
Skip to content
KitploitKITPLOIT
ToolsBlog
Submit
ToolsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
440 results
filtron preview

filtron

GitHubasciimoo/filtron

Filtering reverse HTTP proxy

api-securitydefensive-toolsweb-security
1743 years ago
nginx-patch preview

nginx-patch

GitHubniandy/nginx-patch

nginx 1.15.10 patch against cve-2021-23017 (ingress version)
cloud-securitycontainer-securitydevsecops+3
14 years ago
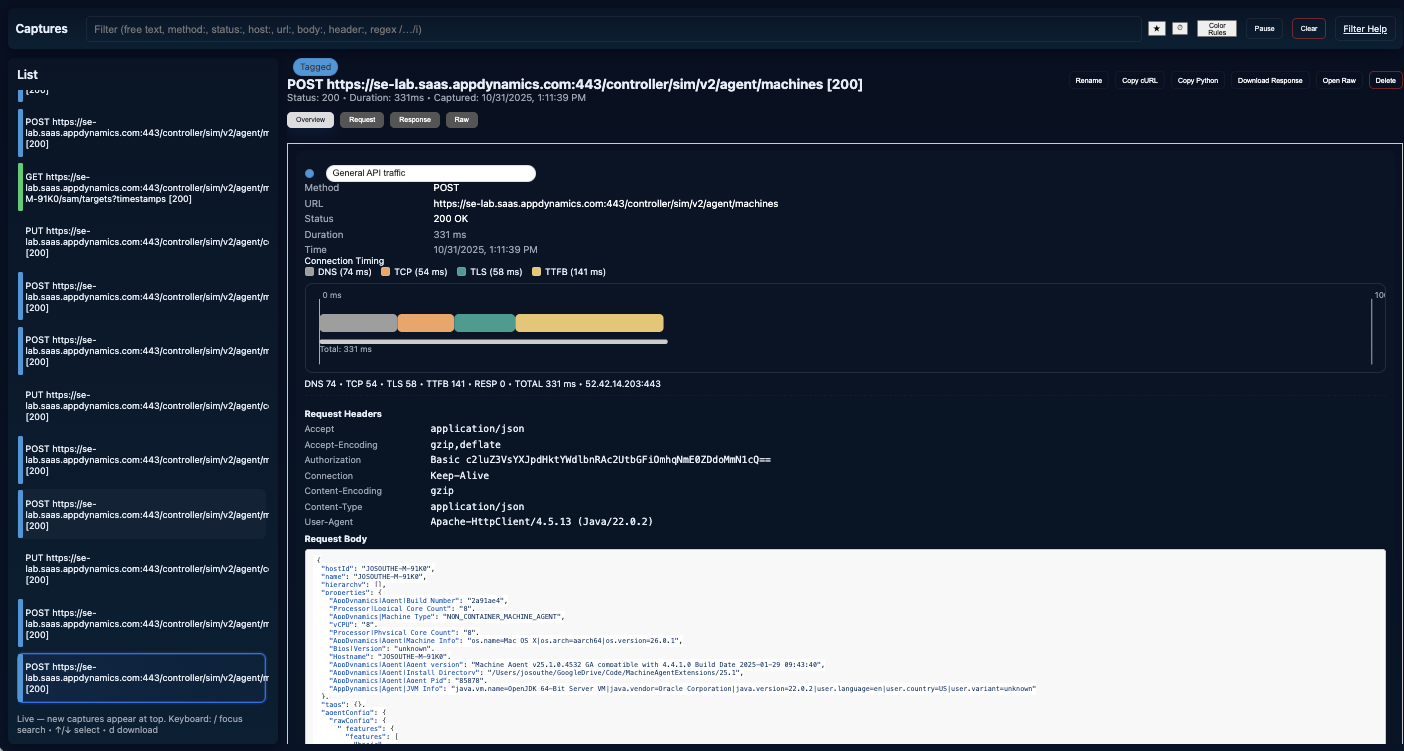
http-breakout-proxy preview

http-breakout-proxy

GitHubjbsouthe/http-breakout-proxy

HTTP Proxy Analysis for reverse engineering protocol communication

api-security-testinginformation-gatheringlog-analysis+5
629 months ago
CVE-2026-5029-Exploit preview

CVE-2026-5029-Exploit

GitHub0x00phantom-hat/cve-2026-5029-exploit

Proof-of-concept exploit for CVE-2026-5029, delivering unauthenticated remote code execution via the run-code MCP tool on exposed HTTP endpoints.…

code-analysiseducationexploitation+3
1 month ago
SafeLine preview

SafeLine

GitHubchaitin/safeline

Self-hosted WAF and reverse proxy that filters malicious HTTP traffic, blocks SQL injection, XSS, and bot attacks, with rate limiting and dynamic…
anti-botapi-securityapi-security-testing+8
22.6k5 days ago
burp-cc-bridge preview

burp-cc-bridge

GitHublarrypeseckis/burp-cc-bridge

REST API automation for Burp Suite Community Edition. Drop-in Java extension exposing send/repeat/history endpoints over a local HTTP API.

api-security-testingpenetration-testingscripting-automation+3
73 months ago
CVE-2026-17543-PHP-Exposure-Validator preview

CVE-2026-17543-PHP-Exposure-Validator

GitHubpratham220/cve-2026-17543-php-exposure-validator

Safe PowerShell validator for PHP CVE-2026-17543 exposure via HTTP headers and non-destructive login-form probes.
defensive-toolsinformation-gatheringpenetration-testing+5
1 month ago
CVE-2020-35669 preview

CVE-2020-35669

GitHubn0npax/cve-2020-35669

Proof-of-concept exploit for CVE-2020-35669 demonstrating HTTP request smuggling and header injection in Dart's http package via crafted method…
exploitationpenetration-testingvulnerability-analysis+2
15 years ago
xepor preview

xepor

GitHubxepor/xepor

Flask-like routing framework for mitmproxy to intercept, modify, and spoof HTTP requests/responses. Enables rapid development of MITM scripts for…

penetration-testingphishing-toolsred-teaming+3
2151 year ago
CVE-2026-1010-WebSocket-Connection-Smuggling-via-Malformed-Upgrade-Header preview

CVE-2026-1010-WebSocket-Connection-Smuggling-via-Malformed-Upgrade-Header

GitHubgeorge0papasotiriou/cve-2026-1010-websocket-connection-smuggling-via-malformed-upgrade-header

Proof-of-concept exploit for CVE-2026-1010, demonstrating WebSocket connection smuggling and request splitting through a malformed Upgrade header…

exploitationpenetration-testingvulnerability-analysis+2
1 month ago
CVE-2026-26718 preview

CVE-2026-26718

GitHubibrahim-sartawi/cve-2026-26718

A Cross-Site Request Forgery (CSRF) vulnerability exists in the xxl-job-admin web application that allows an attacker to perform unauthorized…

exploitationids-ips-evasionpenetration-testing+3
12 months ago
CVE-2019-16279 preview

CVE-2019-16279

GitHubianxtianxt/cve-2019-16279

Shell script exploit for CVE-2019-16279 that triggers a denial-of-service via memory corruption by sending excessive CRLF sequences to an HTTP server.
exploitationvulnerability-analysisweb-security
6 years ago
CVE-2026-1306 preview

CVE-2026-1306

GitHubmurrez/cve-2026-1306

Multi-target PoC runner for CVE-2026-1306 in WordPress midi-Synth plugin: fetches nonce, sends export AJAX request to upload files, and verifies…

exploitationpayload-generationpenetration-testing+3
4 months ago
mitmproxy preview

mitmproxy

GitHubmitmproxy/mitmproxy

An interactive TLS-capable intercepting HTTP proxy for penetration testers and software developers.

android-securityapi-securityapi-security-testing+12
45.1k5 days ago
HTTPUploadExfil preview

HTTPUploadExfil

GitHubingokl/httpuploadexfil

A simple HTTP server for delivering and exfiltrating files/data during, for example, CTFs.

ctfdata-exfiltrationpenetration-testing+1
821 year ago
dllspy preview

dllspy

GitHubn7on/dllspy

Discover input surfaces and security issues in compiled .NET assemblies — without running them.
api-securityauthenticationcode-analysis+5
396 months ago
WAES preview

WAES

GitHubshiva108/waes

CPH:SEC WAES: Web Auto Enum & Scanner - Auto enums website(s) and dumps files as result
ctfeducationinformation-gathering+7
708 months ago
two-dots-and-a-slash-cve-2026-18907-tecno-hi-browser-download-path-traversal preview

two-dots-and-a-slash-cve-2026-18907-tecno-hi-browser-download-path-traversal

GitHubhunt-benito/two-dots-and-a-slash-cve-2026-18907-tecno-hi-browser-download-path-traversal

Python PoC for CVE-2026-18907 path traversal in TECNO Hi Browser's download handler. Includes malicious HTTP server and naive downloader to…

android-securityexploitationmobile-app-pentesting+4
1 month ago
Previous12…25Next