Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
256 results
CVE-2024-40510 preview

CVE-2024-40510

GitHubjansen-c-moreira/cve-2024-40510

OpenPetra v.2023.02 CVE-2024-40510

exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2024-27914 preview

CVE-2024-27914

GitHubshellkraft/cve-2024-27914

Reflected XSS exploit PoC for GLPI (CVE-2024-27914) targeting unauthenticated debug mode. Provides a malicious link to trigger XSS in administrator's…
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
SealSecurity_Exam preview

SealSecurity_Exam

GitHubm-lito13/sealsecurity_exam

Fix prototype pollution vulnerability (CVE-2023-26136) for tough-cookie package
code-analysiseducationstatic-code-analysis+2
2 years ago
CVE-2021-39473 preview

CVE-2021-39473

GitHubbrunoteixeira1996/cve-2021-39473

Proof-of-concept for stored XSS in HotelManager v1.2, demonstrating remote exploitation via comment/contact fields without bypass.
exploitationpenetration-testingvulnerability-analysis+2
3 years ago
CVE-2024-40511 preview

CVE-2024-40511

GitHubjansen-c-moreira/cve-2024-40511

OpenPetra v.2023.02 CVE-2024-40511
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2024-40509 preview

CVE-2024-40509

GitHubjansen-c-moreira/cve-2024-40509

OpenPetra v.2023.02 CVE-2024-40509
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2024-40512 preview

CVE-2024-40512

GitHubjansen-c-moreira/cve-2024-40512

OpenPetra v.2023.02 CVE-2024-40512
exploitationpenetration-testingvulnerability-analysis+2
2 years ago
CVE-2021-40223 preview

CVE-2021-40223

GitHubasang17/cve-2021-40223

XSS Vulnerability in Rittal
educationpenetration-testingvulnerability-analysis+2
5 years ago
xmlrpc-brute preview

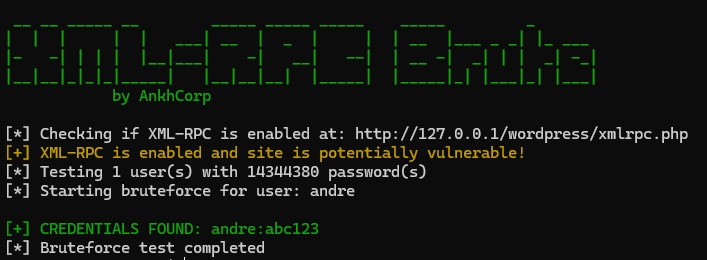
xmlrpc-brute

GitHubankhcorp/xmlrpc-brute

This tool tests WordPress installations for XML-RPC authentication vulnerabilities.
password-attackspenetration-testingvulnerability-analysis+1
1 year ago
wpexploit-CVE-2026-96451 preview

wpexploit-CVE-2026-96451

GitHubmrdark-ops/wpexploit-cve-2026-96451

Python exploit for CVE-2026-96451 in WordPress Ultimate Member <= 2.13.1: automates registration, nonce harvesting, and email-change account takeover…
exploitationpassword-attackspenetration-testing+4
428 days ago
CVE-2026-85595-PoC preview

CVE-2026-85595-PoC

GitHubboreas37/cve-2026-85595-poc

CVE-2026-85595 — Traefik digestAuth authentication bypass (unknown username => empty HA1). Lab-verified: v3.7.10 bypass, v3.7.11 401.
authenticationexploitationlabs-practice+4
11 days ago
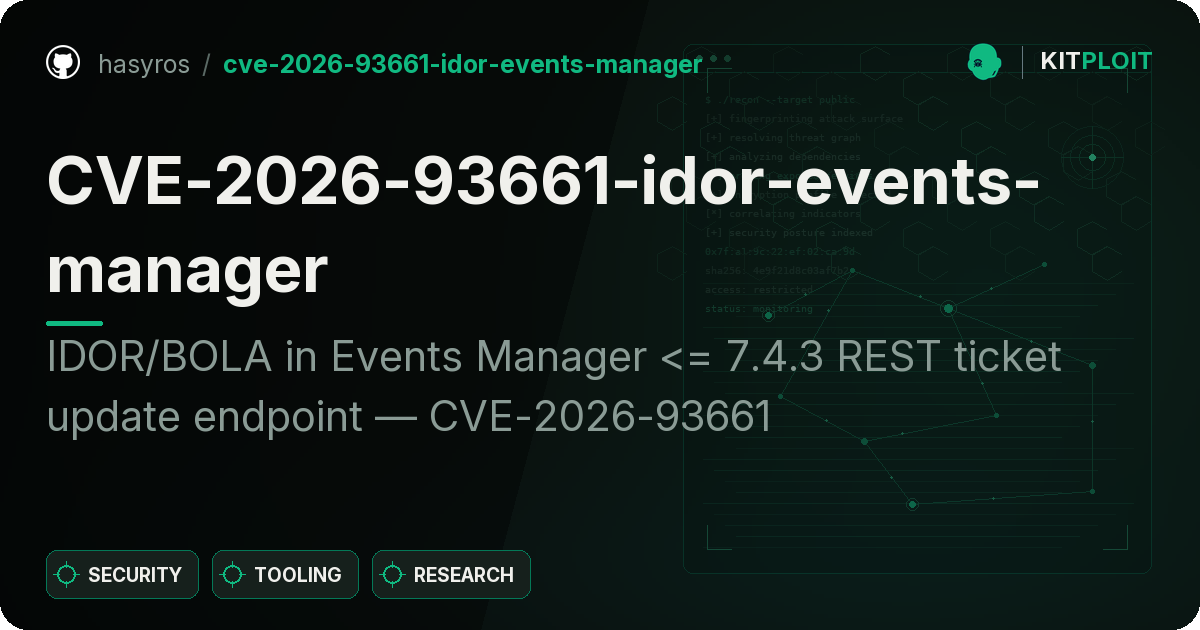
CVE-2026-97347 preview

CVE-2026-97347

GitHubjailbr3ak/cve-2026-97347

Proof-of-concept for CVE-2026-97347, an unauthenticated stored XSS in the Post Views Stats Counter WordPress plugin via the User-Agent header, with…
exploitationvulnerability-analysisweb-application-exploitation+1
1 month ago
CVE-2026-93661-idor-events-manager preview

CVE-2026-93661-idor-events-manager

GitHubhasyros/cve-2026-93661-idor-events-manager

IDOR/BOLA in Events Manager <= 7.4.3 REST ticket update endpoint — CVE-2026-93661
api-securityeducationexploitation+4
28 days ago
libfido2 preview

libfido2

GitHubyubico/libfido2

Provides library functionality for FIDO2, including communication with a device over USB or NFC.

authenticationcryptographyhardware-security+2
75113 days ago
TATS preview

TATS

GitHubicemoonhsv/tats

Analyze and track OAuth 2.0, OIDC, and Microsoft Entra ID tokens from Burp, mitmproxy, or Chrome DevTools captures. Visualize token lifecycles,…
authenticationidentity-access-managementlog-analysis+2
442 months ago
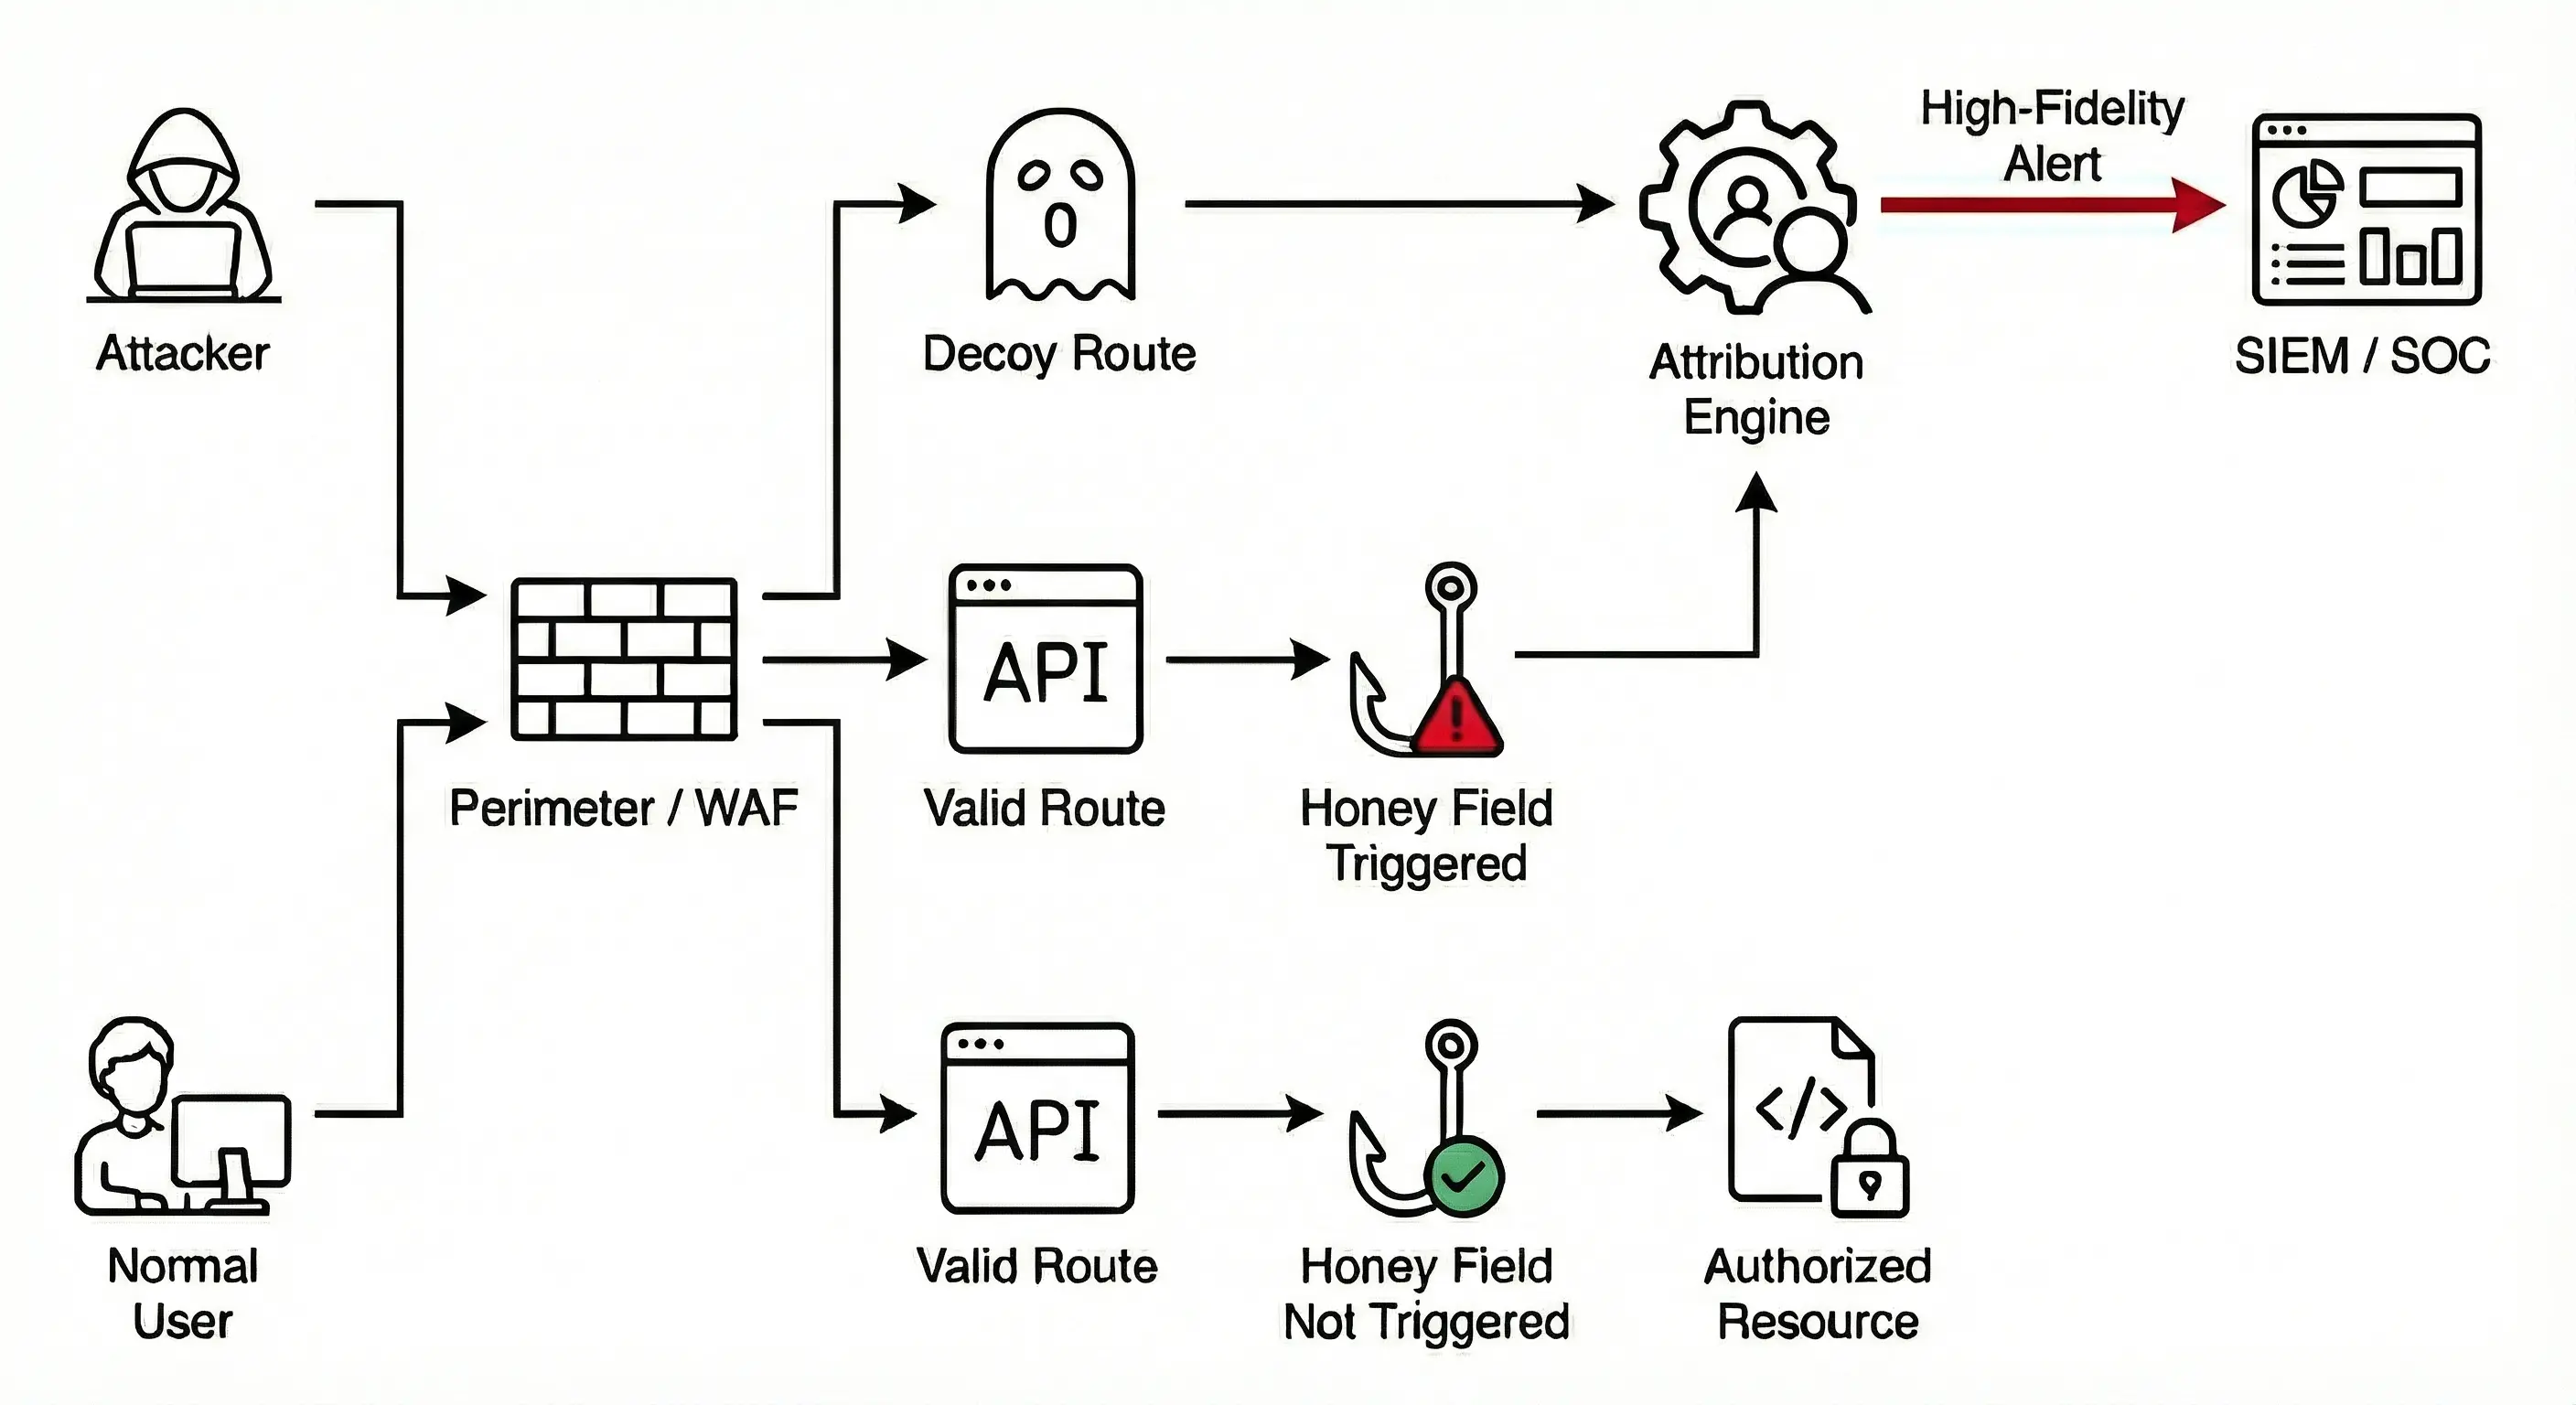
trappsec preview

trappsec

GitHubtrappsec-dev/trappsec

Open-source framework for embedding realistic decoy routes and honey fields into APIs to detect attackers probing business logic, converting…
api-securitydefensive-toolsidentity-access-management+5
1211 days ago
legion preview

legion

GitHubdeadends/legion

Legion is a Zero-Knowledge Authentication Fabric built for privacy

authenticationcryptographyhardware-security+3
1010 months ago
tugtainer-PoC preview

tugtainer-PoC

GitHubsqueeze440/tugtainer-poc

PoC — OIDC id_token accepted without signature/audience/expiry check in Tugtainer (GHSA-crjc-6vc7-xrfh, CVE-2026-87004, CVSS 8.1).

authenticationexploitationidentity-access-management+3
1 month ago
Previous1…131415Next