
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
78 results
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…

exploitationmemory-forensicsred-teaming+1
16
3 days ago
ifuncd-up preview

ifuncd-up

GitHubrobertdfrench/ifuncd-up

GNU IFUNC is the real culprit behind CVE-2024-3094
binary-analysisdynamic-code-analysiseducation+5
603 days ago
ghidra-mcp preview

ghidra-mcp

GitHubbethington/ghidra-mcp

MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…

ai-assisted-reversingbinary-analysisdebuggers+7
4.0k4 days ago
CVE-2025-21479-FX5P preview

CVE-2025-21479-FX5P

GitHubdiyiqiuye/cve-2025-21479-fx5p

Temporary root for OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)

android-securitybinary-exploitationexploitation+6
4 days ago
scan preview

scan

GitHubatomdrift-project/scan

0-day malware detection for binaries, source & scripts (that doesn't suck)

binary-analysiscode-analysisdefensive-tools+9
514 days ago
fnprint preview

fnprint

GitHub1rhino2/fnprint

match functions in binaries by what they do, not what their bytes look like. behavioral function fingerprinting via microexecution.
binary-analysisdynamic-code-analysisfirmware-analysis+3
5310 days ago
bindiff preview

bindiff

GitHubgoogle/bindiff

Quickly find differences and similarities in disassembled code

binary-analysiseducationfirmware-analysis+5
3.2k10 days ago
lightkeeper preview

lightkeeper

GitHubworksbutnottested/lightkeeper

Maps execution-coverage data onto Ghidra disassembly to highlight visited code paths and accelerate reverse-engineering workflows.
binary-analysiscode-analysisdynamic-code-analysis+1
7711 days ago
ghostlock-pfem10 preview

ghostlock-pfem10

GitHubimeiplus/ghostlock-pfem10

GhostLock (CVE-2026-43499) for OPPO Find X5 Pro (PFEM10) — OPlus watchdog & heap-spray detector reverse engineering
android-securitybinary-exploitationexploitation+6
11 days ago
MSRMapper preview

MSRMapper

GitHubull0a/msrmapper

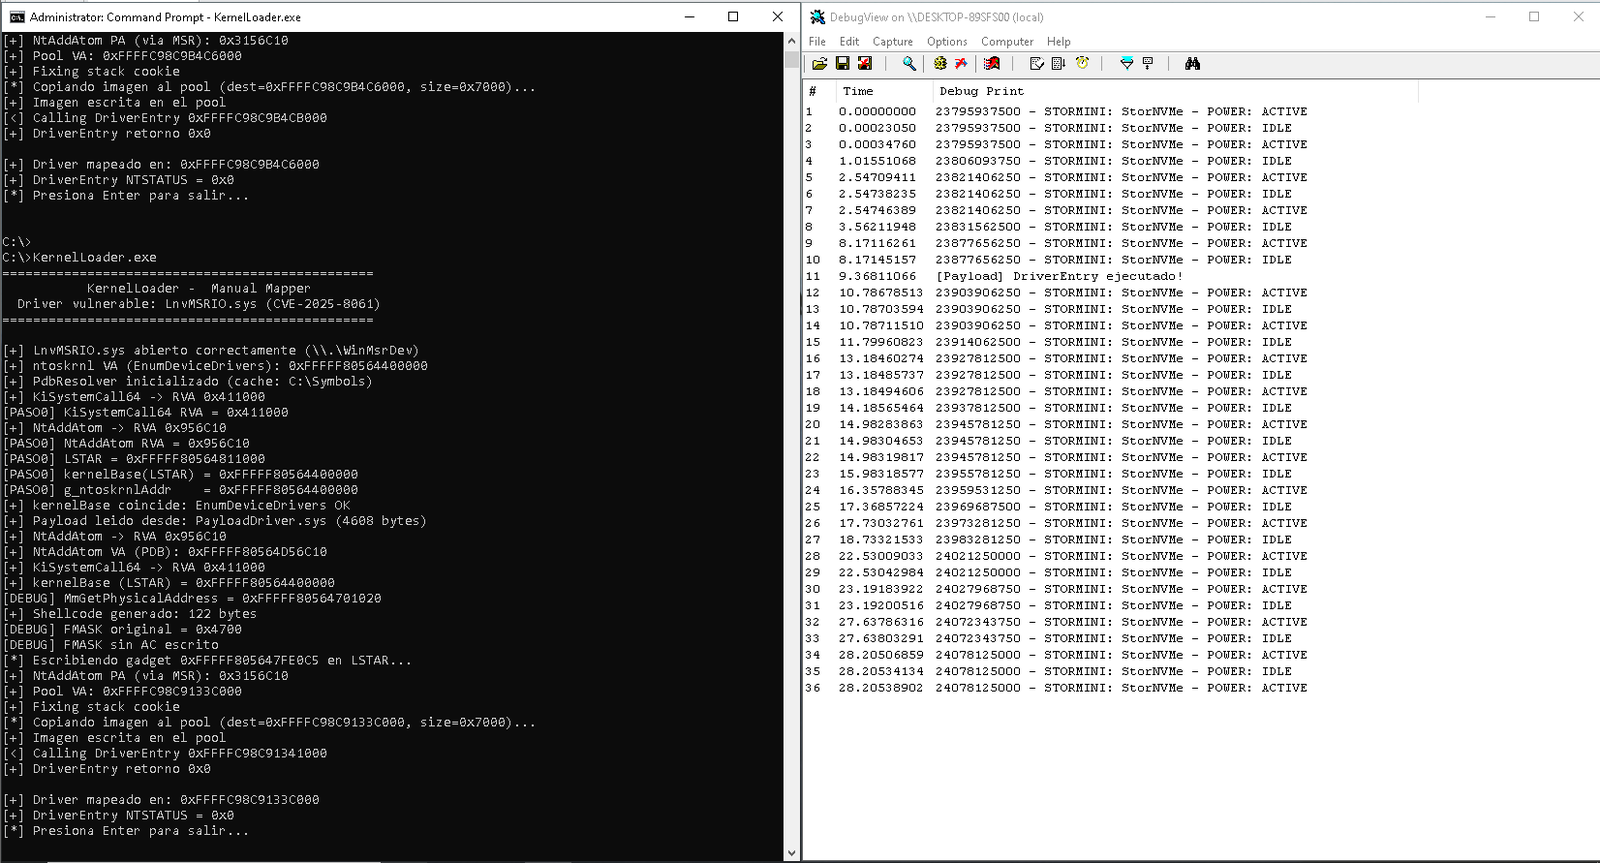
Manual kernel driver mapper for Windows x64 that abuses CVE-2025-8061 in Lenovo's LnvMSRIO.sys to perform a BYOVD attack, mapping PE64 drivers into…
binary-exploitationexploitationmemory-forensics+6
112 days ago
idalib-cli preview

idalib-cli

GitHubylca0/idalib-cli

Agent-native CLI wrapping IDA Pro IDALib for stateless, JSON-output binary analysis: disassembly, Hex-Rays decompilation, CFG, xrefs, strings, and…
ai-assisted-reversingbinary-analysiscode-analysis+5
1514 days ago
labs-releases preview

labs-releases

GitHubelastic/labs-releases

Elastic Security Labs releases
curated-resourcesioc-managementmalware-analysis+2
9117 days ago
OpenPetya preview

OpenPetya

GitHubiss4cf0ng/openpetya

A Proof-of-Concept bootkit and UEFI boot application inspired by Petya ransomware, written in Assembly, C, and C++
binary-exploitationcryptographyeducation+4
27718 days ago
ghostlock-pfem10 preview

ghostlock-pfem10

GitHubcxlfhx/ghostlock-pfem10

GhostLock (CVE-2026-43499 / IonStack) research for OPPO Find X5 Pro (PFEM10): exploit chain, progress, blocker log, and OPPO 5-series kernel notes

android-securitybinary-exploitationexploitation+7
18 days ago
DeepZero preview

DeepZero

GitHub416rehman/deepzero

Find zero-days while you sleep. DeepZero is an automated vulnerability research framework that parses, decompiles, and analyzes thousands of Windows…
ai-assisted-reversingbinary-analysisfuzzing+3
73019 days ago
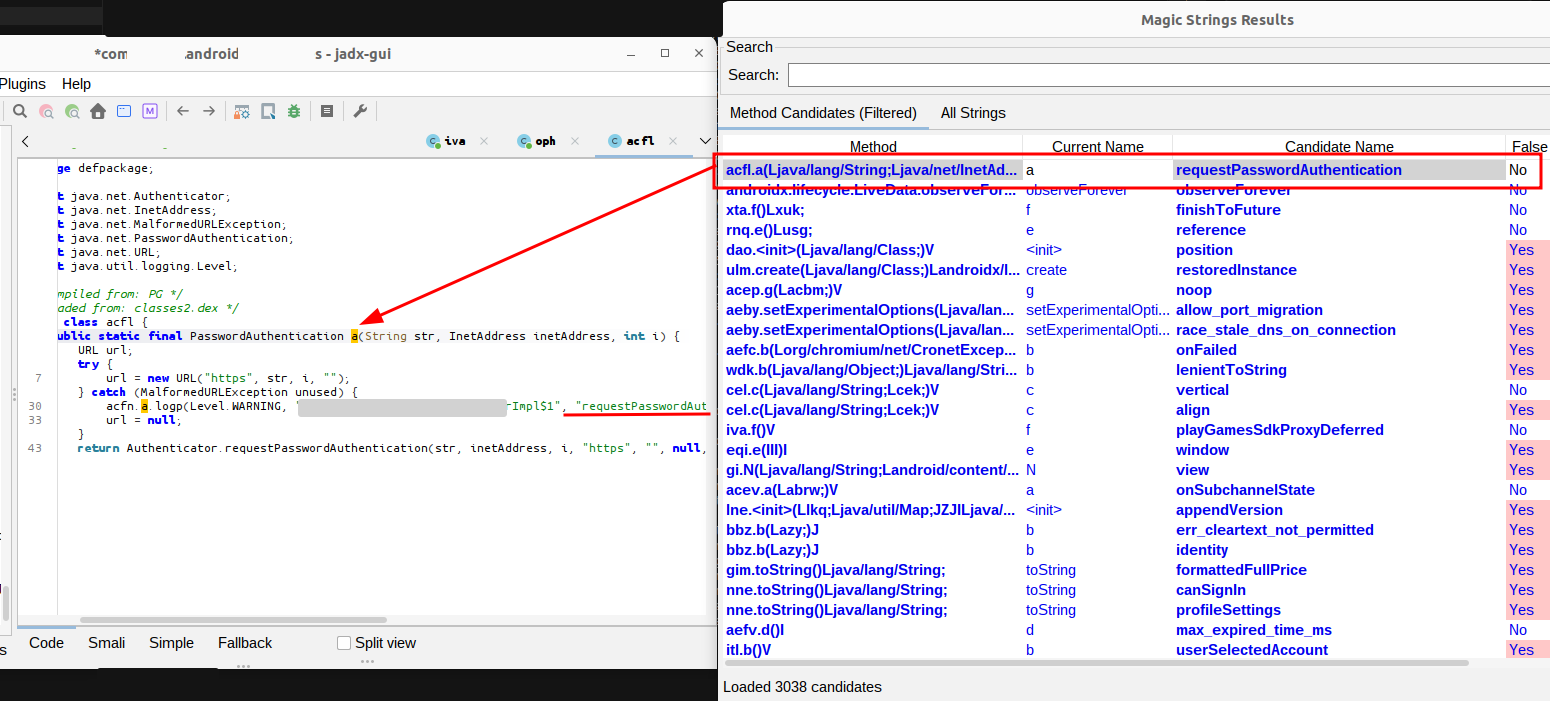
jadx-magic-strings preview

jadx-magic-strings

GitHub0rshemesh/jadx-magic-strings

JADX plugin that extracts method names, class references, and source file paths from string constants found in DEX files and decompiled Android code.
android-securitybinary-analysiscode-analysis+5
4519 days ago
oppo-ghostlock preview

oppo-ghostlock

GitHubpubglite55/oppo-ghostlock

OPPO Find N2 GhostLock (CVE-2026-43499) exploit adaptation
android-securitybinary-exploitationeducation+7
6520 days ago
xyntia preview

xyntia

GitHubbinsec/xyntia

Xyntia, the black-box deobfuscator

binary-analysiscode-analysisdynamic-code-analysis+1
9727 days ago
Previous12345Next