

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
162 results
Cordon preview
Archived

Cordon

GitHubvishnunandan555/cordon

Run any command inside a restricted filesystem view on Linux

configuration-auditingcontainer-securitydevsecops+6
2
5 months ago
webvm preview

webvm

GitHubleaningtech/webvm

Client-side Linux virtual machine running in the browser via WebAssembly, with Tailscale networking, Dockerfile-based custom images, and CTF…

cloud-securityctfdevsecops+3
17.4k14 days ago
falco preview

falco

GitHubfalcosecurity/falco

Real-time cloud-native runtime security agent for Linux that monitors syscalls and container/Kubernetes metadata to detect anomalous behavior and…

anomaly-detectionanti-botchaos-engineering+10
9.5k1 day ago
content preview

content

GitHubcomplianceascode/content

Generates SCAP, Ansible, Bash, and CEL security content for compliance evaluation and automated hardening across Linux hosts, containers, and…
cloud-securityconfiguration-auditingcontainer-security+3
2.8k7h 15m ago
clawk preview

clawk

GitHubclawkwork/clawk

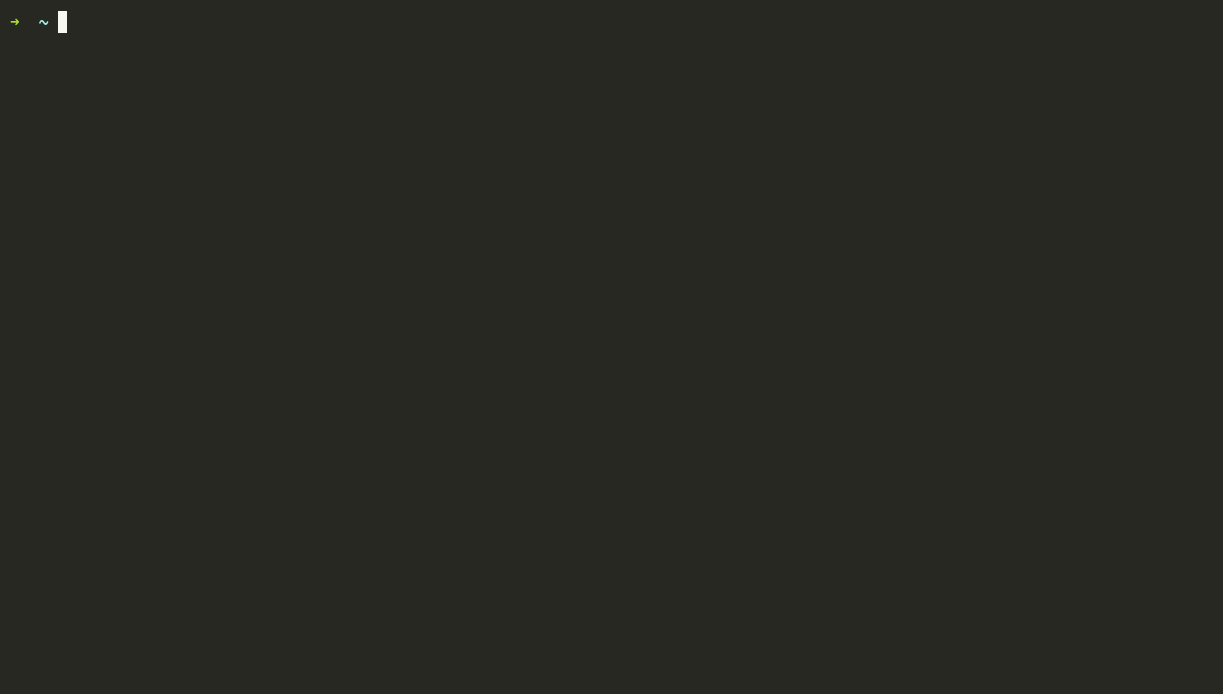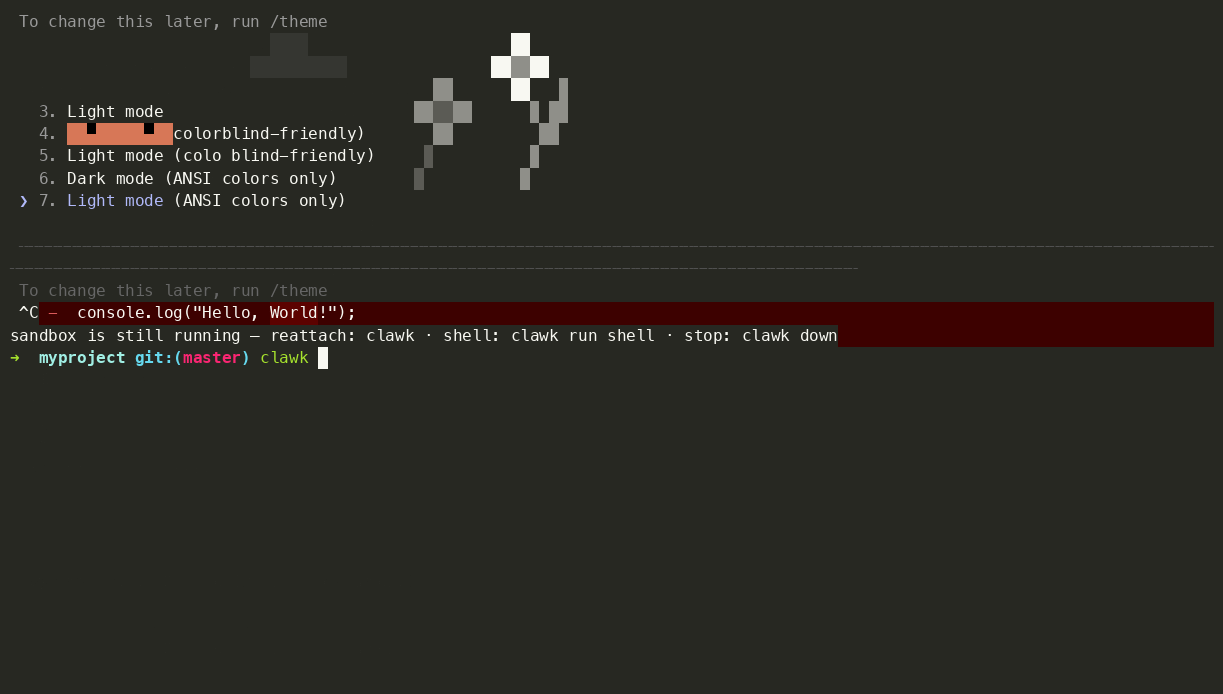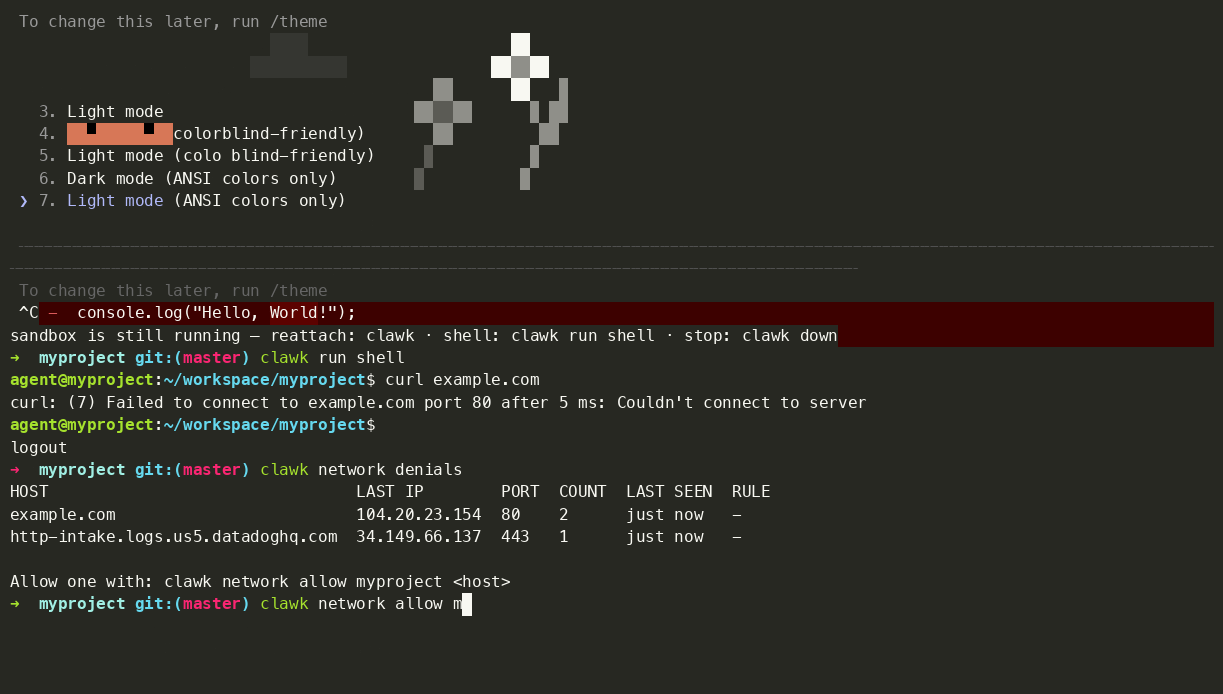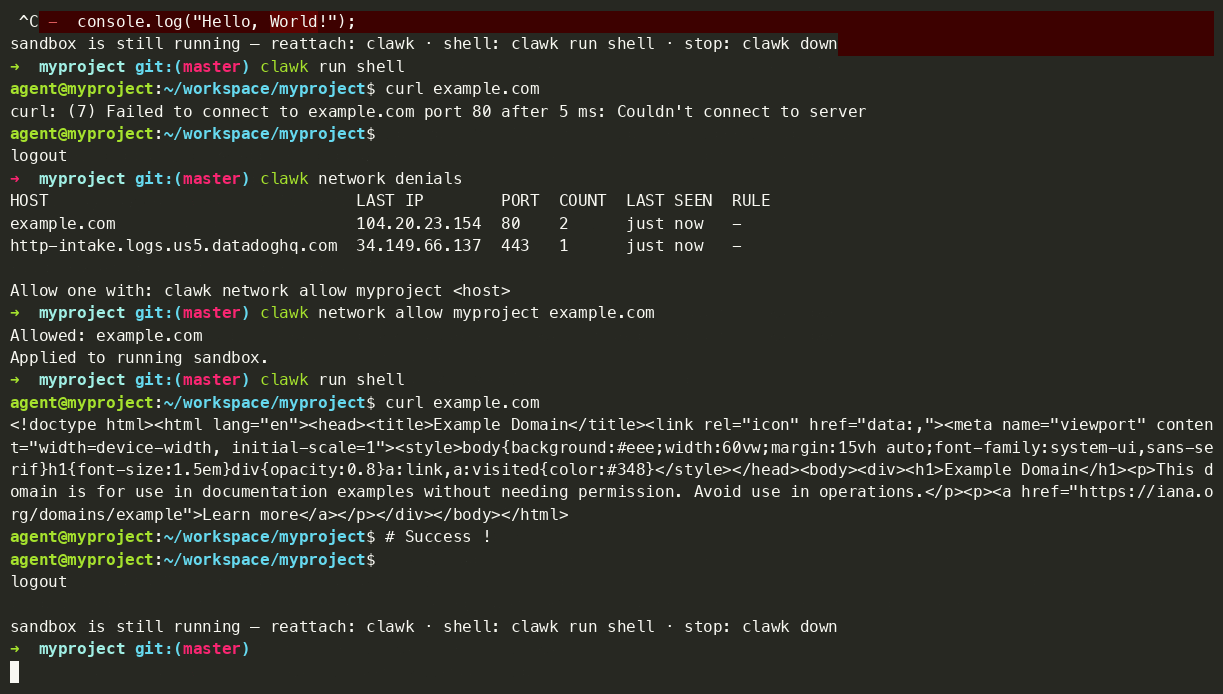
Give coding agents a disposable Linux VM, not your laptop
cloud-securitycontainer-securitydevsecops+3
1.0k2 months ago
linnix preview

linnix

GitHublinnix-os/linnix

eBPF-powered Linux observability with AI incident detection. AGPL-3.0 licensed.
ai-securityanomaly-detectioncloud-infrastructure-security+5
2521 month ago
dd preview

dd

GitHubricccrd/dd

JIT-based userspace Linux kernel that runs containers natively on Apple Silicon macOS without a VM. Drop-in Docker Engine API replacement with…
binary-analysiscontainer-securitydevsecops+3
2591 month ago
HoneyWire preview

HoneyWire

GitHubandreicscs/honeywire

Open-source deception platform that turns any Linux machine into a high-signal canary. Deploy tripwire sensors on files, ports, and network services…
container-securitydevsecopsincident-response+3
1121 month ago
agent preview

agent

GitHubbomfather/agent

eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
cloud-securityconfiguration-auditingcontainer-security+2
432 days ago
oversight preview

oversight

GitHubrakosn1cek/oversight

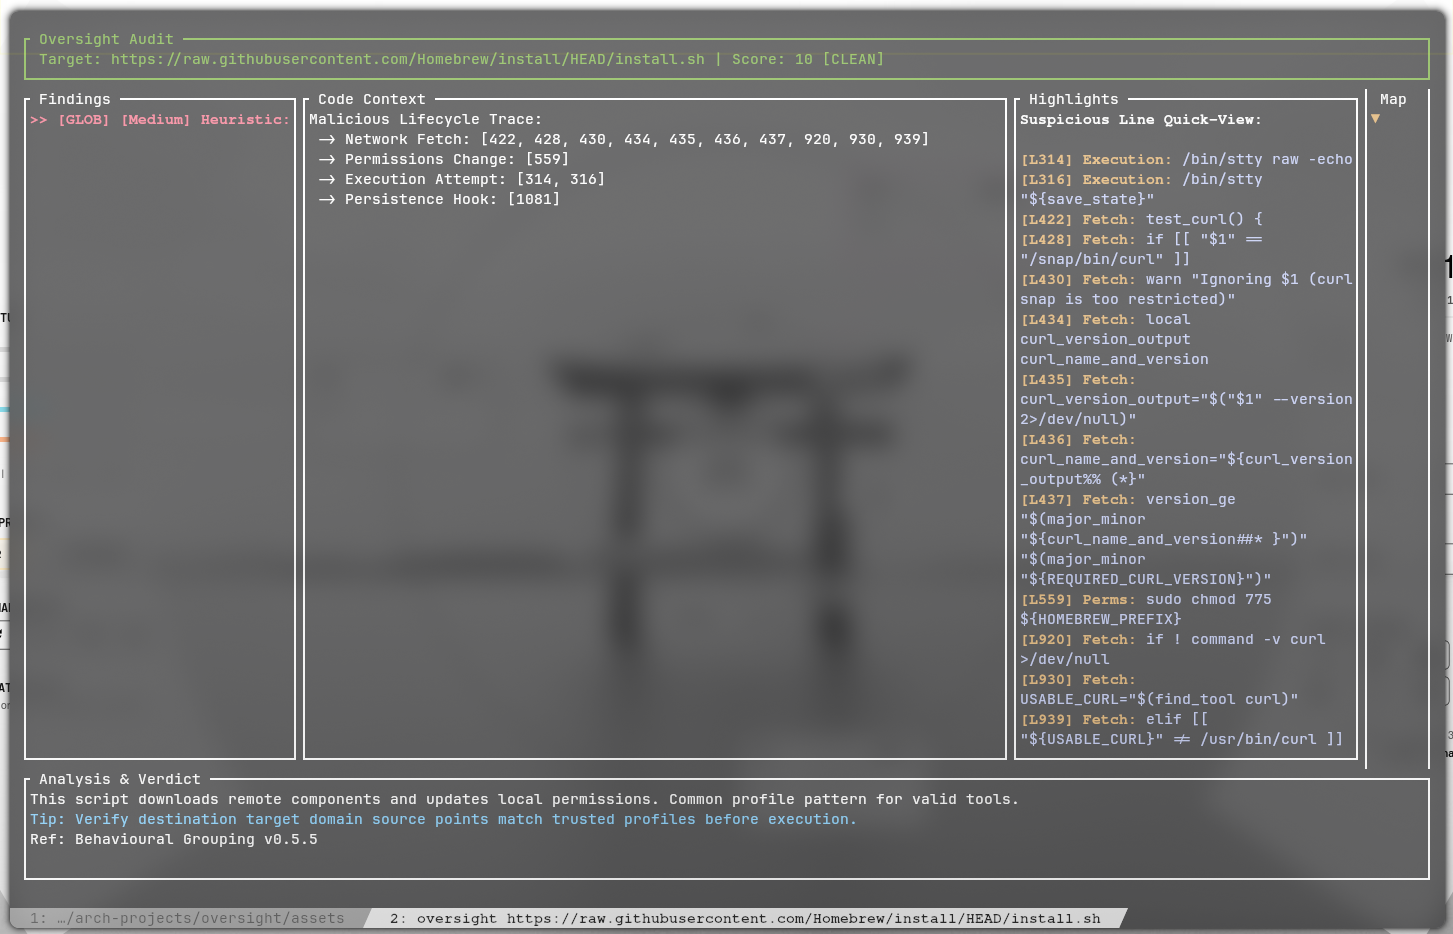
A lightweight security auditor and sandbox for shell scripts. Oversight combines a Static Analysis engine (Rust) with Dynamic Enforcement (Linux…
code-analysisdevsecopsdynamic-analysis-sandboxing+7
392 months ago
log4j-cve-2021-44228 preview

log4j-cve-2021-44228

GitHublucab85/log4j-cve-2021-44228

Ansible playbook automating Red Hat's Log4j detector script to scan Linux hosts for CVE-2021-44228 (Log4Shell) vulnerability with GPG verification.
cloud-securityconfiguration-auditingdevsecops+3
584 years ago
copy-fail-CVE-2026-31431-detection-probe preview

copy-fail-CVE-2026-31431-detection-probe

GitHubochebotar/copy-fail-cve-2026-31431-detection-probe

Safe detection tooling for CVE-2026-31431 "Copy Fail" and CVE-2026-43284 "Dirty Frag" — a local privilege escalation in the Linux kernel's algif_aead…


configuration-auditingcurated-resourcesdevsecops+7
105 months ago
ndaal_public_auditd preview

ndaal_public_auditd

GitLabndaal_open_source/ndaal_public_auditd

Best-practice Linux Auditd rule set with 14,956 MITRE ATT&CK-mapped rules, Ansible deployment role, and lint/test tooling for security monitoring and…
configuration-auditingdefensive-toolsdevsecops+5
424 days ago
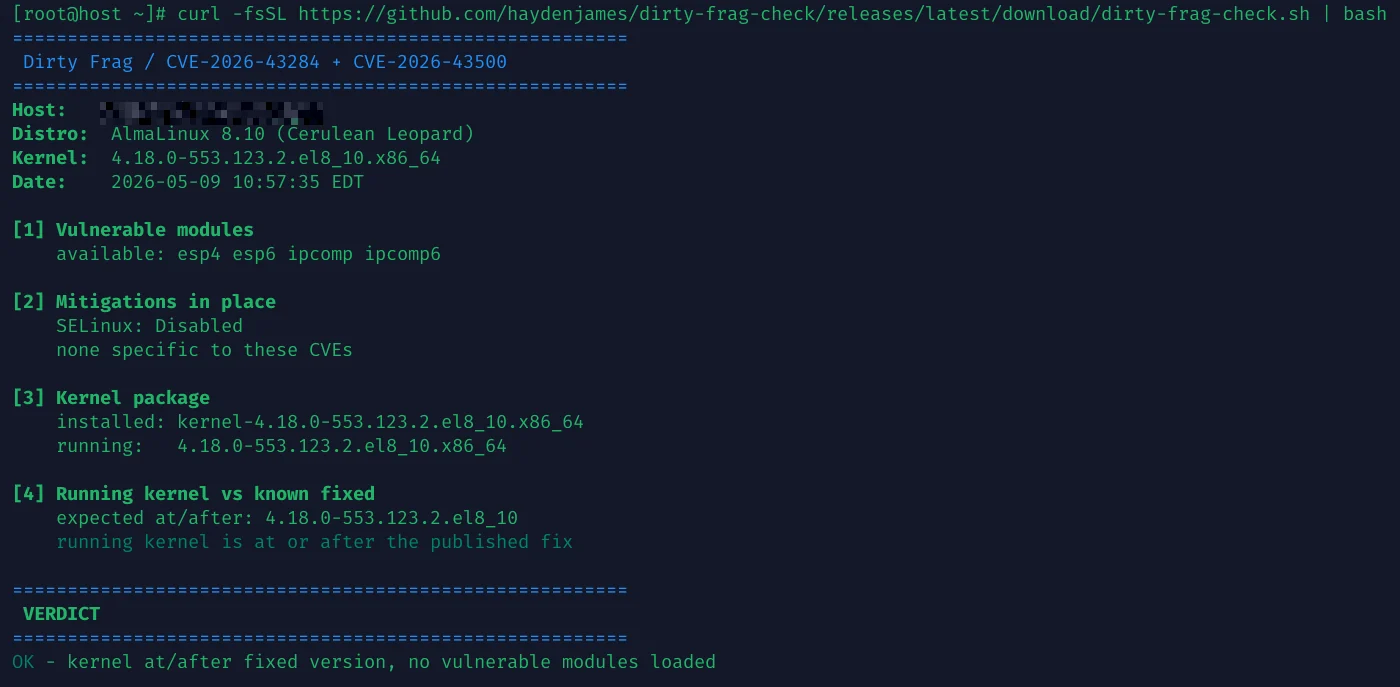
dirty-frag-check preview

dirty-frag-check

GitHubhaydenjames/dirty-frag-check

Read-only checker for CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux kernel local-root vulns
configuration-auditingdevsecopsincident-response+2
55 months ago
ansible-role-log4shell preview

ansible-role-log4shell

GitHublucab85/ansible-role-log4shell

Ansible playbook to verify target Linux hosts using the official Red Hat Log4j detector script RHSB-2021-009 for Log4Shell (CVE-2021-44228).
cloud-securityconfiguration-auditingdevsecops+2
44 years ago
copyfail-mitigation preview

copyfail-mitigation

GitHubmahradbt/copyfail-mitigation

Ansible playbooks to audit and mitigate CVE-2026-31431 ("Copy Fail"), a local privilege escalation vulnerability in the Linux kernel's `algif_aead`…
cloud-infrastructure-securityconfiguration-auditingdevsecops+2
35 months ago
cfDr preview

cfDr

GitHubparmstro/cfdr

Ansible playbook for detecting and remediating CVE-2026-31431 (Copy Fail) - Linux kernel local privilege escalation vulnerability
configuration-auditingdevsecopsvulnerability-scanners
25 months ago
copyfail-check preview

copyfail-check

GitHubcodesource/copyfail-check

Shell script to detect CVE-2026-31431 (Copy Fail) exposure and mitigations on Linux systems: kernel check, module state, boot params, AF_ALG…

configuration-auditingdevsecopsincident-response+2
25 months ago
Previous1234…9Next