

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
453 results
ida-pro-mcp preview

ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…

ai-assisted-reversingai-securitybinary-analysis+7
15
1 month ago
sylvia preview

sylvia

GitHubstolevchristian/sylvia

iOS Syscall Explorer for IDA 9.X

binary-analysisdebuggersinformation-gathering+5
155 months ago
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

Use Prolog to analyze memory dumps and stopped live processes in WinDbg.
binary-analysisdebuggersdigital-forensics+4
1514 days ago
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

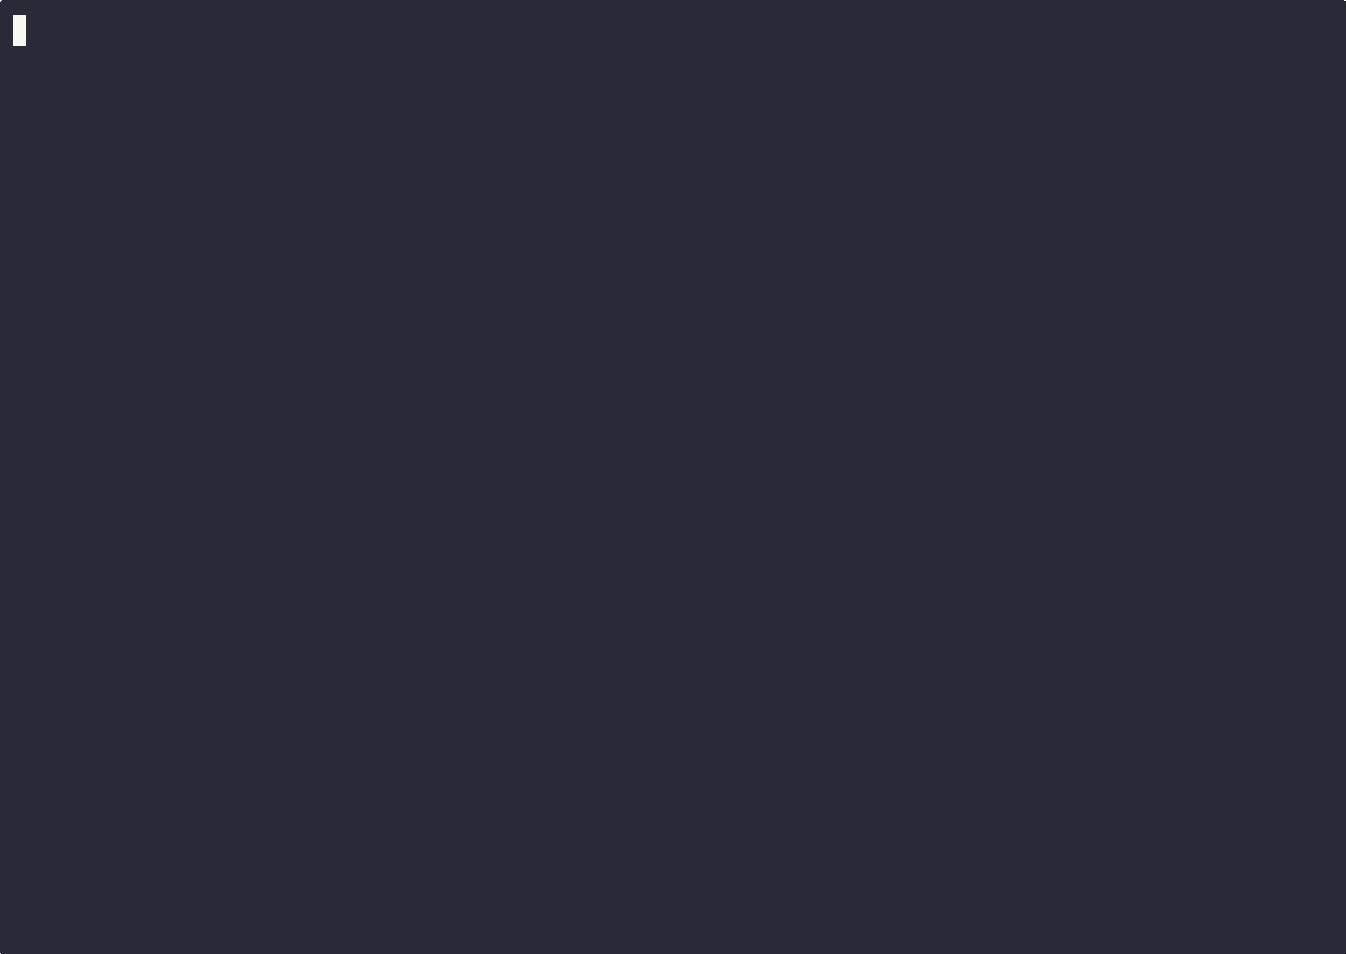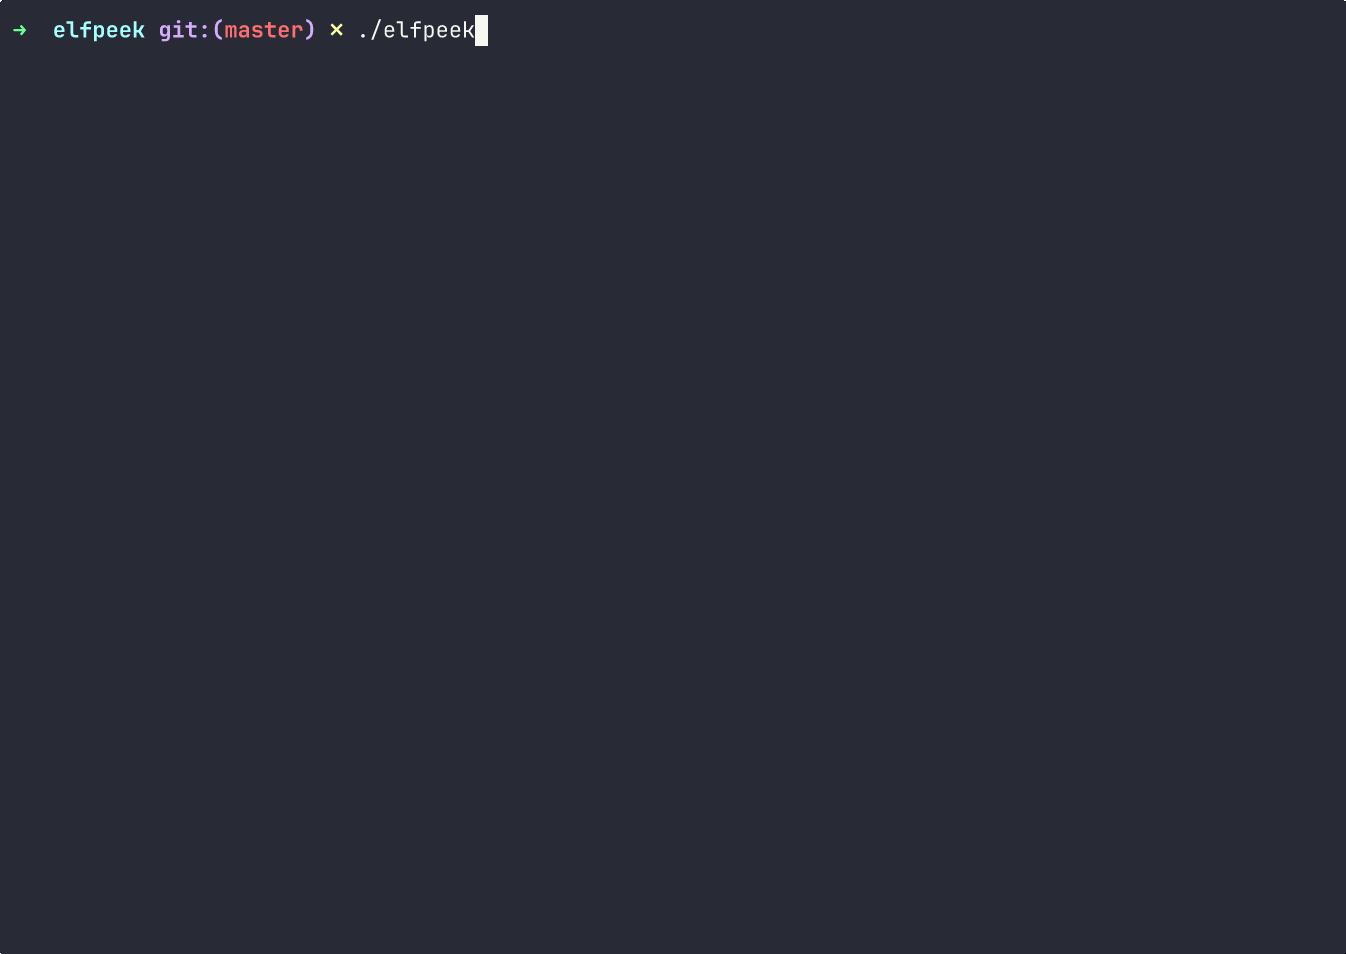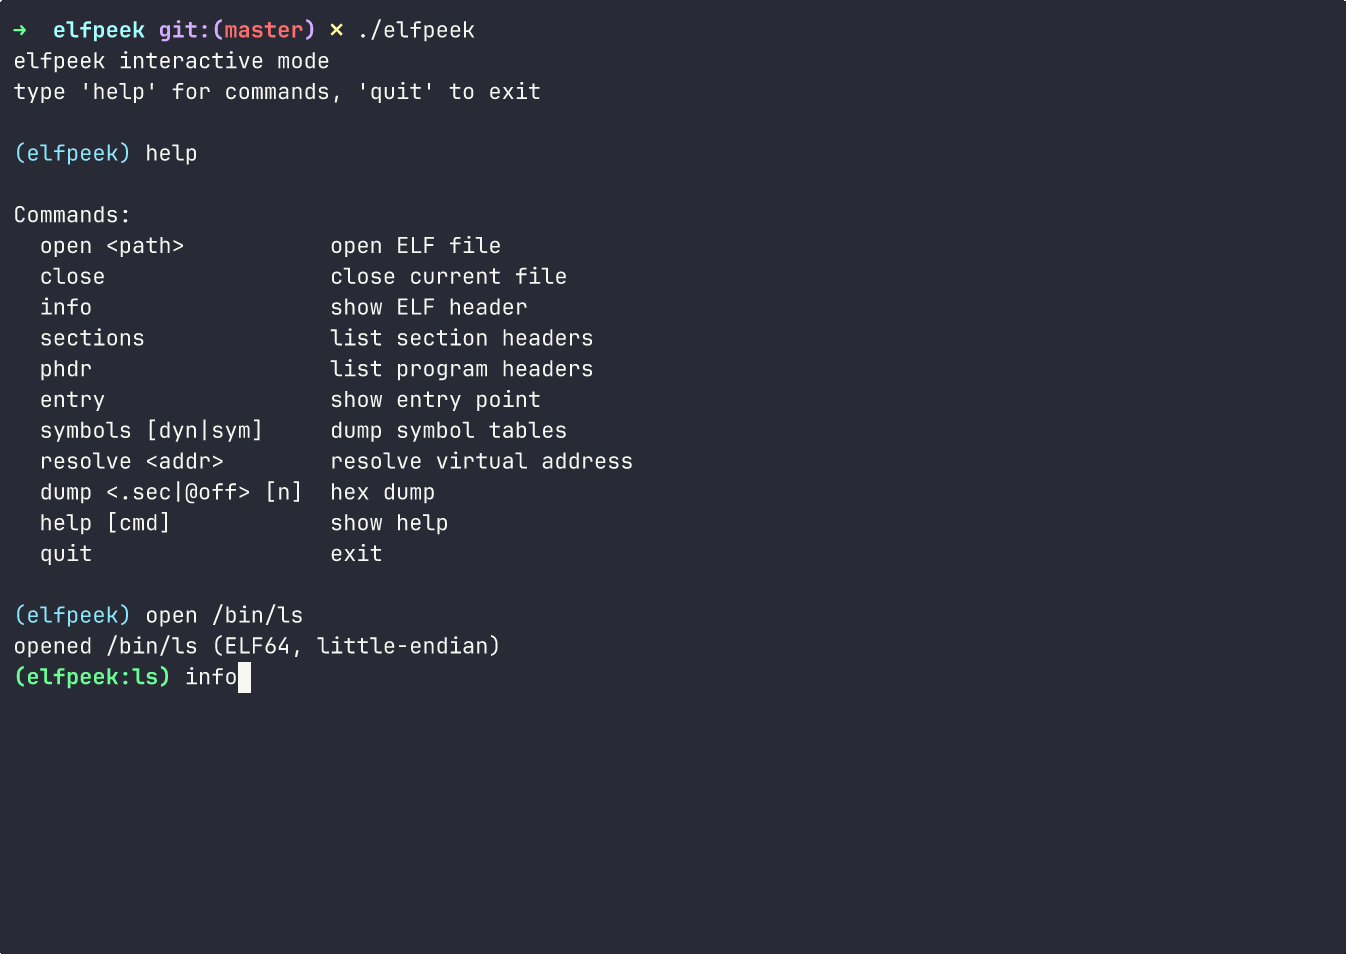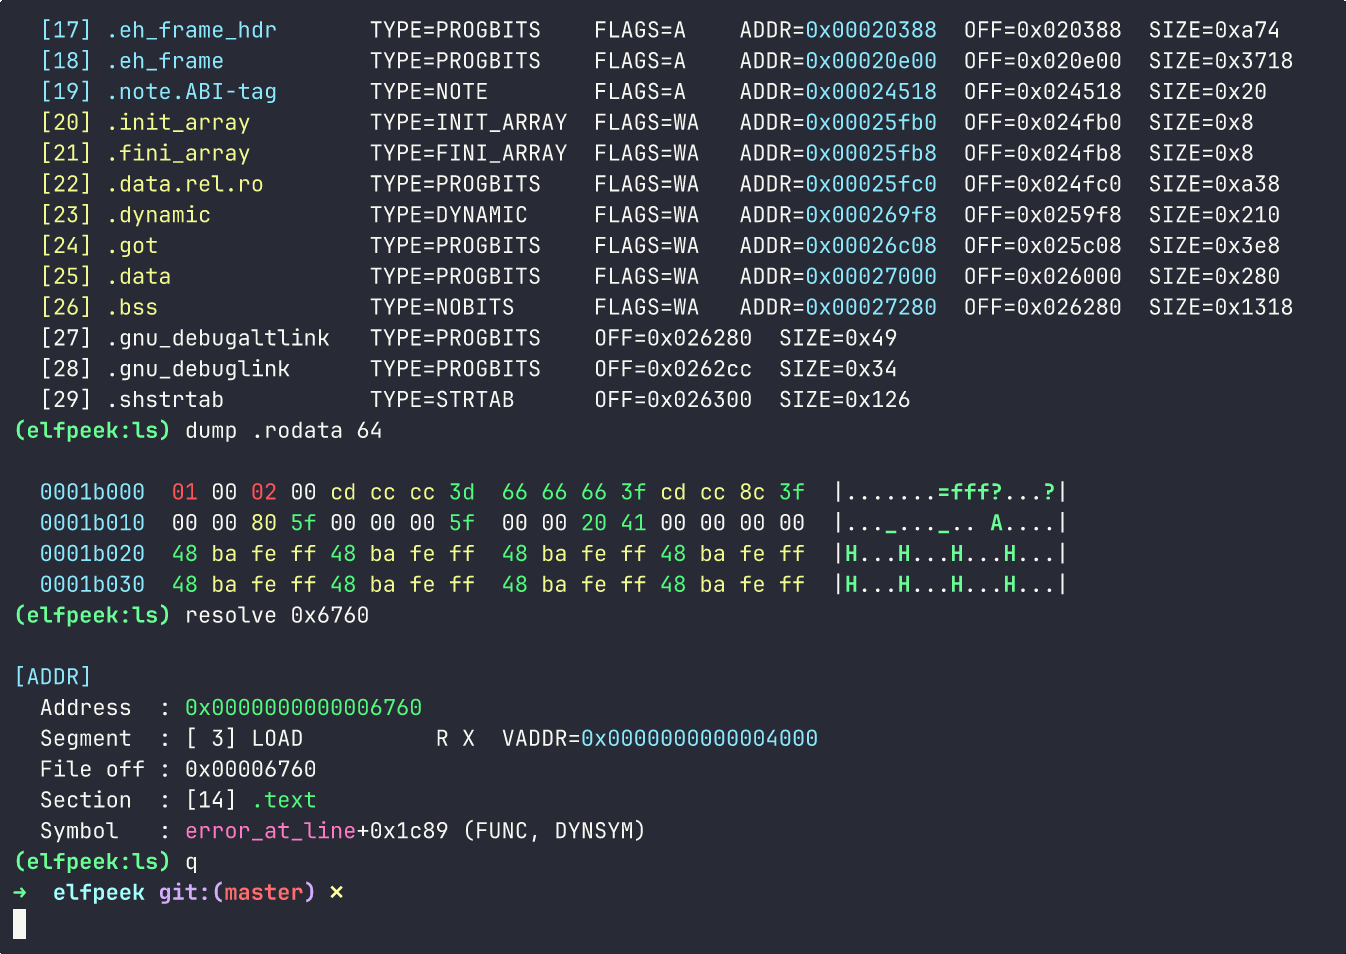
Minimal ELF inspector written in C for quick binary layout inspection
binary-analysisdebuggerseducation+2
299 months ago
ios.CVE-2026-84616-84607 preview

ios.CVE-2026-84616-84607

GitHubping-2o/ios.cve-2026-84616-84607

research on finding the bug and fix of CVE-2026-84616 and CVE-2026-84607
binary-analysiseducationexploitation+6
101 month ago
RawrXDA preview

RawrXDA

GitHubitsmehrawrxd/rawrxda

RawrXDA

binary-analysisbinary-exploitationcode-analysis+7
618 days ago
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Frida-based tool that ports Cheat Engine's MonoDataCollector to Android and iOS, enabling runtime Mono/IL2CPP data collection and memory inspection…

android-securitybinary-analysisdebuggers+5
134 years ago
libmempool preview

libmempool

GitHubnccgroup/libmempool

Heap analysis tooling for mempool
binary-analysisdebuggersembedded-systems-security+3
134 years ago
apxutil preview

apxutil

GitHubfinngineering/apxutil

A tool to manipulate Schneider Electric PLC archive files
binary-analysisembedded-systems-securityexploitation+5
109 months ago
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Walk any memory dump. Find what's hidden. Linux + Windows kernel forensics from a single static Rust binary — no Python required.
binary-analysiscontainer-escapedata-recovery+7
122 months ago
IDA-Processor-Modules preview

IDA-Processor-Modules

GitHubmr-wolf-is-me/ida-processor-modules

IDA Pro processor modules adding disassembly support for uncommon CPU, DSP, and GPU architectures including XMOS xCORE, TI C7x/PRU, MicroBlaze, and…
binary-analysisdebuggersembedded-systems-security+4
811 days ago
CVE-2020-15368-AsrDrv103-research preview

CVE-2020-15368-AsrDrv103-research

GitHubegorrsp/cve-2020-15368-asrdrv103-research

Reverse engineering research of ASRock AsrDrv103.sys (CVE-2020-15368), covering its driver interface, encrypted request protocol, and privileged…
binary-analysiseducationhardware-security+4
71 month ago
Icedid-file-decryptor preview

Icedid-file-decryptor

GitHubembee-research/icedid-file-decryptor

Static Decryptor for IcedID Malware

binary-analysiscryptographymalware-analysis+2
184 years ago
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Benchmark datasets and synthesis artifacts for QSynth, containing Tigress-obfuscated C functions, x86_64 binaries, execution traces, ground truth,…
binary-analysiscode-analysisdynamic-analysis-sandboxing+4
116 years ago
pe-signgen preview

pe-signgen

GitHubforentfraps/pe-signgen

Universal signature generation for any system function from all Windows Builds using Winbindex
binary-analysisforensicsmalware-analysis+3
2010 months ago
PhaseDump preview

PhaseDump

GitHubmalwaretech/phasedump

Python tool for decrypting W32/Phase modules
binary-analysisencryption-decryption-toolsforensics+2
711 years ago
Ghidra_v810_v830 preview

Ghidra_v810_v830

GitHub20enderdude20/ghidra_v810_v830

Ghidra processor description module for NEC/Renesas v810 and v830 families
binary-analysisembedded-systems-securityfirmware-analysis+3
77 months ago
frida-ios-dump-modern preview

frida-ios-dump-modern

GitHubjwalker/frida-ios-dump-modern

An updated Frida iOS dump tool supporting the latest Frida 17.5.2 APIs

binary-analysisios-securitymalware-analysis+3
129 months ago
Previous1…212223…26Next
