
CVE-2023-46747
 fu2x2000/cve-2023-46747
Exploit for CVE-2023-46747, a critical authentication bypass vulnerability in F5 BIG-IP, enabling unauthenticated remote code execution.
authentication-authorizationexploitationpenetration-testing+2
fu2x2000/cve-2023-46747Exploit for CVE-2023-46747, a critical authentication bypass vulnerability in F5 BIG-IP, enabling unauthenticated remote code execution.
 underprotection/cve-2020-24030
Proof-of-concept for CVE-2020-24030: weak token expiration in ForLogic Qualiex v1/v3 enabling remote unauthenticated privilege escalation and…
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Missing Authorization to File Overwrite/Upload (Remote Code Execution)
 bongbongco/cve-2012-6066
FreeSSHD Remote Authentication Bypass Vulnerability (freeSSHd 2.1.3)
 secureworks/whiskeysamlandfriends
Python-based framework for generating Golden SAML tokens, Kerberos tickets, and Azure Access Tokens to exploit federated identity systems and…
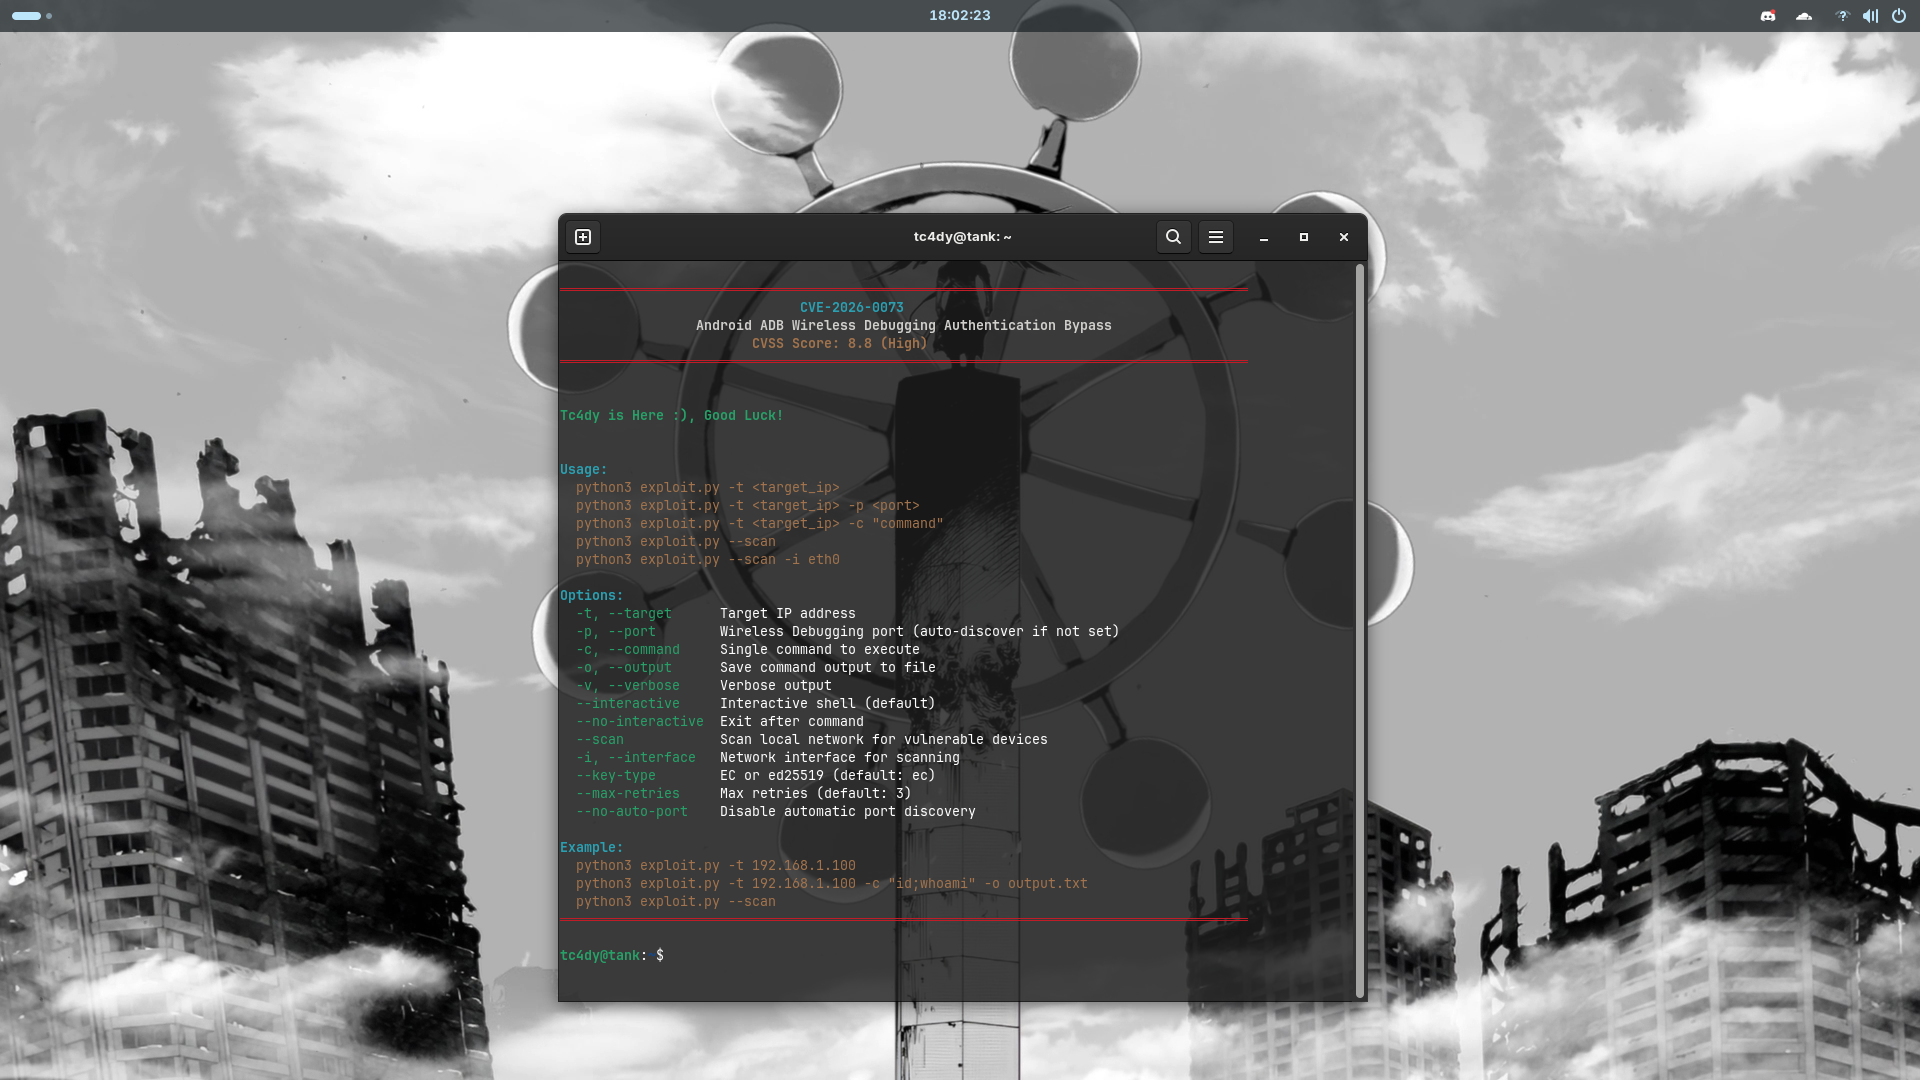 tc4dy/cve-2026-0073-poc-exploit
Zero-click authentication bypass exploit for Android ADB Wireless Debugging (CVE-2026-0073). Provides interactive shell, command execution, and…
 zeropathai/proftpd-cve-2026-42167-poc
POCs to demonstrate CVE-2026-42167 in ProFTPD
 tardc/cve-2023-27524
Apache Superset Auth Bypass (CVE-2023-27524)
 synacktiv/itsm-exploit
Ivanti Neurons for ITSM (On Premise) exploits
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Authentication Bypass via Malformed HTTP Request Header
 k3ystr0k3r/cve-2026-24061
A PoC exploit for CVE-2026-24061 - GNU InetUtils telnetd Argument Injection Authentication Bypass
 razureink/cve-2024-0012_9474-panos_authbypass_reproduction
CVE Reproduction: cve-2024-0012_9474-panos_authbypass_reproduction
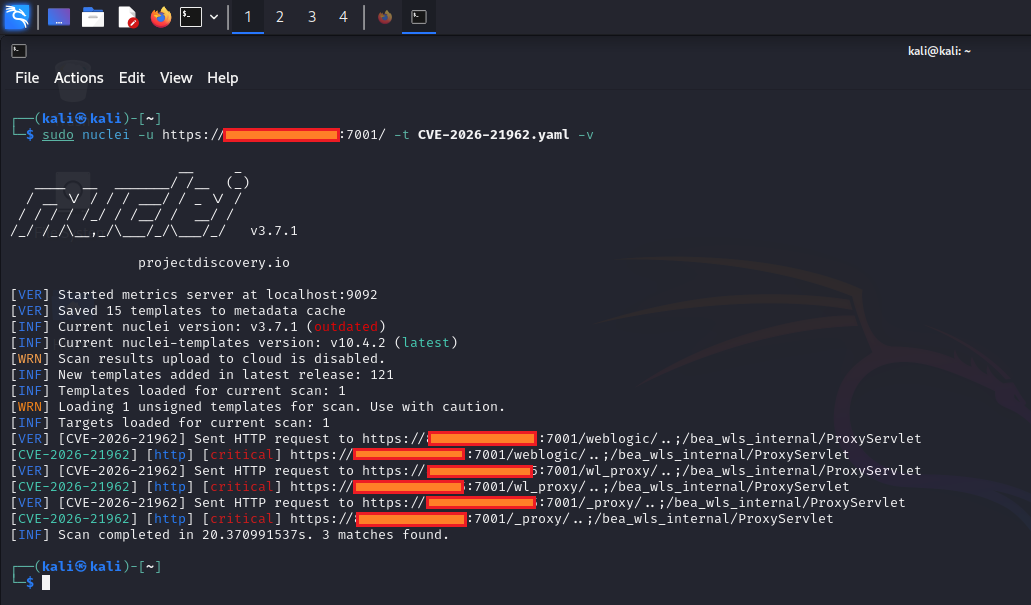 0xblackash/cve-2026-21962
CVE-2026-21962
 mirackayikci/cve-2026-55584
CVE-2026-55584 — phpSysInfo IP Allowlist Bypass
 redteambrasil/cve-2019-19550
Proof-of-concept exploit for authentication bypass in Senior Rubiweb 6.2.34, enabling admin access to sensitive information via crafted URLs.
 offseckit/cve-2026-23813
CVE-2026-23813 — AOS-CX pre-auth bypass via nginx regex. Detection script, bypass demo, config-disclosure PoC, and IDS rules.
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
Educational Docker lab demonstrating CVE-2026-39987, a pre-auth RCE via WebSocket authentication bypass in marimo, with exploit script and patch…
 0xn7y/cve-2022-46169
Exploit for CVE-2022-46169