

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
59 results
area51 preview

area51

GitHubthoropass-public/area51

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

api-security-testingcloud-securityemail-security+4
5
8 days ago
Roxy preview

Roxy

GitHubvid4l-07/roxy

Terminal-based HTTP intercepting proxy with TUI for capturing, inspecting, and modifying requests in real time, plus a Repeater for resending and…
api-security-testingpenetration-testingutilities-frameworks+3
617 days ago
cve-2026-75157-poc preview

cve-2026-75157-poc

GitHublicitrasimone/cve-2026-75157-poc

Standalone authorized universal HTTP PoC for CVE-2026-75157
api-security-testingexploitationpenetration-testing+3
13 days ago
burp-cc-bridge preview

burp-cc-bridge

GitHublarrypeseckis/burp-cc-bridge

REST API automation for Burp Suite Community Edition. Drop-in Java extension exposing send/repeat/history endpoints over a local HTTP API.
api-security-testingpenetration-testingscripting-automation+3
73 months ago
Apache-Commons-Text-CVE-2022-42889 preview

Apache-Commons-Text-CVE-2022-42889

GitHub0xmaximus/apache-commons-text-cve-2022-42889

Burp Bounty profile for detecting Apache Text4Shell (CVE-2022-42889), an RCE in Commons Text 1.5-1.9, by scanning HTTP requests.
api-security-testingexploitationpenetration-testing+3
43 years ago
CVE-2026-48204 preview

CVE-2026-48204

GitHuboscerd/cve-2026-48204

Reproducer for CVE-2026-48204: Apache Camel camel-mongodb-gridfs gridfs.* header injection overriding the GridFS operation (enumerate/read/delete…

api-security-testingexploitationpenetration-testing+2
2 months ago
CVE-2026-49099 preview

CVE-2026-49099

GitHuboscerd/cve-2026-49099

PoC reproducer for CVE-2026-49099 (Apache Camel camel-salesforce): the non-Camel-prefixed sObjectQuery header escapes the HTTP header filter and…
api-security-testingeducationexploitation+3
2 months ago
CVE-2026-46453 preview

CVE-2026-46453

GitHuboscerd/cve-2026-46453

Reproducer for CVE-2026-46453 — Apache Camel camel-elasticsearch-rest-client unprefixed-header injection (operation/query override via inbound HTTP…
api-security-testingeducationexploitation+3
2 months ago
CVE-2026-35616-check preview

CVE-2026-35616-check

GitHubbishopfox/cve-2026-35616-check

Non-destructive scanner for CVE-2026-35616, a pre-authentication API bypass in FortiClient EMS. Detects vulnerability by comparing HTTP responses…
api-security-testingauthenticationexploitation+3
25 months ago
CVE-2026-41473-CyberPanel-AI-Scanner-Unauth preview

CVE-2026-41473-CyberPanel-AI-Scanner-Unauth

GitHubpenteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth

Nuclei detection template for CVE-2026-41473, an unauthenticated read/write API access flaw in CyberPanel AI Scanner before 2.4.4. Uses two HTTP…
api-securityapi-security-testingvulnerability-analysis+3
3 months ago
CVE-2026-44596 preview

CVE-2026-44596

GitHubex-cal1bur/cve-2026-44596

YAMCS yamcs-core < 5.12.7 lacks rate limiting on POST /auth/token. An unauthenticated attacker can perform unlimited brute-force attempts against any…

api-security-testingauthenticationpassword-attacks+3
4 months ago
CVE-2025-6783 preview

CVE-2025-6783

GitHubjfriedli/cve-2025-6783

Proof-of-concept exploit for CVE-2025-6783 demonstrating SQL injection via crafted HTTP headers and JSON payload against WordPress GoZen Forms REST…
api-security-testingexploitationpenetration-testing+2
6 months ago
square__retrofit_CVE-2018-1000850_2-4-0 preview

square__retrofit_CVE-2018-1000850_2-4-0

GitHubshoucheng3/square__retrofit_cve-2018-1000850_2-4-0

Type-safe HTTP client library for Android and Java, enabling REST API communication with annotation-based request configuration and converter support.

api-security-testinggeneral-purpose-utilities
1 year ago
Retrofit-1 preview

Retrofit-1

GitHubepicosy/retrofit-1

Type-safe HTTP client for Android and Java with annotation-based API binding, converter support, and integration with OkHttp for network…

api-security-testinggeneral-purpose-utilitiesvulnerability-analysis
2 years ago
request_smuggler preview
Archived

request_smuggler

GitHubsh1yo/request_smuggler

Http request smuggling vulnerability scanner
api-security-testingpenetration-testingvulnerability-scanners+3
2284 years ago
toxy preview
Archived

toxy

GitHubh2non/toxy

Hackable HTTP proxy for resiliency testing and simulated network conditions
api-security-testingchaos-engineeringnetwork-security+3
2.7k4 years ago
oproxy preview

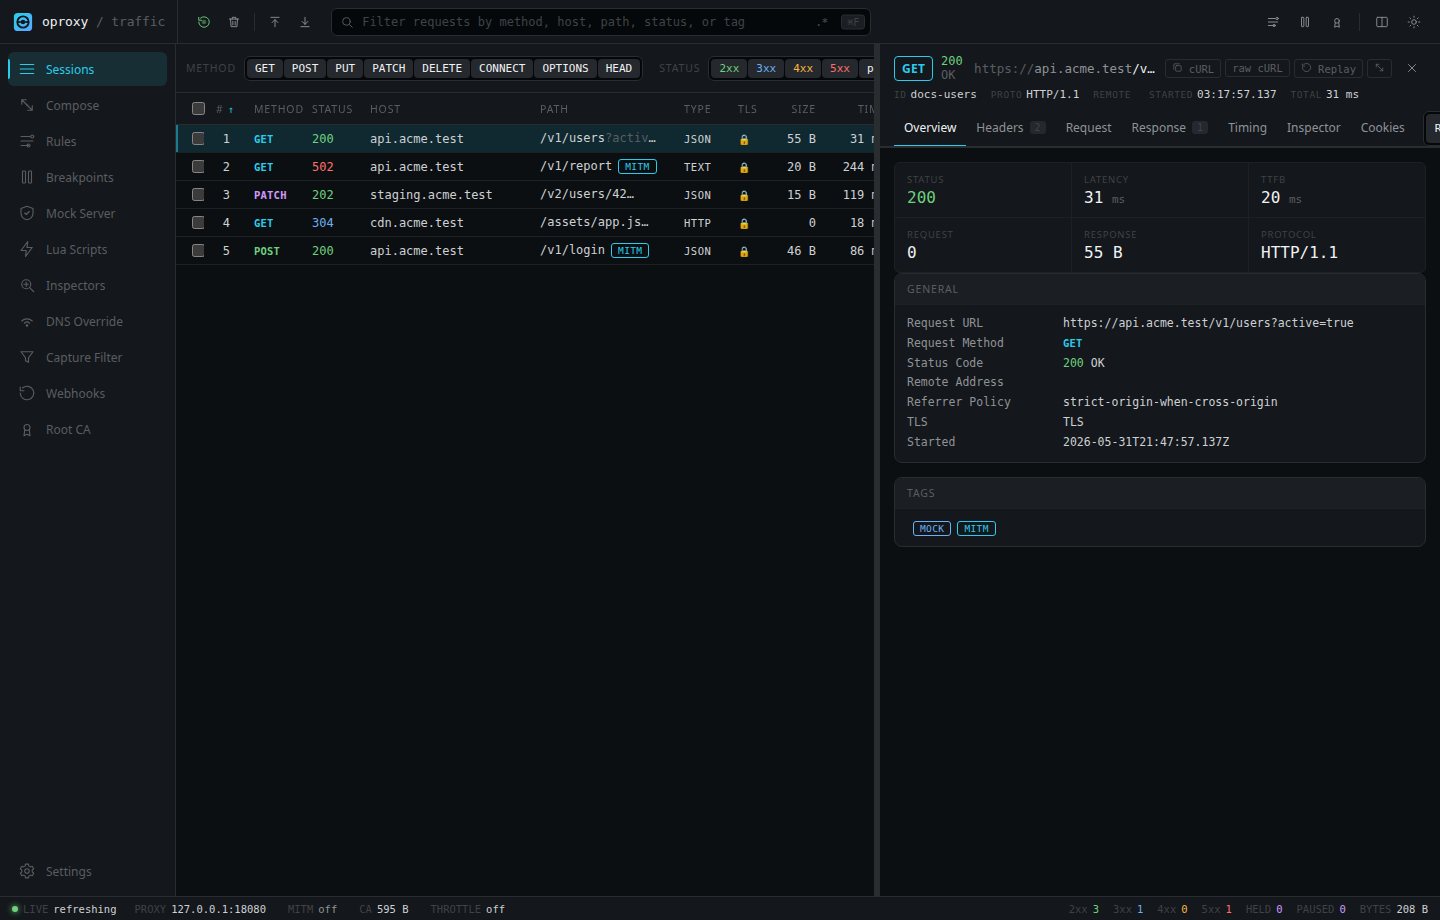
oproxy

GitHubsauravrao637/oproxy

Open-source MITM proxy to intercept, inspect, and mock network traffic.

api-security-testingdns-analysisnetwork-security+4
61915 days ago
Gitlab-CVE-2026-19478 preview

Gitlab-CVE-2026-19478

GitHubpunitdarji/gitlab-cve-2026-19478

Dockerized exploit lab and script for CVE-2026-19478, a critical unauthenticated GitLab GraphQL code injection enabling arbitrary Ruby method calls,…

api-security-testingeducationexploitation+4
1 month ago
Previous1234Next