 drbloop2000/sid-meier-s-civilization-vi-rce
Proof-of-concept and write-up for a Civilization VI/V sandbox escape (CVE-2026-116370) achieved via loadstring and bytecode execution from a workshop addon.

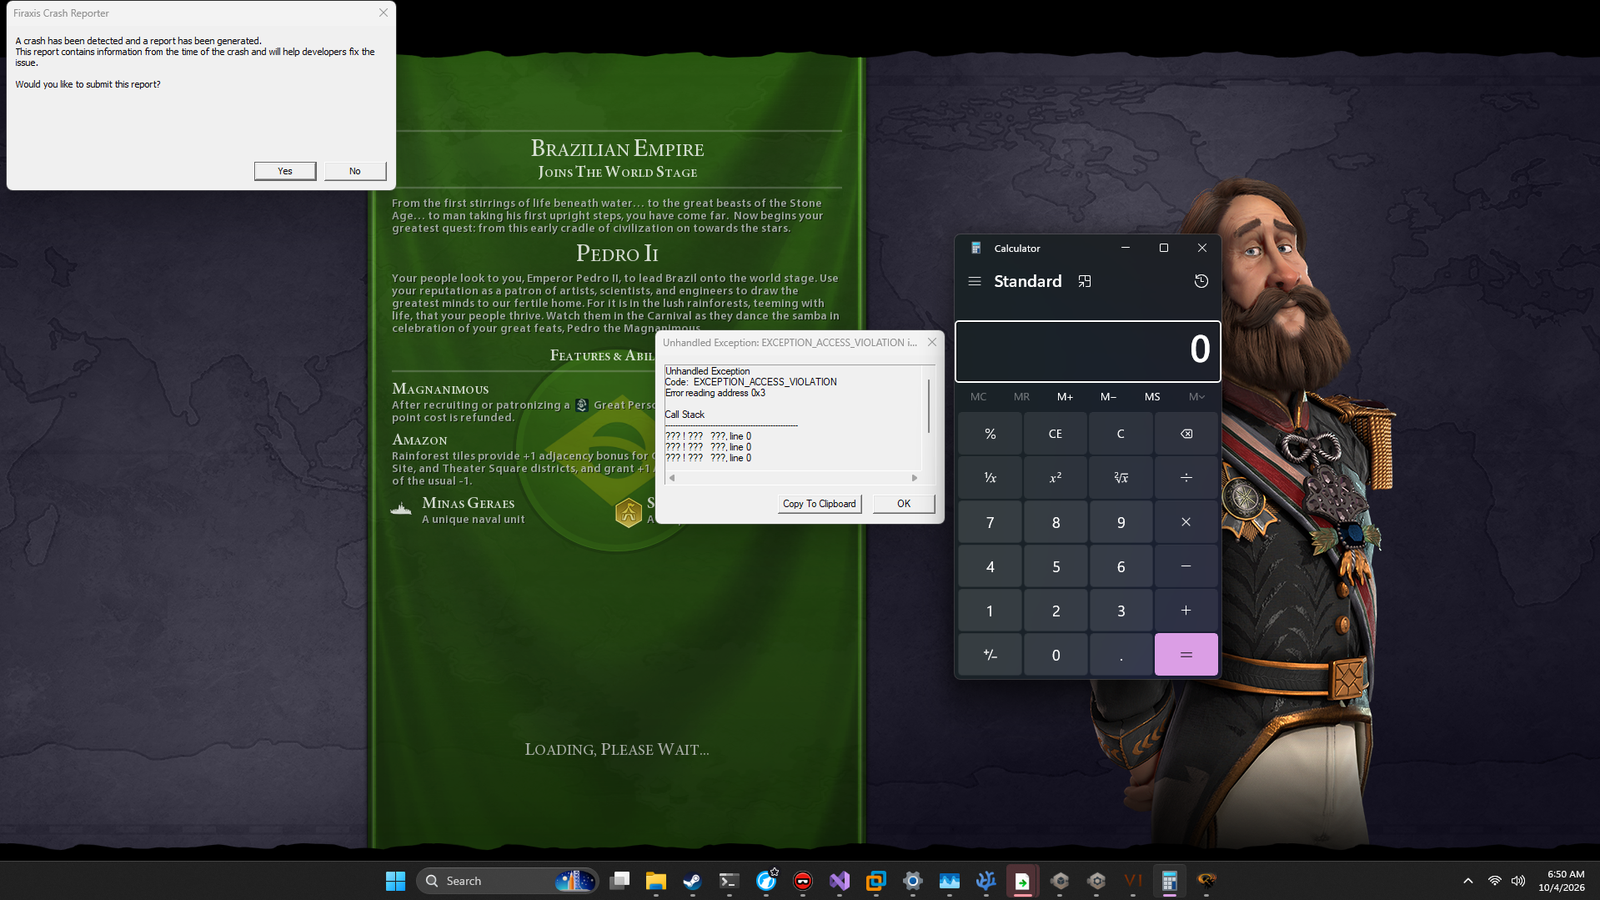
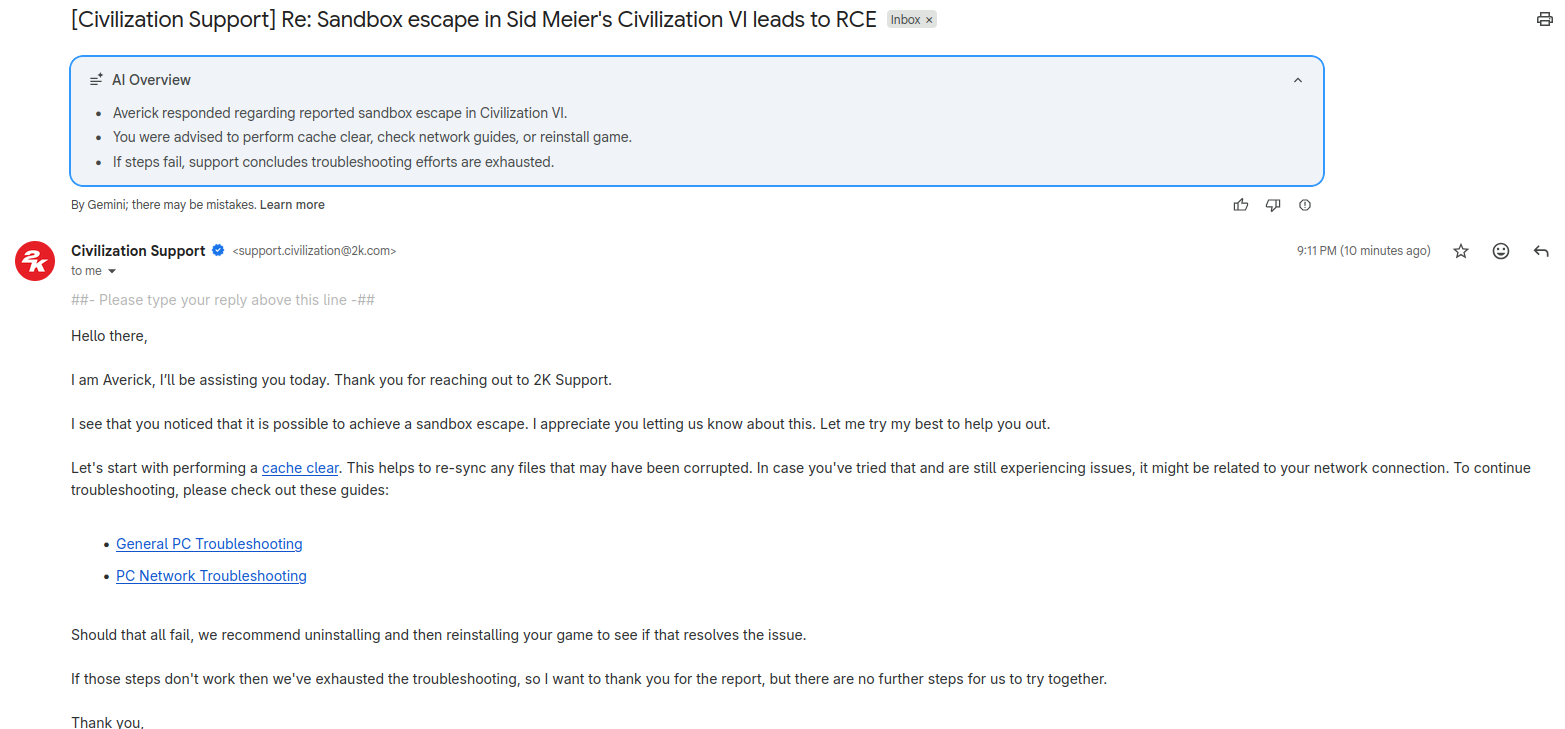
A few weeks ago, I discovered a sandbox escape in Civilization VI and V by using loadstring and executing bytecode, from a workshop addon.
https://www.youtube.com/watch?v=ORHlUNISZd8
Please see my write-up on the previous game to understand more: https://drbloop.dev/blog/three-click-rce-in-civi-v






