
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Supply Chain Security — Page 10 | Kitploit
Categories

Supply Chain Security

Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.

Kitploit recommended
Top tools

10 selected
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8k20h 57m ago
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4k11h 19m ago
grype preview#3

grype

GitHubanchore/grype
12.7k1 day ago
syft preview#4

syft

GitHubanchore/syft
9.8k1 day ago
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6k18h 8m ago
cosign preview#6

cosign

GitHubsigstore/cosign
6.2k1 day ago
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1k2 months ago
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7k13 days ago
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
5415h 7m ago
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1k1 day ago
NewestRelevanceMost popularRecently updated
822 results
text4shell-tools preview

text4shell-tools

GitHubjfrog/text4shell-tools

Detect and patch vulnerable Apache Commons Text in Java JAR/WAR artifacts; fingerprint classes and scan bytecode for CVE-2022-42889 (Text4Shell) call…

defensive-toolsstatic-analysisvulnerability-analysis+3
1044 years ago
halo-record preview

halo-record

GitHubbkuan001/halo-record

Tamper-evident audit trails for AI agents: hash-chained Runtime Records, dependency-free, verifiable by anyone.
forensicssupply-chain-securityincident-response+1
6324 days ago
SEDATED preview

SEDATED

GitHubowasp/sedated

SEDATED® Project (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
vulnerability-scannerscode-analysisconfiguration-auditing+3
1106 years ago
kin preview

kin

GitHubfirelock-ai/kin

Semantic graph-based version control for AI-written code. Tracks entities and relations instead of file diffs, enabling blast radius analysis, shadow…
static-analysiscode-analysisdevsecops+4
447 days ago
gitxray preview

gitxray

GitHubkulkansecurity/gitxray

A multifaceted security tool which leverages Public GitHub REST APIs for OSINT, Forensics, Pentesting and more.
osintinformation-gatheringdigital-forensics+3
1839 months ago
packman preview

packman

GitHubowasp/packman

A documentation and tracking project with the goal of making package management systems more secure.
vulnerability-analysisconfiguration-auditingsupply-chain-security+3
525 years ago
go-rpmdb preview

go-rpmdb

GitHubknqyf263/go-rpmdb

RPM DB bindings for go
general-purpose-utilitiesvulnerability-analysissupply-chain-security
703 months ago
malware-check preview

malware-check

GitHubmomenbasel/malware-check

Static and dynamic analysis tool for detecting malicious code, suspicious binaries, and privacy violations
static-analysisdynamic-analysis-sandboxingcode-analysis+7
633 days ago
DepFuzzer preview

DepFuzzer

GitHubsynacktiv/depfuzzer

Scans project dependencies for dependency confusion vulnerabilities and checks package owner email takeover risks across multiple registries (npm,…
osintreconnaissancevulnerability-scanners+2
9310 months ago
rtx-cve-2023-45779 preview

rtx-cve-2023-45779

GitHubmetaredteam/rtx-cve-2023-45779

Proof-of-concept code for Android APEX key reuse vulnerability
android-securityvulnerability-analysisexploitation+3
1092 years ago
honeyslop preview

honeyslop

GitHubgadievron/honeyslop

Code canaries to quickly triage hallucinated ('slop') vulnerability reports
defensive-toolsstatic-analysisvulnerability-analysis+6
975 months ago
Creosote preview

Creosote

GitHubadvanced-threat-research/creosote

Creosote is our solution to searching for the tarfile vulnerability described by CVE-2007-4559.
vulnerability-scannersstatic-code-analysisvulnerability-analysis+3
824 years ago
ifuncd-up preview

ifuncd-up

GitHubrobertdfrench/ifuncd-up

GNU IFUNC is the real culprit behind CVE-2024-3094
vulnerability-analysisdynamic-code-analysisexploitation+5
601 month ago
DEFCON-CICD-pipelines-workshop preview

DEFCON-CICD-pipelines-workshop

GitHubwavestone-cdt/defcon-cicd-pipelines-workshop

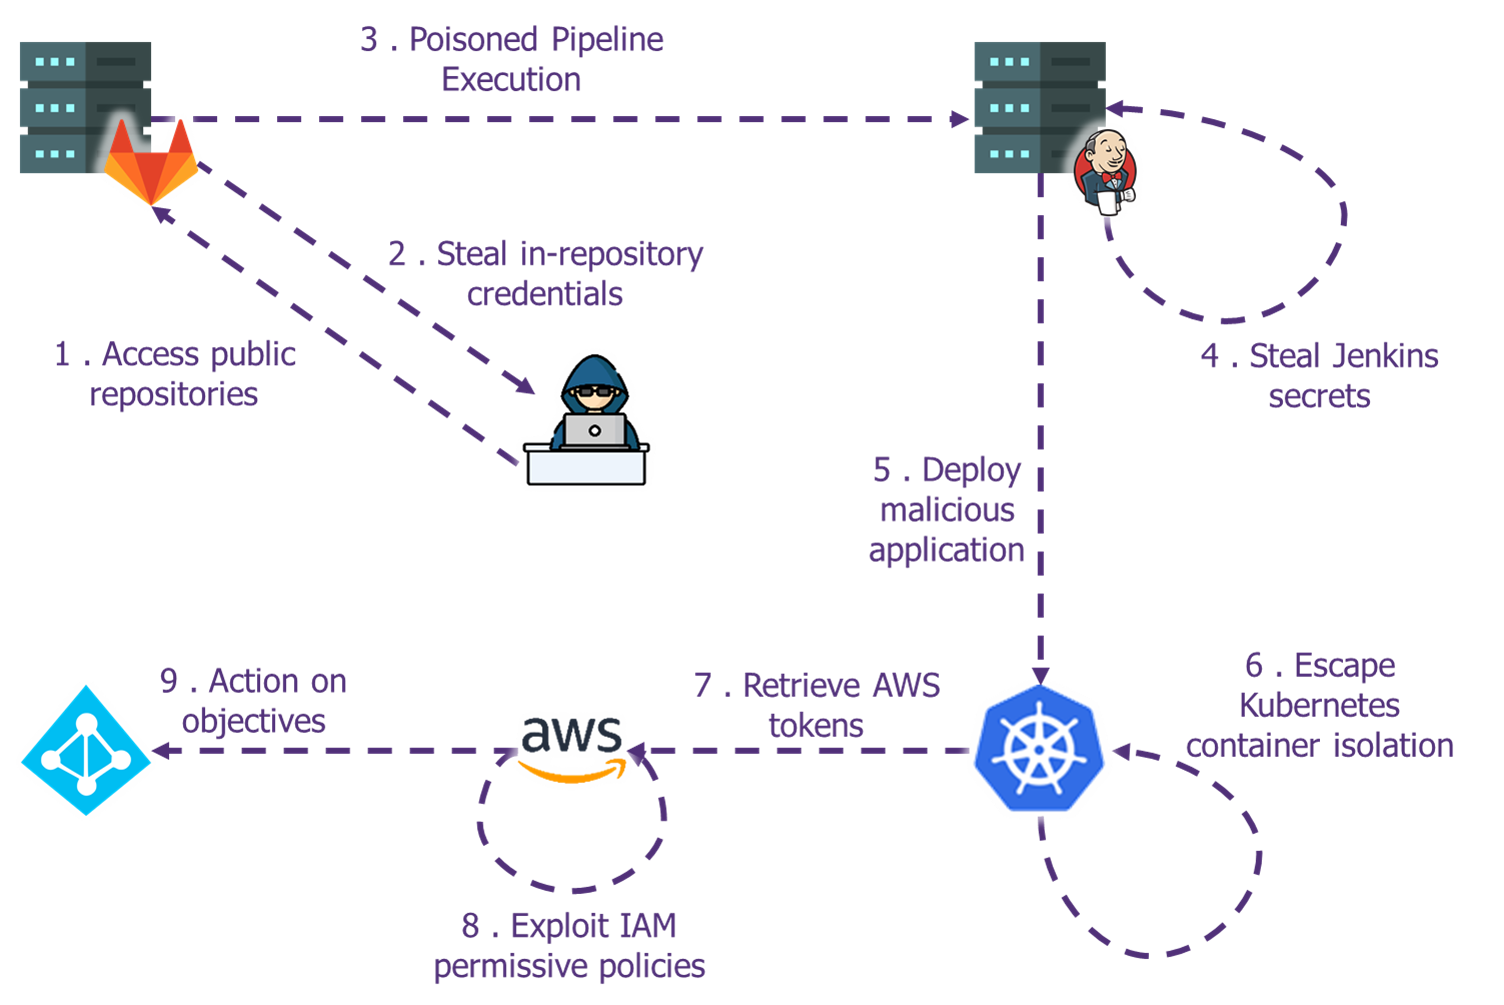
Hands-on CI/CD pipeline security workshop with Terraform lab, AWS exploitation, Kubernetes escape, and artifact backdooring exercises for offensive…
privilege-escalationcontainer-securitylateral-movement+8
944 years ago
log4j-log4shell-affected preview

log4j-log4shell-affected

GitHubauthomize/log4j-log4shell-affected

Lists of affected components and affected apps/vendors by CVE-2021-44228 (aka Log4shell or Log4j RCE). This list is meant as a resource for security…
vulnerability-analysisthreat-intelligencesupply-chain-security+3
524 years ago
claude-code-backdoor preview

claude-code-backdoor

GitHubs0ld13rr/claude-code-backdoor

Backdooring Claude Code via hooks in settings.json. Authorized use only!
phishingmalware-analysispenetration-testing+4
866 months ago
trivy-java-db preview

trivy-java-db

GitHubaquasecurity/trivy-java-db

Builds a SQLite database of Maven artifacts (ArtifactID, GroupID, Version, SHA1) for Trivy's Java component vulnerability detection, enabling scans…
vulnerability-analysisutilities-frameworkssupply-chain-security
4118 days ago
Veritensor preview

Veritensor

GitHubarsbr/veritensor

The Anti-Virus for AI Artifacts & RAG Firewall. A static analysis tool scanning Models and Notebooks for RCE, Datasets and RAG docs for Data…


static-analysisvulnerability-scannersencryption-decryption-tools+8
852 months ago
Previous1…91011…46Next







