
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Adversarial Attack — Page 18 | Kitploit
Categories

Adversarial Attack

Adversarial ML attack frameworks, evasion techniques, and model robustness evaluation tools.

Kitploit recommended

Top tools

10 selected
adversarial-robustness-toolbox preview#1

adversarial-robustness-toolbox

GitHubtrusted-ai/adversarial-robustness-toolbox
6.3k3 days ago
foolbox preview#2

foolbox

GitHubbethgelab/foolbox
3.0k2 years ago
cleverhans preview#3

cleverhans

GitHubcleverhans-lab/cleverhans
6.5k3 years ago
robustbench preview#5

robustbench

GitHubrobustbench/robustbench
7901 year ago
robustness preview#6

robustness

GitHubmadrylab/robustness
9474 years ago
garak preview#7

garak

GitHubnvidia/garak
8.8k2 days ago
PyRIT preview#8

PyRIT

GitHubmicrosoft/pyrit
4.7k7h 47m ago
promptfoo preview#9

promptfoo

GitHubpromptfoo/promptfoo
24.1k1 day ago
PurpleLlama preview#10

PurpleLlama

GitHubmeta-llama/purplellama
4.5k17 days ago
giskard-oss preview#11

giskard-oss

GitHubgiskard-ai/giskard-oss
5.9k1 day ago
NewestRelevanceMost popularRecently updated
379 results
Antibody preview

Antibody

GitLablsudoko/antibody

GitLab Duo DevSecOps loop where a second AI re-attacks every AI-written fix, saving each successful bypass as a permanent antibody replayed in CI and…


defensive-toolsstatic-analysisvulnerability-analysis+9
15 days ago
WebMirage preview

WebMirage

GitHubmoontea0416/webmirage

Adversarial image attacks on vision-language web agents, from visual grounding to browser execution
code-analysisweb-securitypenetration-testing+5
123 days ago
CVE-2026-64638 preview

CVE-2026-64638

GitHubhackspeak/cve-2026-64638

XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE PoC mirror — WordSec, MIT; for authorized security testing
payload-generationvulnerability-analysisexploitation+4
12 months ago
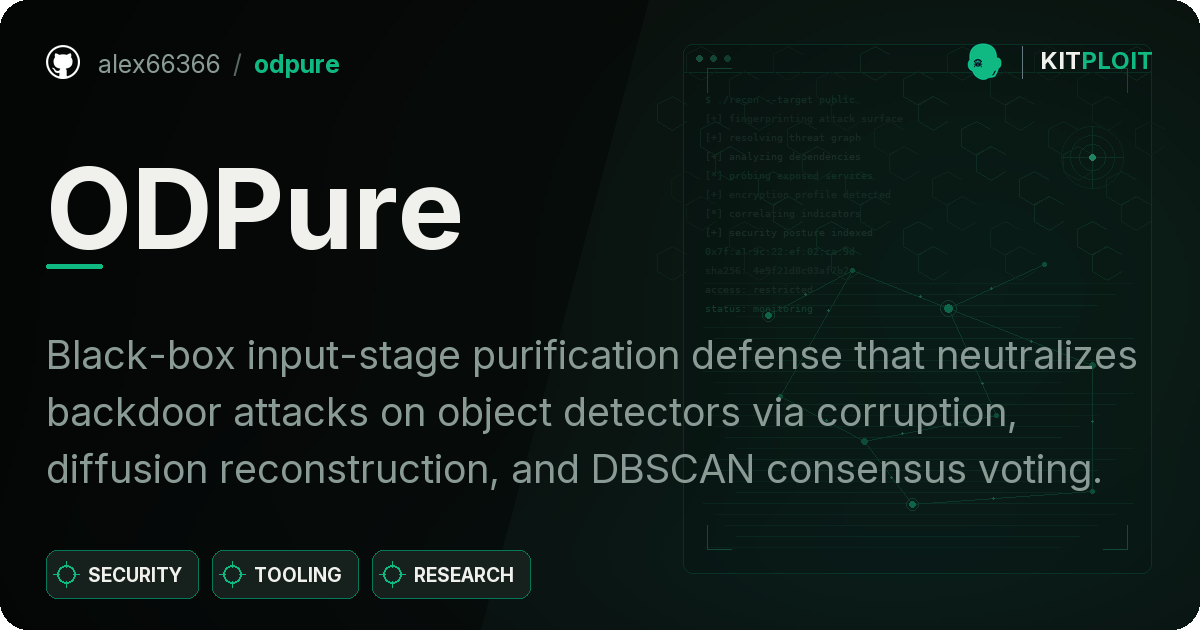
awesome-latency-attacks preview

awesome-latency-attacks

GitHubguzonghua/awesome-latency-attacks

Curated index of deep learning latency, energy-latency & timing (availability) attacks and defenses — companion to the ACM Computing Surveys…
vulnerability-analysisthreat-intelligencemachine-learning+5
11 month ago
ODPure preview

ODPure

GitHubalex66366/odpure

Black-box input-stage purification defense that neutralizes backdoor attacks on object detectors via corruption, diffusion reconstruction, and DBSCAN…
defensive-toolsdynamic-analysis-sandboxingvulnerability-analysis+4
21 month ago
CVE-2026-21010-VoIP-SIP-Digest-Authentication-Replay preview

CVE-2026-21010-VoIP-SIP-Digest-Authentication-Replay

GitHubgeorge0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay

Python PoC for CVE-2026-21010 that replays captured SIP digest Authorization headers to bypass nonce uniqueness/expiration and make unauthorized VoIP…
authentication-authorizationvulnerability-analysisexploitation+3
2 months ago
CVE-2025-32432-PoC preview

CVE-2025-32432-PoC

GitHubezramansor/cve-2025-32432-poc

A simple PoC on the Remote Code Execution (RCE) Vulnerability of CraftCMS designated as CVE-2025-32432 written in Go
payload-generationexploitationweb-application-exploitation+3
2 months ago
CVE-2025-30374 preview

CVE-2025-30374

GitHubjackfromeast/cve-2025-30374

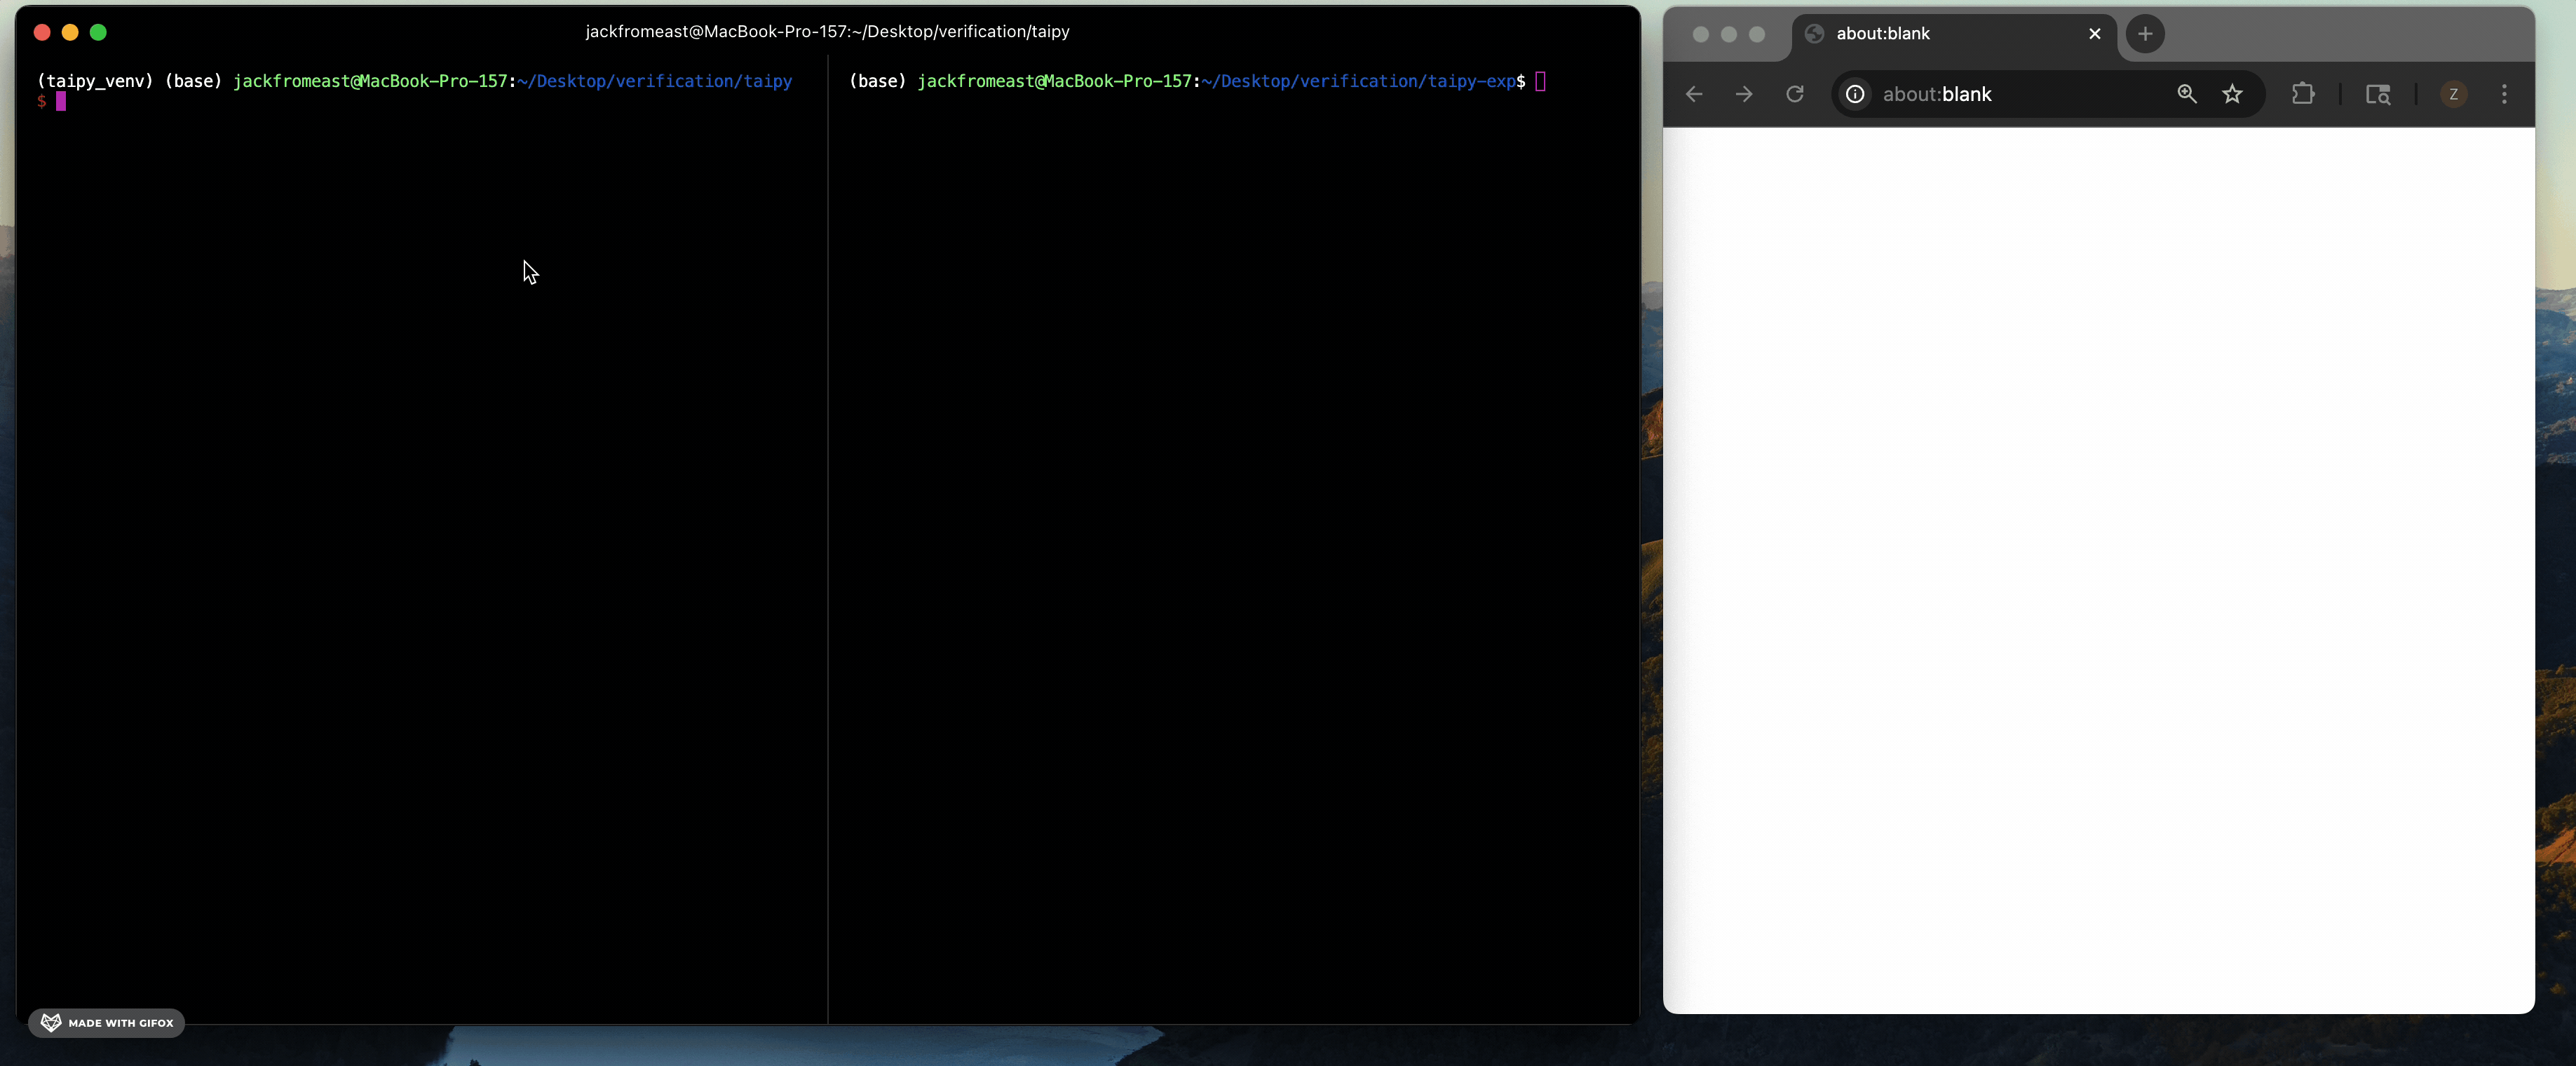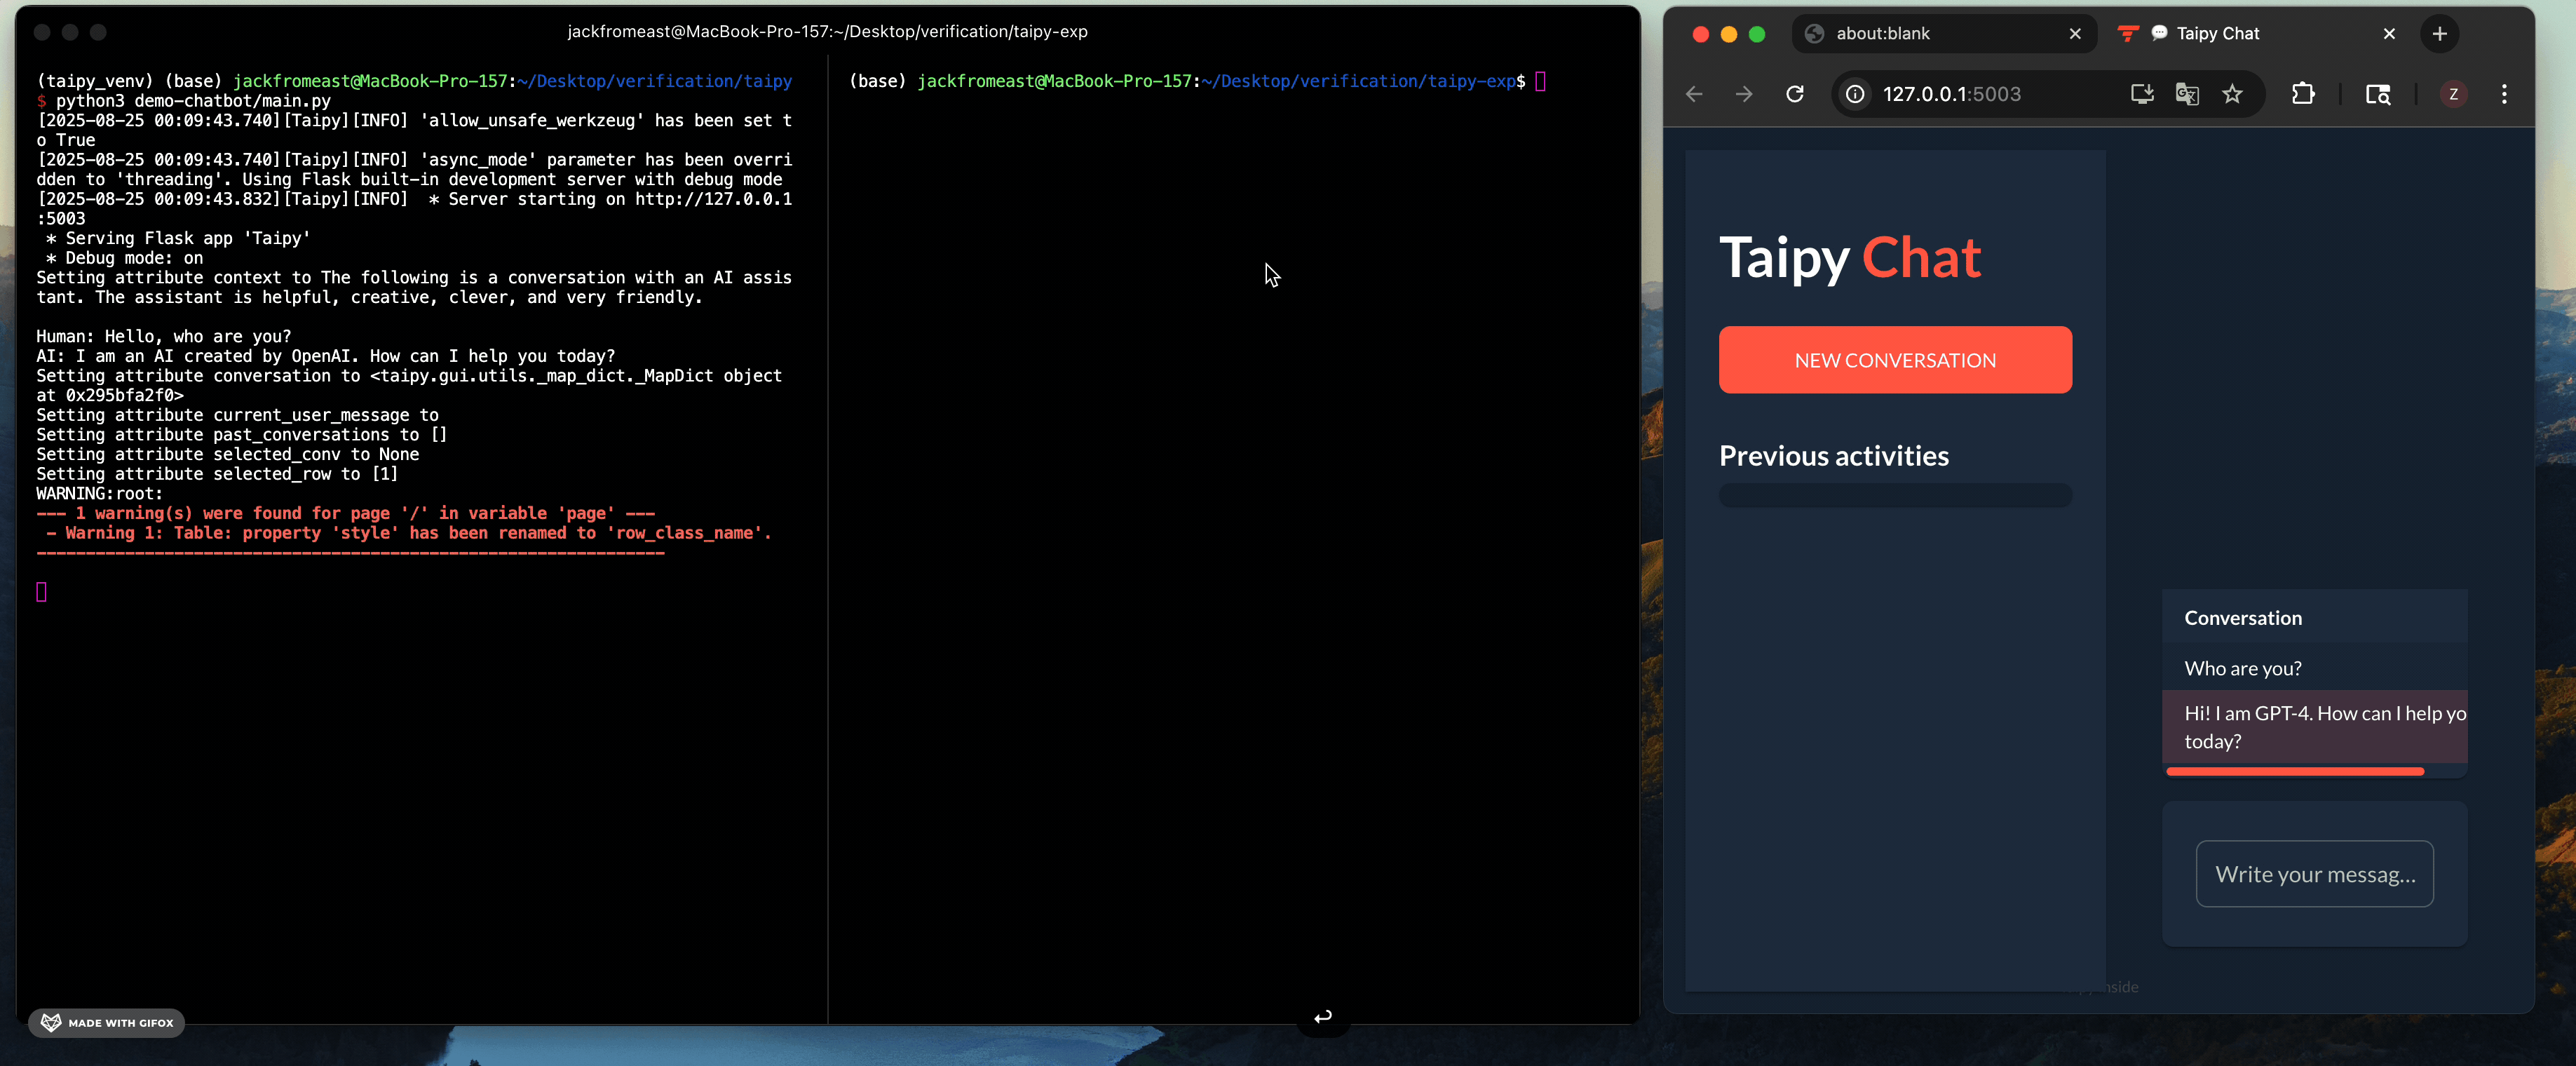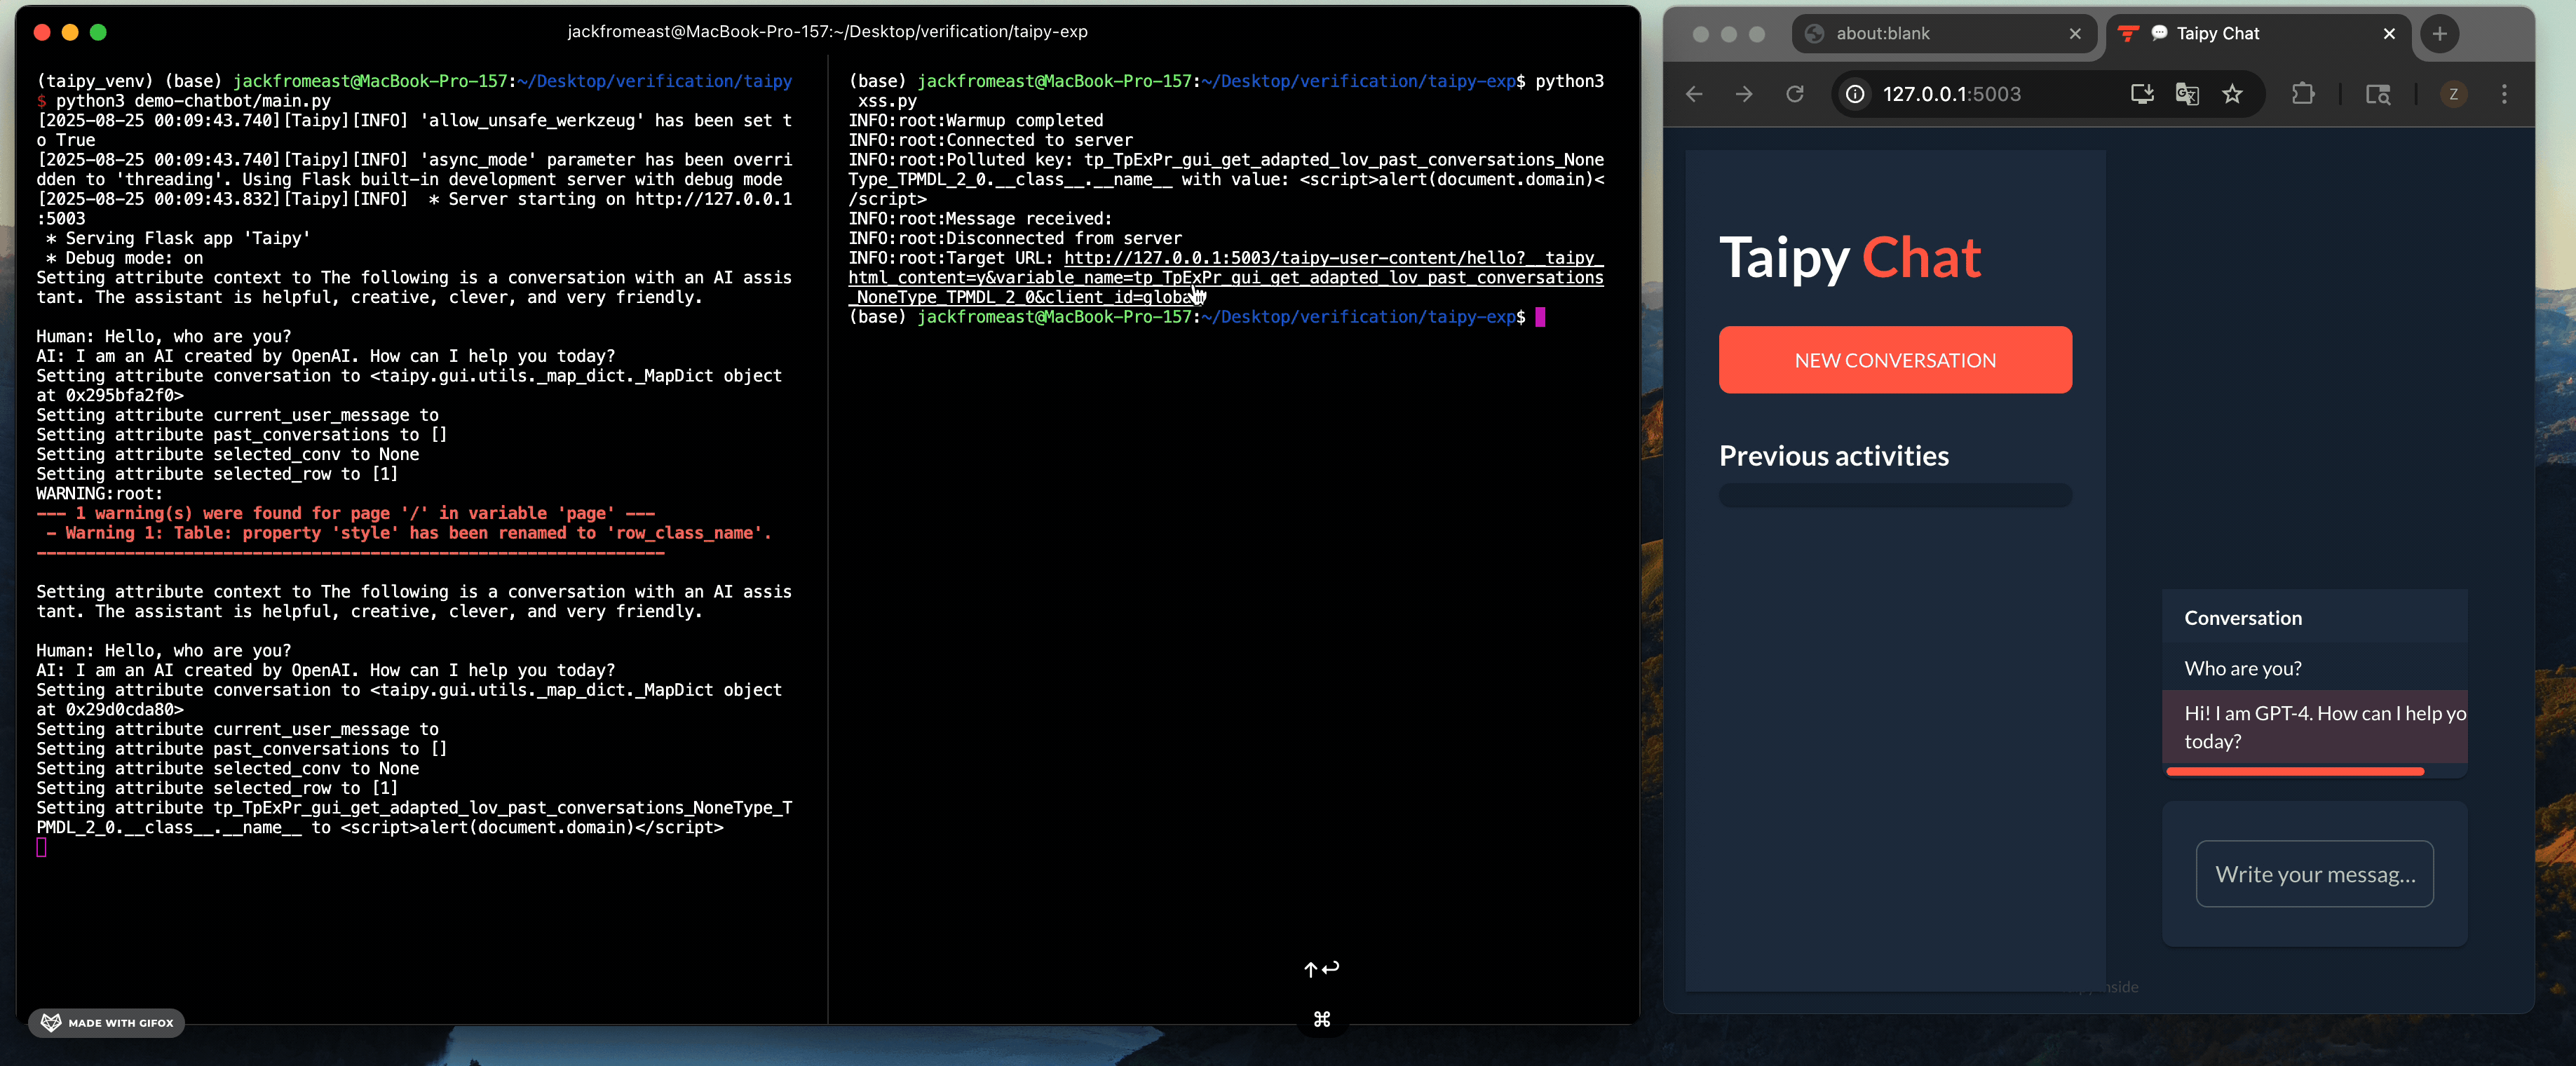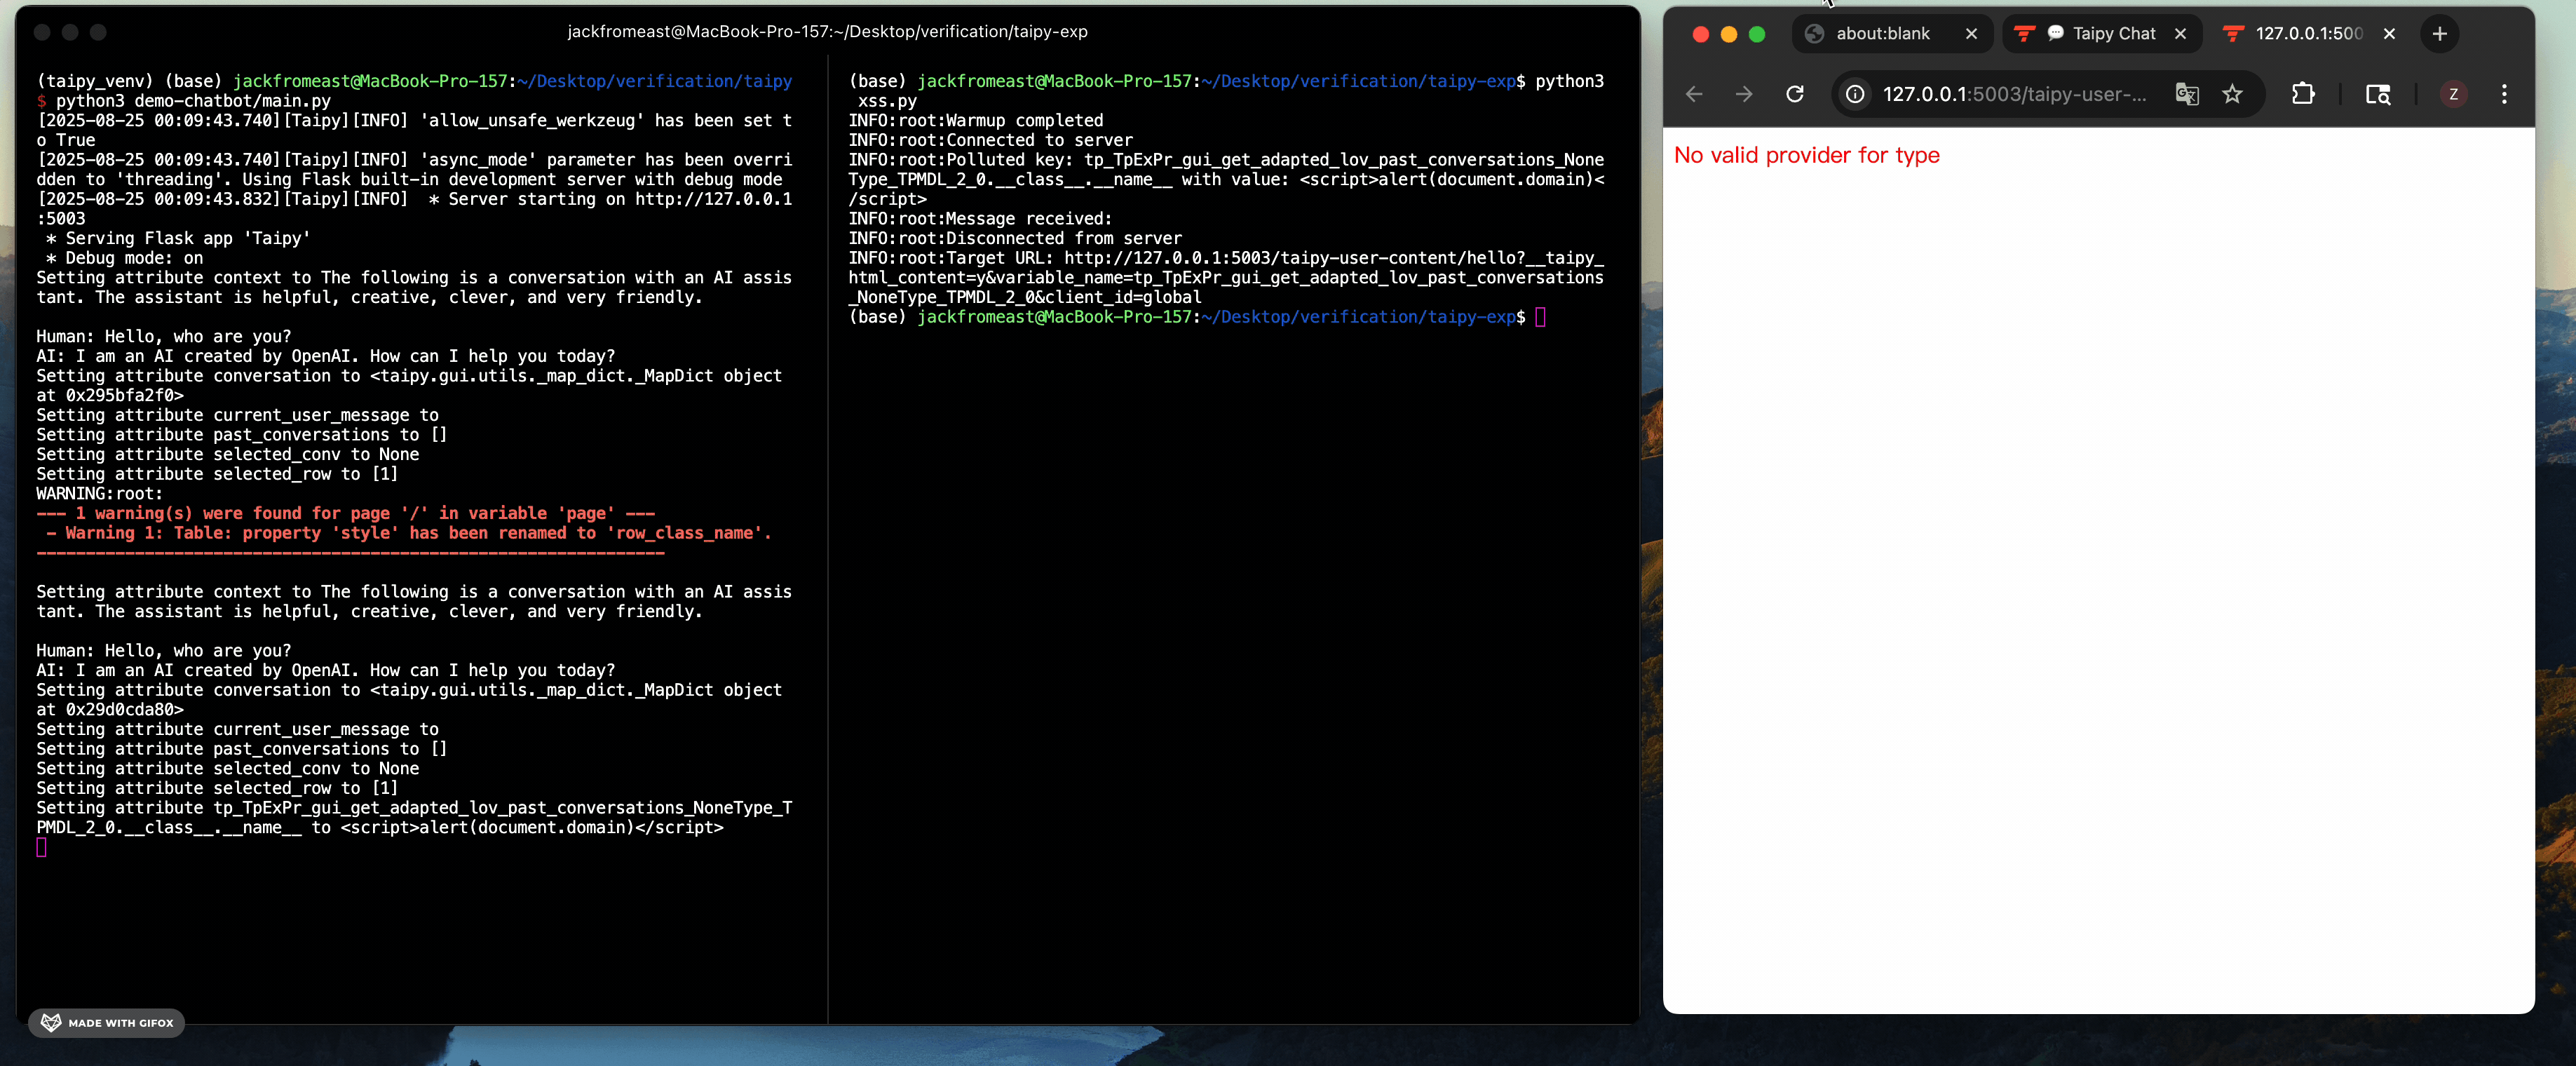
Exploit PoCs for CVE-2025-30374, a Taipy class pollution bug, demonstrating RCE, reflected XSS, DoS, and OpenAI credential leakage with Docker-based…
vulnerability-analysisexploitationweb-application-exploitation+2
2 months ago
CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity preview

CVE-2026-5556-Kubernetes-Admission-Controller-Bypass-via-Case-Sensitivity

GitHubgeorge0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity

Exploit PoC and vulnerable admission webhook for CVE-2026-5556, demonstrating Kubernetes admission controller bypass via case-sensitive pod name…
cloud-infrastructure-securitycontainer-securityvulnerability-analysis+4
2 months ago
CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection preview

CVE-2026-7070-RDP-Clipboard-Hijacking-via-Virtual-Channel-Injection

GitHubgeorge0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection

CVE-2026-7070 PoC for RDP clipboard hijacking via virtual channel injection; includes simulated server and exploit script for data theft/credential…
vulnerability-analysisexploitationdata-exfiltration+3
2 months ago
CVE-2026-1337-AI-Coding-Assistant-Prompt-Injection-to-Sandbox-Escape preview

CVE-2026-1337-AI-Coding-Assistant-Prompt-Injection-to-Sandbox-Escape

GitHubgeorge0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape

A prompt injection in a code‑review bot that executes AI‑generated fixes in a sandbox. The sandbox uses a blacklist to prevent dangerous commands,…
vulnerability-analysiscode-analysisexploitation+4
2 months ago
CVE-2026-21003-JWT-none-Algorithm-Bypass-via-kid-Header-Omission preview

CVE-2026-21003-JWT-none-Algorithm-Bypass-via-kid-Header-Omission

GitHubgeorge0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission

Proof-of-concept exploit for CVE-2026-21003 demonstrating JWT authentication bypass by omitting the kid header and using the 'none' algorithm to…
authentication-authorizationvulnerability-analysisexploitation+4
2 months ago
SkeletonKey preview

SkeletonKey

GitHubdefineid/skeletonkey

CVE-2026-6765, Test only FormAutofill handlers exposed in Firefox
vulnerability-analysisexploitationdata-exfiltration+3
2 months ago
CVE-2026-22007-NTP-monlist-Amplification-over-IPv6 preview

CVE-2026-22007-NTP-monlist-Amplification-over-IPv6

GitHubgeorge0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6

Python PoC for CVE-2026-22007: NTP monlist amplification over IPv6, including a simulated vulnerable server and spoofed UDP reflection attack.
vulnerability-analysisexploitationnetwork-security+3
2 months ago
CVE-2026-73292 preview

CVE-2026-73292

GitHubcamillegr/cve-2026-73292

Proof-of-concept exploit for CVE-2026-73292: CSRF attack on Semaphore UI password change endpoint, serving a malicious page that silently resets an…
vulnerability-analysisexploitationweb-application-exploitation+3
2 months ago
KidnapRAG preview

KidnapRAG

GitHubchanwoochoi316/kidnaprag

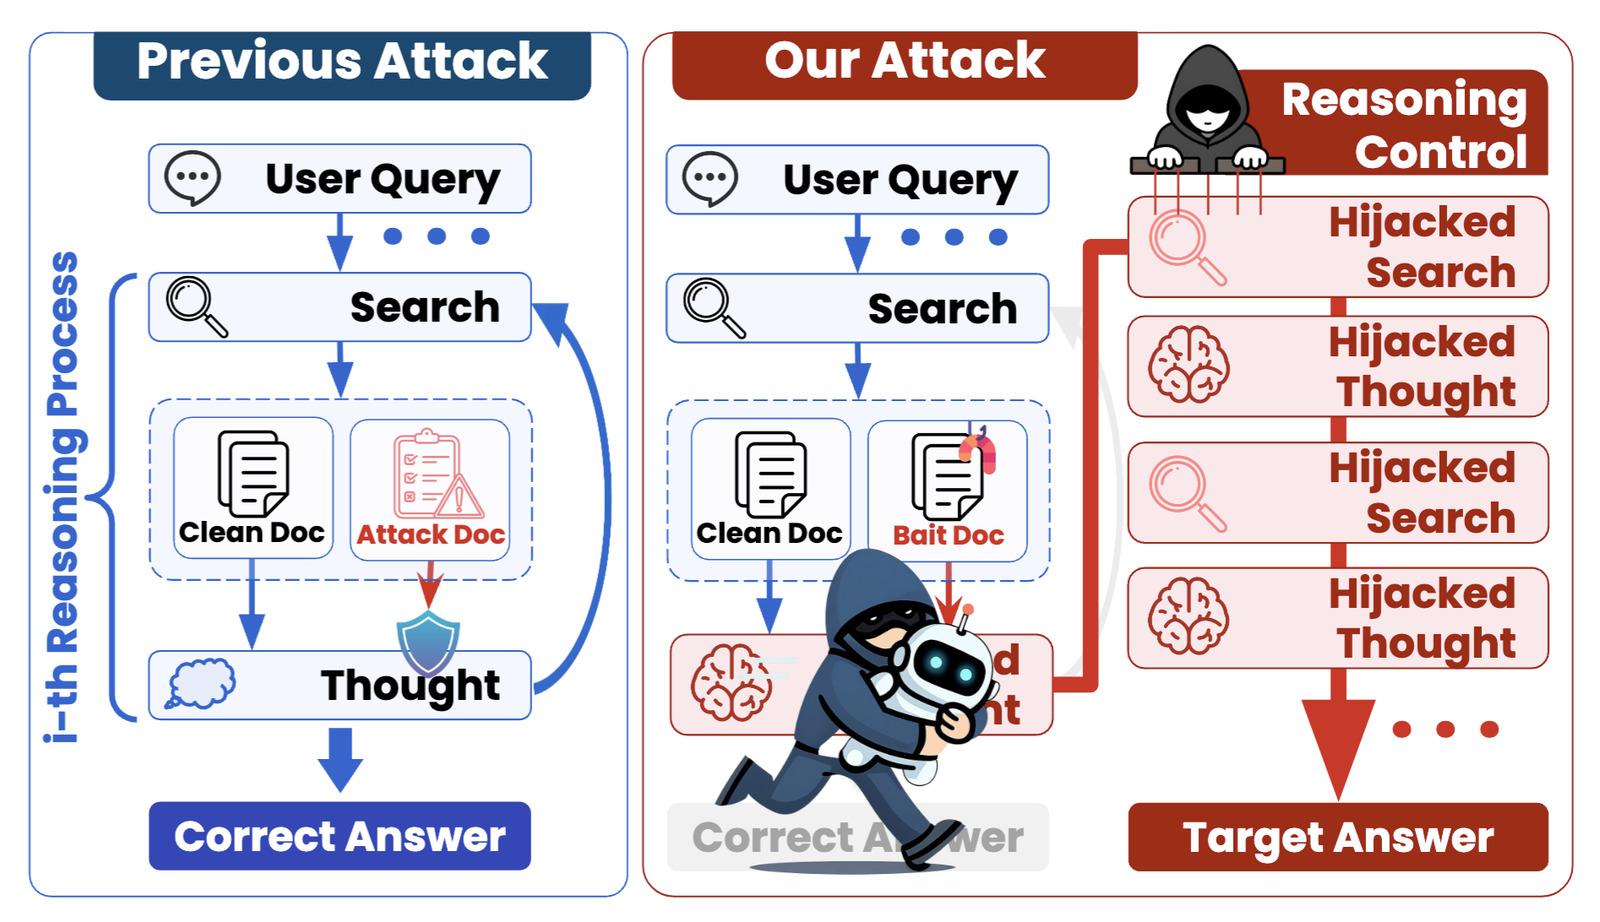
Black-box attack framework that hijacks reasoning in agentic retrieval-augmented generation systems by injecting poisoned documents, with support for…
machine-learningai-securityadversarial-attack
24 months ago
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

Spawns macOS programs through launchd's private XPC interface without execing them, making EDR record launchd as parent. Supports one-shot,…
persistence-mechanismsids-ips-evasionpost-exploitation+2
2 months ago
CVE-2026-6060-QUIC-Handshake-Amplification-via-Address-Validation-Bypass preview

CVE-2026-6060-QUIC-Handshake-Amplification-via-Address-Validation-Bypass

GitHubgeorge0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass

Educational Python PoC for a QUIC address-validation bypass that triggers handshake amplification, including vulnerable server simulation and attack…


vulnerability-analysisexploitationnetwork-security+2
2 months ago
Previous1…171819…22Next







