
HijackLibs
 wietze/hijacklibs
Projekt zum Verfolgen von öffentlich bekannt gegebenen DLL Hijacking-Möglichkeiten.
reconnaissancevulnerability-analysisinformation-gathering+3
927
wietze/hijacklibsProjekt zum Verfolgen von öffentlich bekannt gegebenen DLL Hijacking-Möglichkeiten.
 openwrt/openwrt
Linux-Betriebssystem für eingebettete Geräte mit beschreibbarem Dateisystem, Paketverwaltung und Build-Framework. Ermöglicht die Erstellung von…
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 tls-attacker/tls-attacker
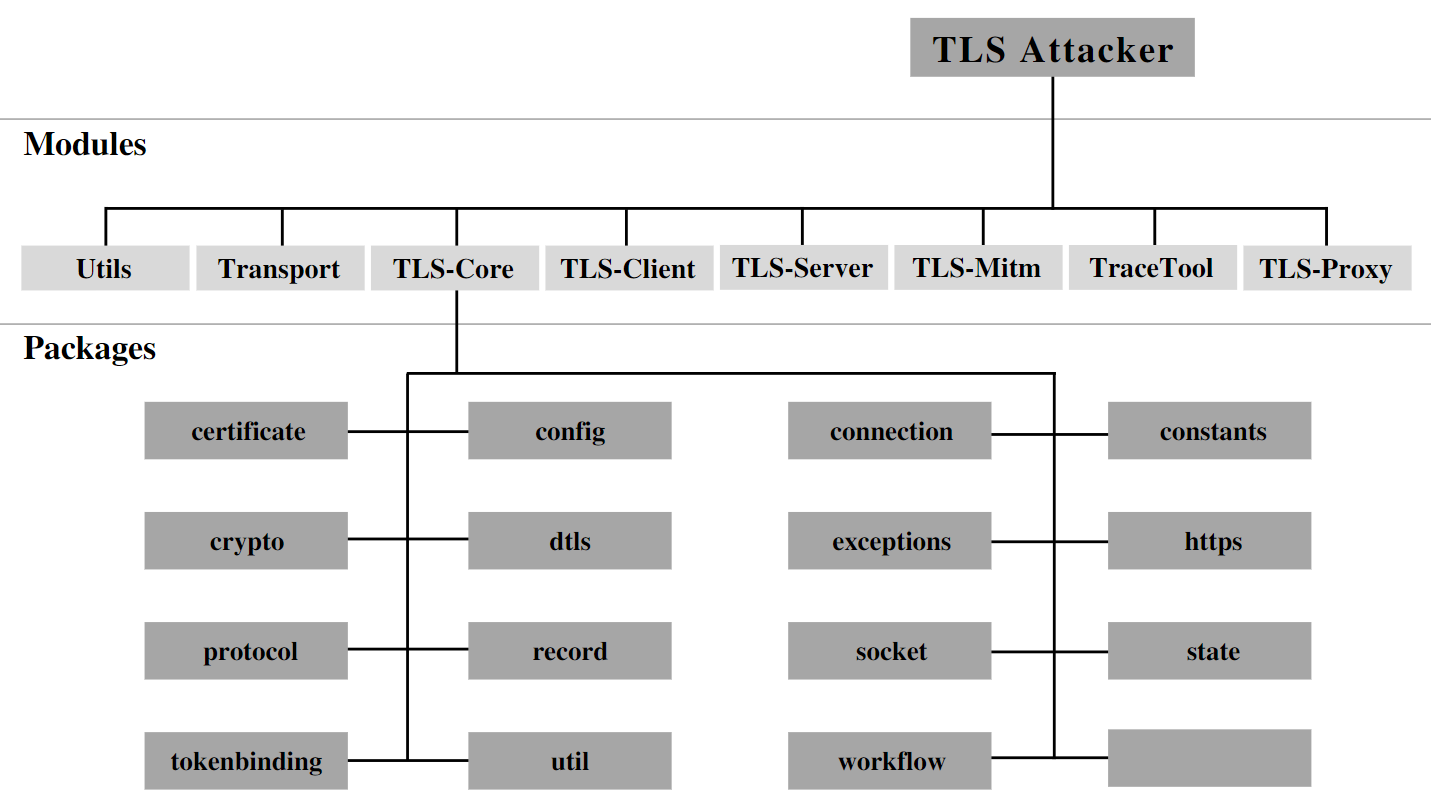
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 elementalsouls/claude-bughunter
Ein Claude Code Skill-Bundle für Bug Hunting und externe Red-Team-Arbeit – 82 Fähigkeiten, 15 Slash-Befehle, 681 offengelegte Berichtsmuster,…
 sqlmapproject/sqlmap
Automatisches Tool für SQL-Injection und Datenbankübernahme
 oscerd/security-research
Vulnerabilities I've reported to the Apache Software Foundation: 46 CVEs across 15 projects
 owasp/wrongsecrets
Verwundbare App mit Beispielen zur falschen Verwendung von Geheimnissen.
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
 bigbodycobain/shadowbroker
Echtzeit-Geospatial-OSINT-Plattform, die über 60 öffentliche Telemetrie-Feeds (ADS-B, AIS, Satelliten, CCTV) in einer einheitlichen Karte…
 essexrich/threatactors-ttps
Repository erstellt, um Informationen über Taktiken, Techniken und Verfahren zu teilen, die von Bedrohungsakteuren verwendet werden. Ursprünglich mit…
 nomi-sec/nvd-exploit-list-ja
🔍Einfache Beschreibung von NVD-Exploit und JVN (Japan Vulnerability Notes)
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team