voidsyscall
Plattformübergreifendes, syscall-basiertes Implantat & C2 — direkte Syscalls (Win), rohe Syscalls (Linux), HTTPS/DNS/ICMP-Kanäle. Keine…

Plattformübergreifendes, syscall-basiertes Implantat & C2 — direkte Syscalls (Win), rohe Syscalls (Linux), HTTPS/DNS/ICMP-Kanäle. Keine…

Verdammt einfacher plattformübergreifender Node.js-RAT-Generator.

SkyRAT - Powershell Remote Administration Tool

Alte Sachen nach Vereinfachung

SS-RAT (Schwarze-Sonne-Remote-Access-Trojaner)

Steuern Sie ein System aus der Ferne über telegram.

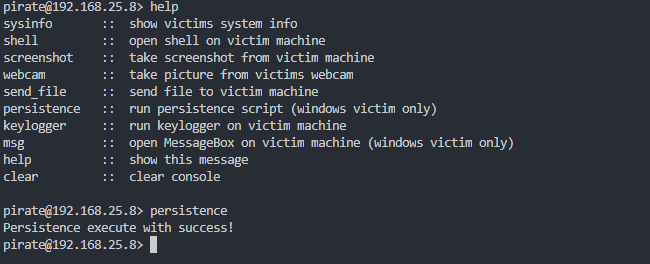
Orwell ist ein RAT und Botnet, der als ein Trio von Programmen konzipiert ist.

IN ARBEIT. RAT geschrieben in C++ unter Verwendung der Win32-API.

Fernzugriffs-Trojaner, erstellt mit WinRar mit Firefox-Installer und eingebetteter Python Reverse Shell.

Python Remote Access Tool

Stealth Kid RAT (SKR) ist ein quelloffener plattformübergreifender Remote-Access-Trojaner (RAT), geschrieben in C#. Veröffentlicht unter der…

Nutzt die Shodan-API, um C2-Server herunterzuladen und bekannte Exploits auf ihnen auszuführen.


:mouse: Dies ist ein plattformübergreifender Remote-Access-Trojaner (RAT) für Python 2.x

Ein WiFi-Pineapple-Wurm, der Systeme infiziert.

Generiert TeamViewer-ID- und Passwort-Payloads für den Fernzugriff auf Zielmaschinen. Kombiniert die Generierung ausführbarer Dateien mit…

Vollständige Analyse eines bisher nie dokumentierten Remote Access Trojans in Verbindung mit der Pjoao1578-Toolchain

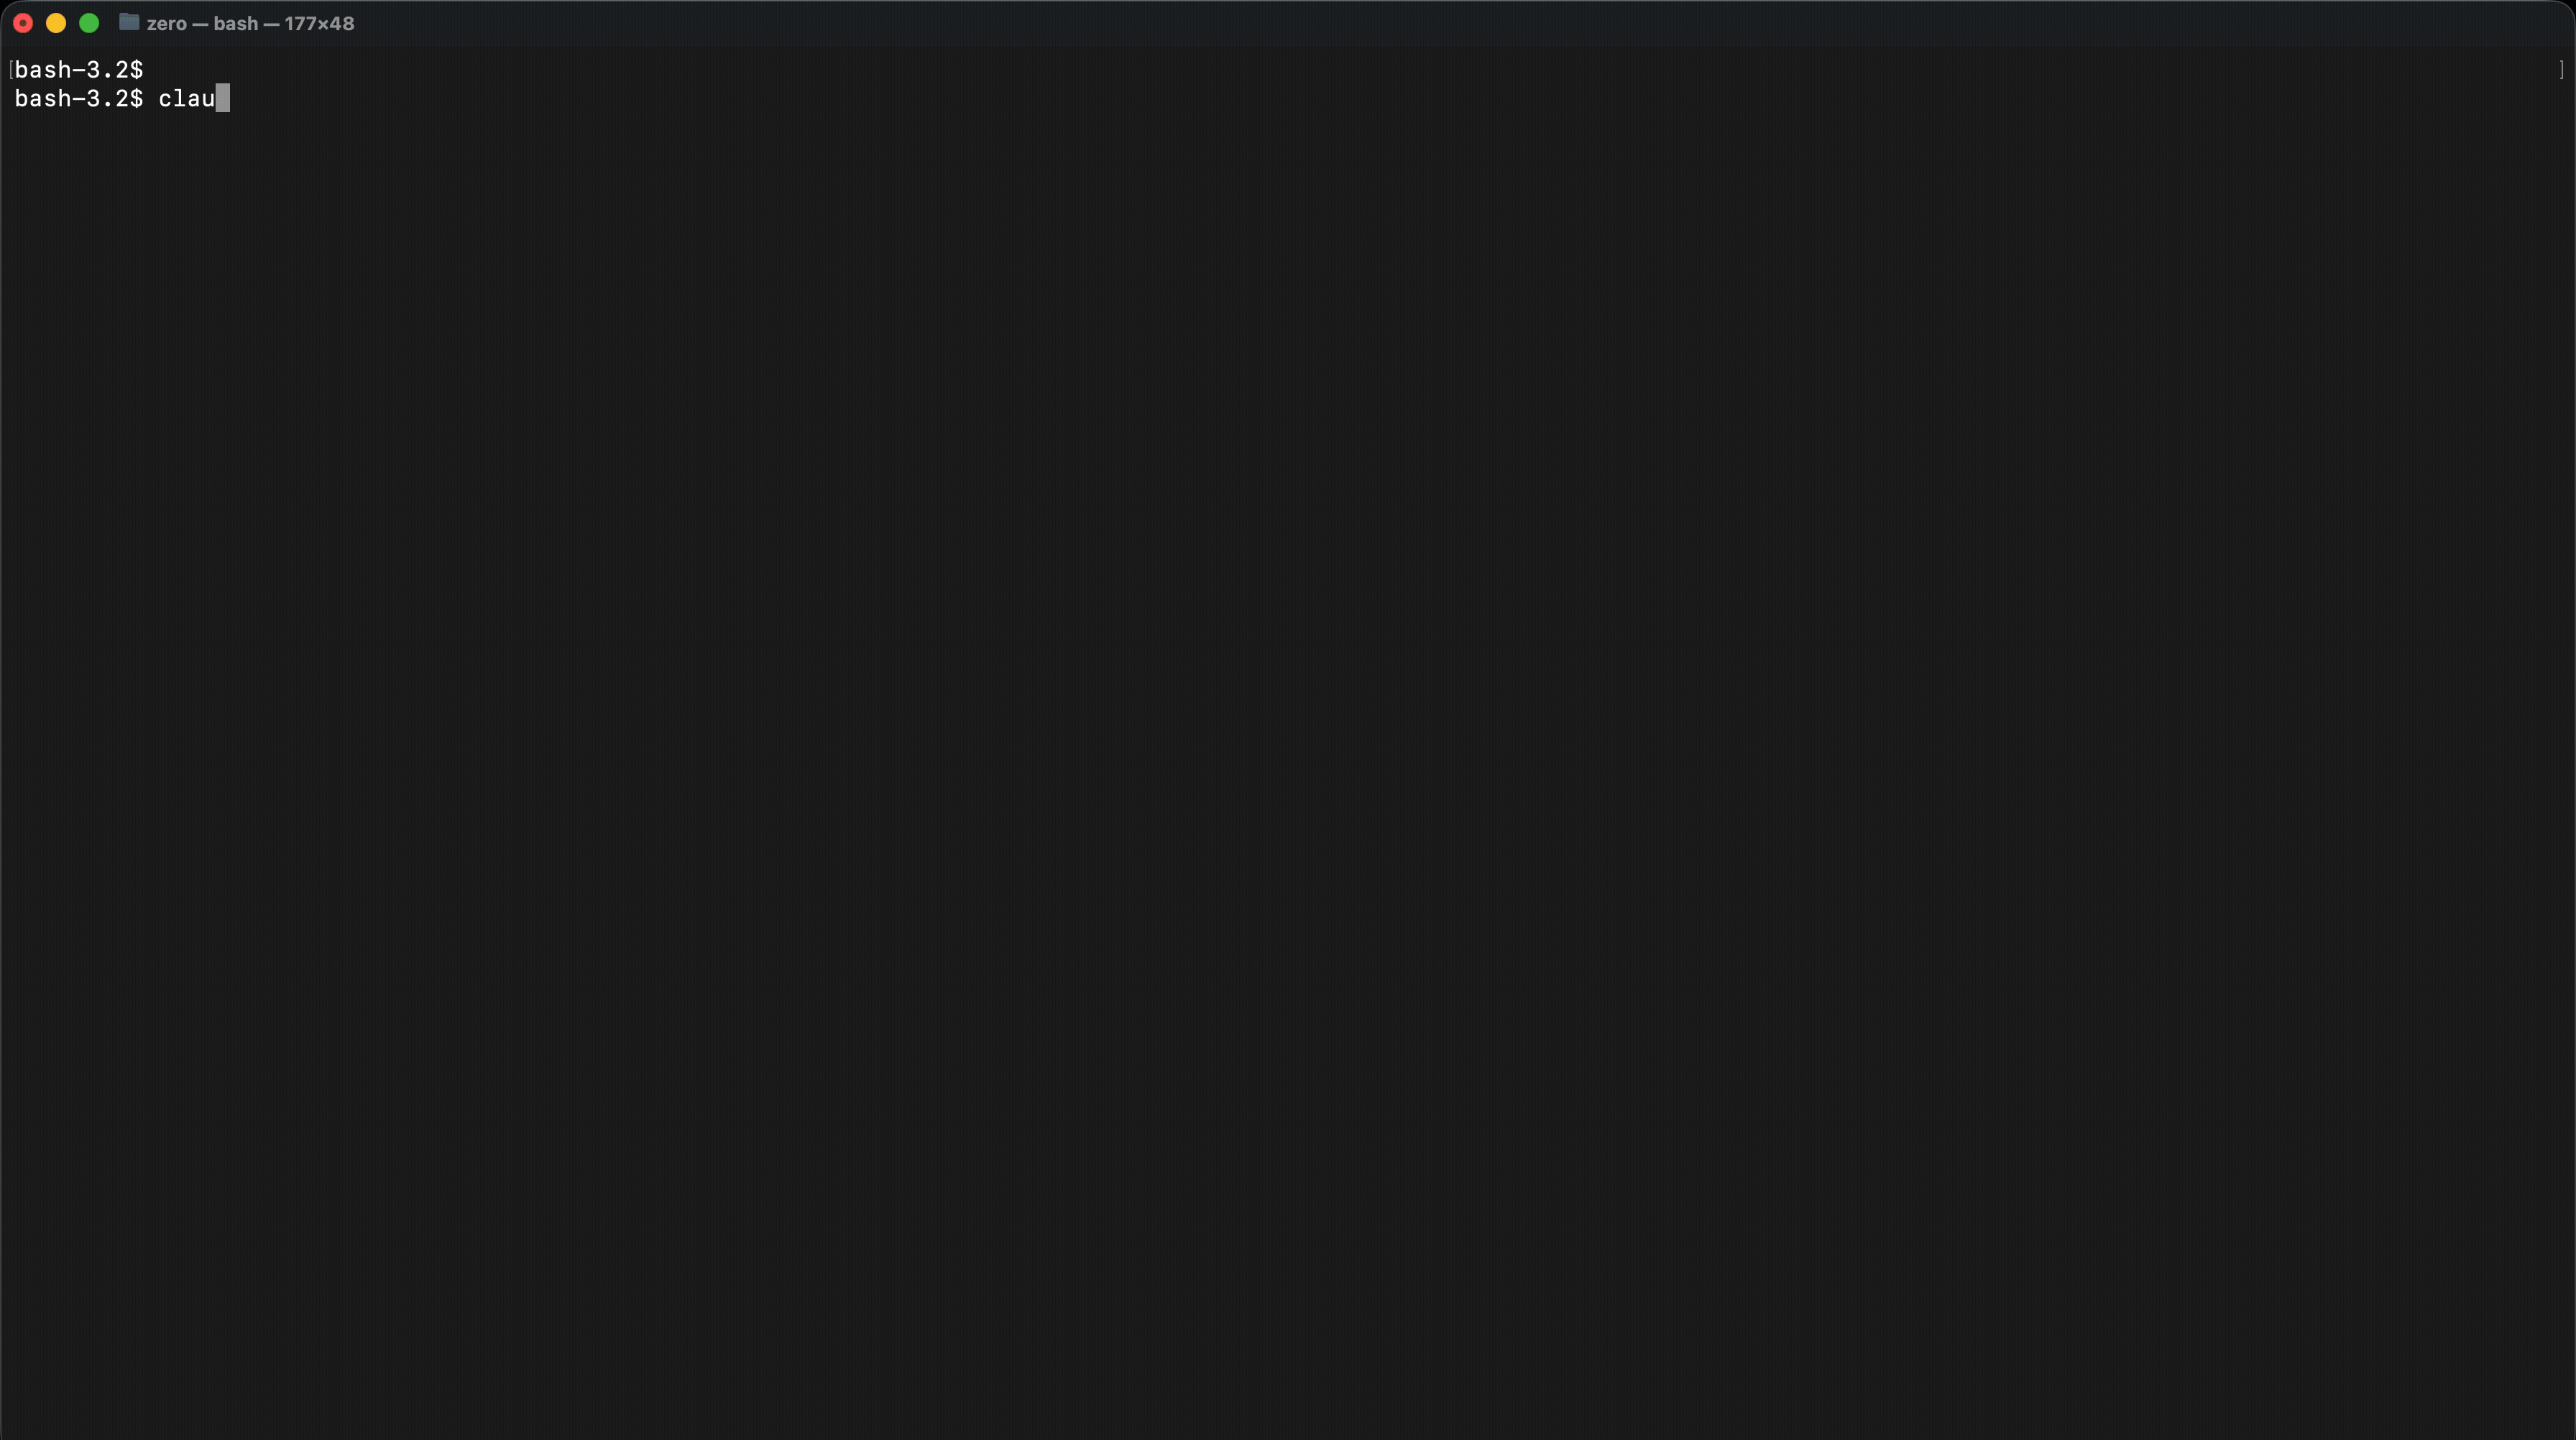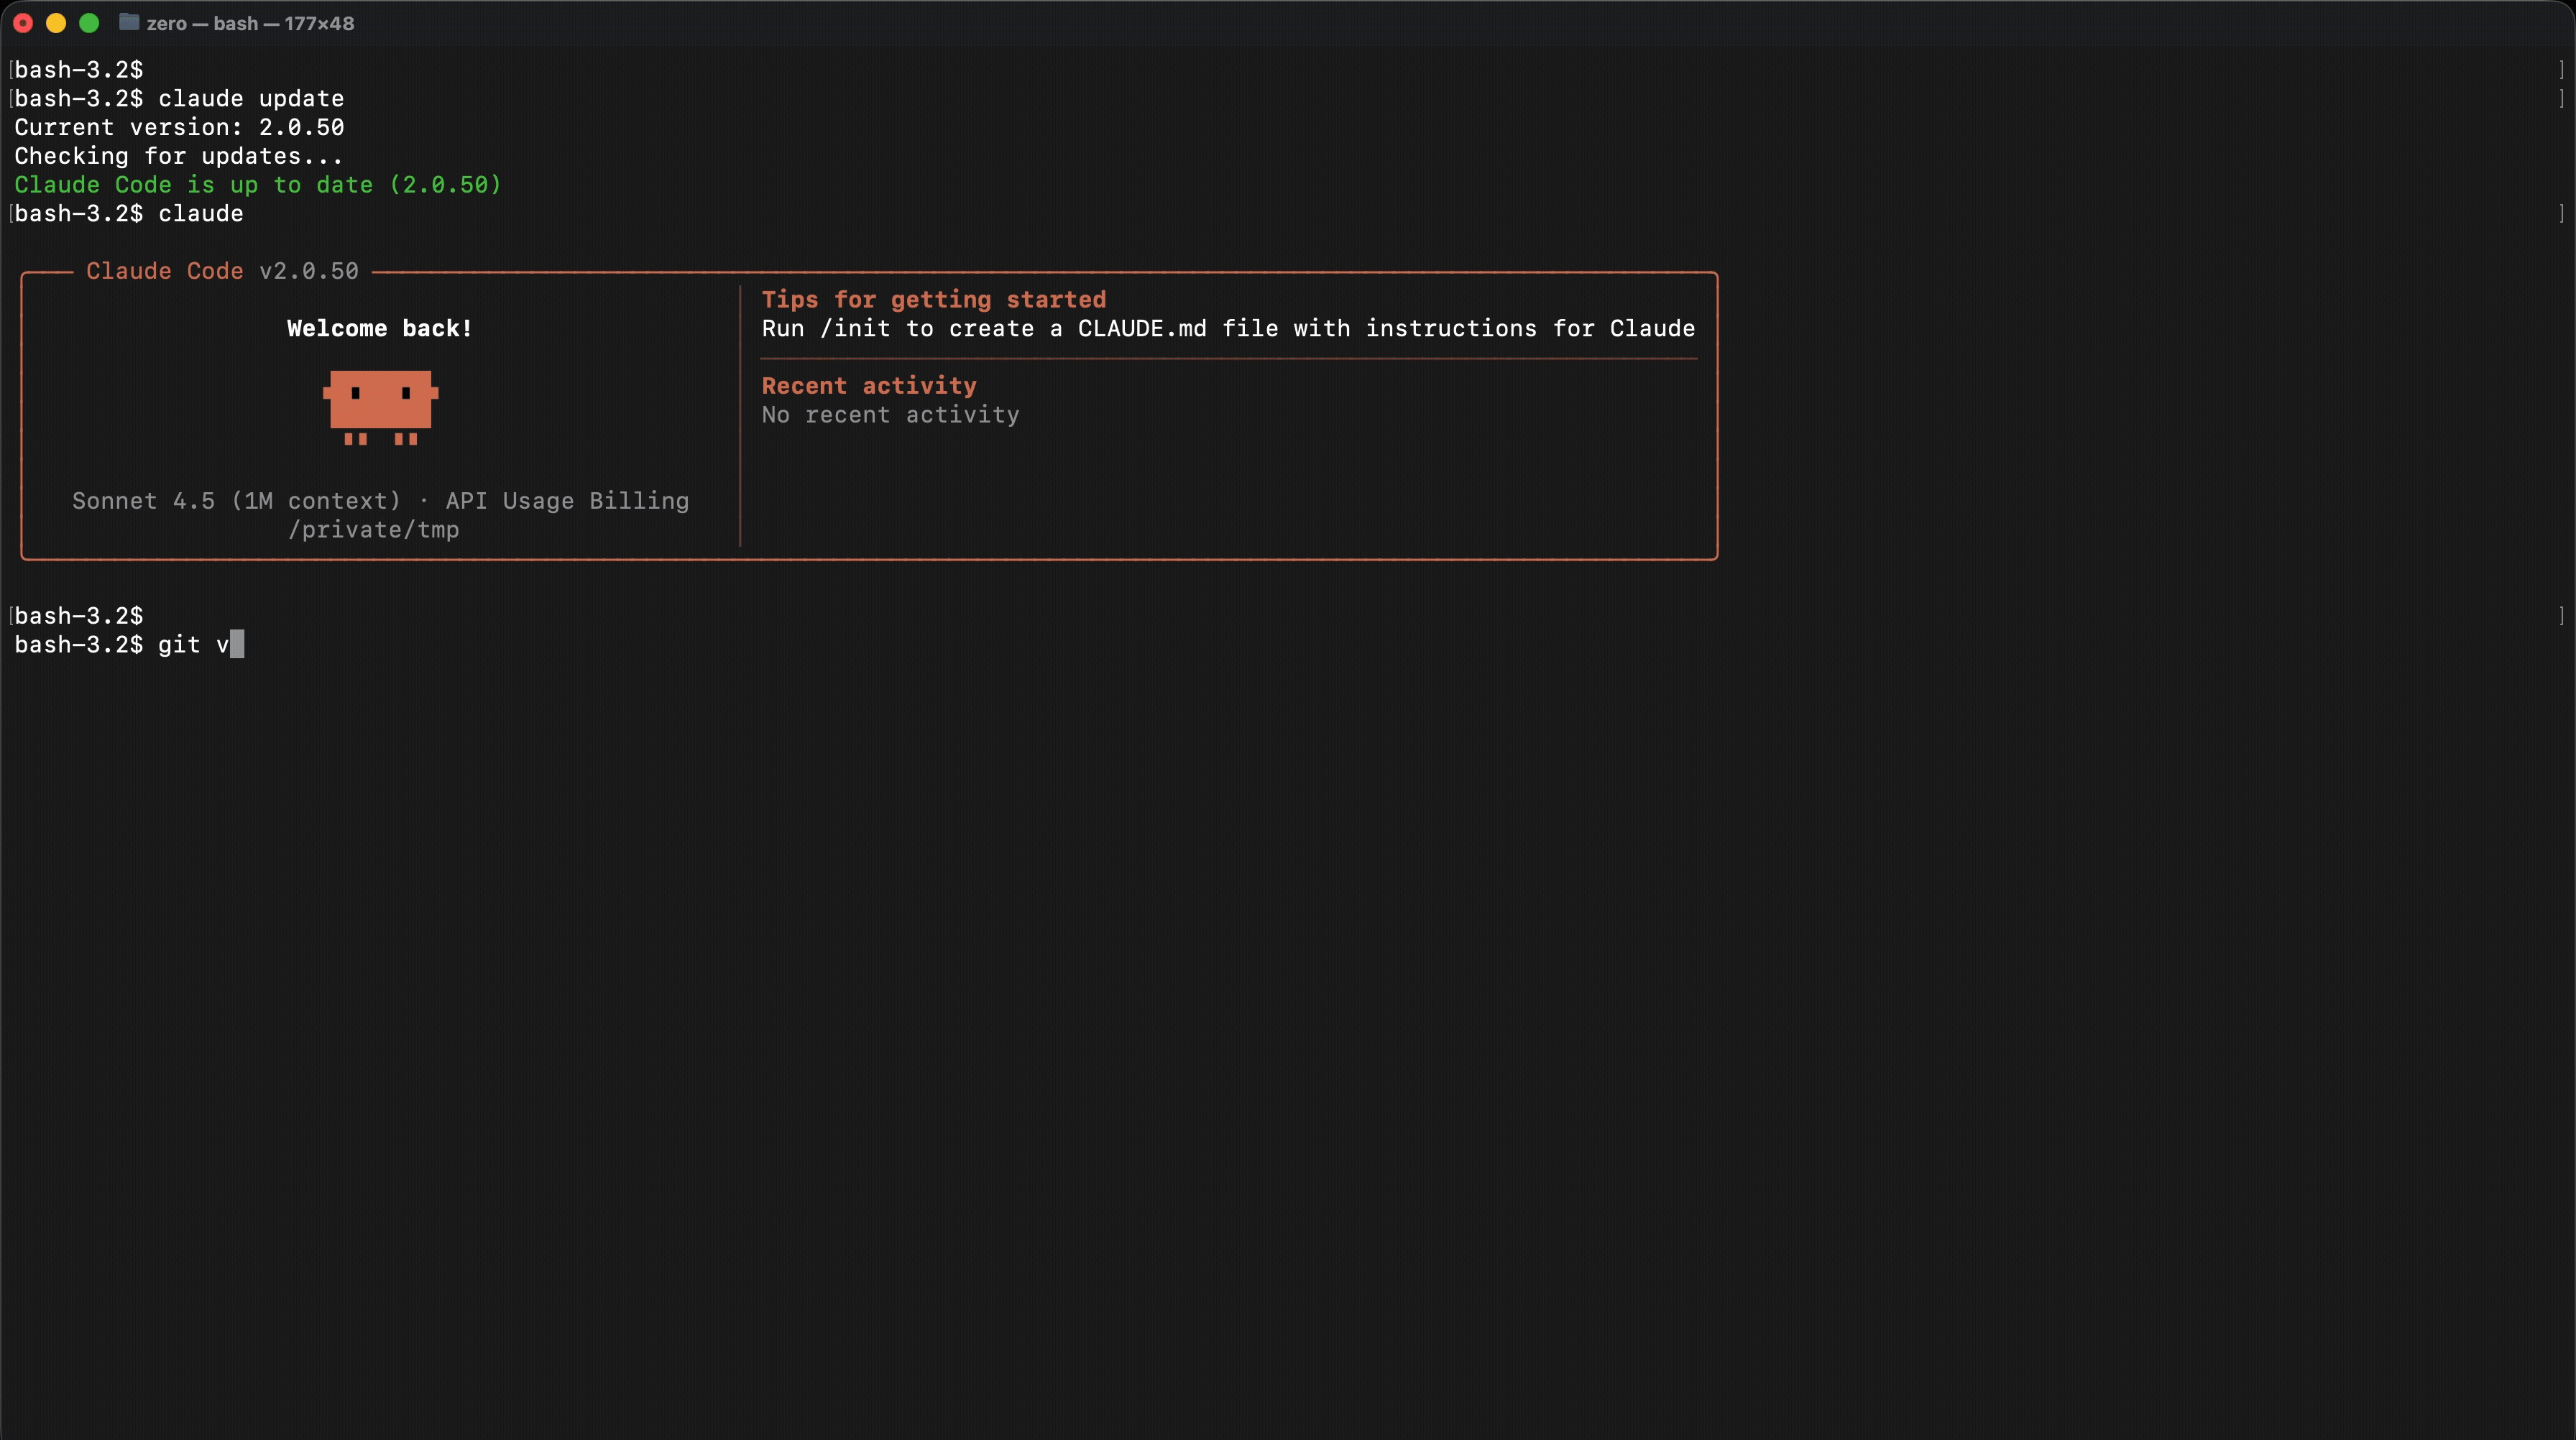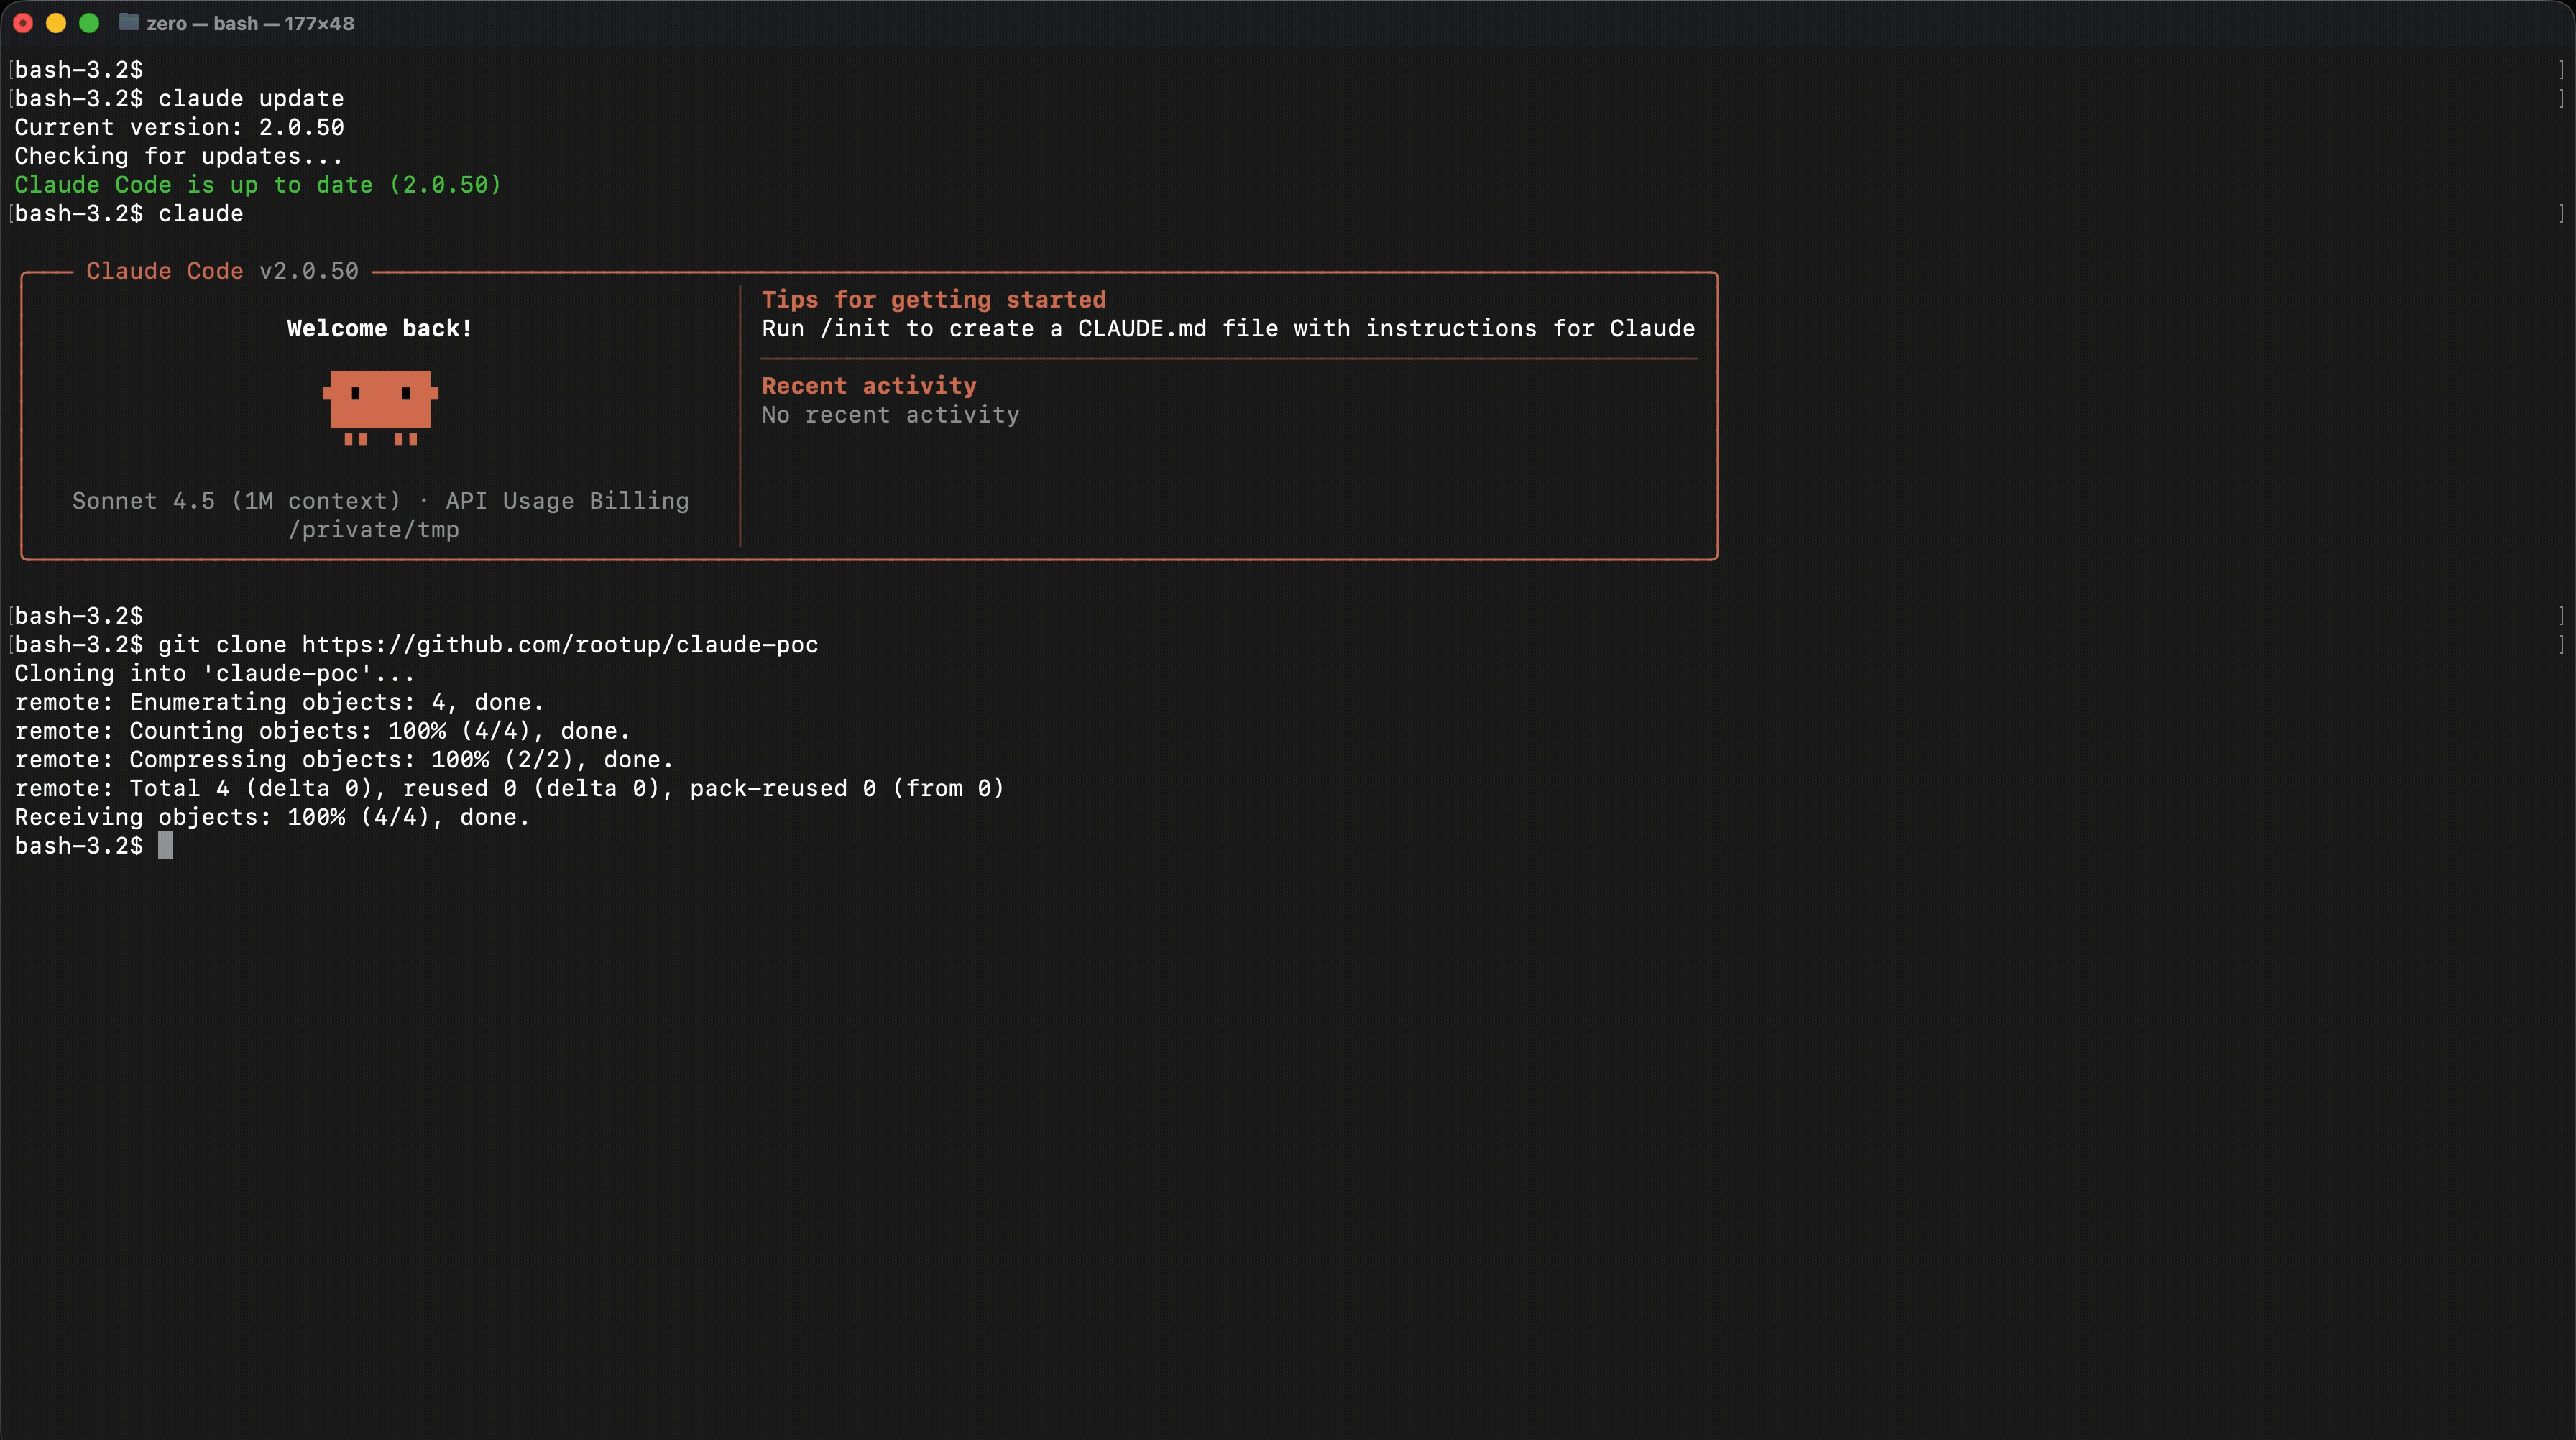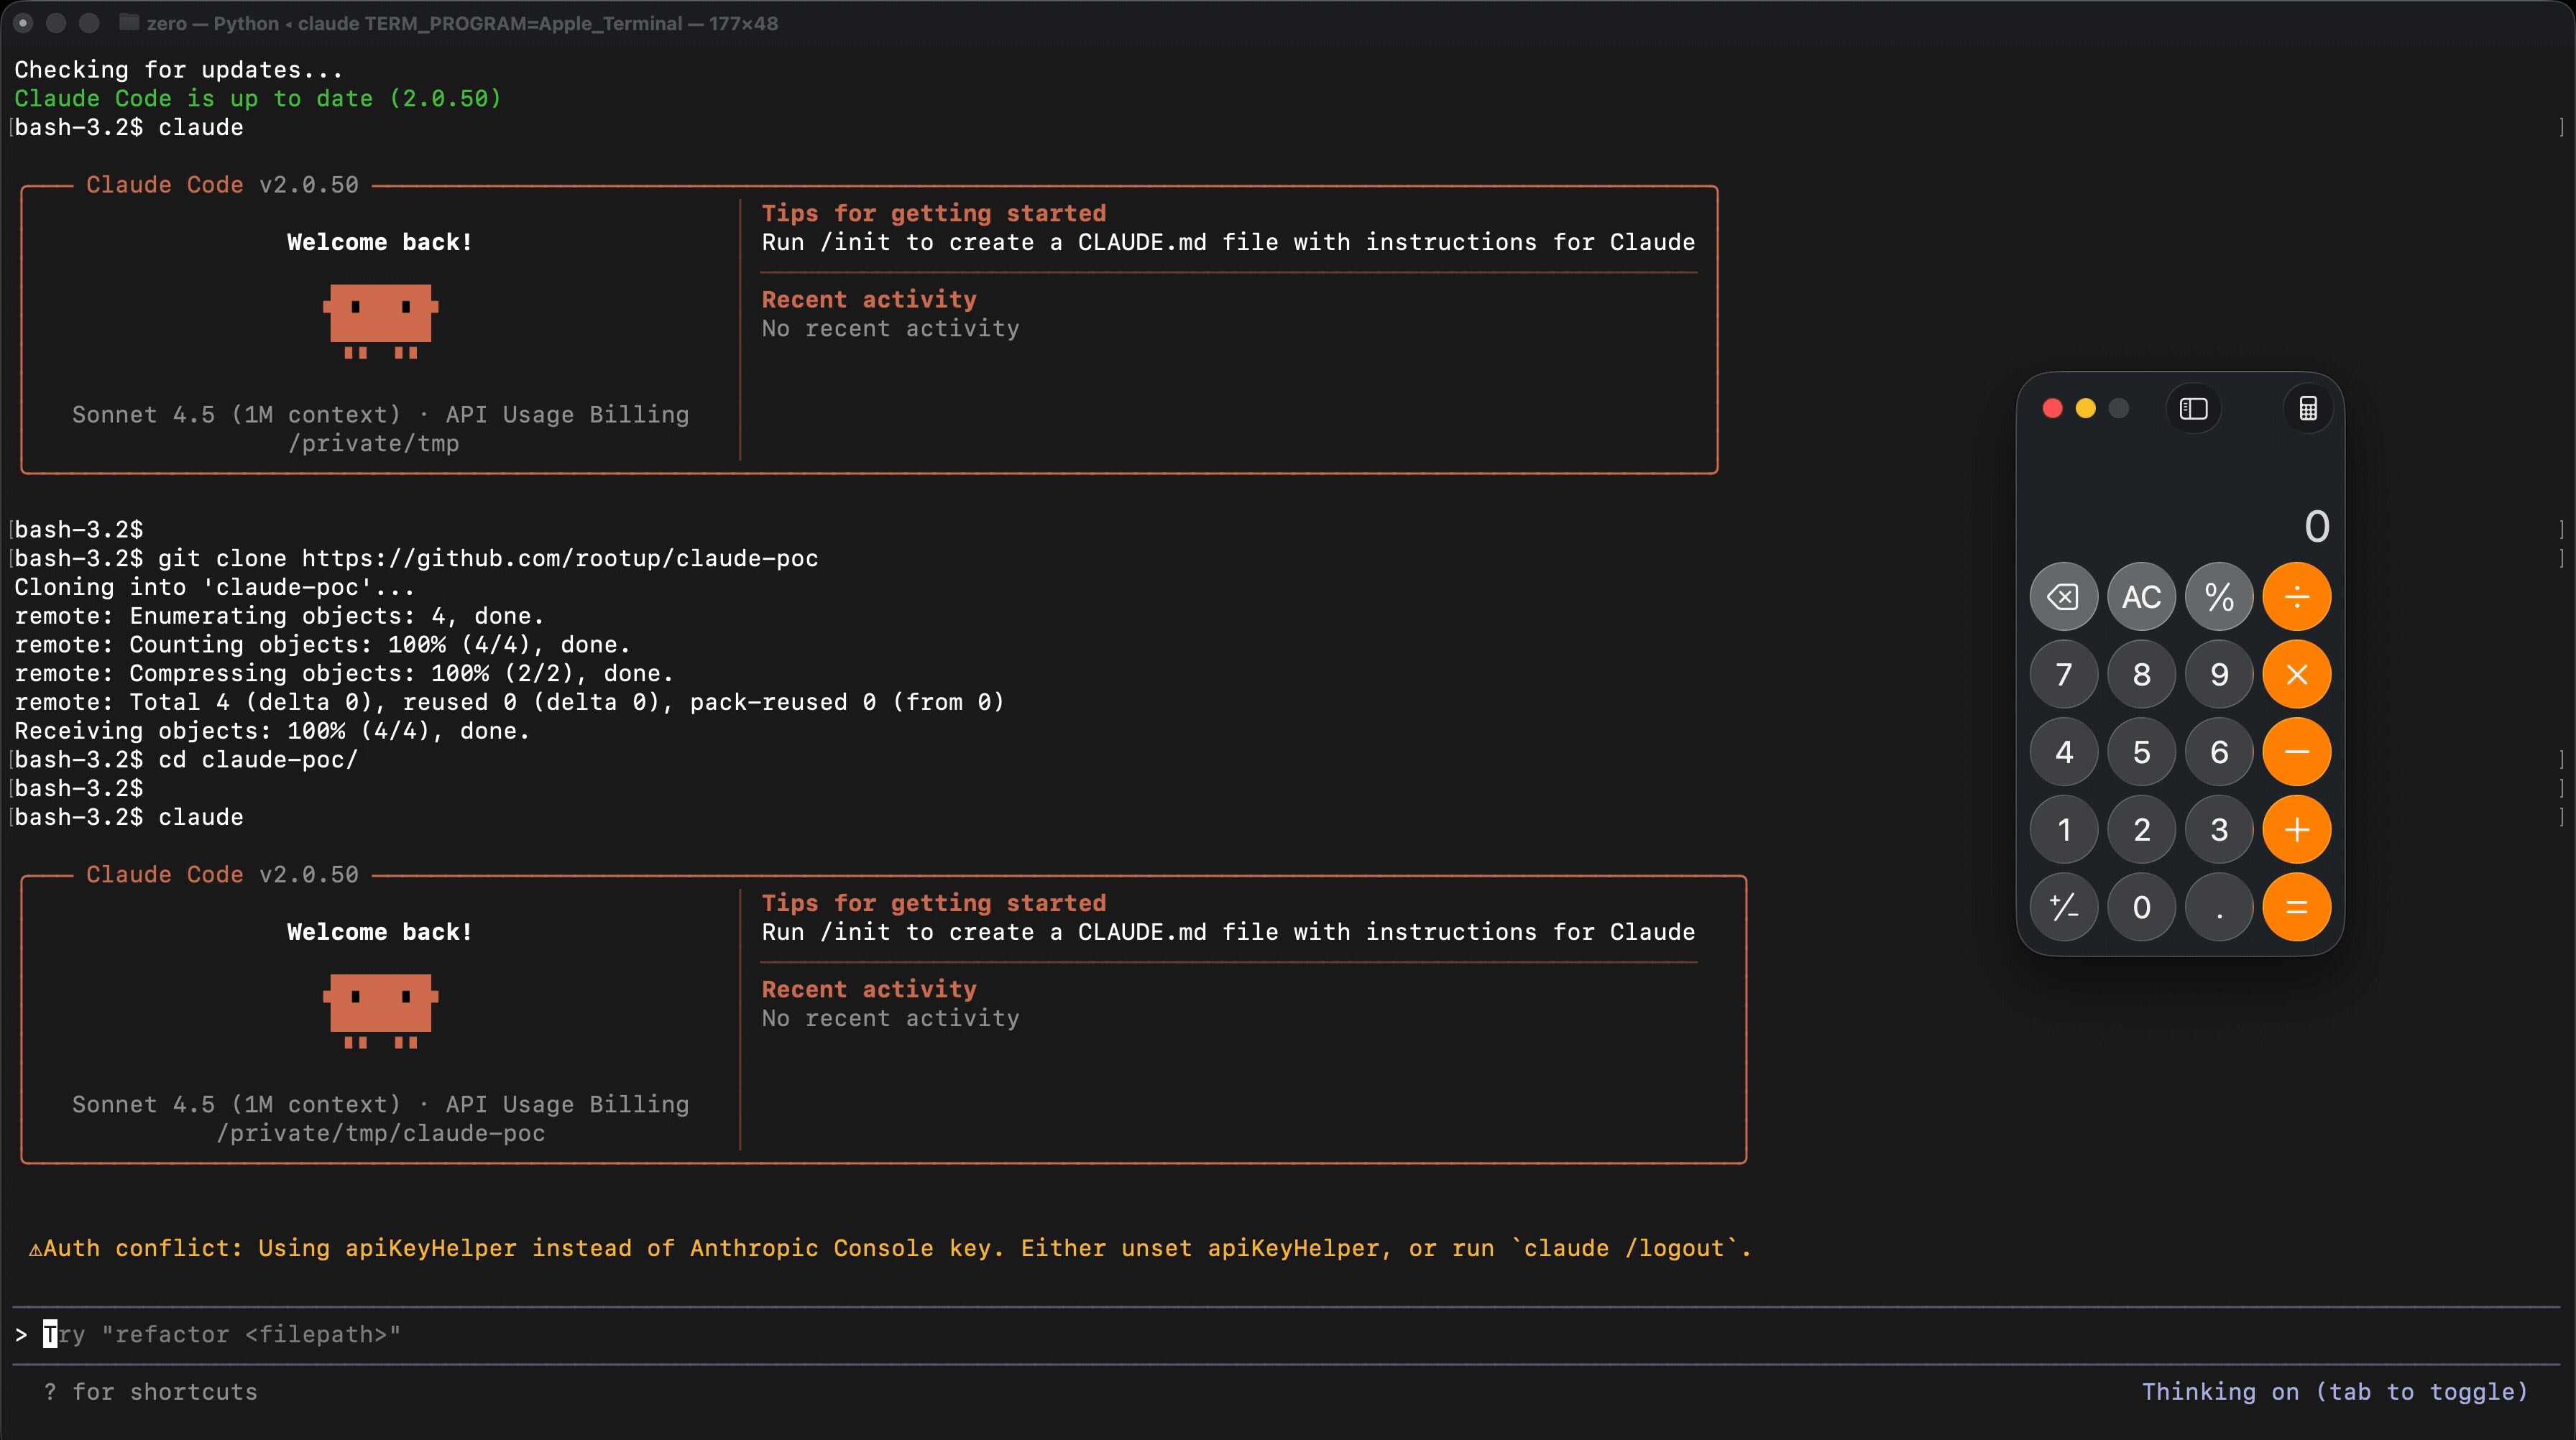
Claude Code Remote-Code-Ausführung