
HackSysDriverExploits
 sam-b/hacksysdriverexploits
Windows-Kernel-Treiber-Exploits für den HackSys Extreme Vulnerable Driver, die Binary Exploitation und Privilegieneskalation für Sicherheitstrainings…
privilege-escalationexploitationeducation+2
49
sam-b/hacksysdriverexploitsWindows-Kernel-Treiber-Exploits für den HackSys Extreme Vulnerable Driver, die Binary Exploitation und Privilegieneskalation für Sicherheitstrainings…
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 winscripting/uac-bypass
PowerShell-Proof-of-Concept, das die Windows-Benutzerkontensteuerung (UAC) umgeht, um Rechte zu erhöhen – vorgesehen für autorisierte…
 4w4k3/insanity-framework
Generiere Payloads und steuere entfernte Maschinen. [Eingestellt]
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojaner)
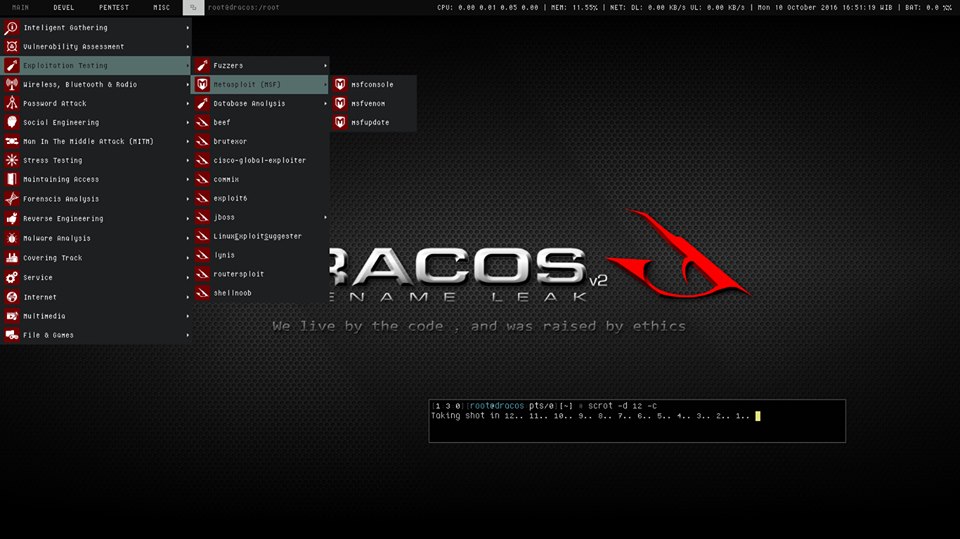 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) ist das Linux-Betriebssystem von indonesischen
 kpwn/yalu102
unvollständiger iOS 10.2 Jailbreak für 64-Bit-Geräte von qwertyoruiopz und marcograssi
 egebalci/egesploit
EGESPLOIT ist eine Golang-Bibliothek für die Entwicklung von Malware.

 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 sideeffect42/dirtycowtester
Testdienstprogramm für die Dirty-COW-Sicherheitslücke (CVE-2016-5195) für Linux-basierte Systeme.
 powershellempire/powertools
Sammlung von offensiven PowerShell-Projekten für Aufklärung, Privilegieneskalation und Post-Exploitation während Penetrationstest-Einsätzen.
 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO Exploit zur lokalen Rechteausweitung
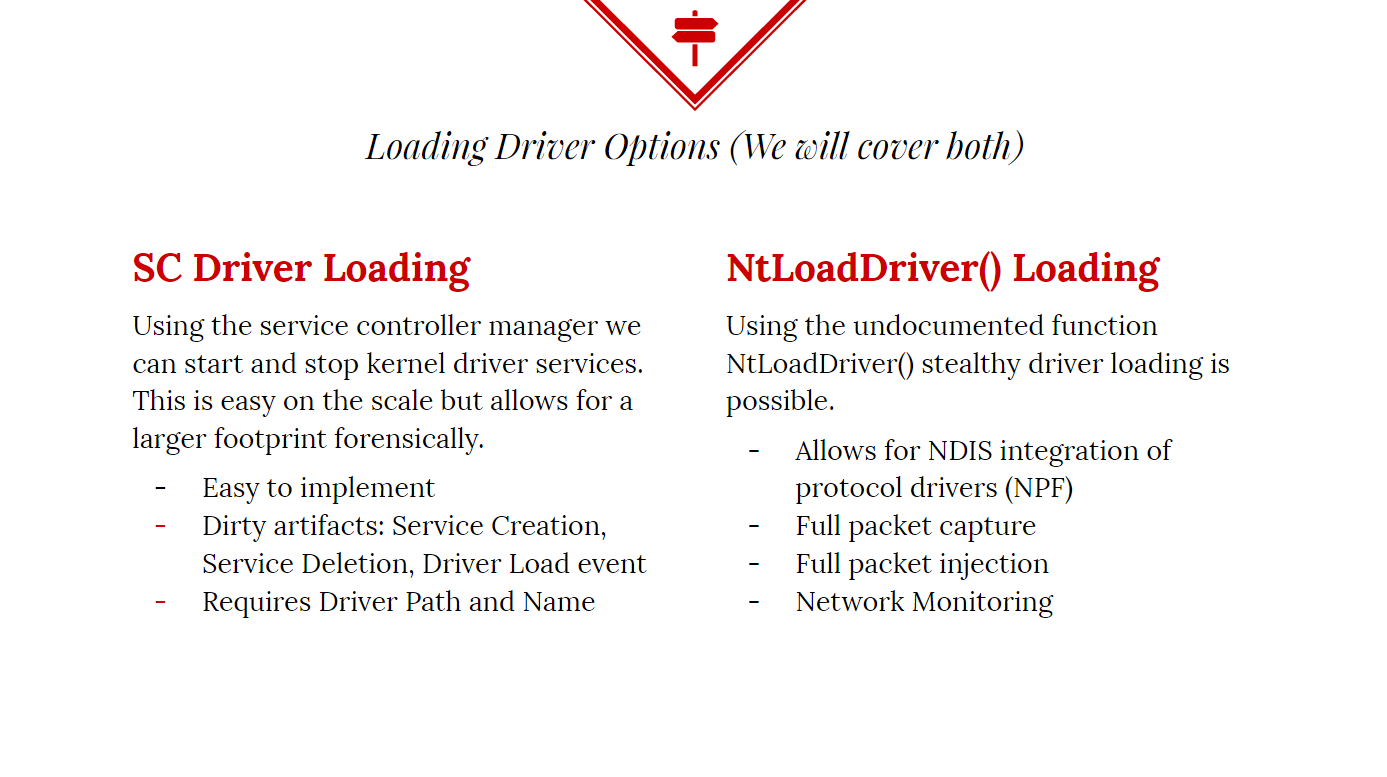 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Post-Exploitation-Tool zum Verstecken von Prozessen vor Überwachungsanwendungen
 sw4mpf0x/powerlurk
Bösartige WMI-Ereignisse mit PowerShell
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 ngalongc/autolocalprivilegeescalation
Ein automatisiertes Skript, das potenzielle Exploits für den Linux-Kernel von ExploitDB herunterlädt und sie automatisch kompiliert.