

uac
 tclahr/uac
Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…
memory-forensicsforensicsinformation-gathering+3
1.4kvor 1 Monat
tclahr/uacTragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…
 r3nzsec/irflow-timeline
DFIR Timeline Analyse für macOS — SQLite-basierter Viewer für CSV, TSV, XLSX, EVTX, Plaso, $MFT und $J-Dateien mit AI Artifacts, AI Secret Hunt,…
 pinksawtooth/how_to_become_a_malware_analyst
Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…
 trailofbits/mquire
Ohne Abhängigkeiten Linux-Speicherforensik, die kernel-eingebettetes BTF und kallsyms für typbewusste Speicheranalyse ohne externe…
 principlecheck/kslkatzbof
Beacon Object File für die Inline-LSASS-Anmeldeinformations-Extraktion mittels der KslD.sys BYOVD-Technik. Extrahiert NT-Hashes und…
 lethal-forensics/memprocfs-analyzer
Automatisiert Windows-Speicherforensik und DFIR-Workflows mit MemProcFS: YARA/ClamAV-Scans, Erkennung von Prozessanomalien sowie Artefakt- und…
 robertmotr/zirconium
DLL-injektierbarer interner Game-Cheat für Plutonium BO2 Zombies
 lsinus/cachemeifyoucan
SLUBStick-Ausnutzung von CVE-2022-2588. Umwandlung einer DF in eine Cross-Cache-Arbitrary-Memory-R/W-Primitive durch PTE-Manipulation.
 xchwarze/magic-extractor
Universelles Windows-Extraktionstool, das unbekannte Dateien erkennt und sie an den richtigen gebündelten Extraktor weiterleitet.
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 securityronin/memory-forensic
Durchsuche jeden Speicherabbild. Finde, was verborgen ist. Linux + Windows-Kernel-Forensik aus einer einzigen statischen Rust-Binärdatei — kein…
 cristianzsh/forensictools
Sammlung von forensischen Werkzeugen
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Reverse-Engineering-Analyse des Droppers GCleaner, einer Malware, die eine widerstandsfähige C2-Infrastruktur, das Laden von Kernel-Treibern, die…
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…
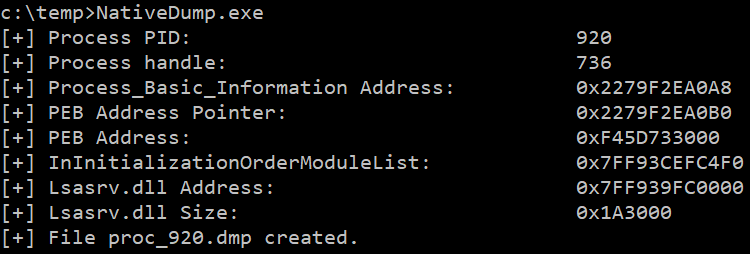 ricardojoserf/nativedump
lsass mit ausschließlich NTAPI-Funktionen dumpen, indem Minidump-Dateien handgefertigt werden (ohne MiniDumpWriteDump!!!)
 ricardojoserf/trickdump
Lsass mit ausschließlich NTAPI-Funktionen dumpen, dabei 3 JSON- und 1 ZIP-Datei erstellen... und die MiniDump-Datei später generieren!
 pugazhendii22/keepass-exfil-forensics
Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…