
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 18 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
gpg_reaper preview

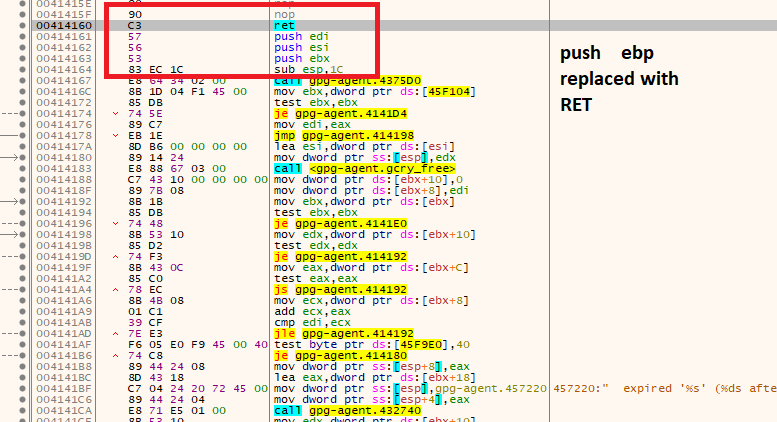
gpg_reaper

GitHubkacperszurek/gpg_reaper

GPG Reaper - GPG-private Schlüssel aus dem gpg-agent-Cache/Speicher erhalten/stehlen/wiederherstellen
memory-forensicsexploitationpost-exploitation+1
96
vor 8 Jahren
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC

memory-forensicsvulnerability-analysisexploitation+1
949vor 8 Jahren
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Sammlung von radare2-Skripten für die Malware-Analyse: Binärdateien aus Speicherabbildern extrahieren, PE-Header patchen und gehashte…
memory-forensicsreverse-engineeringshellcode+3
32vor 8 Jahren
python-haystack preview

python-haystack

GitHubtrolldbois/python-haystack

Prozess-Heap-Analyse-Framework - Windows/Linux - Datensatztyp-Inferenz und Forensik
memory-forensicsreverse-engineeringforensics+2
95vor 9 Jahren
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

Ein generisches Windows-Speicher-Scraping-Tool
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
69vor 9 Jahren
CIRTKit preview

CIRTKit

GitHubopensourcesec/cirtkit

Tools für das Computer-Notfallteam :computer:

memory-forensicsforensicsmalware-analysis+2
152vor 9 Jahren
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Differenzanalyse von Malware im Arbeitsspeicher
memory-forensicsvulnerability-analysisforensics+3
215vor 9 Jahren
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Dienstprogramm zum Auffinden von AES-Schlüsseln in laufenden Prozessen
encryption-decryption-toolsmemory-forensicsforensics+2
1.1kvor 9 Jahren
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Incident Response Triage - Sammlung von Windows-Beweismitteln für forensische Analysen
memory-forensicsforensicsdigital-forensics+1
139vor 10 Jahren
Limon preview

Limon

GitHubmonnappa22/limon

Limon ist eine Sandbox, die als Forschungsprojekt entwickelt und in Python geschrieben wurde und automatisch die Laufzeitindikatoren von…

static-analysisdynamic-analysis-sandboxingmemory-forensics+1
403vor 10 Jahren
bios_memimage preview
Archived

bios_memimage

GitHubdbrant/bios_memimage

RAM-Abbildungsdienstprogramm.
memory-forensicsdigital-forensicsincident-response
9vor 10 Jahren
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc ist ein Python-Skript zur Verwendung mit GDB, das zur Analyse des „trivial allocator“ (talloc) verwendet werden kann.
memory-forensicsvulnerability-analysisreverse-engineering+2
17vor 11 Jahren
memscan preview

memscan

GitHubnccgroup/memscan

Sucht nach Strings, Regex und Kreditkartennummern von Magnetstreifen-Kartenspuren im Speicherbereich eines Windows-Prozesses.
reconnaissancememory-forensicsdata-exfiltration+5
129vor 11 Jahren
sshkey-grab preview

sshkey-grab

GitHubnetspi/sshkey-grab

SSH-Schlüssel aus dem ssh-Agent abgreifen
memory-forensicsexploitationpost-exploitation
223vor 11 Jahren
WindowsPatchDetector preview

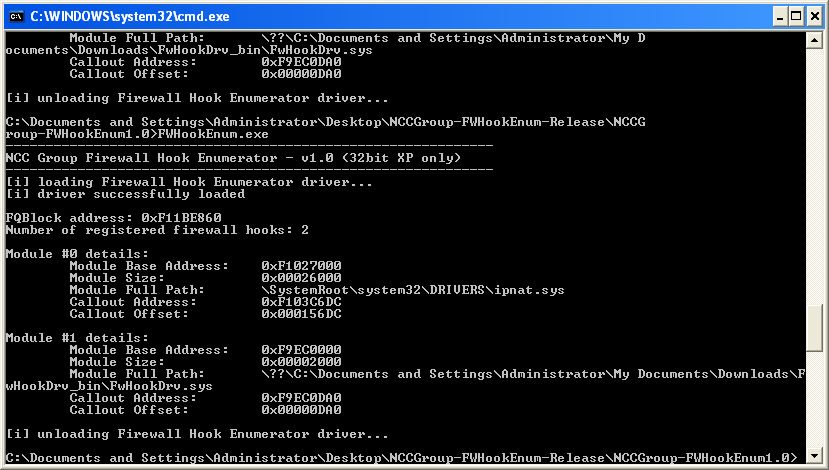
WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

Experimenteller Windows-.text-Abschnitts-Patch-Detektor
defensive-toolsmemory-forensicsforensics+3
23vor 11 Jahren
WindowsFirewallHookDriverEnumeration preview

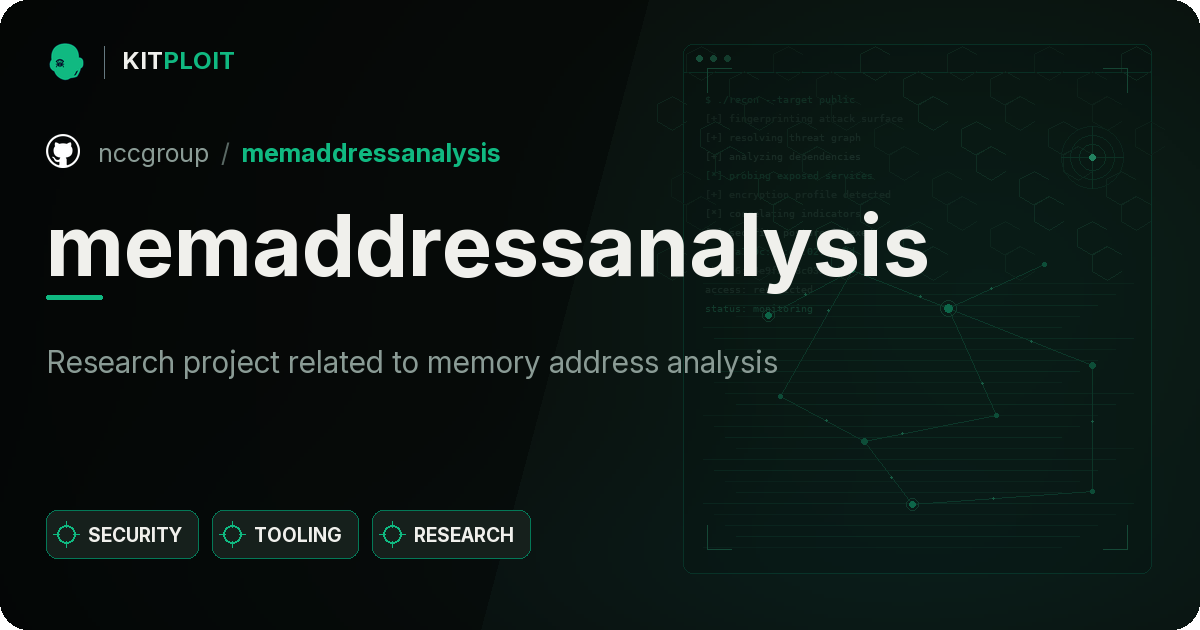
WindowsFirewallHookDriverEnumeration

GitHubnccgroup/windowsfirewallhookdriverenumeration

Werkzeuge zum Auflisten von Windows-Firewall-Hook-Treibern unter Windows 2000, XP und 2003
memory-forensicsforensicsmalware-analysis+2
21vor 11 Jahren
memaddressanalysis preview

memaddressanalysis

GitHubnccgroup/memaddressanalysis

Forschungsprojekt zur Analyse von Speicheradressen
memory-forensicsvulnerability-analysisbinary-analysis+1
14vor 12 Jahren
antipwny preview

antipwny

GitHubrvazarkar/antipwny

Ein hostbasiertes IDS, geschrieben in C#, ausgerichtet auf Metasploit.

defensive-toolsmemory-forensicspersistence-mechanisms+3
45vor 12 Jahren
Zurück1…171819Weiter