
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 17 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
328 Ergebnisse
LiMEaide preview

LiMEaide

GitHubkd8bny/limeaide

Eine Python-Anwendung, die entwickelt wurde, um den Arbeitsspeicher eines Linux-Clients remote zu sichern und ein Volatility-Profil für die spätere…

memory-forensicsforensicsdigital-forensics
157vor 7 Jahren
fridump preview

fridump

GitHubnightbringer21/fridump

Plattformübergreifender Memory-Dumper, der Frida nutzt, um zugänglichen Speicher aus iOS-, Android- und Windows-Anwendungen für forensische Analysen…
memory-forensicsforensicsinformation-gathering+3
856vor 7 Jahren
shed preview

shed

GitHubenkomio/shed

.NET Runtime-Inspektor

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
275vor 7 Jahren
wmi-static-spoofer preview

wmi-static-spoofer

GitHubalex3434/wmi-static-spoofer

Spoofing der Windows-10-HDD-/Festplatten-Seriennummer aus dem Kernel ohne Hooking
privilege-escalationmemory-forensicspersistence-mechanisms+4
508vor 7 Jahren
SwishDbgExt preview

SwishDbgExt

GitHubmagnetforensics/swishdbgext

Incident Response & Digitalforensik Debugging-Erweiterung
memory-forensicsreverse-engineeringdebuggers+3
401vor 7 Jahren
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Ein spirituelles .NET-Äquivalent zur Gargoyle-Speicherscanning-Umgehungstechnik
memory-forensicsmalware-analysisred-teaming
52vor 7 Jahren
MemITM preview

MemITM

GitHubamossys/memitm

Tool zur Durchführung eines Man-in-the-Middle im Speicher
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126vor 8 Jahren
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Volatility-Plugins für die Speicherforensik, einschließlich der Erkennung von Gargoyle-Techniken zur Umgehung von Speicherscans.

memory-forensicsforensicsmalware-analysis+2
11vor 8 Jahren
salt preview

salt

GitHubpaolomonti42/salt

SALT - SLUB ALlocator Tracer für den Linux-Kernel
memory-forensicsreverse-engineeringdebuggers+2
157vor 8 Jahren
asatools preview

asatools

GitHubnccgroup/asatools

Haupt-Repository zum Abrufen aller NCC Group Cisco-ASA-bezogenen Tool-Projekte.
embedded-systems-securitymemory-forensicsreverse-engineering+3
238vor 8 Jahren
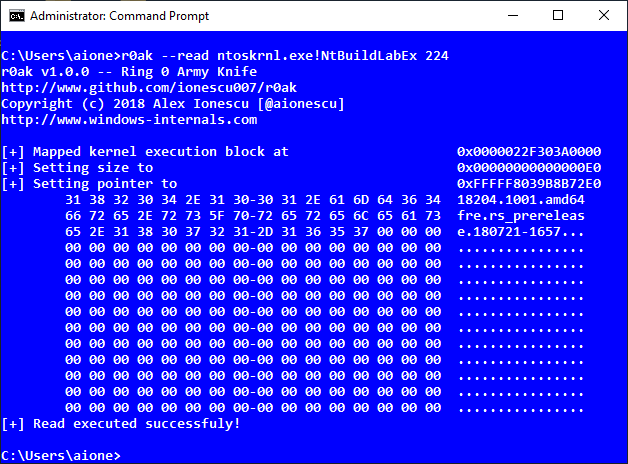
r0ak preview

r0ak

GitHubharryanon/r0ak

Windows-Befehlszeilen-Dienstprogramm zum Lesen, Schreiben und Ausführen von Kernel-Mode-Code aus dem Administrator-Kontext mithilfe einer…
privilege-escalationmemory-forensicsvulnerability-analysis+5
108vor 8 Jahren
java-stager preview

java-stager

GitHubcornerpirate/java-stager

Ein PoC Java Stager, der eine Java-Datei im Speicher herunterladen, kompilieren und ausführen kann.
memory-forensicspayload-generationdynamic-code-analysis+7
107vor 8 Jahren
Remote-Desktop-Caching- preview

Remote-Desktop-Caching-

GitHubviralmaniar/remote-desktop-caching-

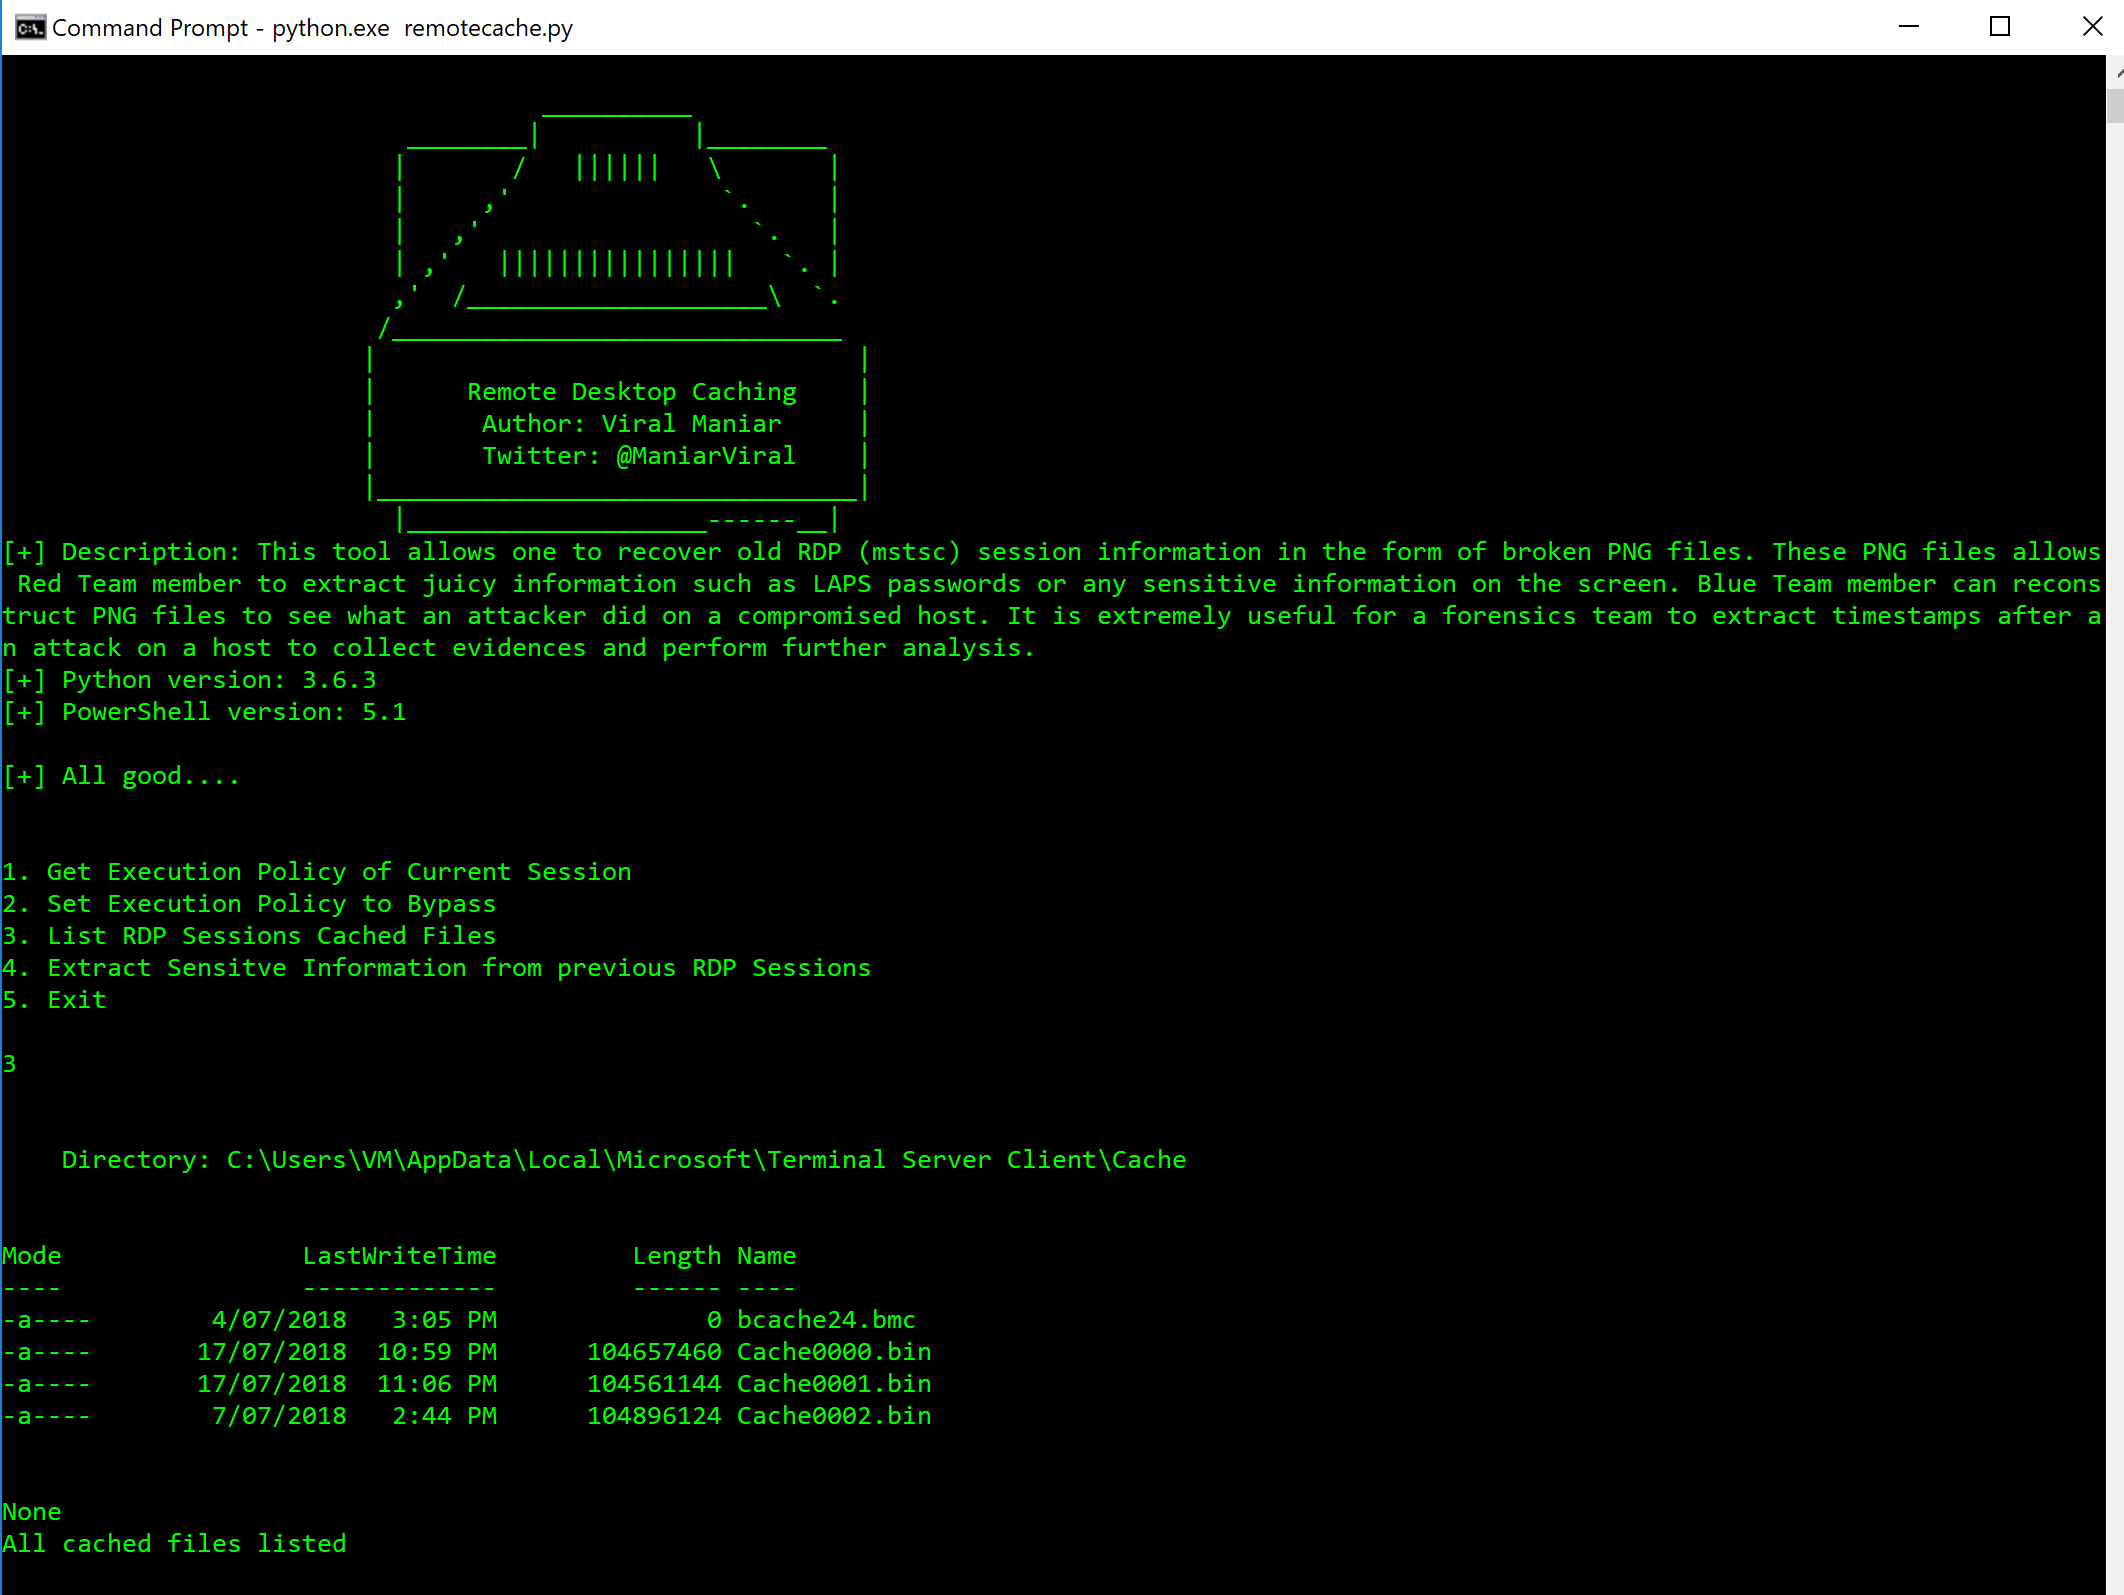
Dieses Tool ermöglicht es, alte RDP (mstsc)-Sitzungsinformationen in Form von beschädigten PNG-Dateien wiederherzustellen. Diese PNG-Dateien…
reconnaissancememory-forensicsforensics+4
218vor 8 Jahren
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Präsentiert auf der Recon Montreal 2018
embedded-systems-securitymemory-forensicsreverse-engineering+3
7vor 8 Jahren
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Skripte zum Extrahieren nützlicher Informationen aus infizierten Speicherabbildern
memory-forensicsforensicsmalware-analysis+2
10vor 8 Jahren
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

Volatility-Plugin zum Extrahieren von X-Screenshots aus einem Speicherabbild
memory-forensicsforensicsinformation-gathering+1
37vor 8 Jahren
Memory-analysis preview

Memory-analysis

GitHubbedazzlinghex/memory-analysis

Enthält Tools zur Durchführung von Malware- und forensischer Analyse im Arbeitsspeicher.
memory-forensicsvulnerability-analysisforensics+3
4vor 8 Jahren
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

TeamViewer-ID und Passwort aus dem Speicher auslesen. Funktioniert viel besser als andere Tools.

password-crackingreconnaissancememory-forensics+3
98vor 8 Jahren
Zurück1…16171819Weiter