

Archived
frida-dexdump
 hluwa/frida-dexdump
Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
hluwa/frida-dexdumpEin Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
 gmh5225/no-access-protection-x86
Es verschlüsselt den Textabschnitt und setzt den Schutz auf NO_ACCESS.
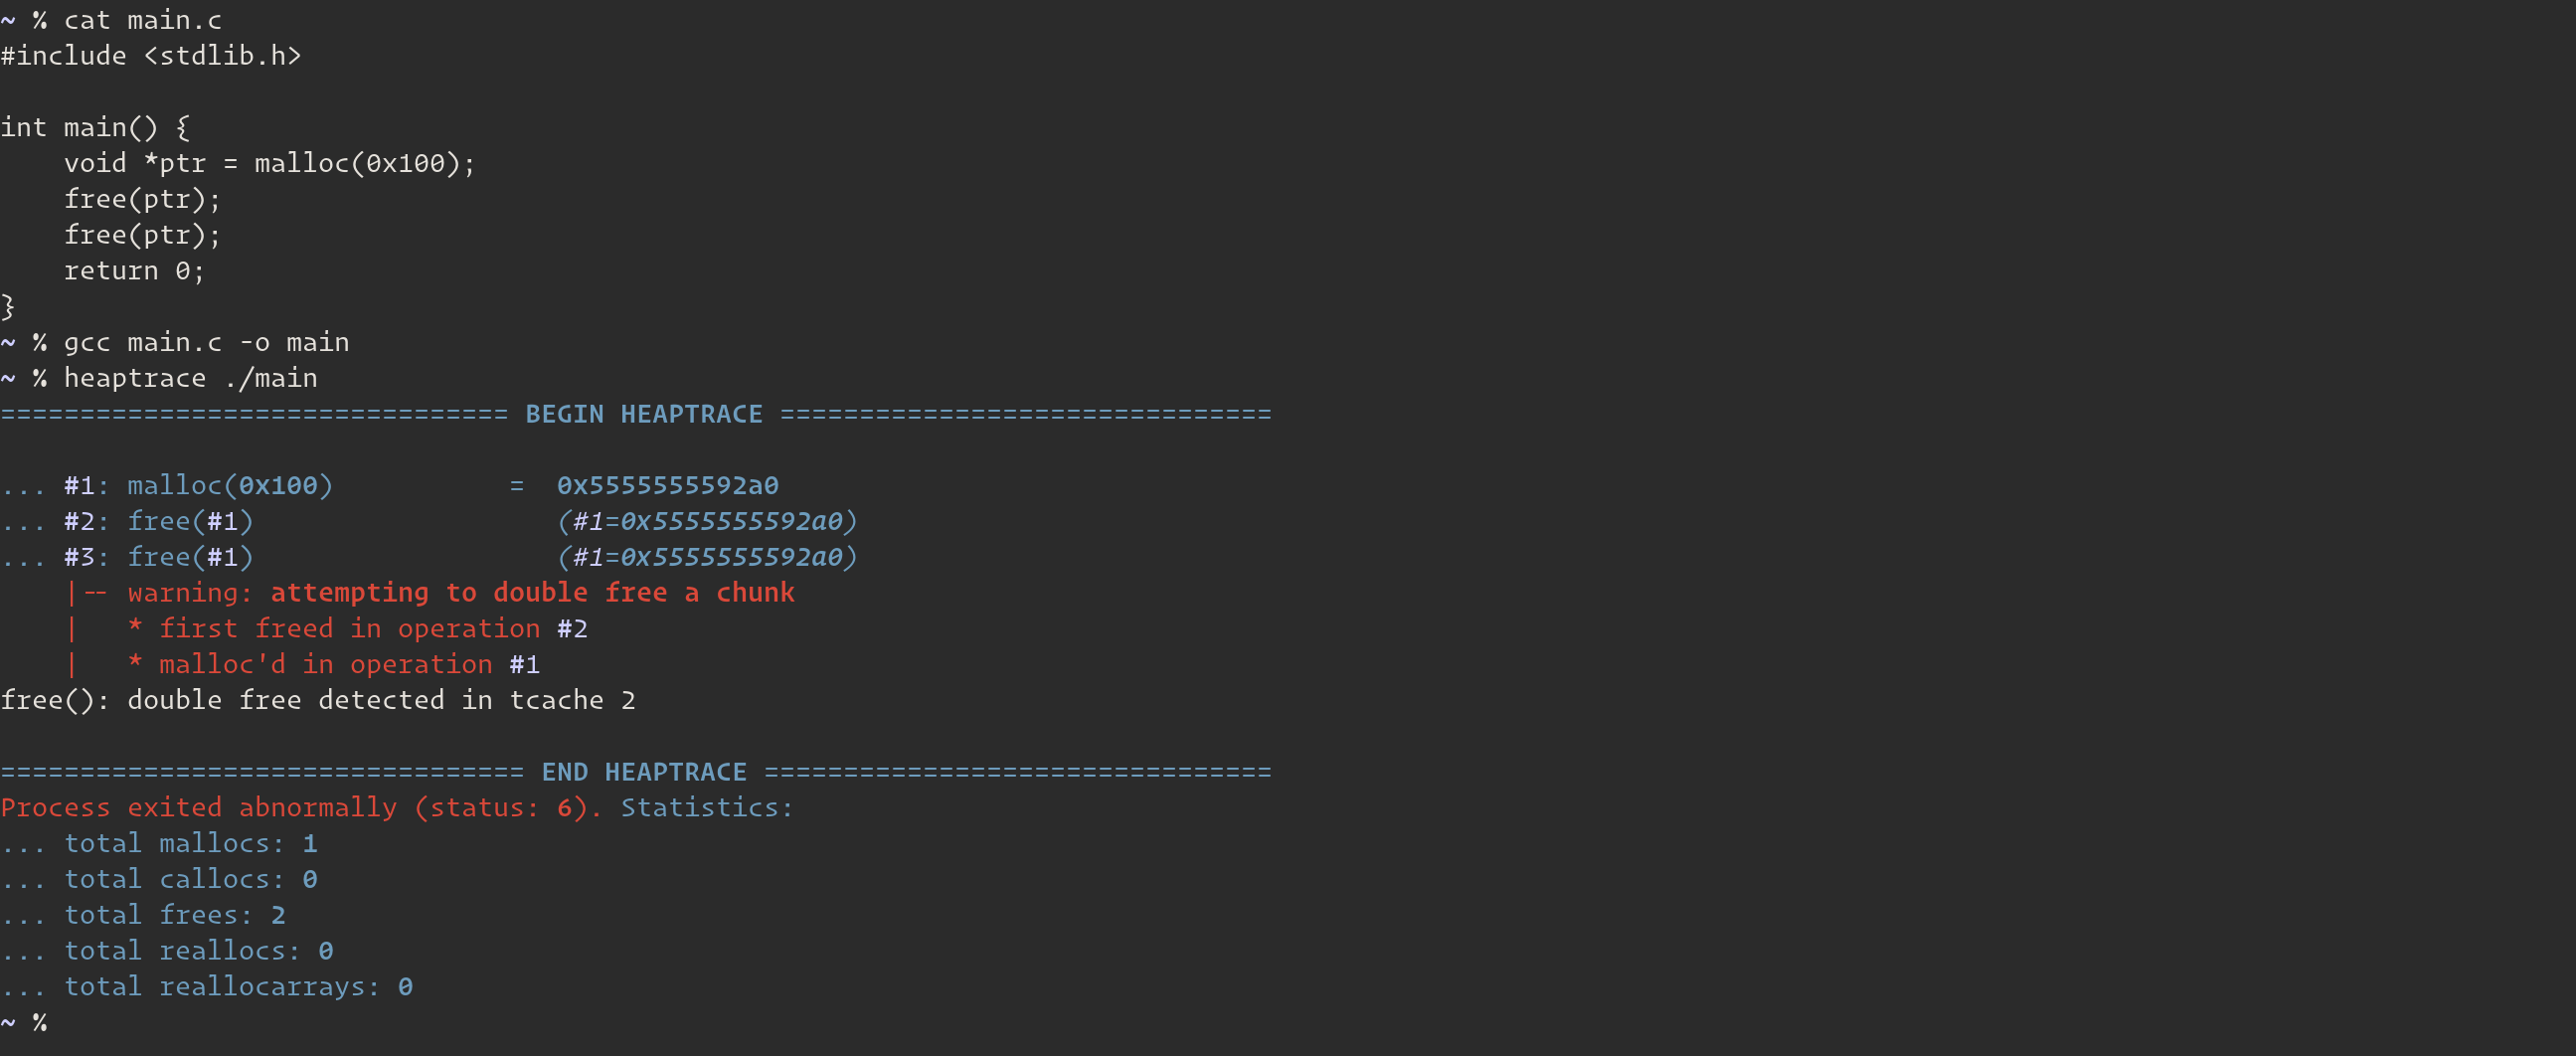 arinerron/heaptrace
hilft bei der Visualisierung von Heap-Operationen für Pwn und Debugging
 gmh5225/frida-medit
Plattformübergreifender CUI-Prozessspeicher-Scanner auf Basis von Frida zum Auffinden, Filtern, Patchen und Dumpen von Live-Prozessspeicher während…
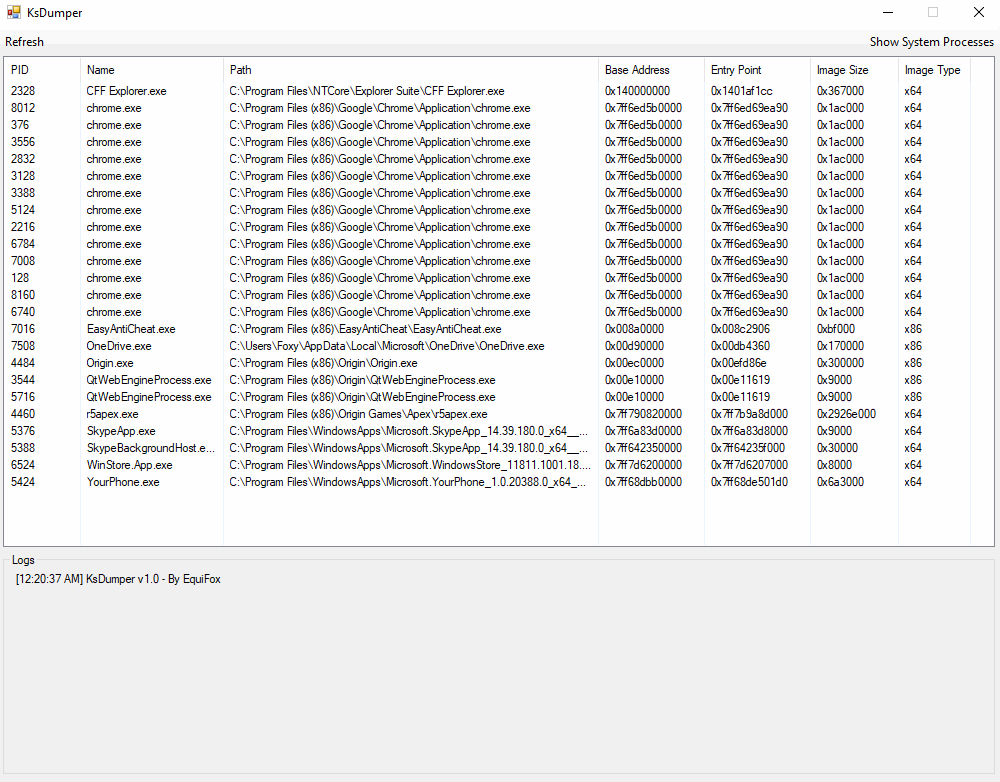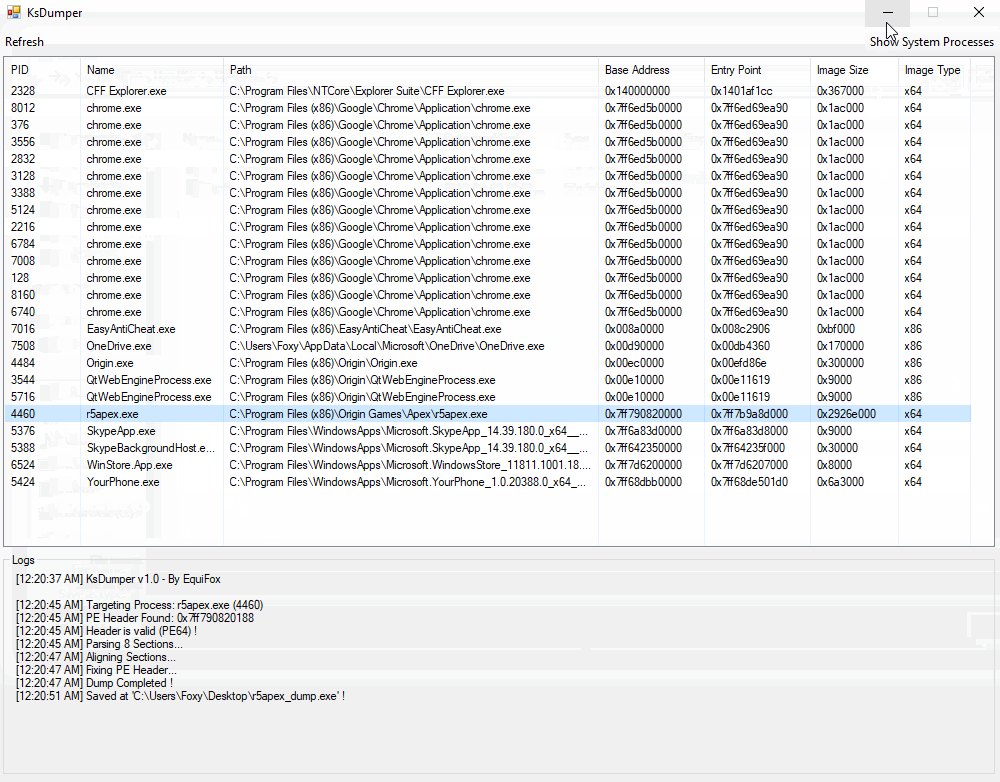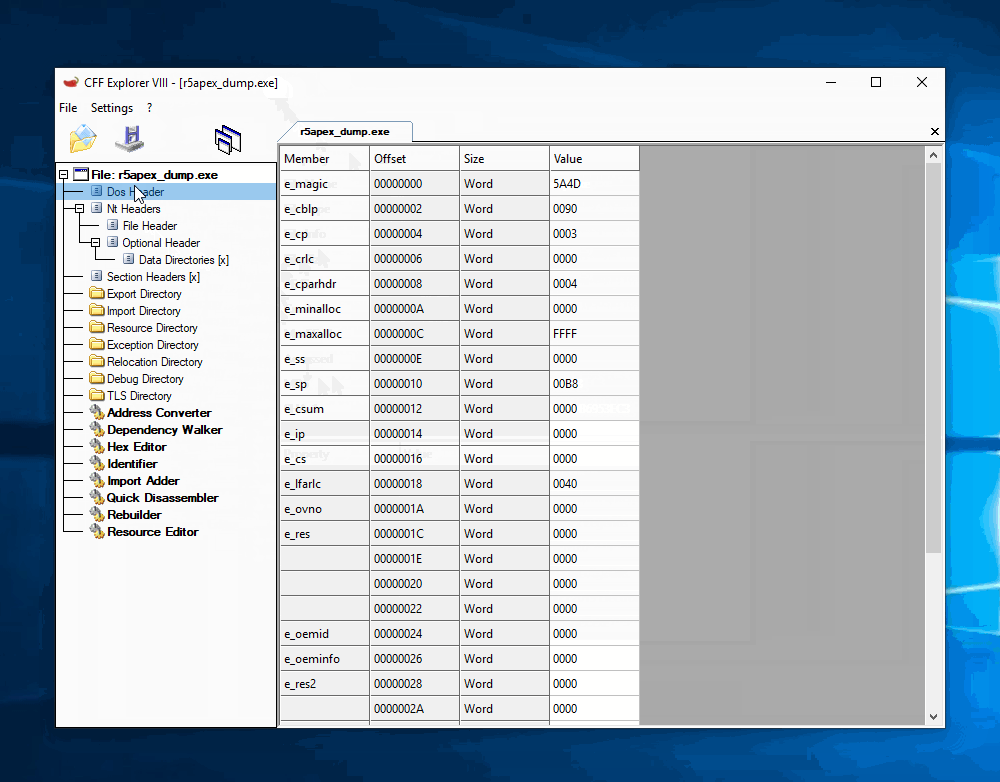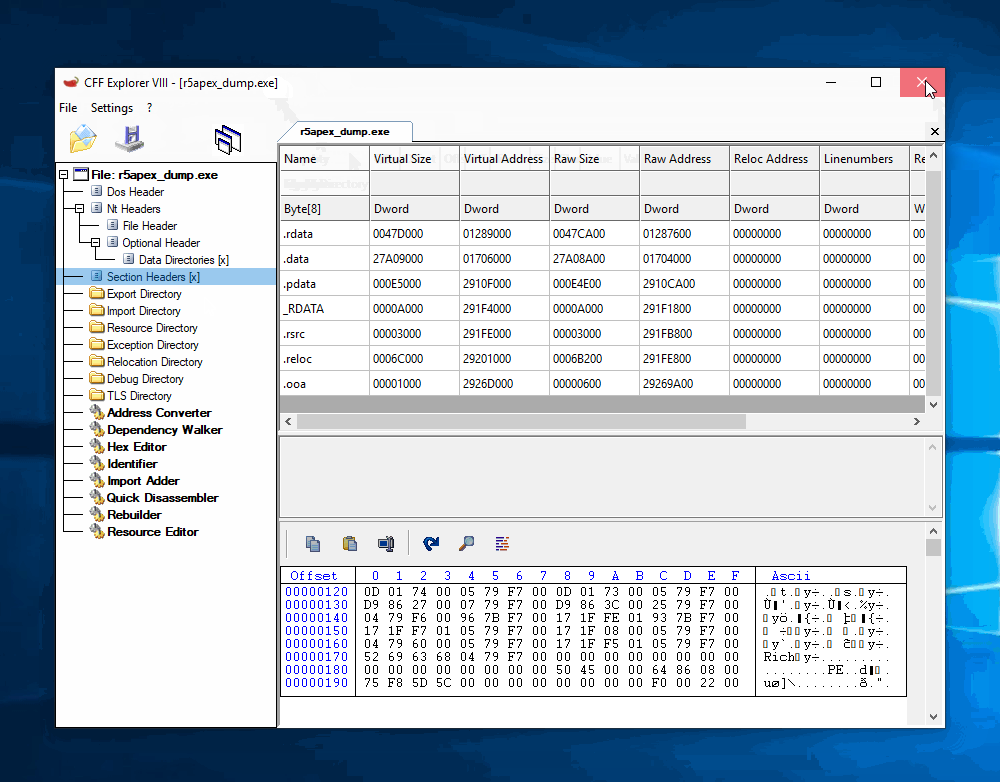 equifox/ksdumper
Prozesse mit der Kraft des Kernel-Space dumpen !
 packtpublishing/learning-linux-binary-analysis
Learning Linux Binary Analysis, erschienen bei Packt
 hackmichnet/aztokenfinder
Offensives Token-Harvesting-Tool, das x64-Prozessspeicher und TokenBroker-Cache-Dateien nach Azure AD/O365-JWT-Tokens in Office, Edge, Teams und…
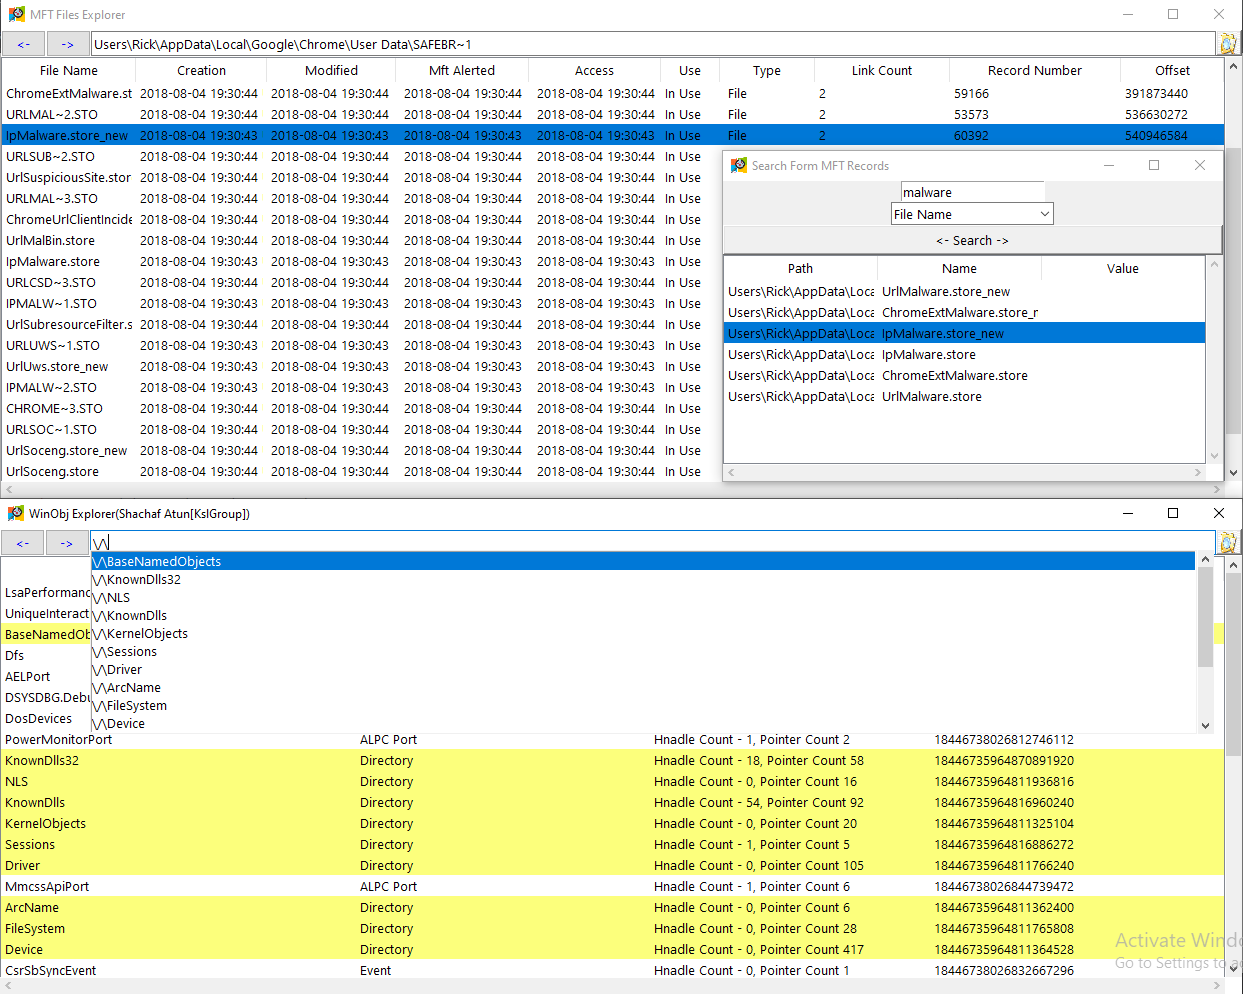 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
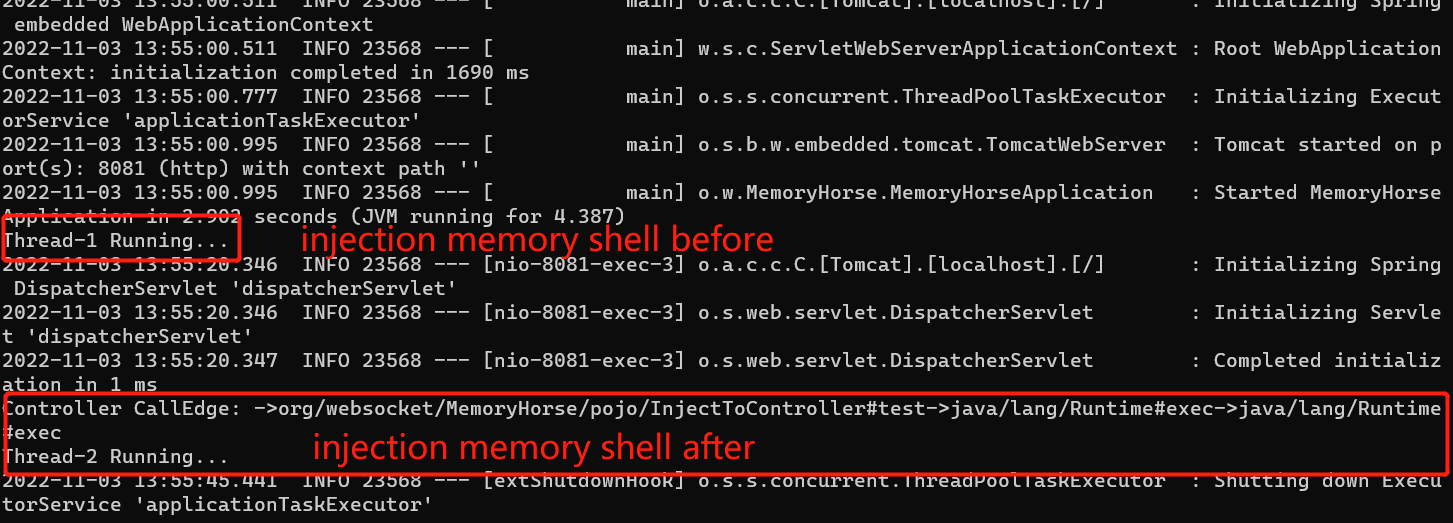 sf197/memoryshellhunter
Java Agent Memory Horse Scanner in Kombination mit Call Graph Modus
 orlikoski/skadi
Sammeln, verarbeiten und jagen mit hostbasierten Daten von MacOS, Windows und Linux
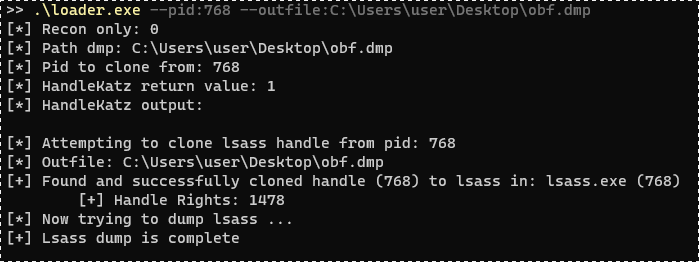 codewhitesec/handlekatz
PIC-basierter Lsass-Speicher-Dumper unter Verwendung geklonter Handles zur Umgehung der Erkennung, der verschleierte Dumps mit minimalem…
 gmh5225/driver-kaldereta
Unsignierter Kernel-Mode-Treiber, der Speichermodifikationen durchführt
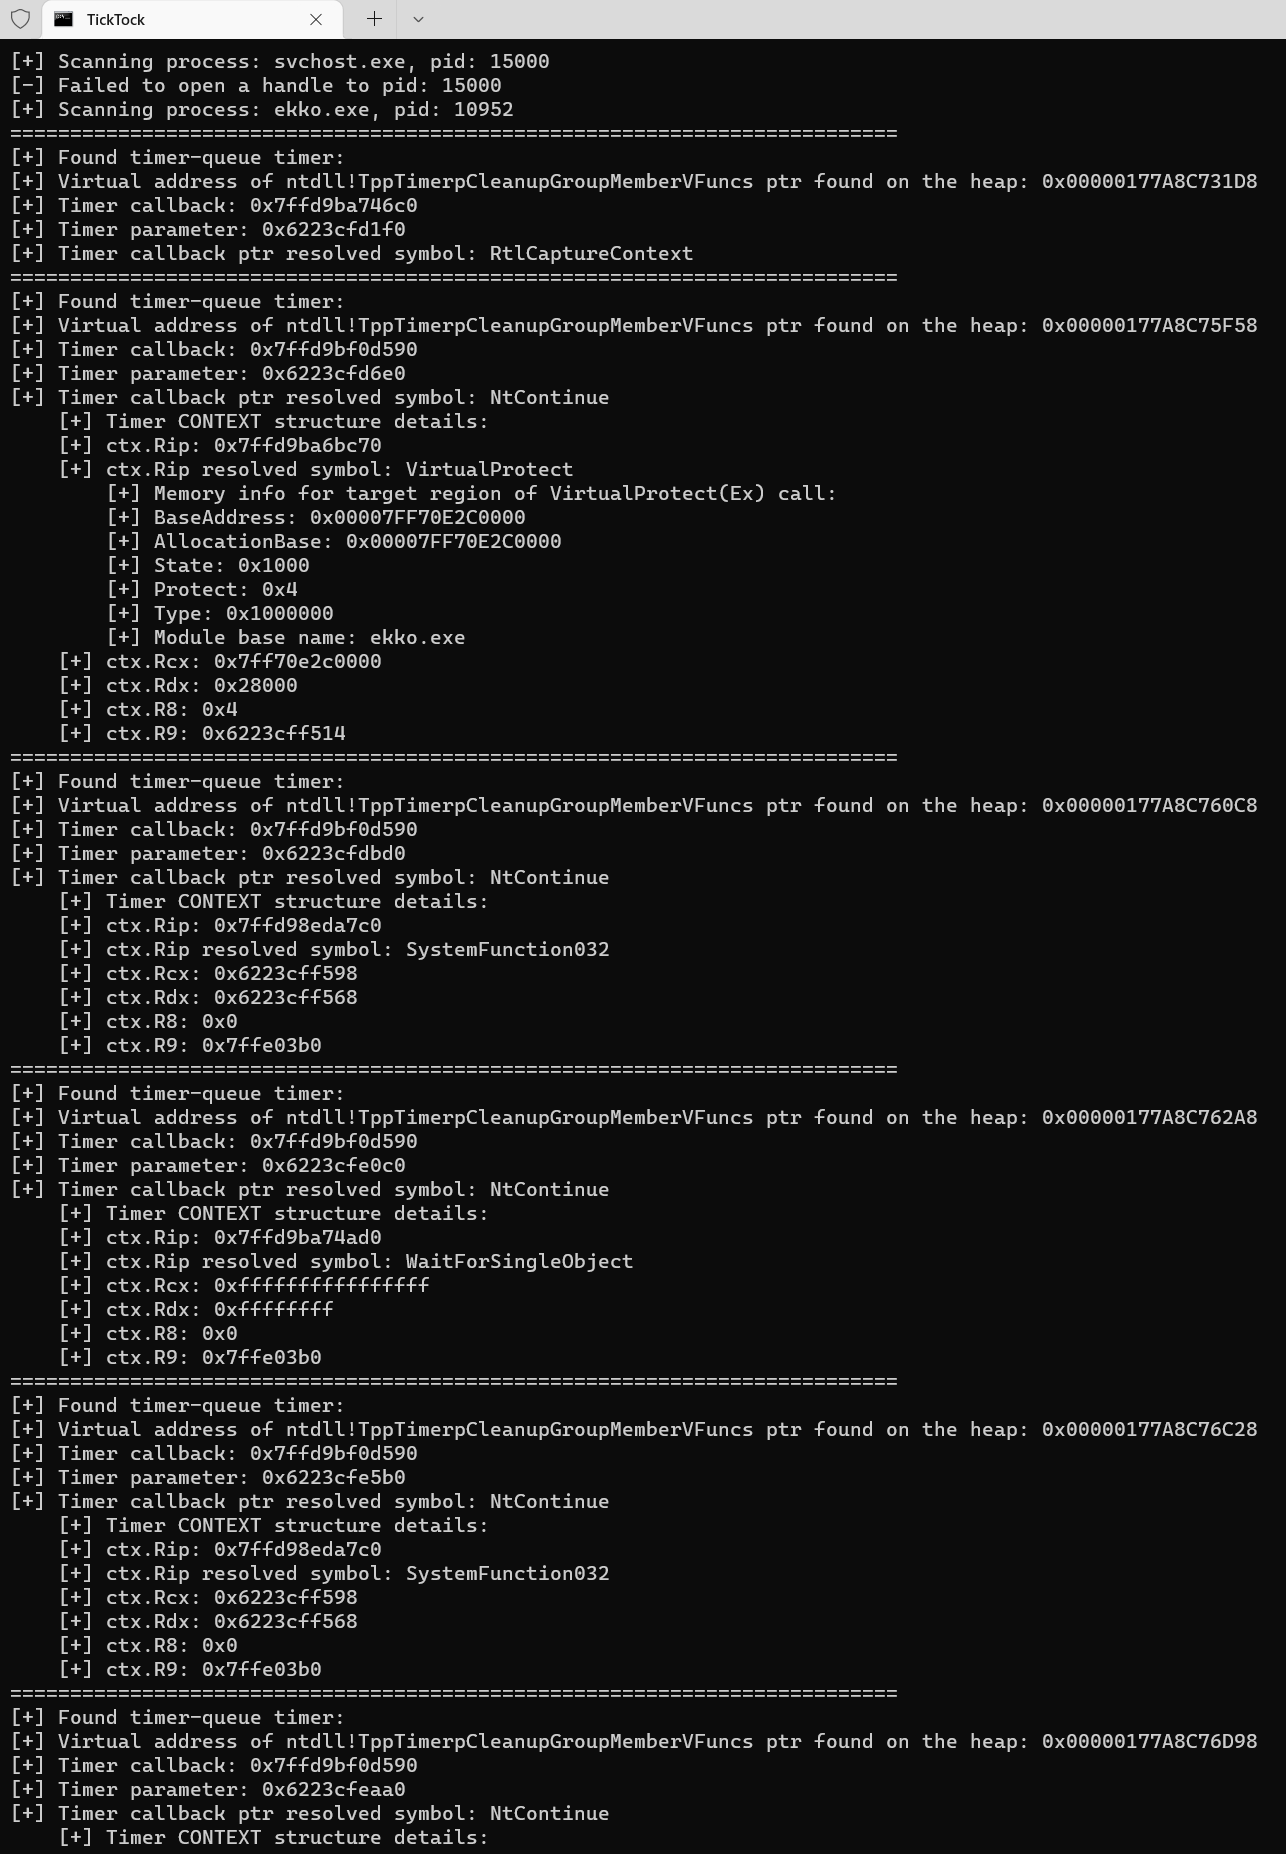 withsecurelabs/ticktock
Enumeriert Windows-Timerwarteschlangen-Timer, um die Ekko-Sleep-Obfuskation zu erkennen, und unterstützt so Speicherforensik und Malware-Analyse bei…
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 mayhamad/memtracer
Live-Memory-Analyse-Tool zur Erkennung von reflektiv geladenen .NET-DLLs durch Scannen von Prozesspeicherbereichen auf abnormale Flags, Seitentypen…
 xf1les/fsop-finder
Binary-Ninja-Plugin, das glibc libio nach FSOP-Codepfaden durchsucht, die die Kontrollfluss- und Stack-Zeiger-Hijacking ermöglichen und die…
 gmh5225/dma-processdumper
Einfacher Prozess-Dumper unter Verwendung von DMA über ein PCIe-FPGA-Gerät
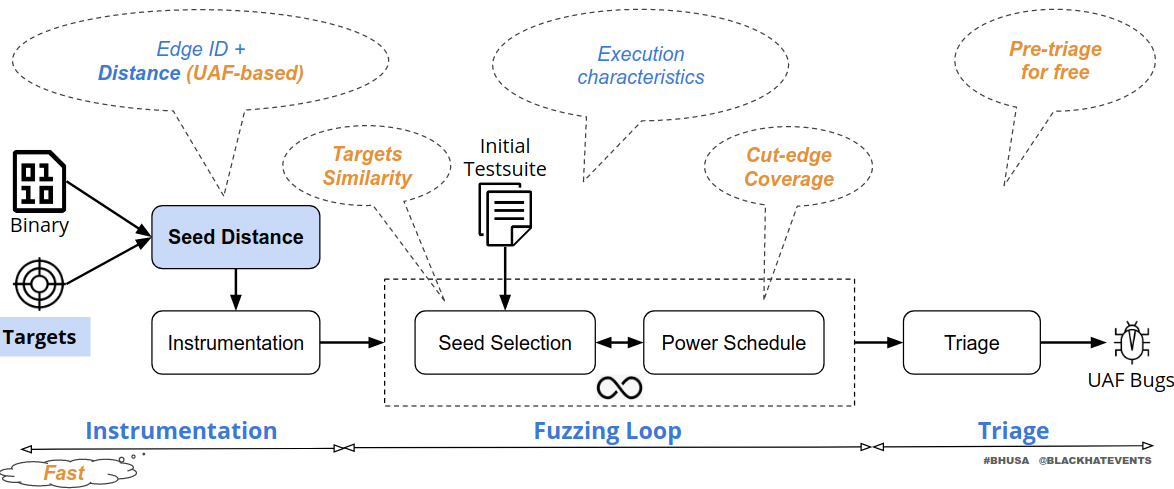 strongcourage/uafuzz
Binärer gerichteter Fuzzer, spezialisiert auf die Erkennung von Use-After-Free-Schwachstellen mittels reihenfolgebewusster Eingabemetriken und…