How-To-Secure-A-Linux-Server

Schritt-für-Schritt-Anleitung zum Härten eines Linux-Servers, die SSH-Sicherheit, Firewalls, Erkennung von Eindringlingen, Überwachung und…

Schritt-für-Schritt-Anleitung zum Härten eines Linux-Servers, die SSH-Sicherheit, Firewalls, Erkennung von Eindringlingen, Überwachung und…

Horizontal skalierbares, mandantenfähiges Log-Aggregationssystem, das Labels statt Volltext indiziert, sich in Grafana integriert und für die…

SQL-gestützte Betriebssystem-Instrumentierung, Überwachung und Analyse.

Kuratierter Index von Incident-Response- und DFIR-Tools, einschließlich Memory- und Disk-Forensik, Beweissicherung, Log-Analyse, Playbooks und…

Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…

Cloud-natives SIEM für intelligente Sicherheitsanalysen für Ihr gesamtes Unternehmen.

Daemon zum Sperren von Hosts, die mehrere Authentifizierungsfehler verursachen

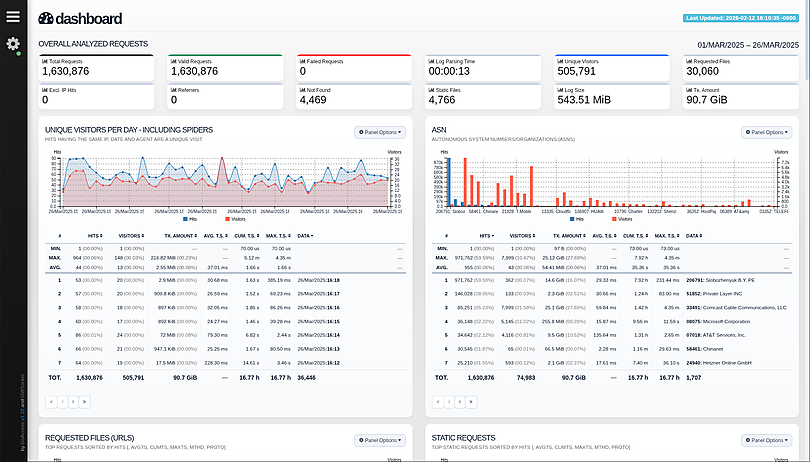
GoAccess ist ein Echtzeit-Web-Log-Analysator und interaktiver Viewer, der in einem Terminal auf *nix-Systemen oder über Ihren Browser läuft.

Der einfachste und sicherste Weg, auf Ihre gesamte Infrastruktur zuzugreifen und sie zu schützen.

Haupt-Sigma-Regel-Repository

Open-Source-IDS/IPS- und WAF-Engine, die Protokolle und HTTP-Anfragen analysiert, um bösartige IPs zu erkennen und zu blockieren. Dabei wird eine…

ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…

Zeek ist ein leistungsstarkes Netzwerkanalyse-Framework, das sich stark von den typischen IDS unterscheidet, die Sie vielleicht kennen.

Zentralisierte Log-Management-Plattform zum Sammeln, Indexieren und Analysieren von Streaming-Logs, mit Alarmierung und Ereigniskorrelation für die…

🍯 T-Pot - Die All-in-One-Multi-Honeypot-Plattform 🐝

eBPF-gestützte Netzwerkbeobachtbarkeit für Kubernetes. Indiziert L4/L7-Verkehr mit vollständigem K8s-Kontext, entschlüsselt TLS ohne Schlüssel.…

Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen…

Open-Source-Netzwerk-IDS/IPS/NSM-Engine für Echtzeit-Datenverkehrsinspektion, Eindringungserkennung und -verhinderung, Protokollanalyse und…