FRAGNESIA-Charan-cve-2026-46300

Gehärtetes Container-Staging-Framework mit seccomp-Syscall-Whitelisting und eBPF-Telemetrie, um Container-Escape- und Kernel-ULP-Korruptionsversuche…

Gehärtetes Container-Staging-Framework mit seccomp-Syscall-Whitelisting und eBPF-Telemetrie, um Container-Escape- und Kernel-ULP-Korruptionsversuche…

SSH-Honeypot mit mittlerer Interaktion, der Brute-Force-Angriffe und vollständige Shell-Interaktionen von Angreifern protokolliert, mit…

Go-Bibliothek zum Parsen und Ausführen von Sigma-Erkennungsregeln gegen Log-Einträge, die Feldmodifikatoren, CIDR-Abgleich und benutzerdefinierte…

Einfach zu konfigurierender Honeypot für Blue Team

Ein Canary, der bei Deinstallation auslöst.

Zeek-Paket zur Erkennung von Log4j CVE-2021-44228 Exploit-Versuchen über HTTP-Header-Payloads, LDAP-Java-Klassendownloads und Java-Klassendownloads…

Bro/Zeek-Skript zur Erkennung von Apache Struts CVE-2017-5638 Aufklärung, Kompromittierung und Malware-Download-Verfolgung mit automatischer…

Zeek Notice Telegram (ZeekJS-Edition)

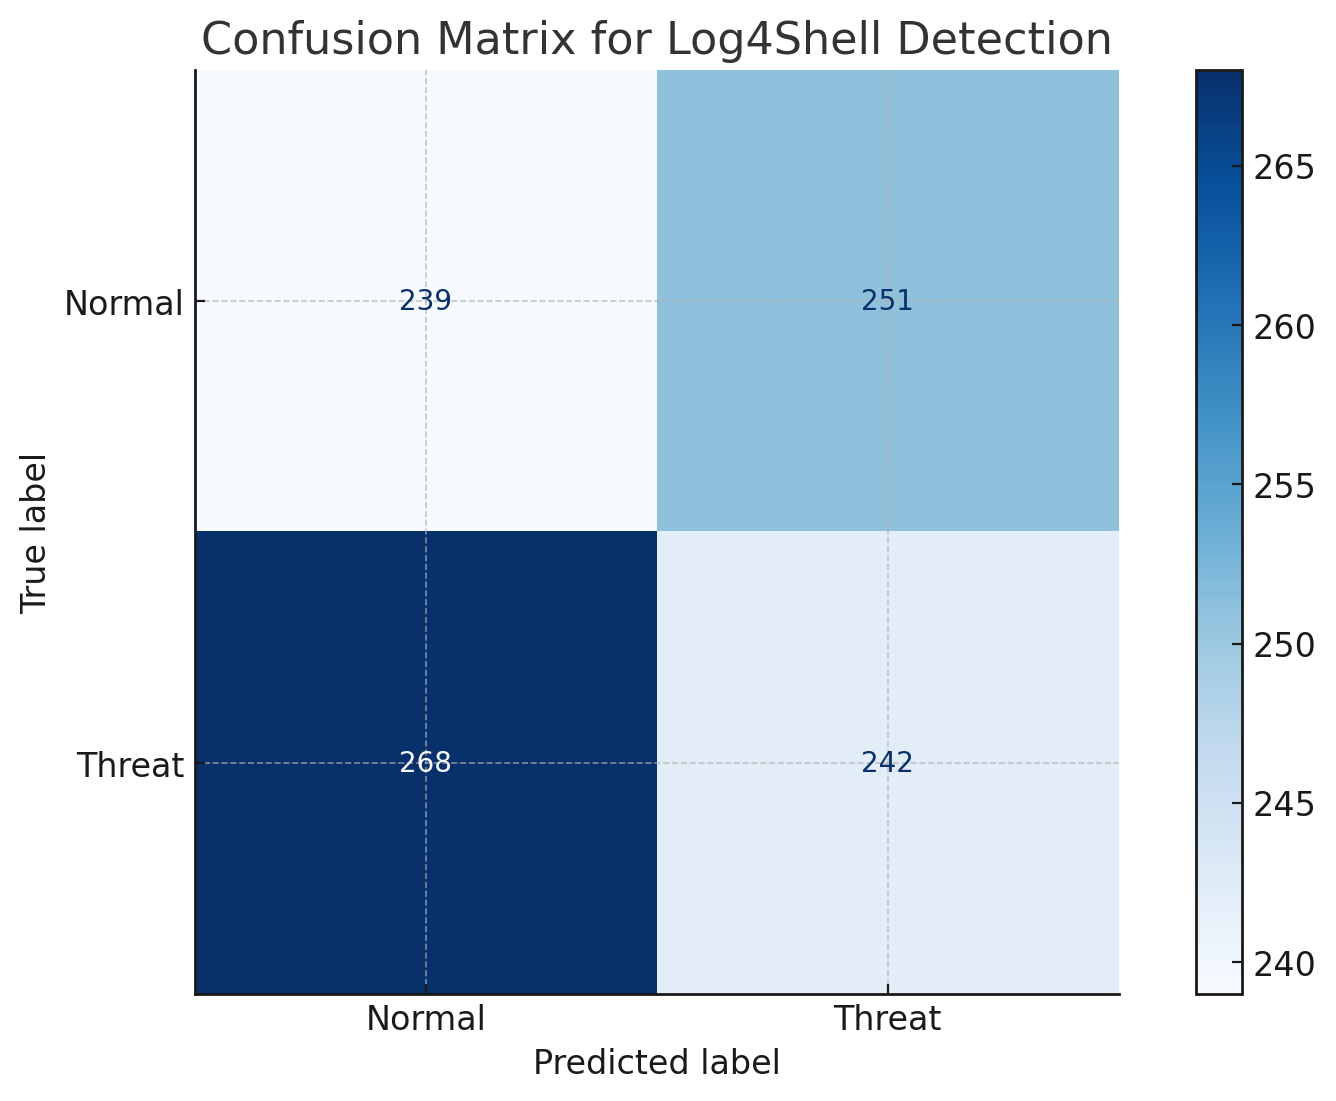
Dieses Repository bietet eine eingehende Analyse der Log4Shell-Schwachstelle (CVE-2021-44228) und implementiert einen auf maschinellem Lernen…

Blue-Team-SIEM-Labor: Wazuh 4.7.5 erkennt 7 simulierte Angriffe (SSH-Brute-Force, Slowloris-DoS / CVE-2007-6750, Web-Angriffe) mit Echtzeit-Zuordnung…

🛡️Großartige Listen zu allerlei interessanten Themen rund um Wazuh XDR/SIEM

Tool, das eine anpassbare Sammlung von ETW-Telemetrie sammelt und benutzerdefinierte Erkennungen erzeugt.

Einfacher Honeypot für CVE-2024-3400 Palo Alto PAN-OS Command Injection-Schwachstelle

Dieses Repository enthält validierte Erkennungsregeln für Angreiferverhalten, das während der APT29-Simulation beobachtet wurde. Jede Regel wurde…

Schwachstellenerkennung und -behebung Apache ActiveMQ | Sicherheitsarchitekturen und Systemadministration - zu - Apache ActiveMQ Deserialisierung…


Zeek-Skript, das den SMB-Verkehr überwacht und mithilfe der Anti-Ransomware-Dateisystem-Ressourcenmanager-Liste vor bekannten Ransomware-Dateinamen…

Open-Source-Blue-Team-Tool, das Linux- und Windows-Systeme mithilfe mehrerer Host- und Netzwerkabwehr- und -erkennungsmethoden schützt.