

wazuh
 wazuh/wazuh
Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…
defensive-toolsvulnerability-scannerscontainer-security+12
16.5k
wazuh/wazuhOpen-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…
 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 misp/misp
MISP (Kernsoftware) – Open-Source-Plattform für Threat Intelligence und Informationsaustausch
 zeek/zeek
Zeek ist ein leistungsstarkes Netzwerkanalyse-Framework, das sich stark von den typischen IDS unterscheidet, die Sie vielleicht kennen.
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 oisf/suricata
Open-Source-Netzwerk-IDS/IPS/NSM-Engine für Echtzeit-Datenverkehrsinspektion, Eindringungserkennung und -verhinderung, Protokollanalyse und…
 cognis-digital/c2detect
C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
Autonomer Rust-Endpunkt-Sicherheitsagent, der einen Ring-0-Windows-Treiber und Linux-eBPF-Blockierung vor der Ausführung, YARA-Erkennung,…
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
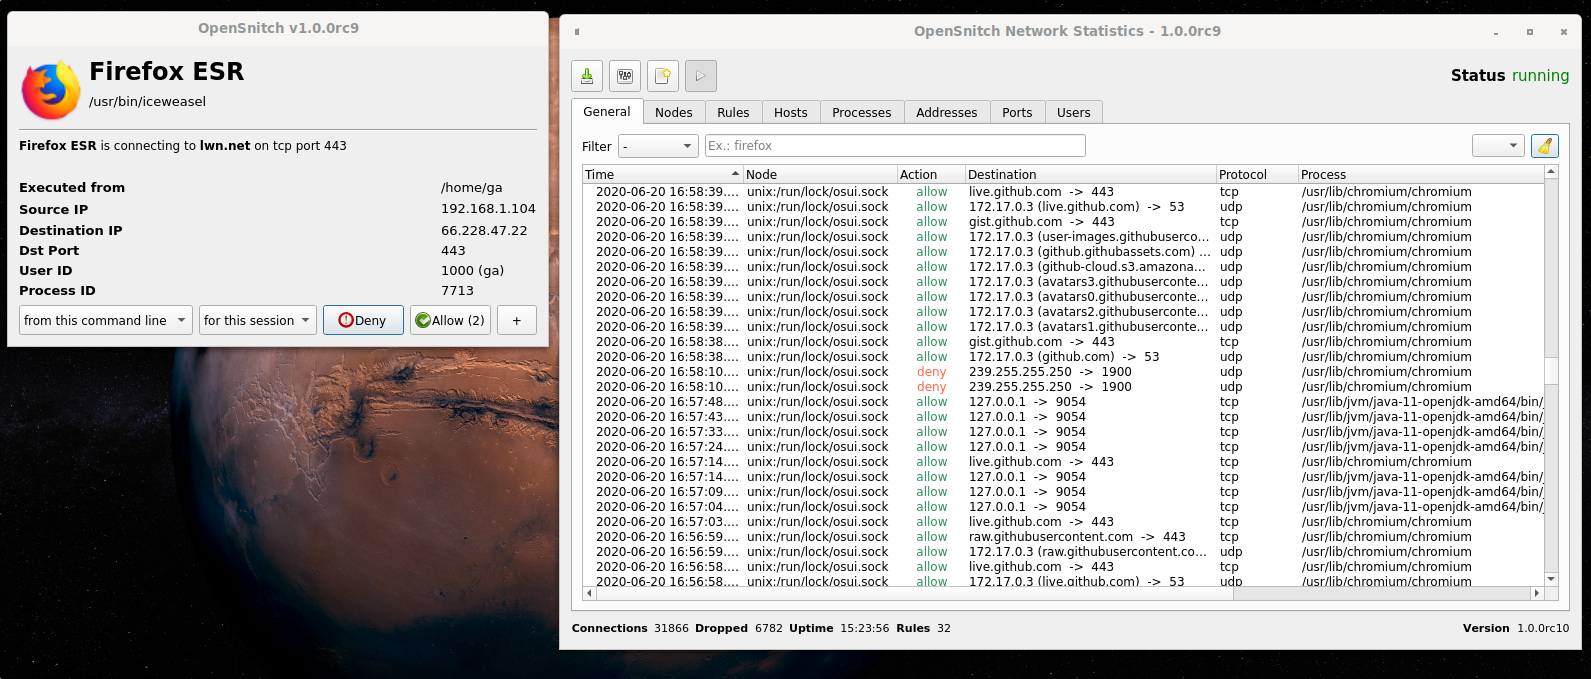 evilsocket/opensnitch
Interaktive GNU/Linux-Anwendungsfirewall, die ausgehende Verbindungen filtert, Werbe- und Malware-Domains blockiert, System-Firewall-Regeln über eine…
 telekom-security/tpotce
🍯 T-Pot - Die All-in-One-Multi-Honeypot-Plattform 🐝
 ntop/ndpi
Open-Source-Software-Toolkit zur Deep Packet Inspection
 adibirzu/openclaw-security-monitor
Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…

 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 thinkst/opencanary
Ressourcenschonender Honeypot, der gängige Netzwerkdienste emuliert, um Angreiferaktivitäten nach einem Einbruch zu erkennen, mit erweiterbaren…