

SafeLine
 chaitin/safeline
Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und…
vulnerability-scannersdynamic-code-analysisids-ips-evasion+8
22.3k
chaitin/safelineSelbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
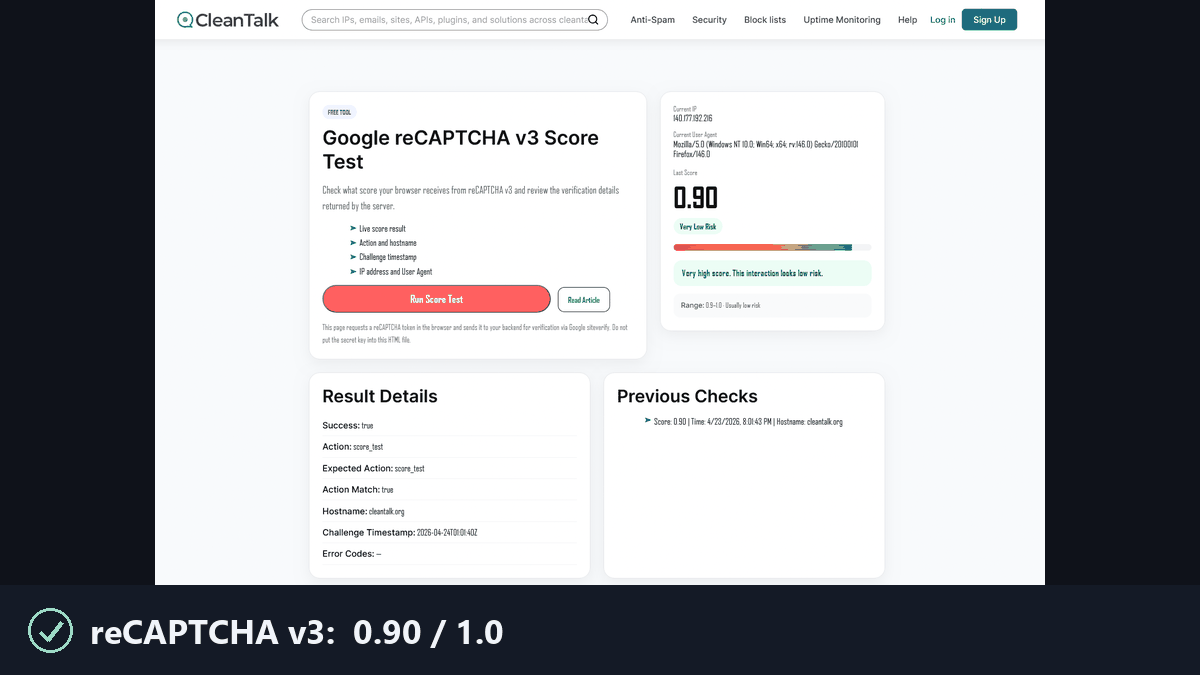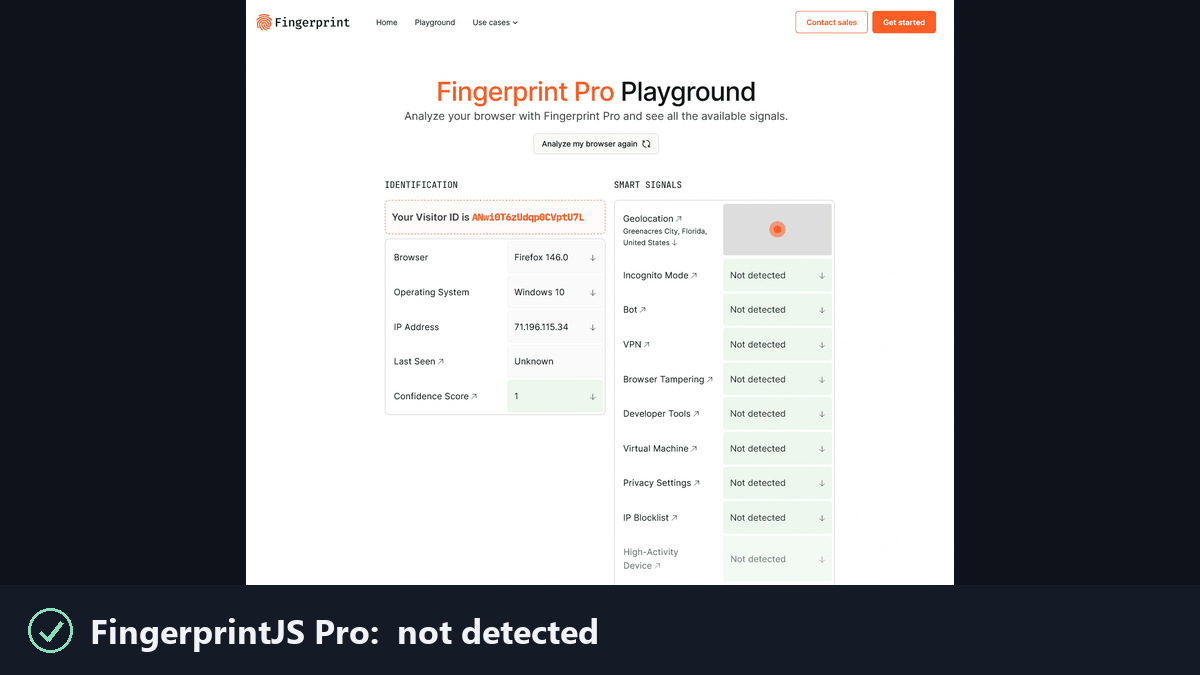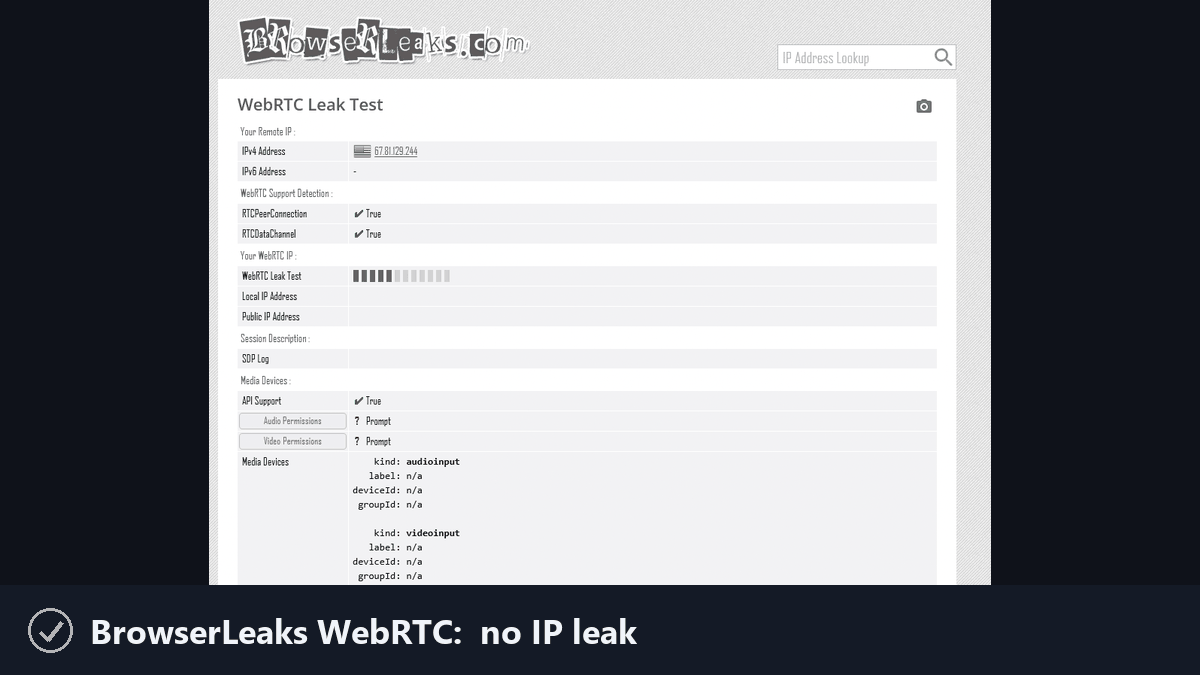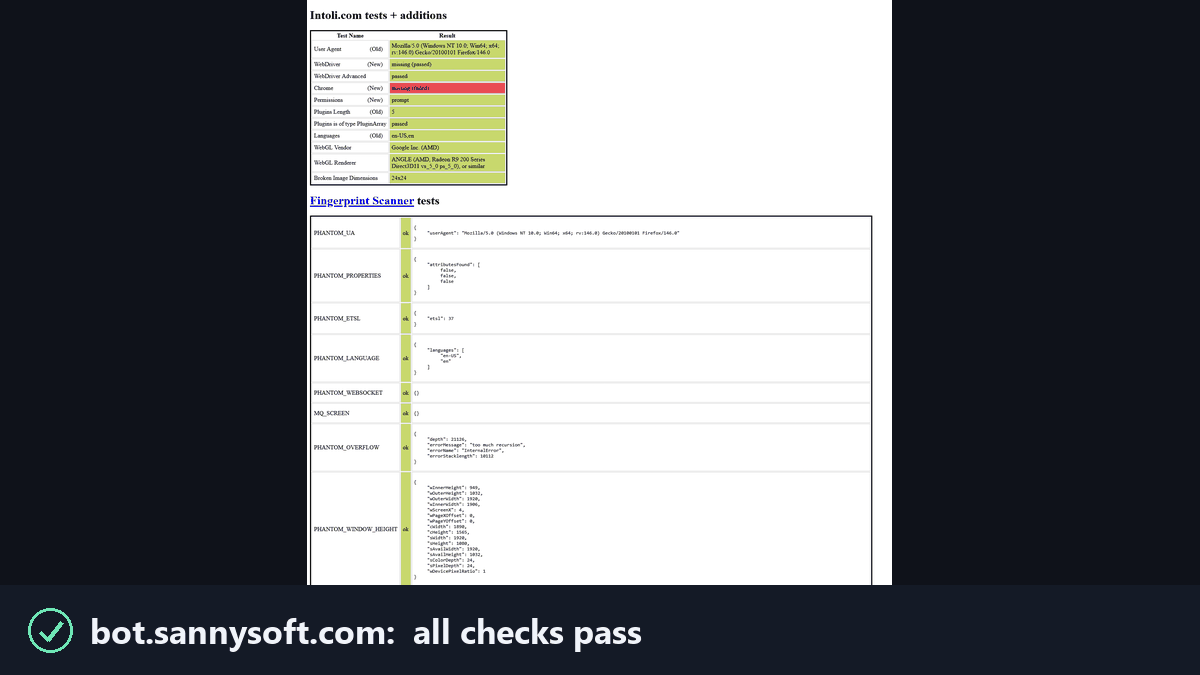 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 bishopfox/sliver
Angreifer-Emulations-Framework
 droe/sslsplit
Transparenter Man-in-the-Middle-Proxy, der SSL/TLS-Verbindungen beendet, Zertifikate spontan fälscht und entschlüsselten Datenverkehr für…
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
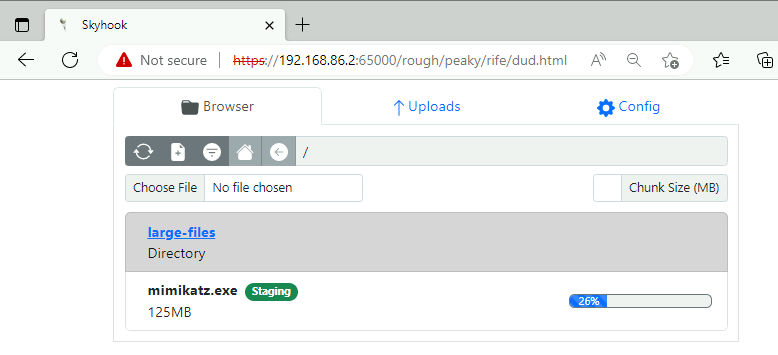 blackhillsinfosec/skyhook
Ein Round-Trip-obfuskatierter HTTP-Dateitransfer-Setup, entwickelt zur Umgehung von IDS-Erkennungen.
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 shredzwho/ig-detective
OSINT-Werkzeug, das entwickelt und konzipiert wurde, um IG-Benutzernamen aufzuspüren.
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 cifertech/esp32-div
ESP32DIV ist ein multifunktionales drahtloses Offensiv- und Defensiv-Toolkit, das auf einem ESP32 basiert.
 undeadsec/socialfish
Modernes dynamisches Phishing-Toolkit für autorisierte Red-Team-Übungen. Klont Anmeldeseiten, erfasst Anmeldedaten, Cookies und 2FA-Codes mit einem…
 yarrick/iodine
Tunnel IPv4-Daten über DNS-Server, um Firewall-Beschränkungen zu umgehen und verdeckten Netzwerkzugriff für Penetrationstests zu ermöglichen.
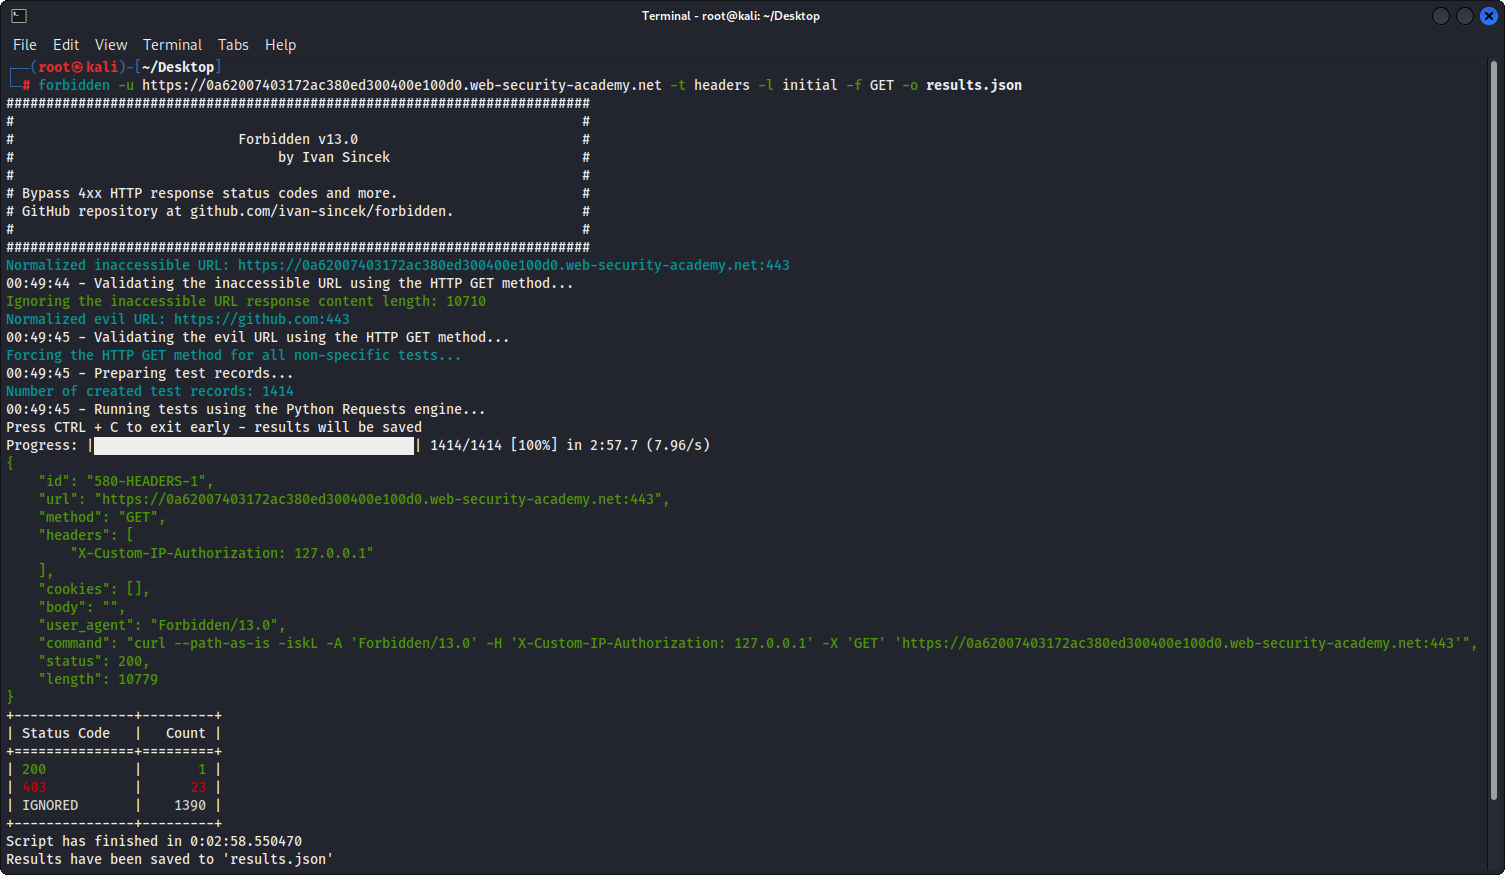 ivan-sincek/forbidden
Umgehen von 4xx-HTTP-Antwortstatuscodes und mehr. Das Tool basiert auf Python Requests, PycURL und HTTP Client.