
Archived
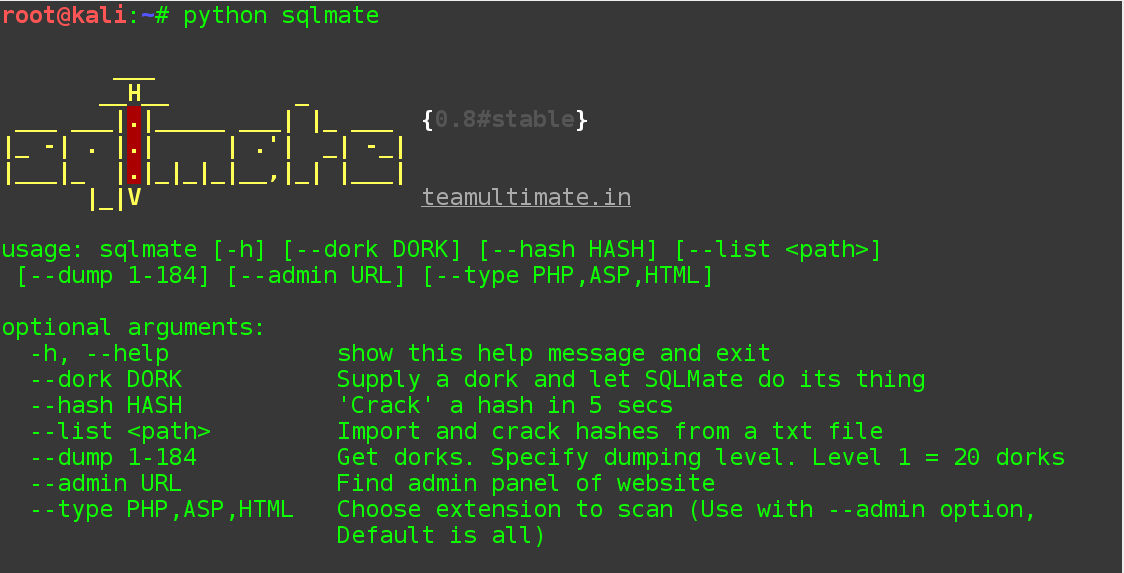
sqlmate
 s0md3v/sqlmate
Ein Freund von SQLmap, der das tut, was Sie immer von SQLmap erwartet haben.
password-crackingreconnaissancevulnerability-scanners+5
453
 adamwhitehat/judge-jury-and-executable
Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 odedshimon/bruteshark
Netzwerkanalyse-Tool
 paulmillr/noble-curves
Auditierte & minimale JS-Implementierung der Elliptische-Kurven-Kryptographie.
 frizb/hashcat-cheatsheet
Hashcat-Referenz für OSCP/Penetrationstests: Hash-Identifizierung, Cracking-Syntax für Linux, Windows, Archive, Datenbanken, Kerberos-Tickets und…
 heroku/terrier
Terrier ist ein Analysewerkzeug für Images und Container, das verwendet werden kann, um Images und Container zu scannen, um das Vorhandensein…
 spaze/hashes
Magic Hashes – PHP-Hash-"Kollisionen"
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
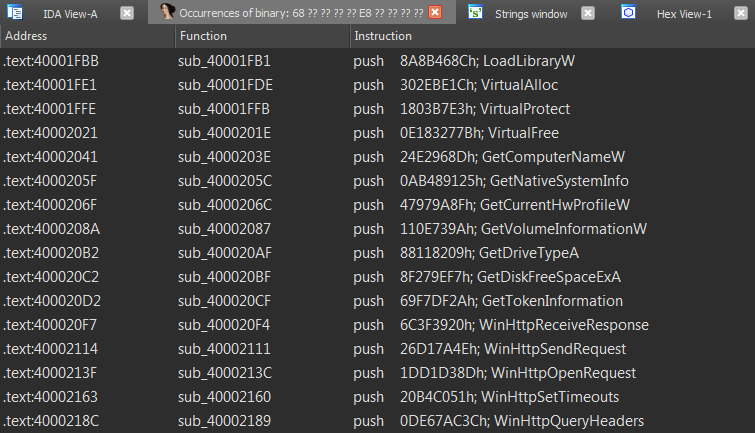 n1ght-w0lf/uchihash
Ein kleines Dienstprogramm zur Handhabung von in Malware eingebetteten Hashes.
 zerbea/hcxtools
Eine kleine Sammlung von Werkzeugen, um Pakete aus Capture-Dateien in Hash-Dateien zu konvertieren, zur Verwendung mit Hashcat oder John the Ripper.
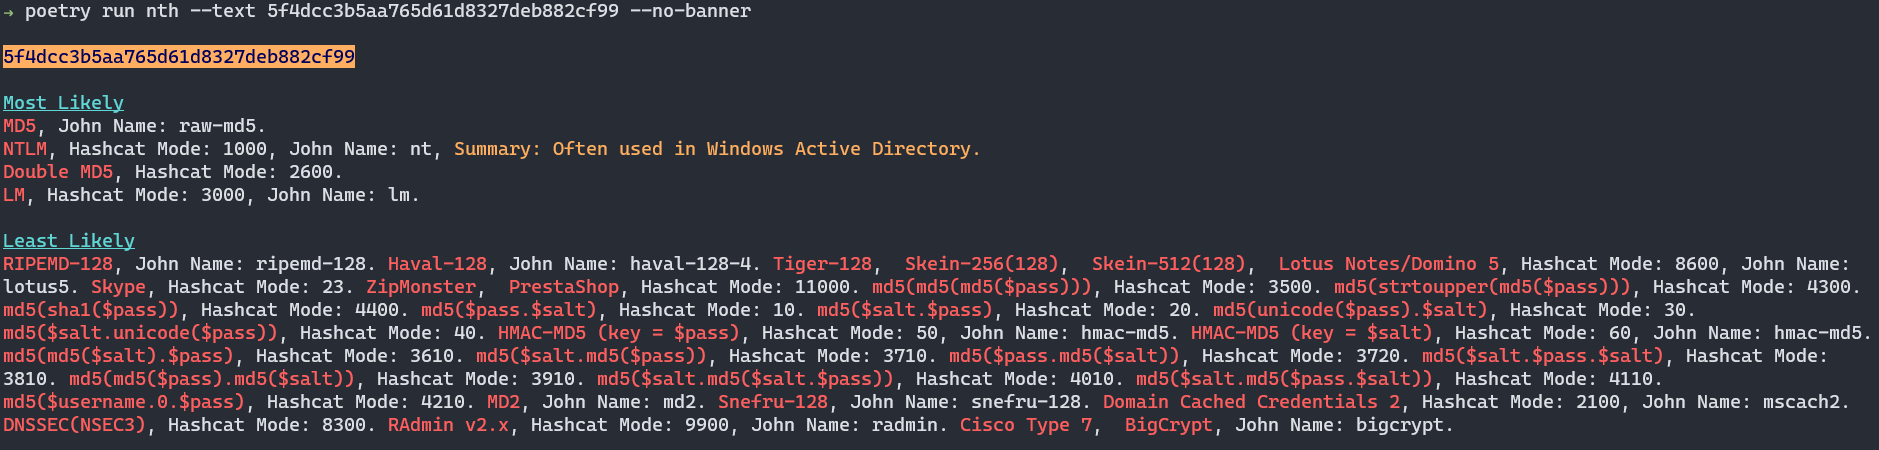 bee-san/name-that-hash
Identifizieren Sie sofort über 300 Hash-Typen über CLI oder Web-App. Priorisiert beliebte Hashes, bietet Zusammenfassungen und integriert sich mit…
 uthrasri/openssl_g2.5_new
Open-Source-Toolkit nach Industriestandard, das die SSL/TLS-Protokolle implementiert und eine umfassende Kryptographie-Bibliothek für…
 rsactftool/rsactftool
RSA attack tool (mainly for ctf) - retrieve private key from weak public key and/or uncipher data
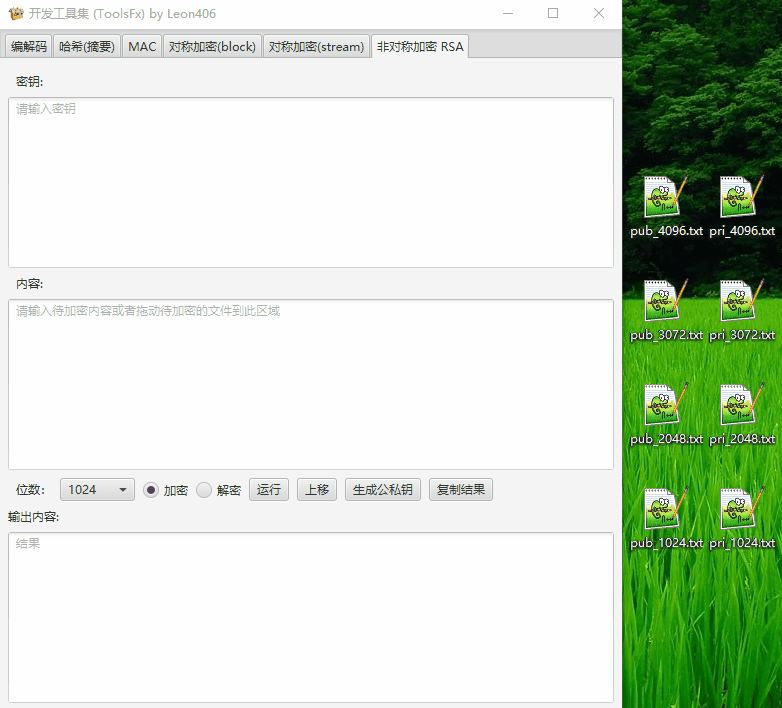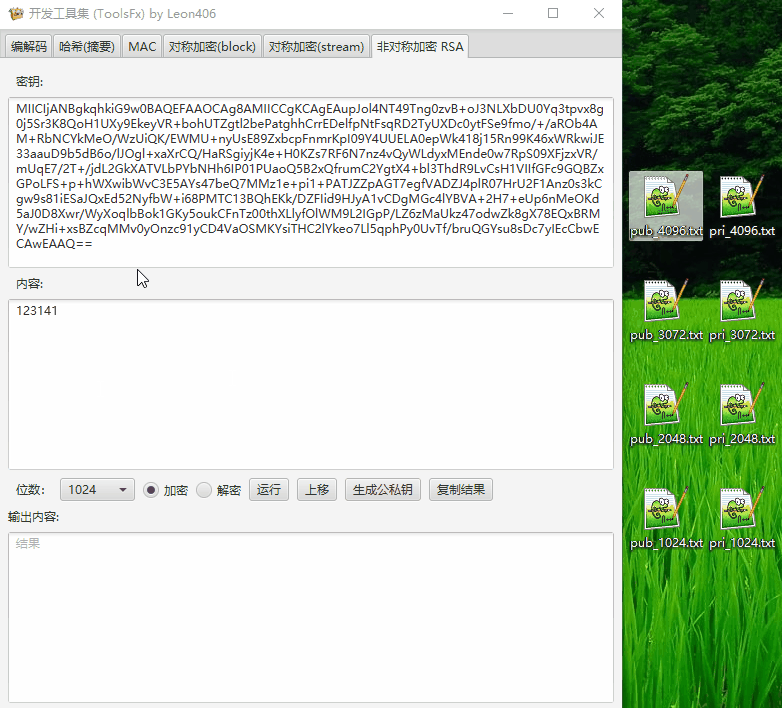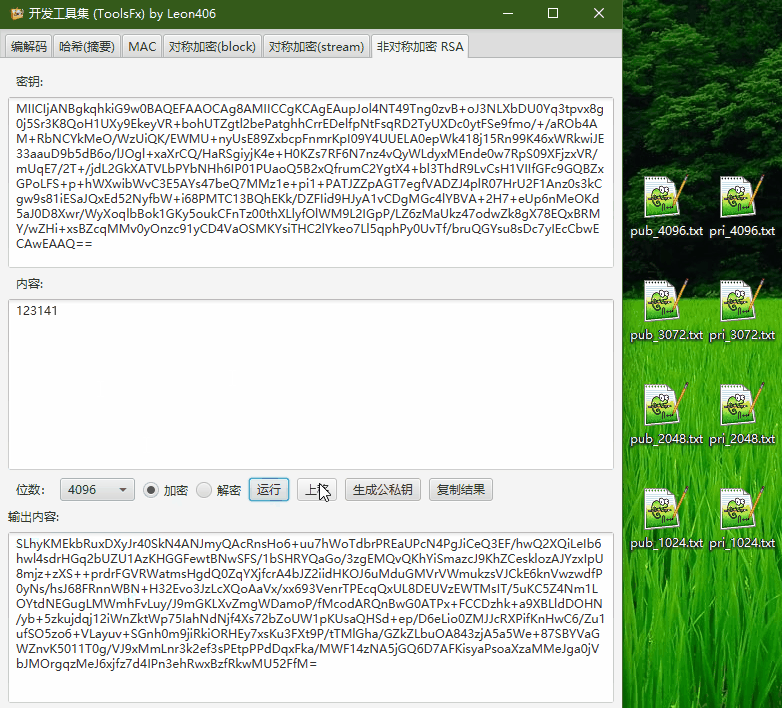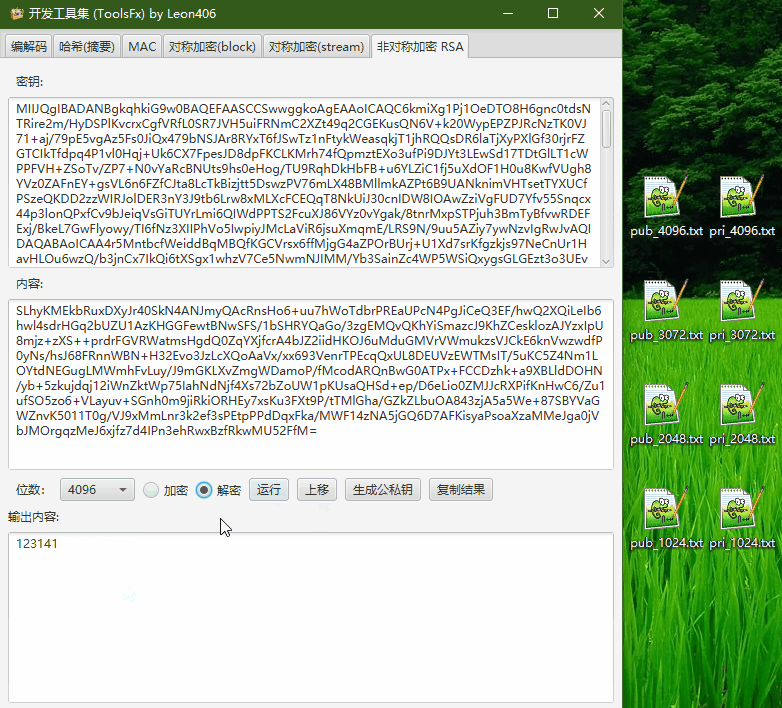 leon406/toolsfx
Plattformübergreifendes Kryptographie-Toolkit. Enthält Kodierung/Dekodierung, Zeichenkodierungsumwandlung, Ver-/Entschlüsselung, Hashing, MAC,…