

digital-forensics-lab
 frankwxu/digital-forensics-lab
Kostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte
disk-forensicspassword-crackingmemory-forensics+9
2.9k
frankwxu/digital-forensics-labKostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte
 a-poc/blueteam-tools
Werkzeuge und Techniken für Blue Team / Incident Response
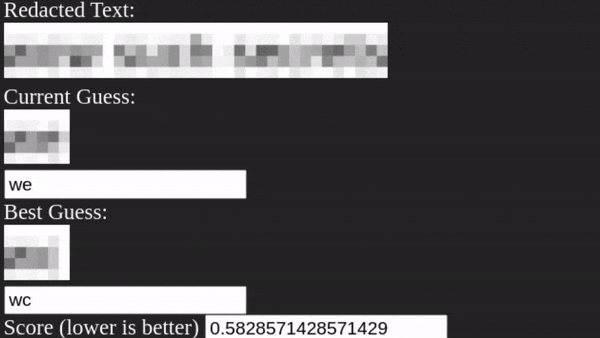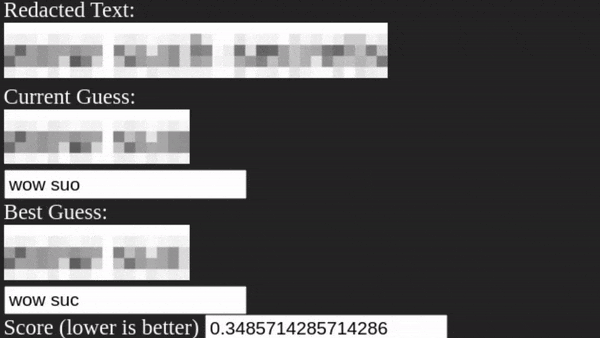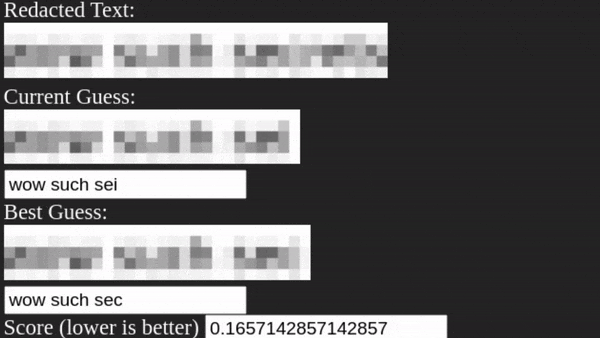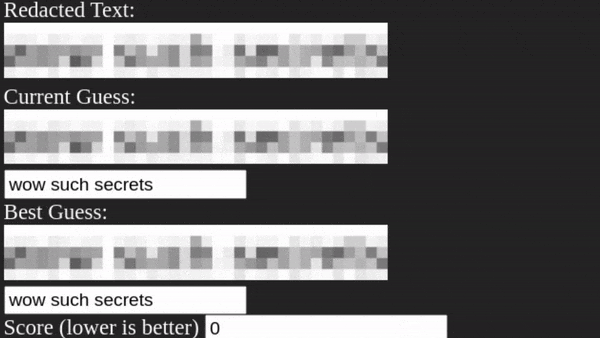 bishopfox/unredacter
Verwende niemals, niemals, niemals Pixelung als Schwärzungstechnik.
 volatilityfoundation/volatility3
Erweitertes Framework zur Extraktion digitaler Artefakte aus flüchtigen Arbeitsspeicher-Proben (RAM), das eine tiefgehende forensische Analyse des…
 clong/detectionlab
Automatisieren Sie die Erstellung einer Laborumgebung mit Sicherheitstools und Best Practices für das Logging.

 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…

 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 olafhartong/sysmon-modular
Ein Repository von Sysmon-Konfigurationsmodulen
 intelowlproject/intelowl
Skalierbare Bedrohungsinformationsplattform, die beobachtbare Elemente und Dateien mit über 200 Analyseprogrammen anreichert, mit integrierter GUI,…
 hephaest0s/usbkill
« usbkill » ist ein Anti-Forensik-Kill-Schalter, der auf eine Änderung an deinen USB-Ports wartet und dann deinen Computer sofort herunterfährt.
 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge