
prowler
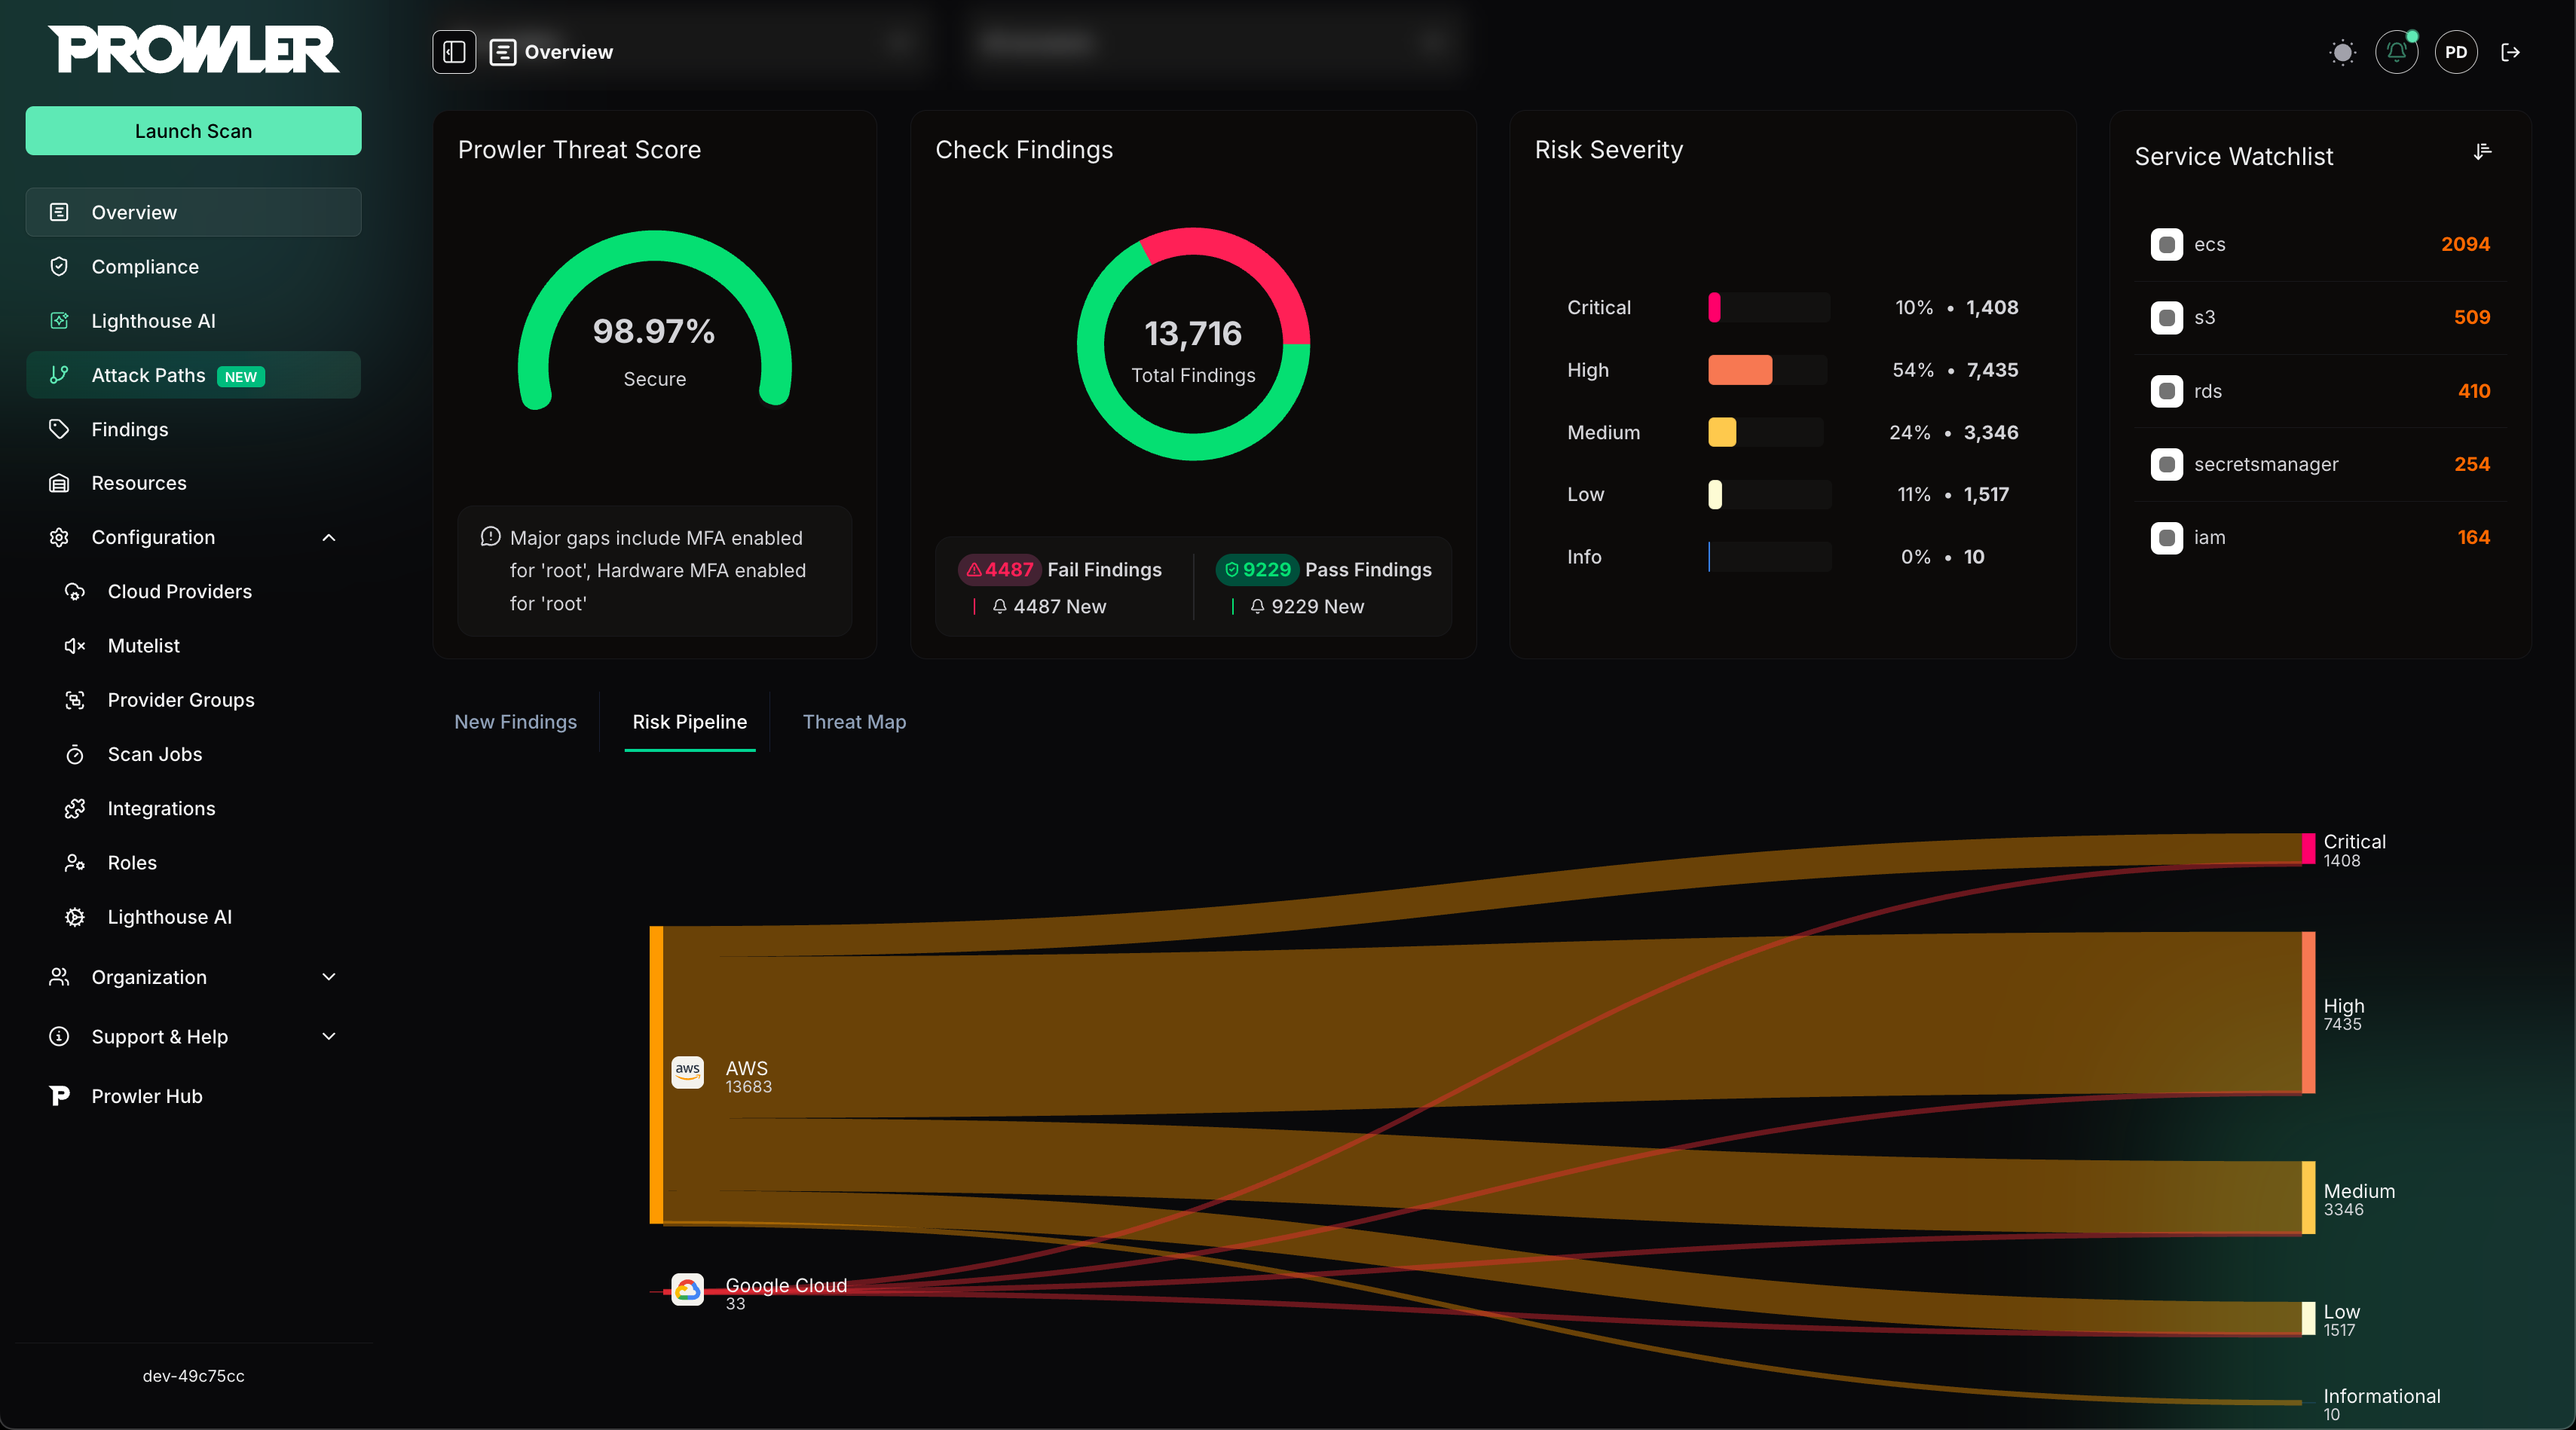
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

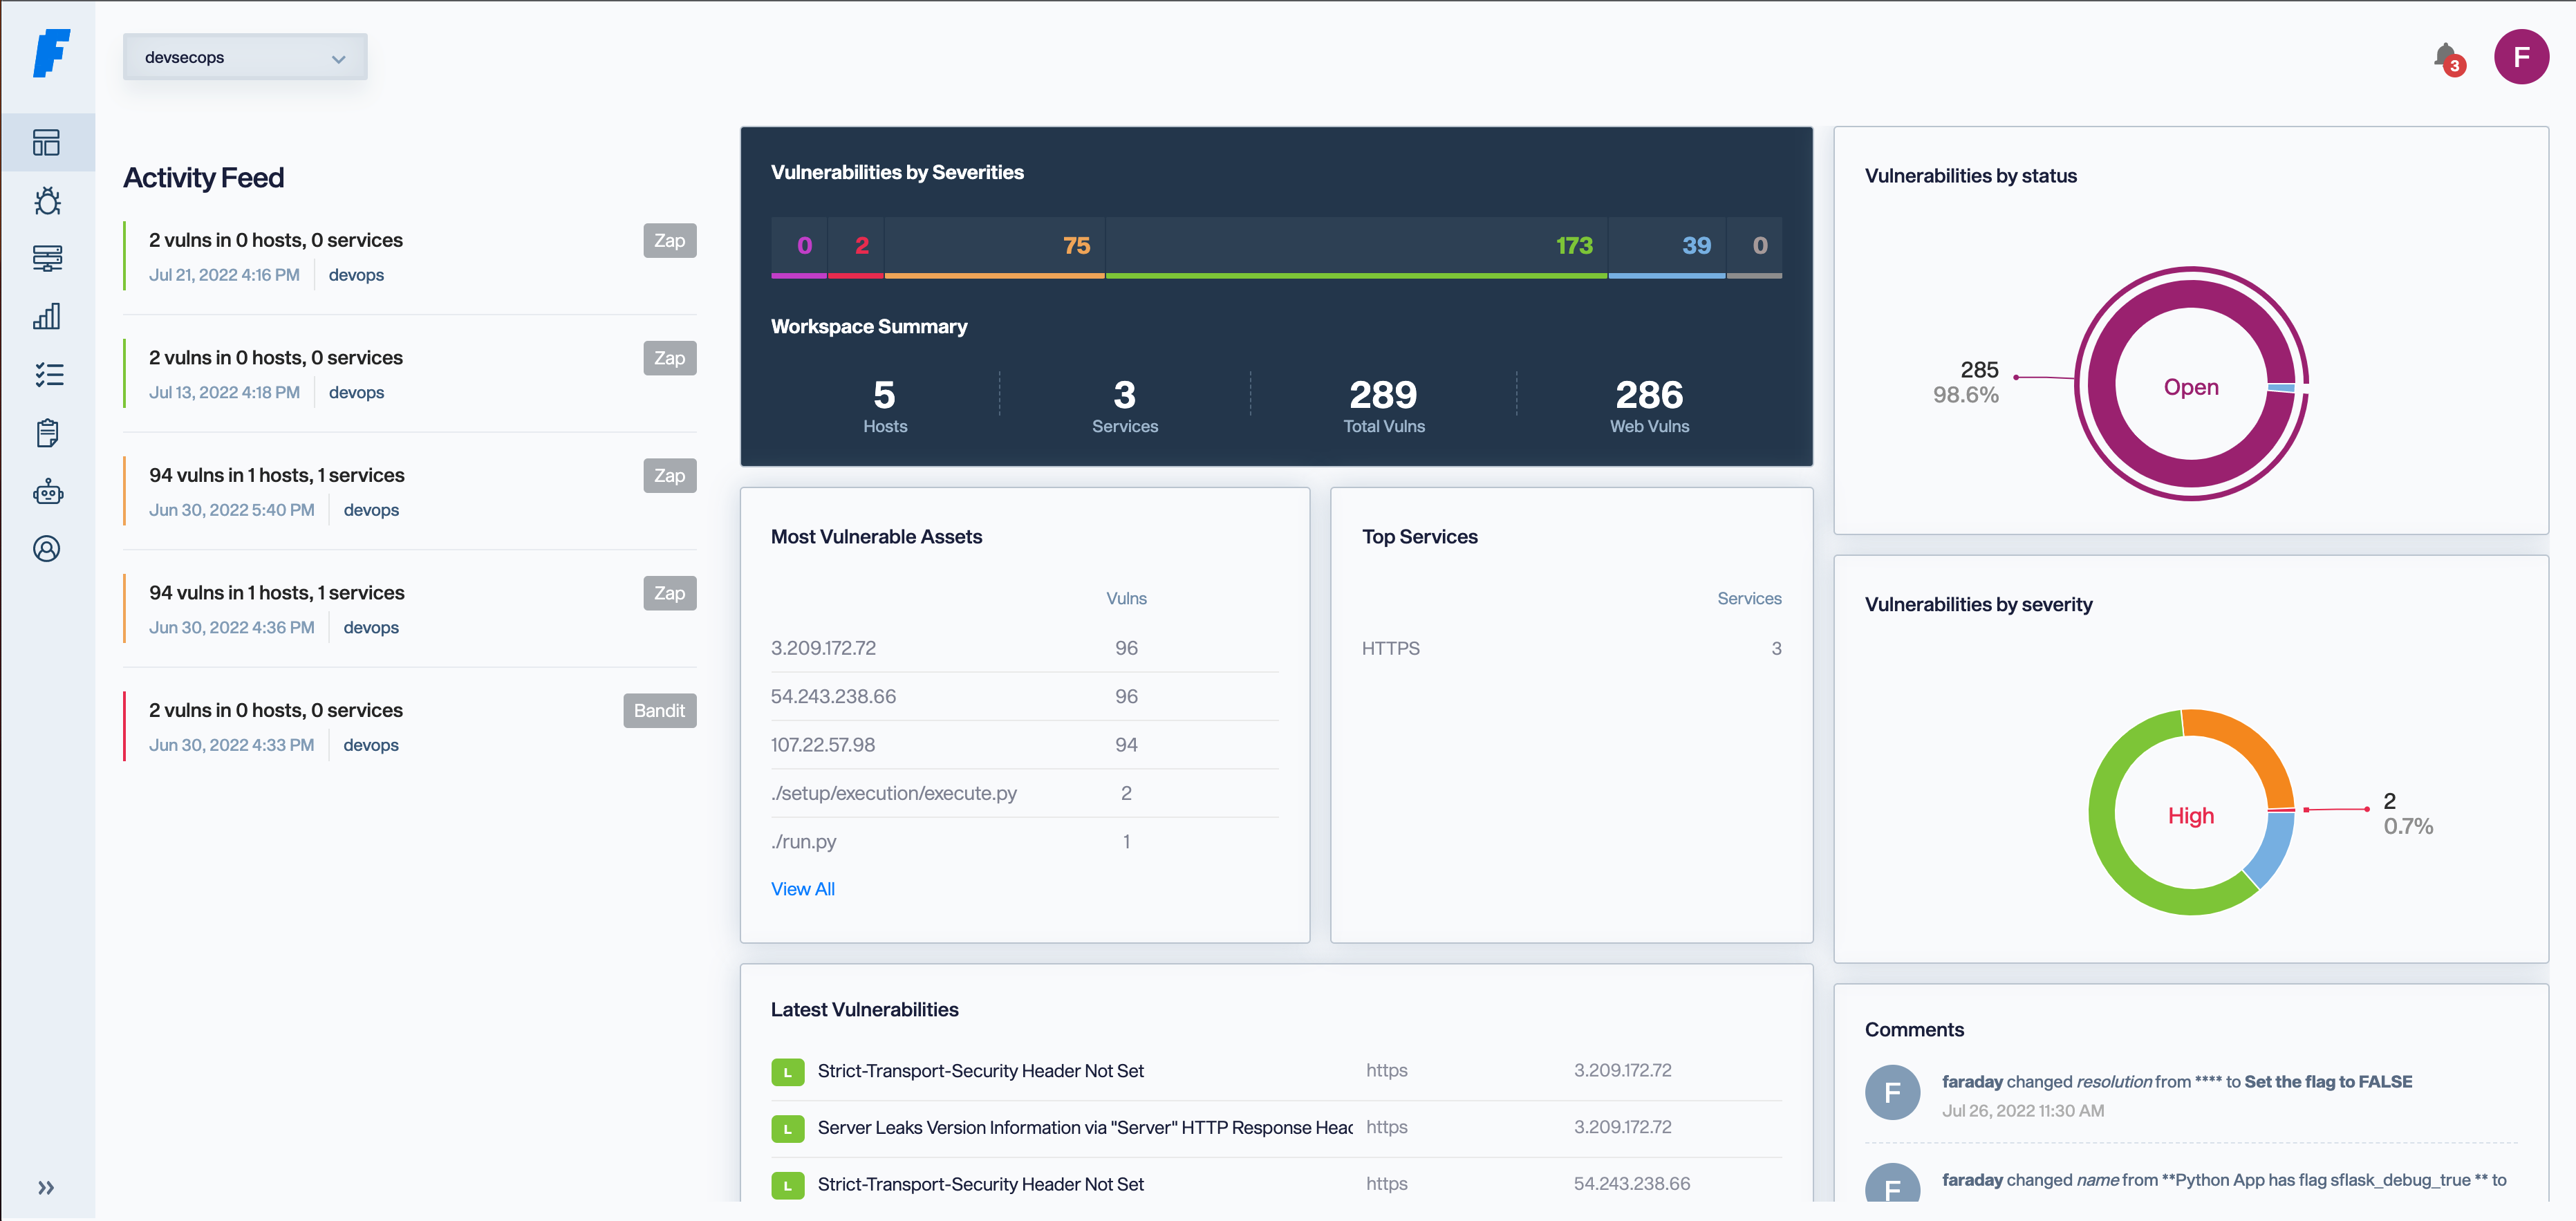
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…

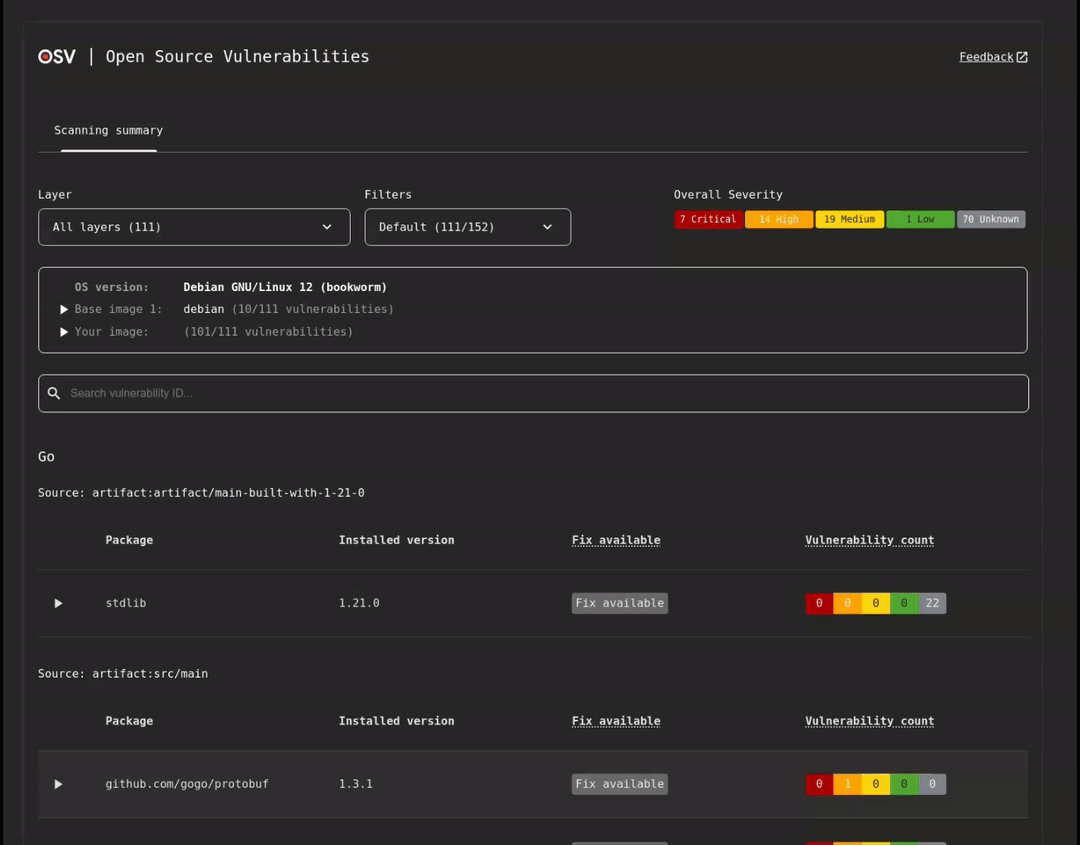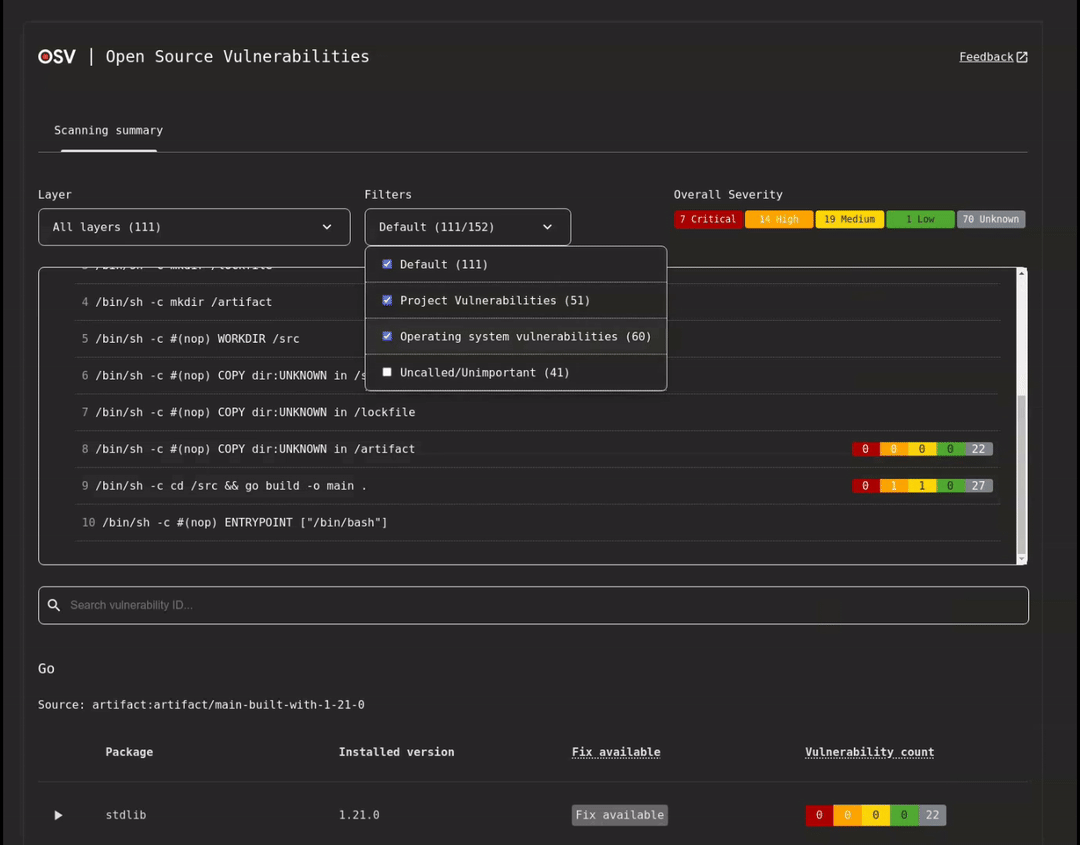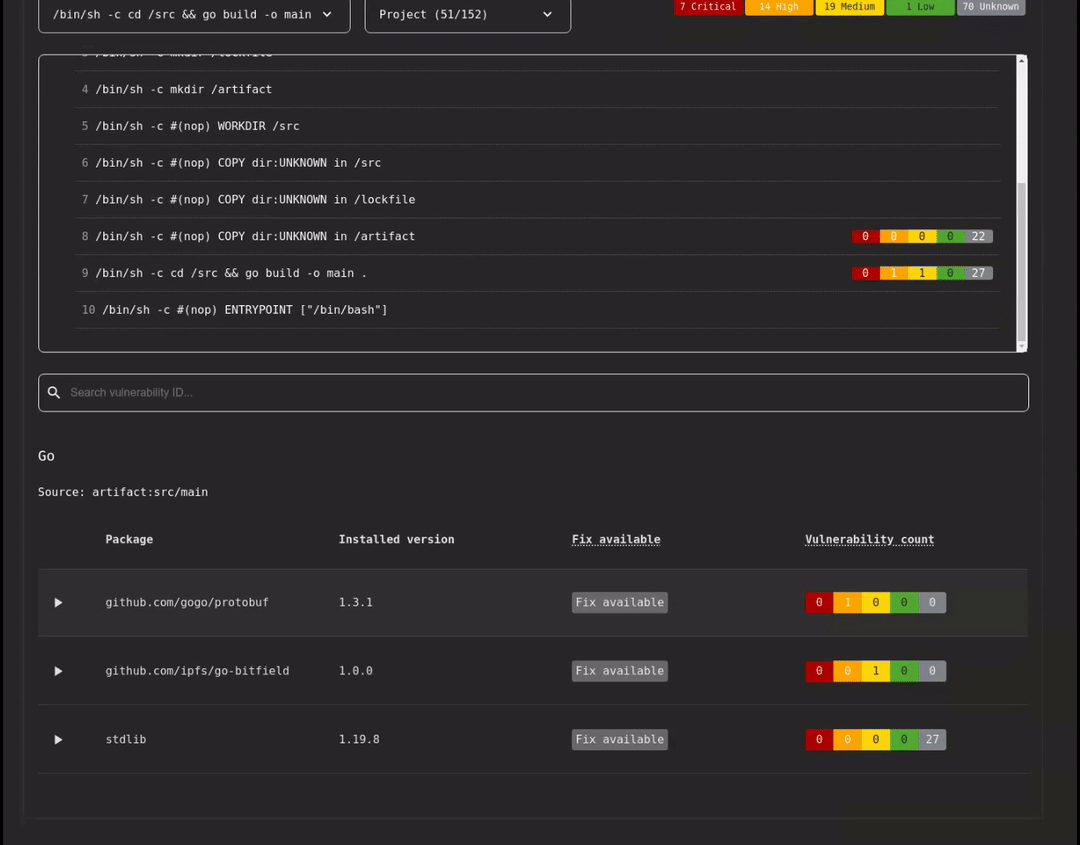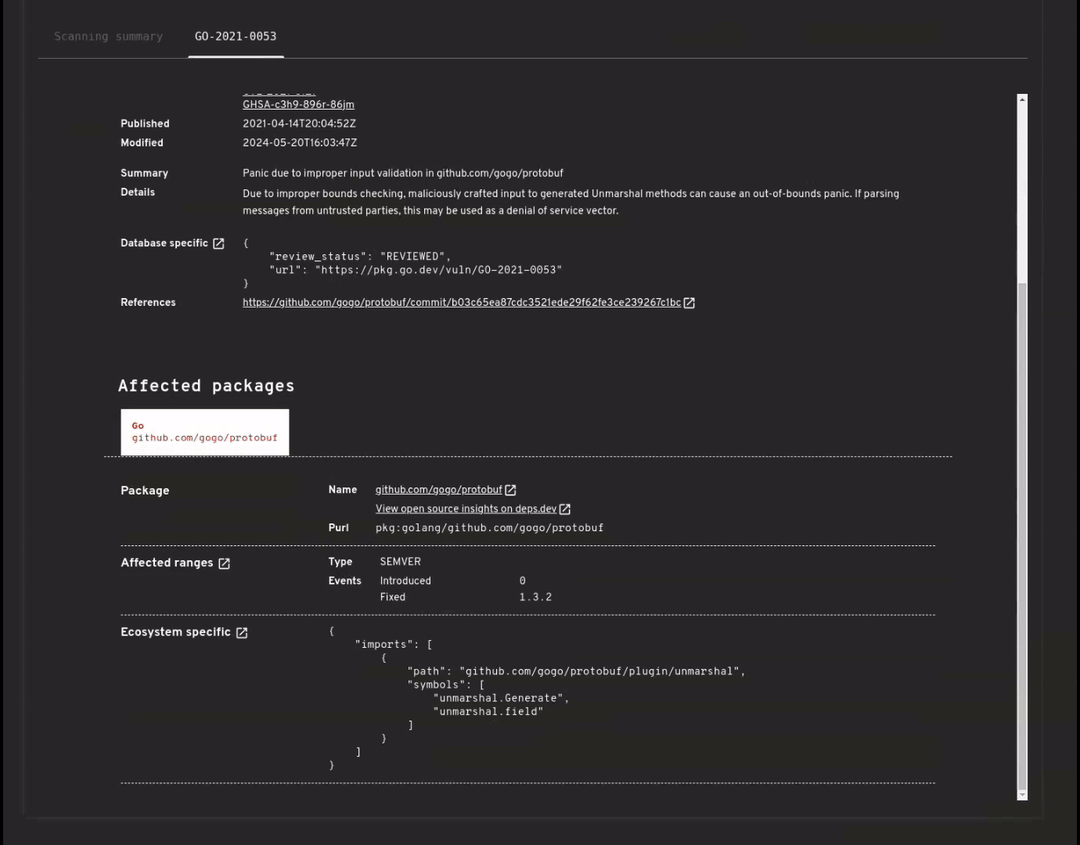
In Go geschriebener Schwachstellen-Scanner, der die von https://osv.dev bereitgestellten Daten verwendet.

Open-Source- und KI-gestützte Cybersicherheits-Tools für Offensive Security, Schwachstellenmanagement und autonomes Pentesting. Von Hackern in…

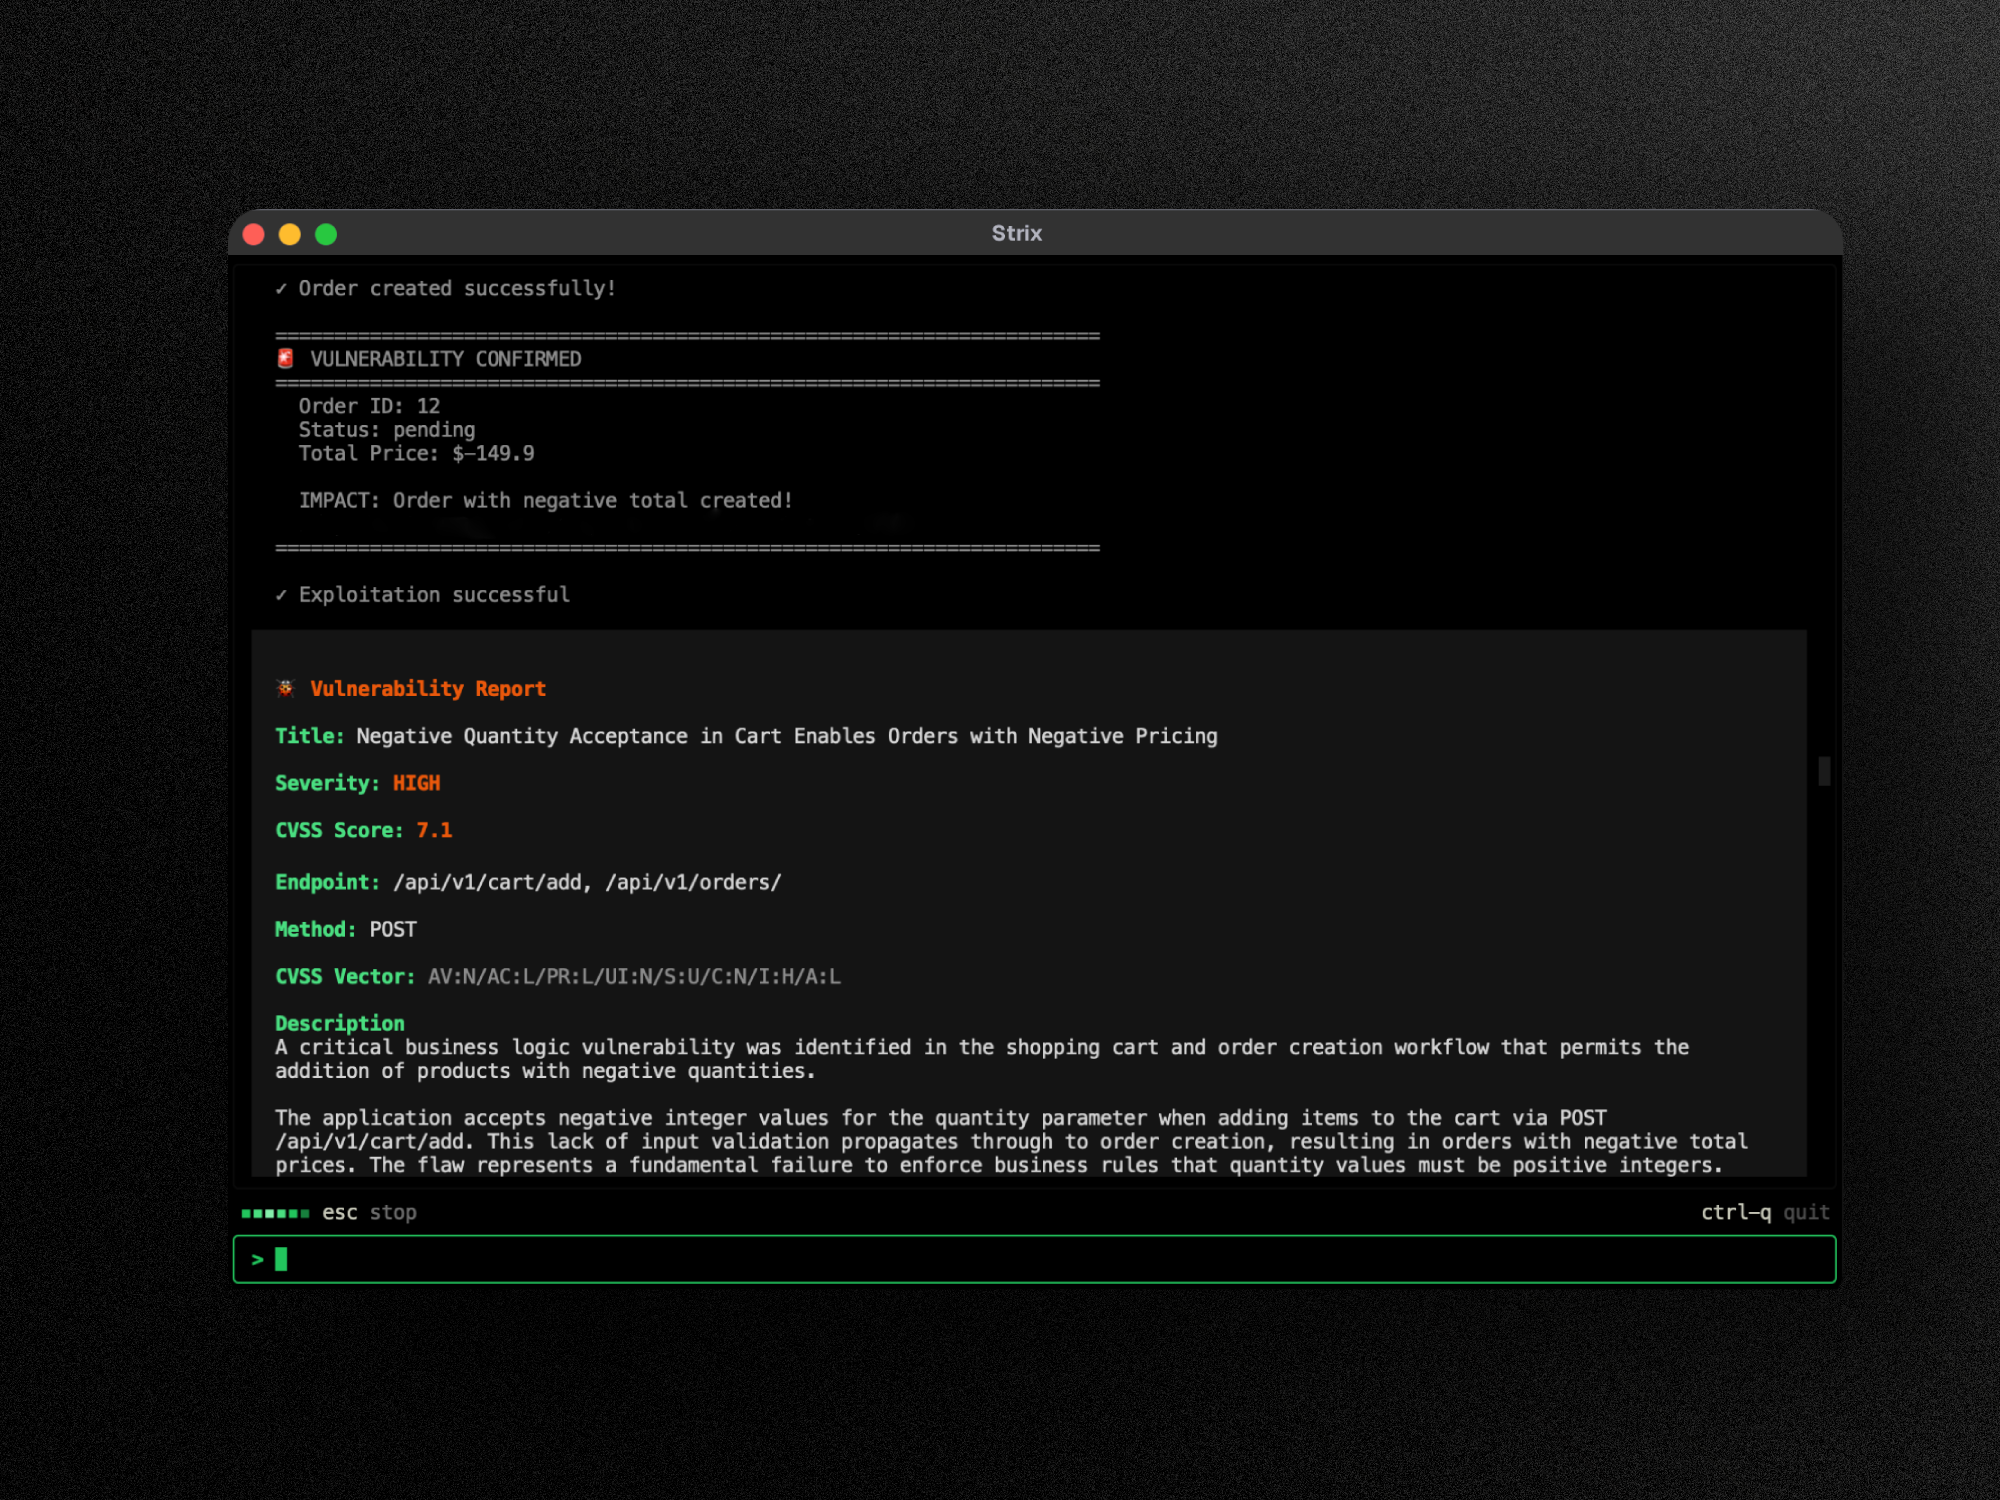
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.

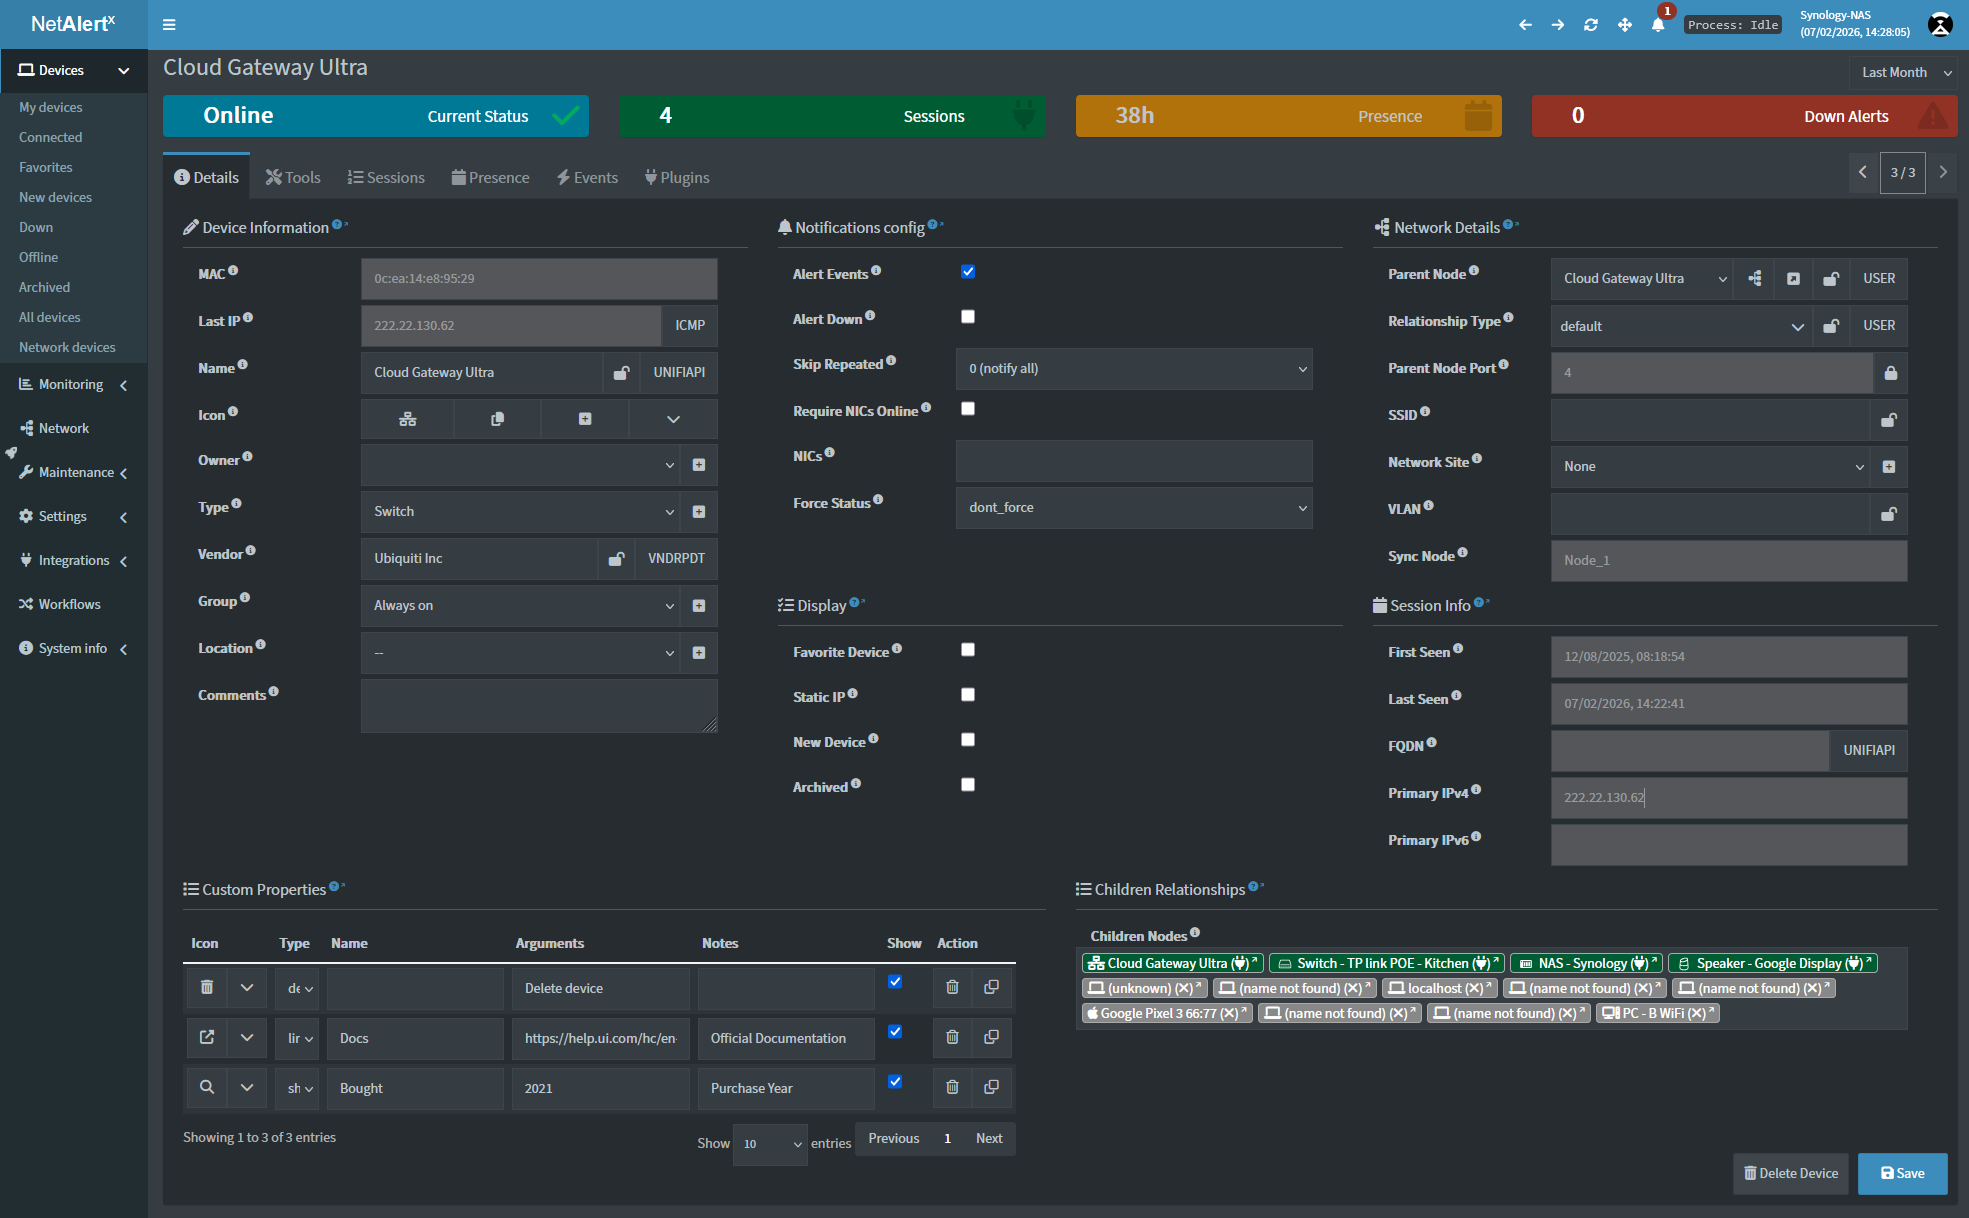
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…

Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…

Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…

A Modern Orchestration Engine for Security

Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…

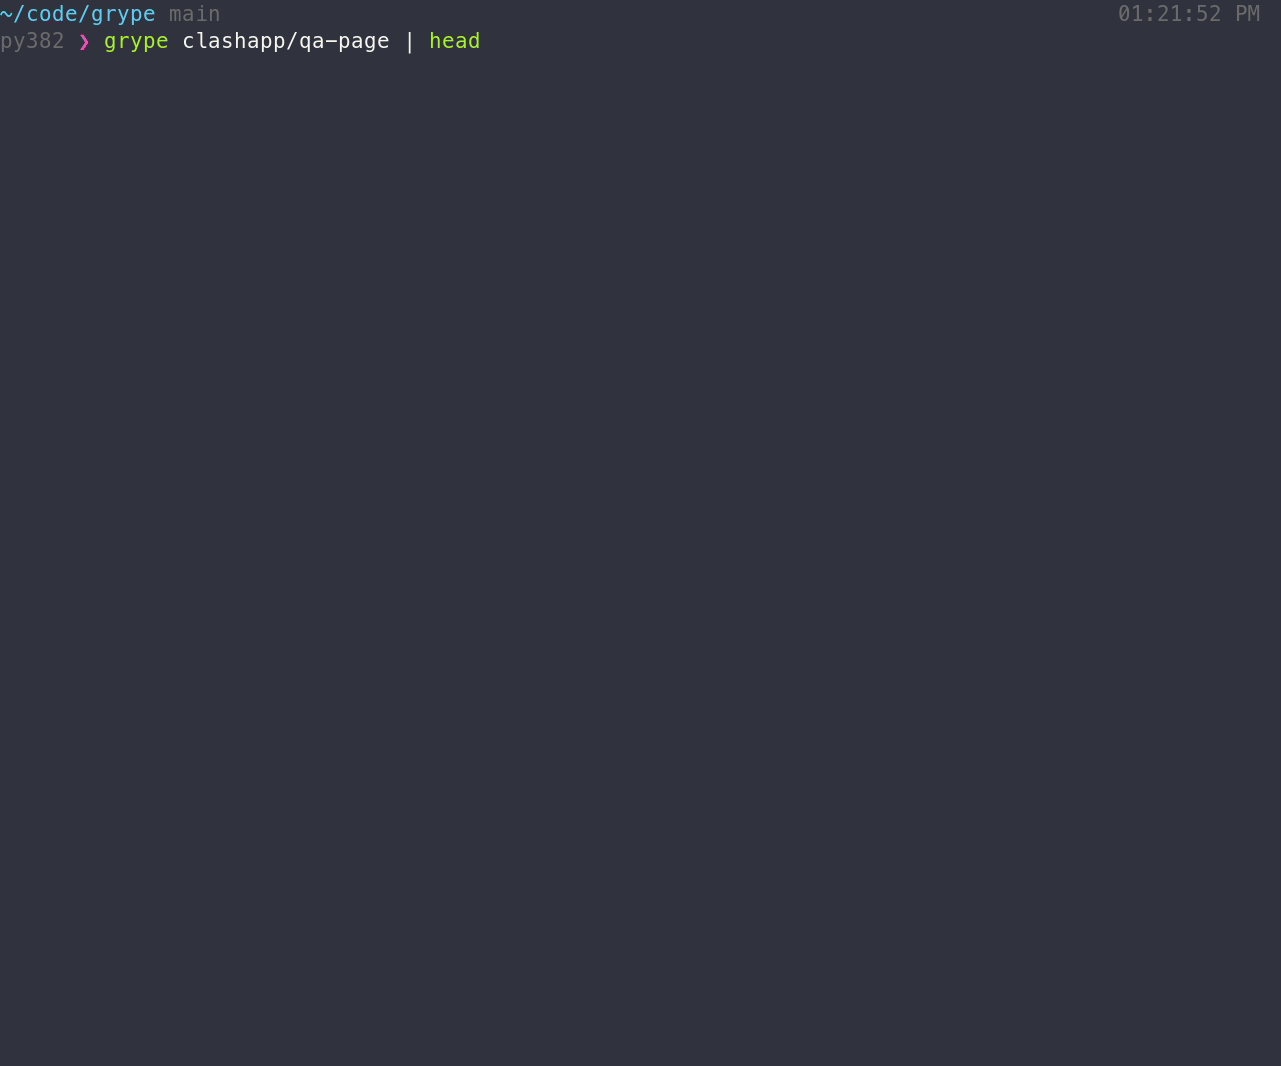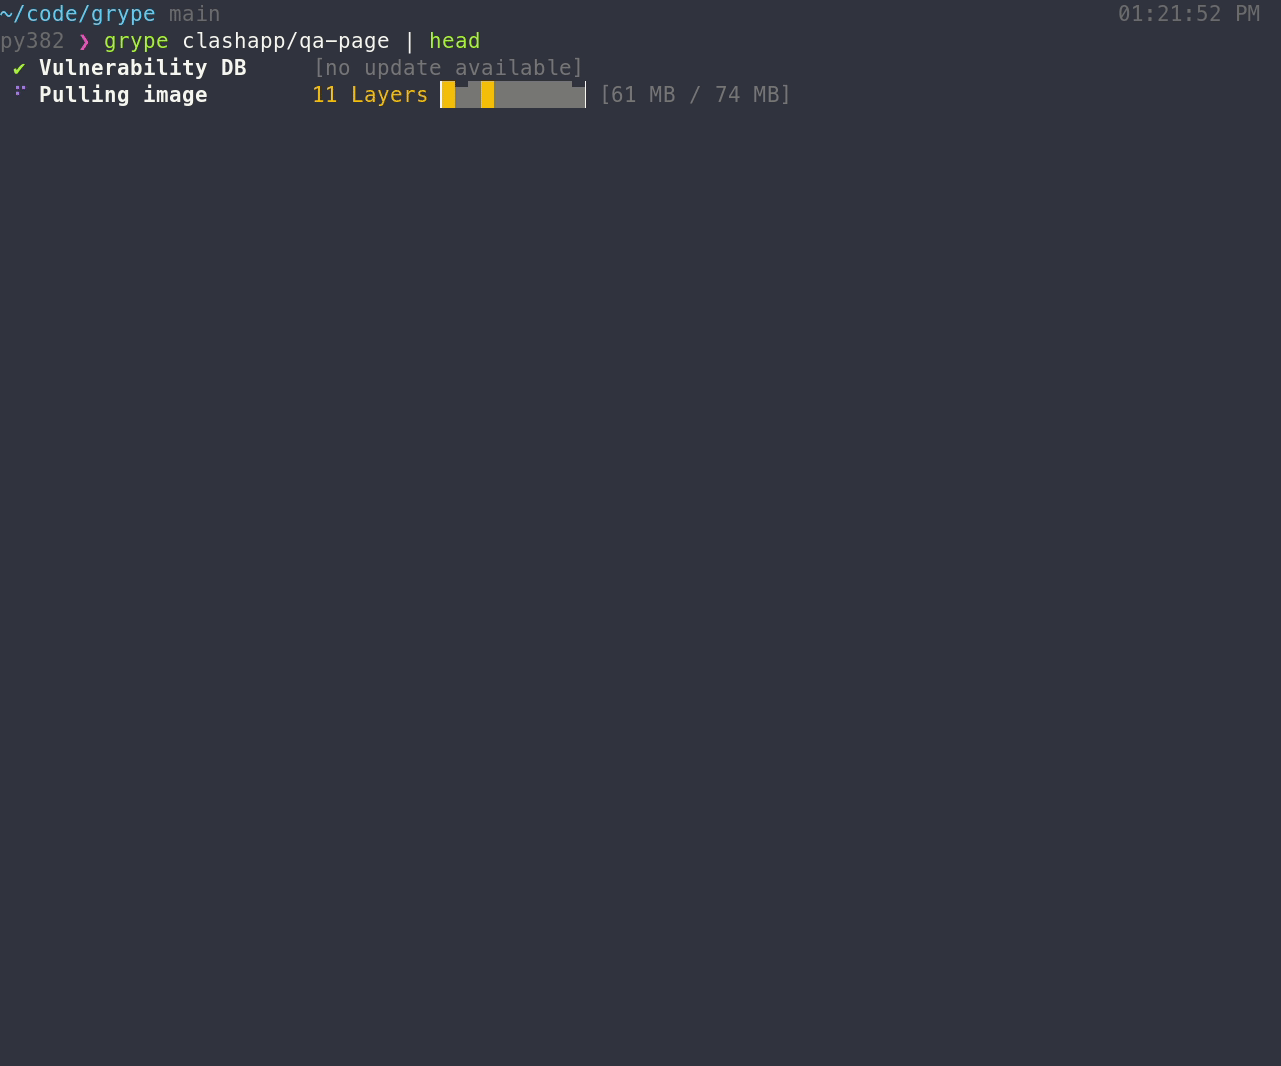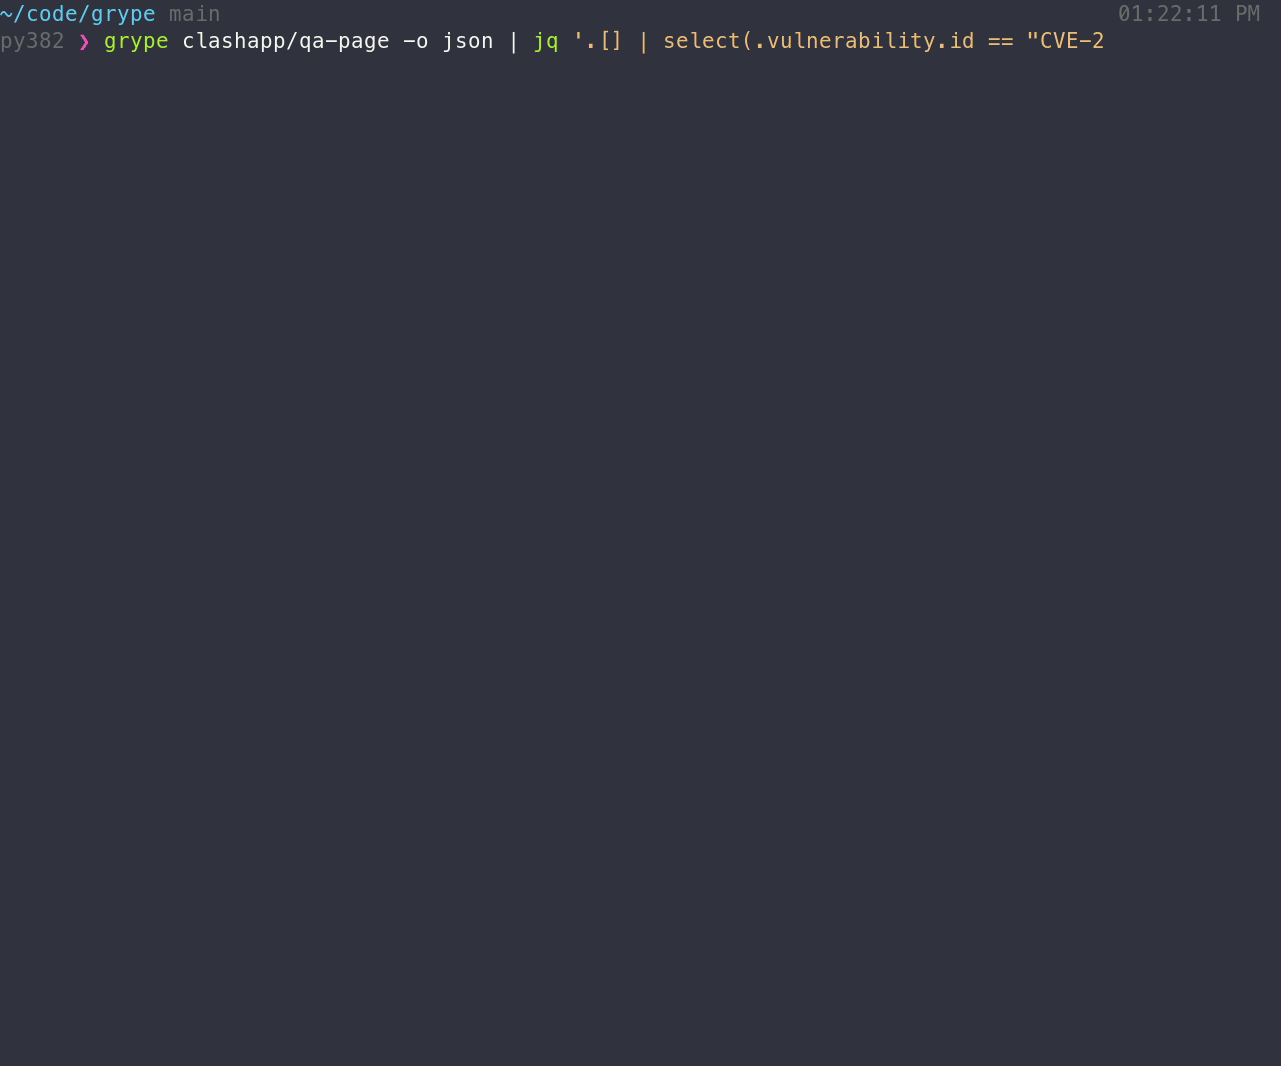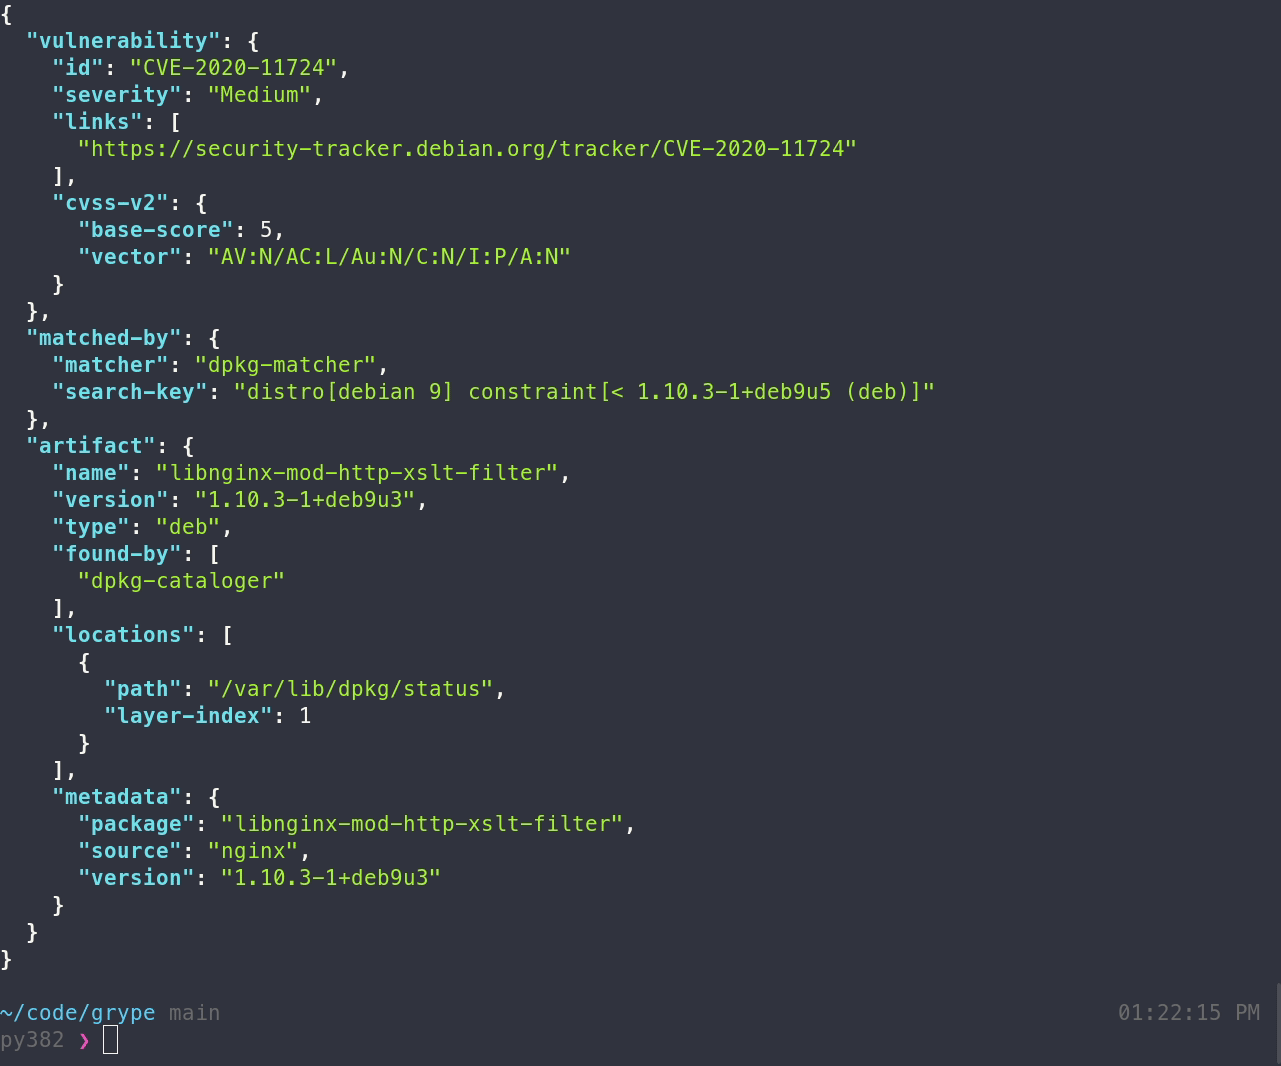
Ein Schwachstellenscanner für Container-Images und Dateisysteme

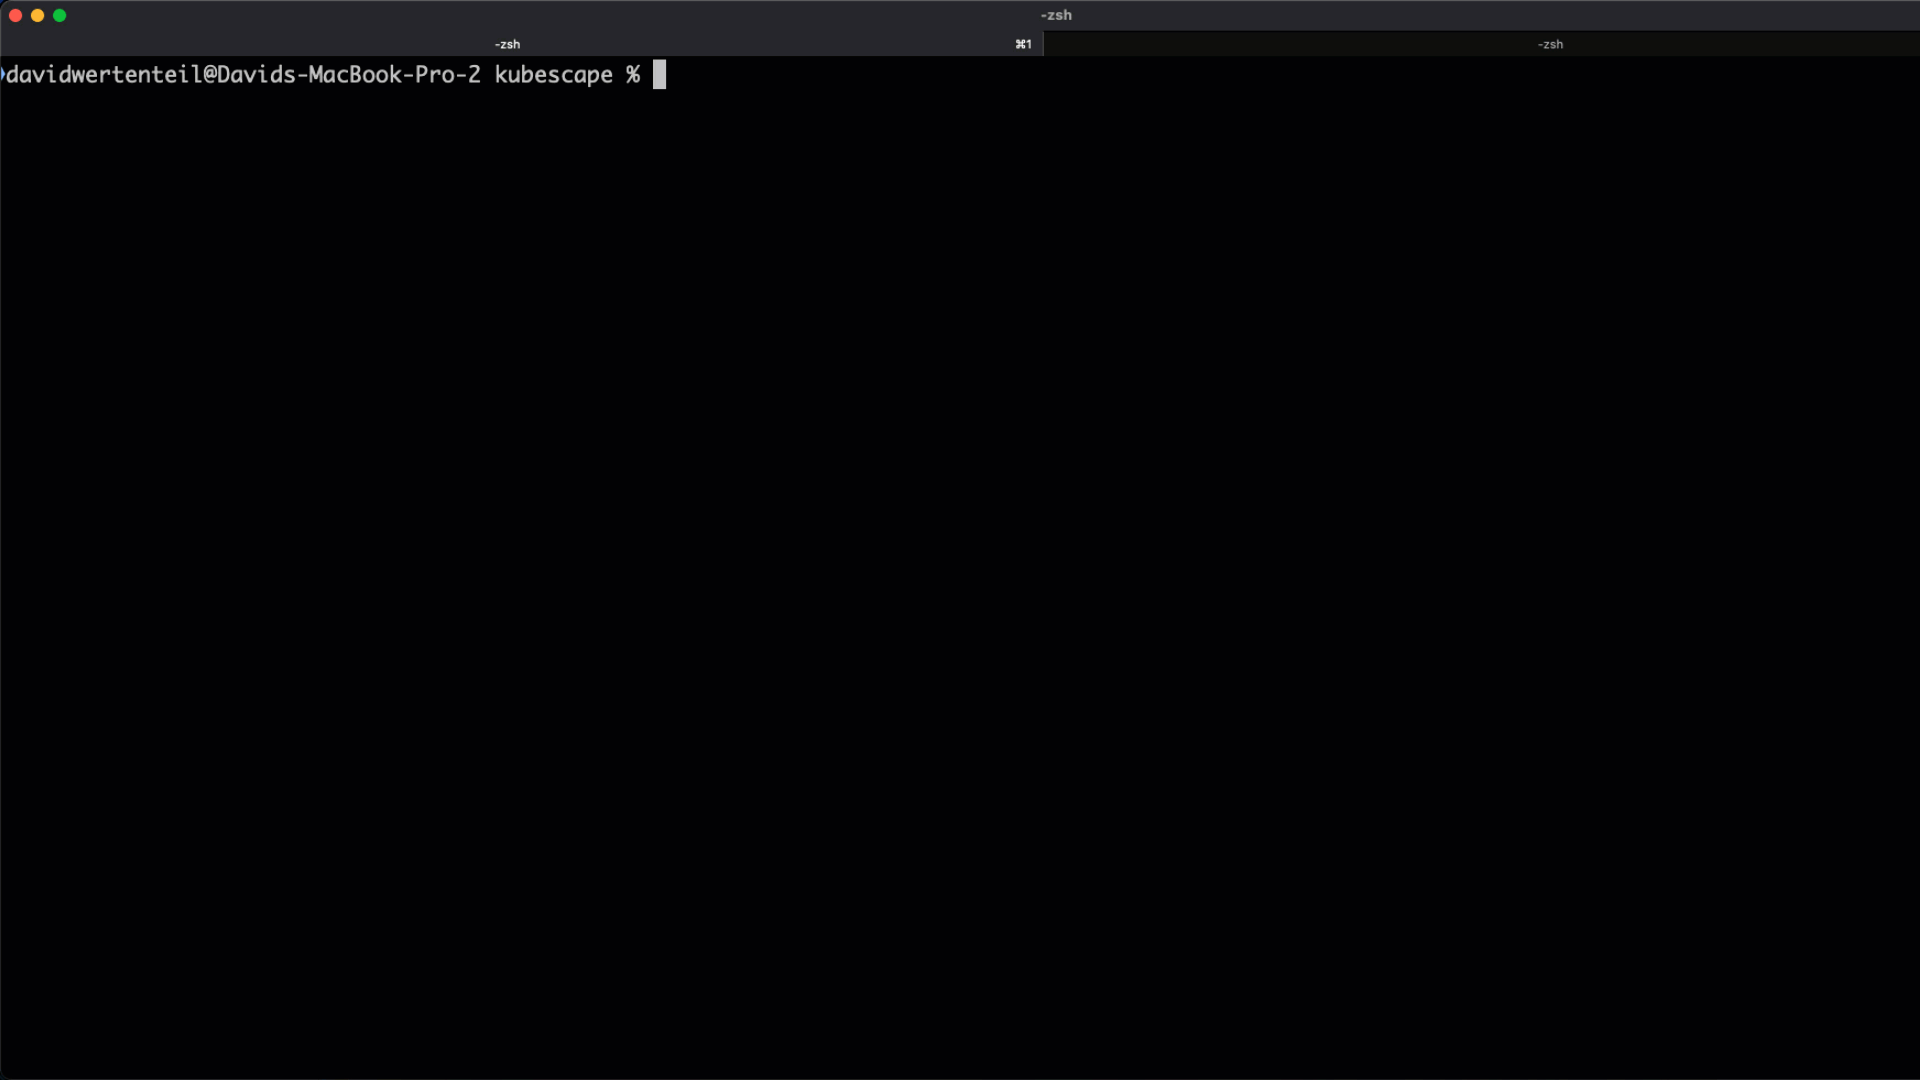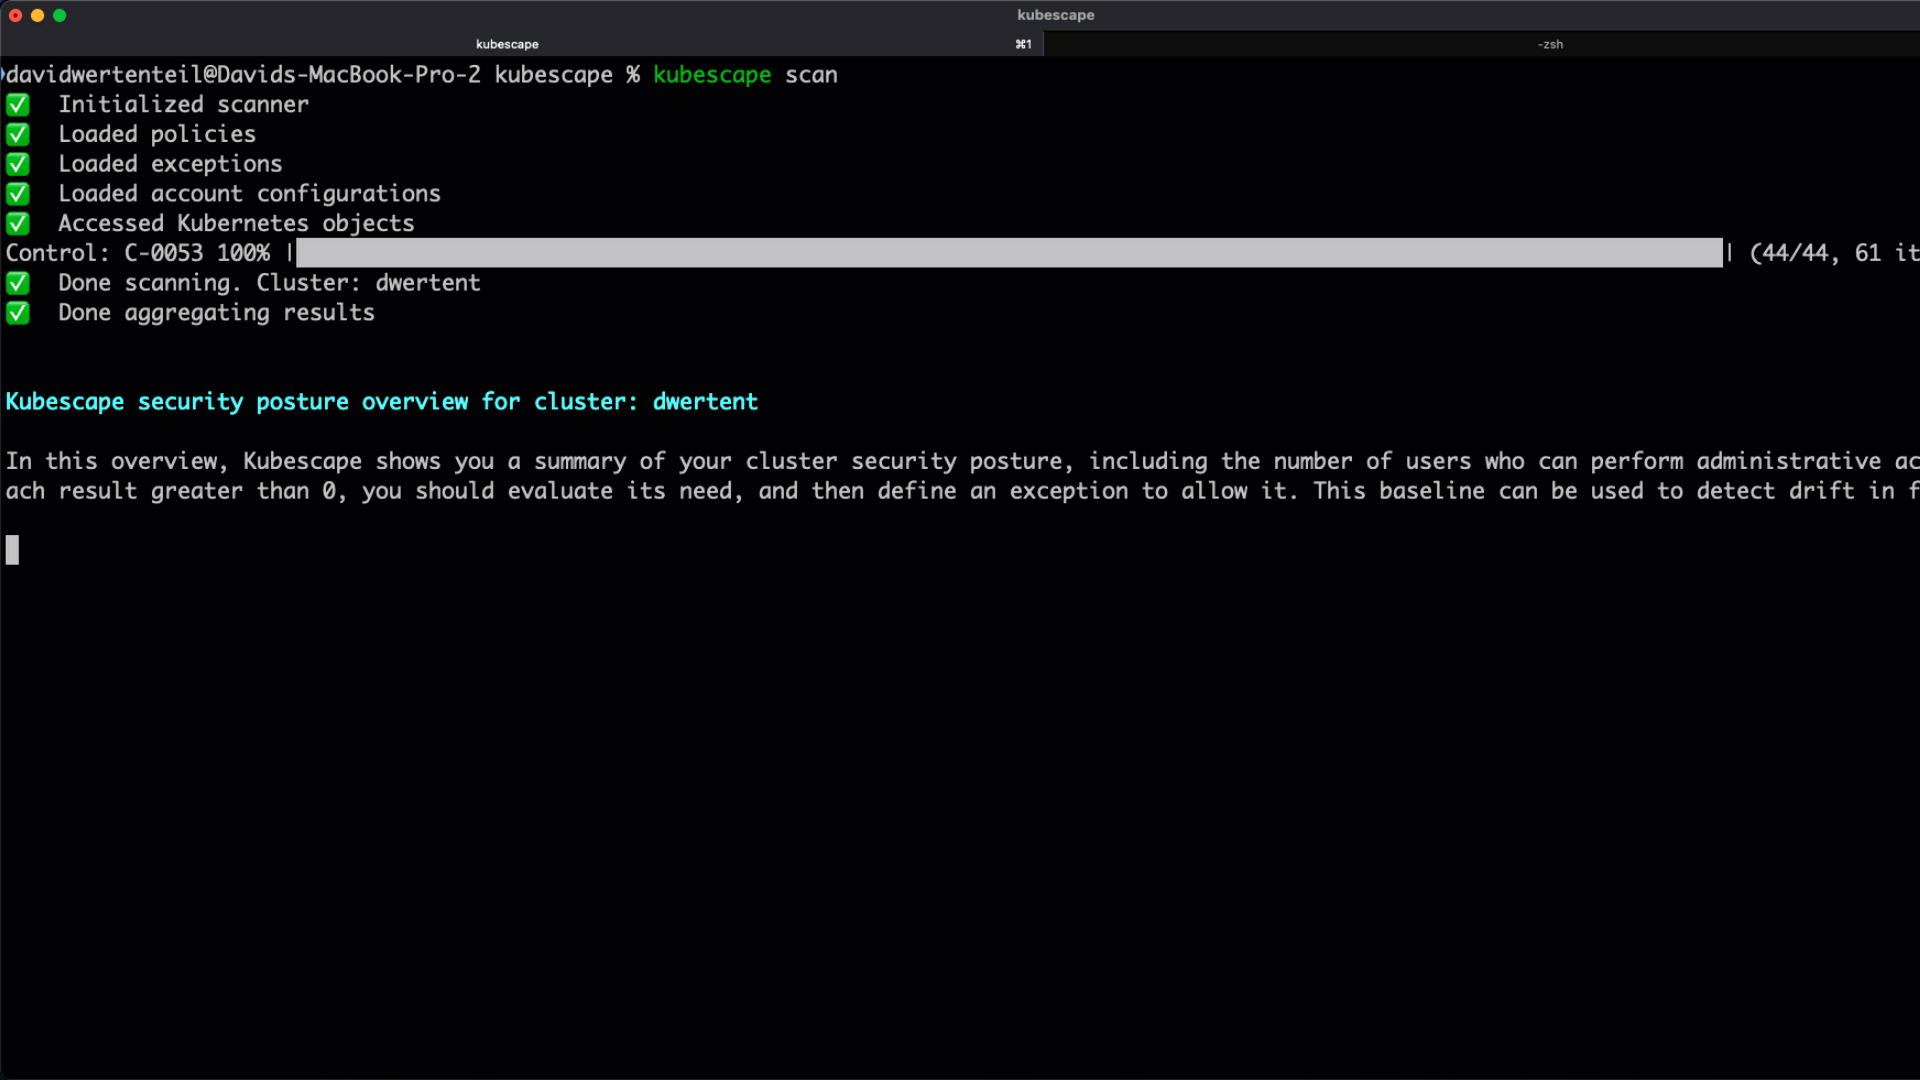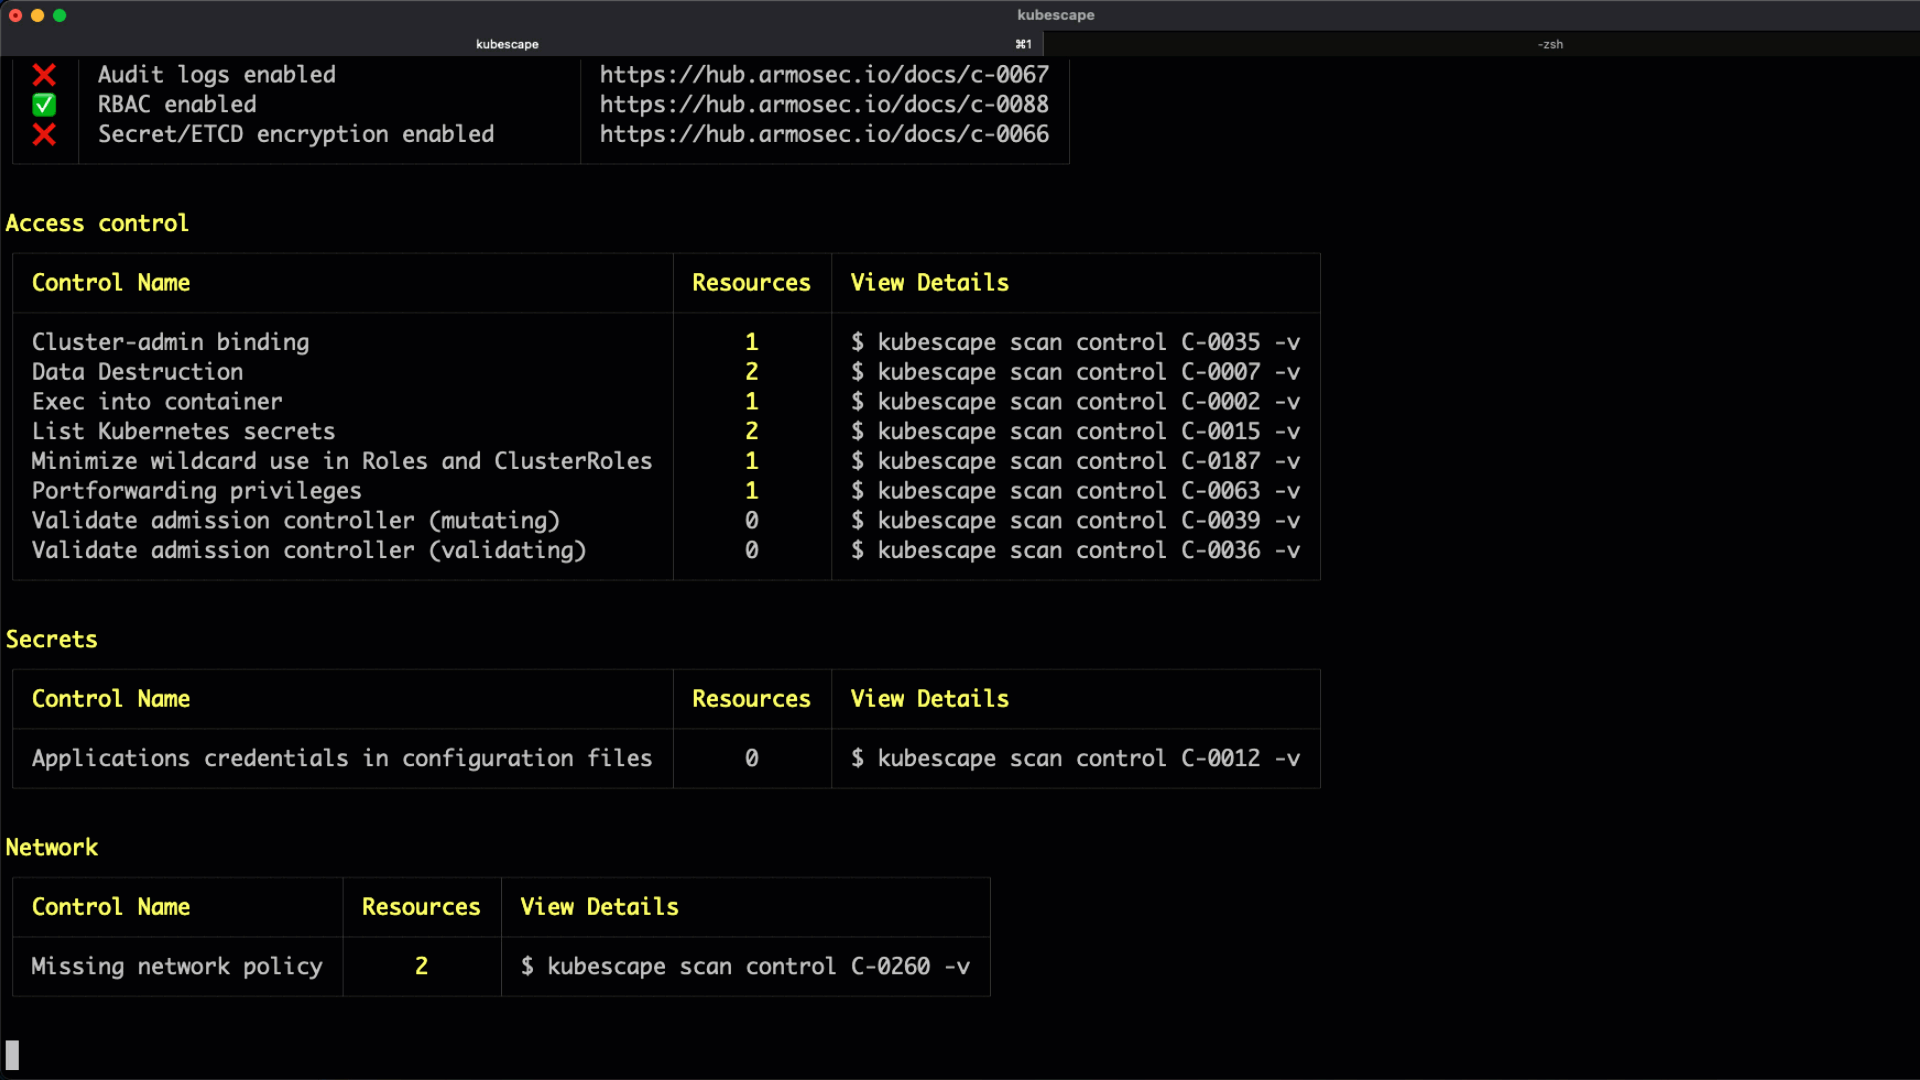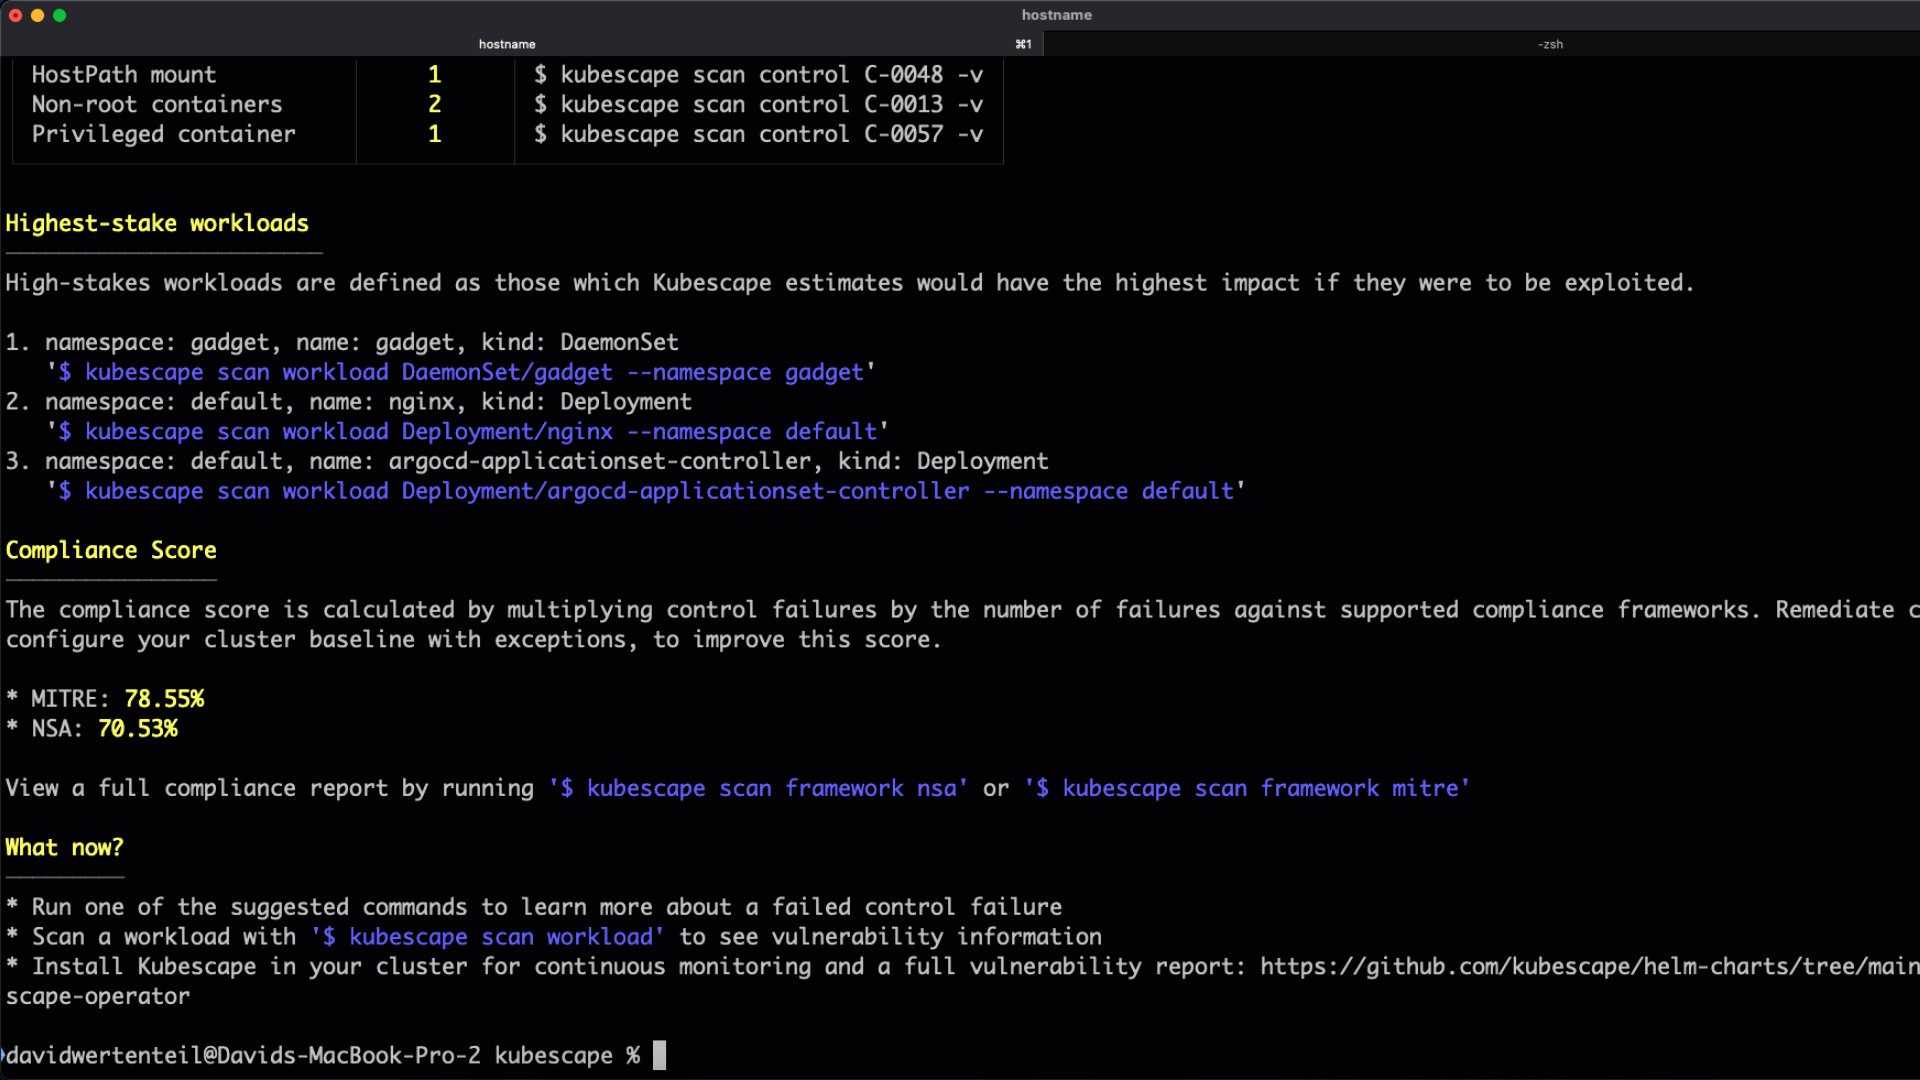
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…

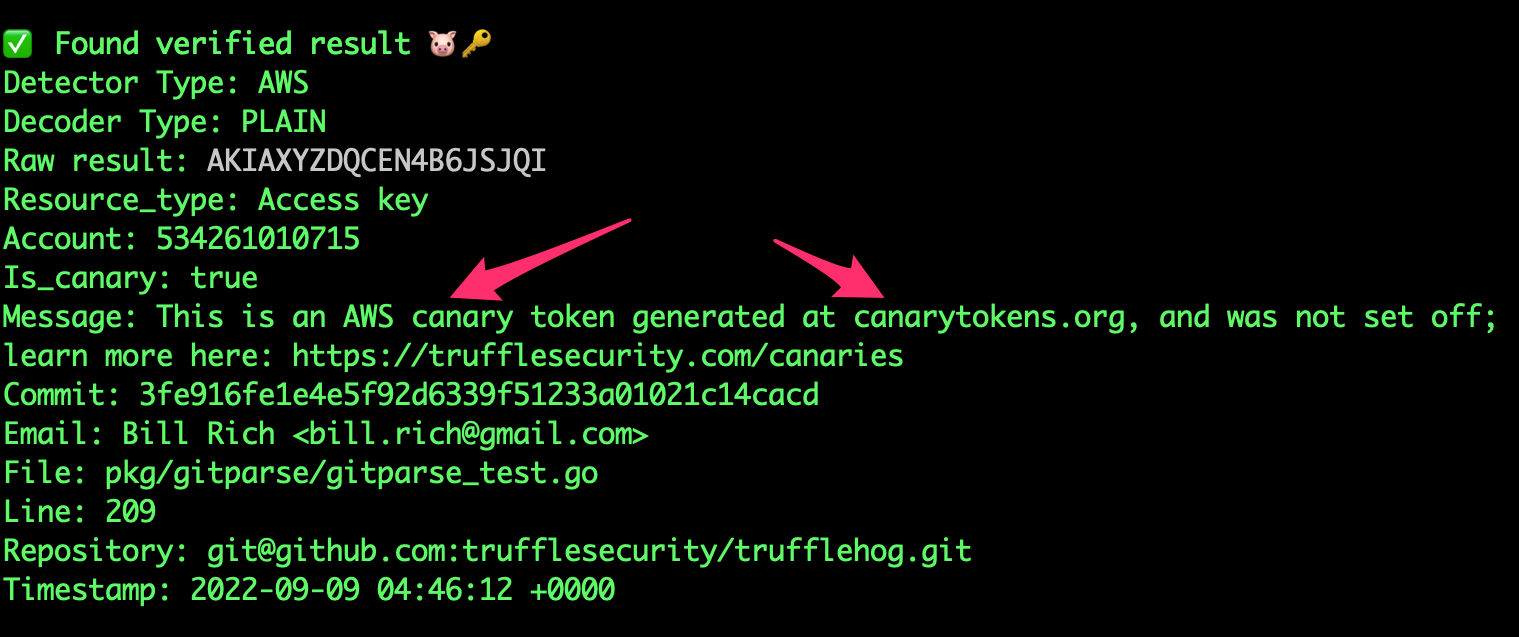
Find, verify, and analyze leaked credentials

Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…

Sandbox für KI-Coding-Agents. Führt Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose oder eine einfache Shell in einer Sandbox…

Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…

Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…

Automatisierte Penetrationstesting- und Angriffsflächen-Management-Plattform. Recon, Scan, Exploit, Report – 600+ Exploits, 90+ Integrationen, 10K+…