
pike-agent
 synacktiv/pike-agent
Experimenteller Linux strace LLM-Agent
dynamic-analysis-sandboxingdebuggersforensics+5
synacktiv/pike-agentExperimenteller Linux strace LLM-Agent
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge Stufe 2 Bootkit-Rootkit-Analyse
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 nccgroup/libmempool
Heap-Analyse-Tooling für Mempool
 veridiff/veridiff
Dynamischer Branch-Divergenz-Finder für nativen Code -- verfolgt zwei Frida-Ausführungen und findet die exakte Instruktion, an der sie divergieren.
 asherdll/r2gopclntabparser
Ein radare2-Skript zum Parsen der gopclntab, um das Reverse Engineering von Go-Binärdateien zu erleichtern.
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
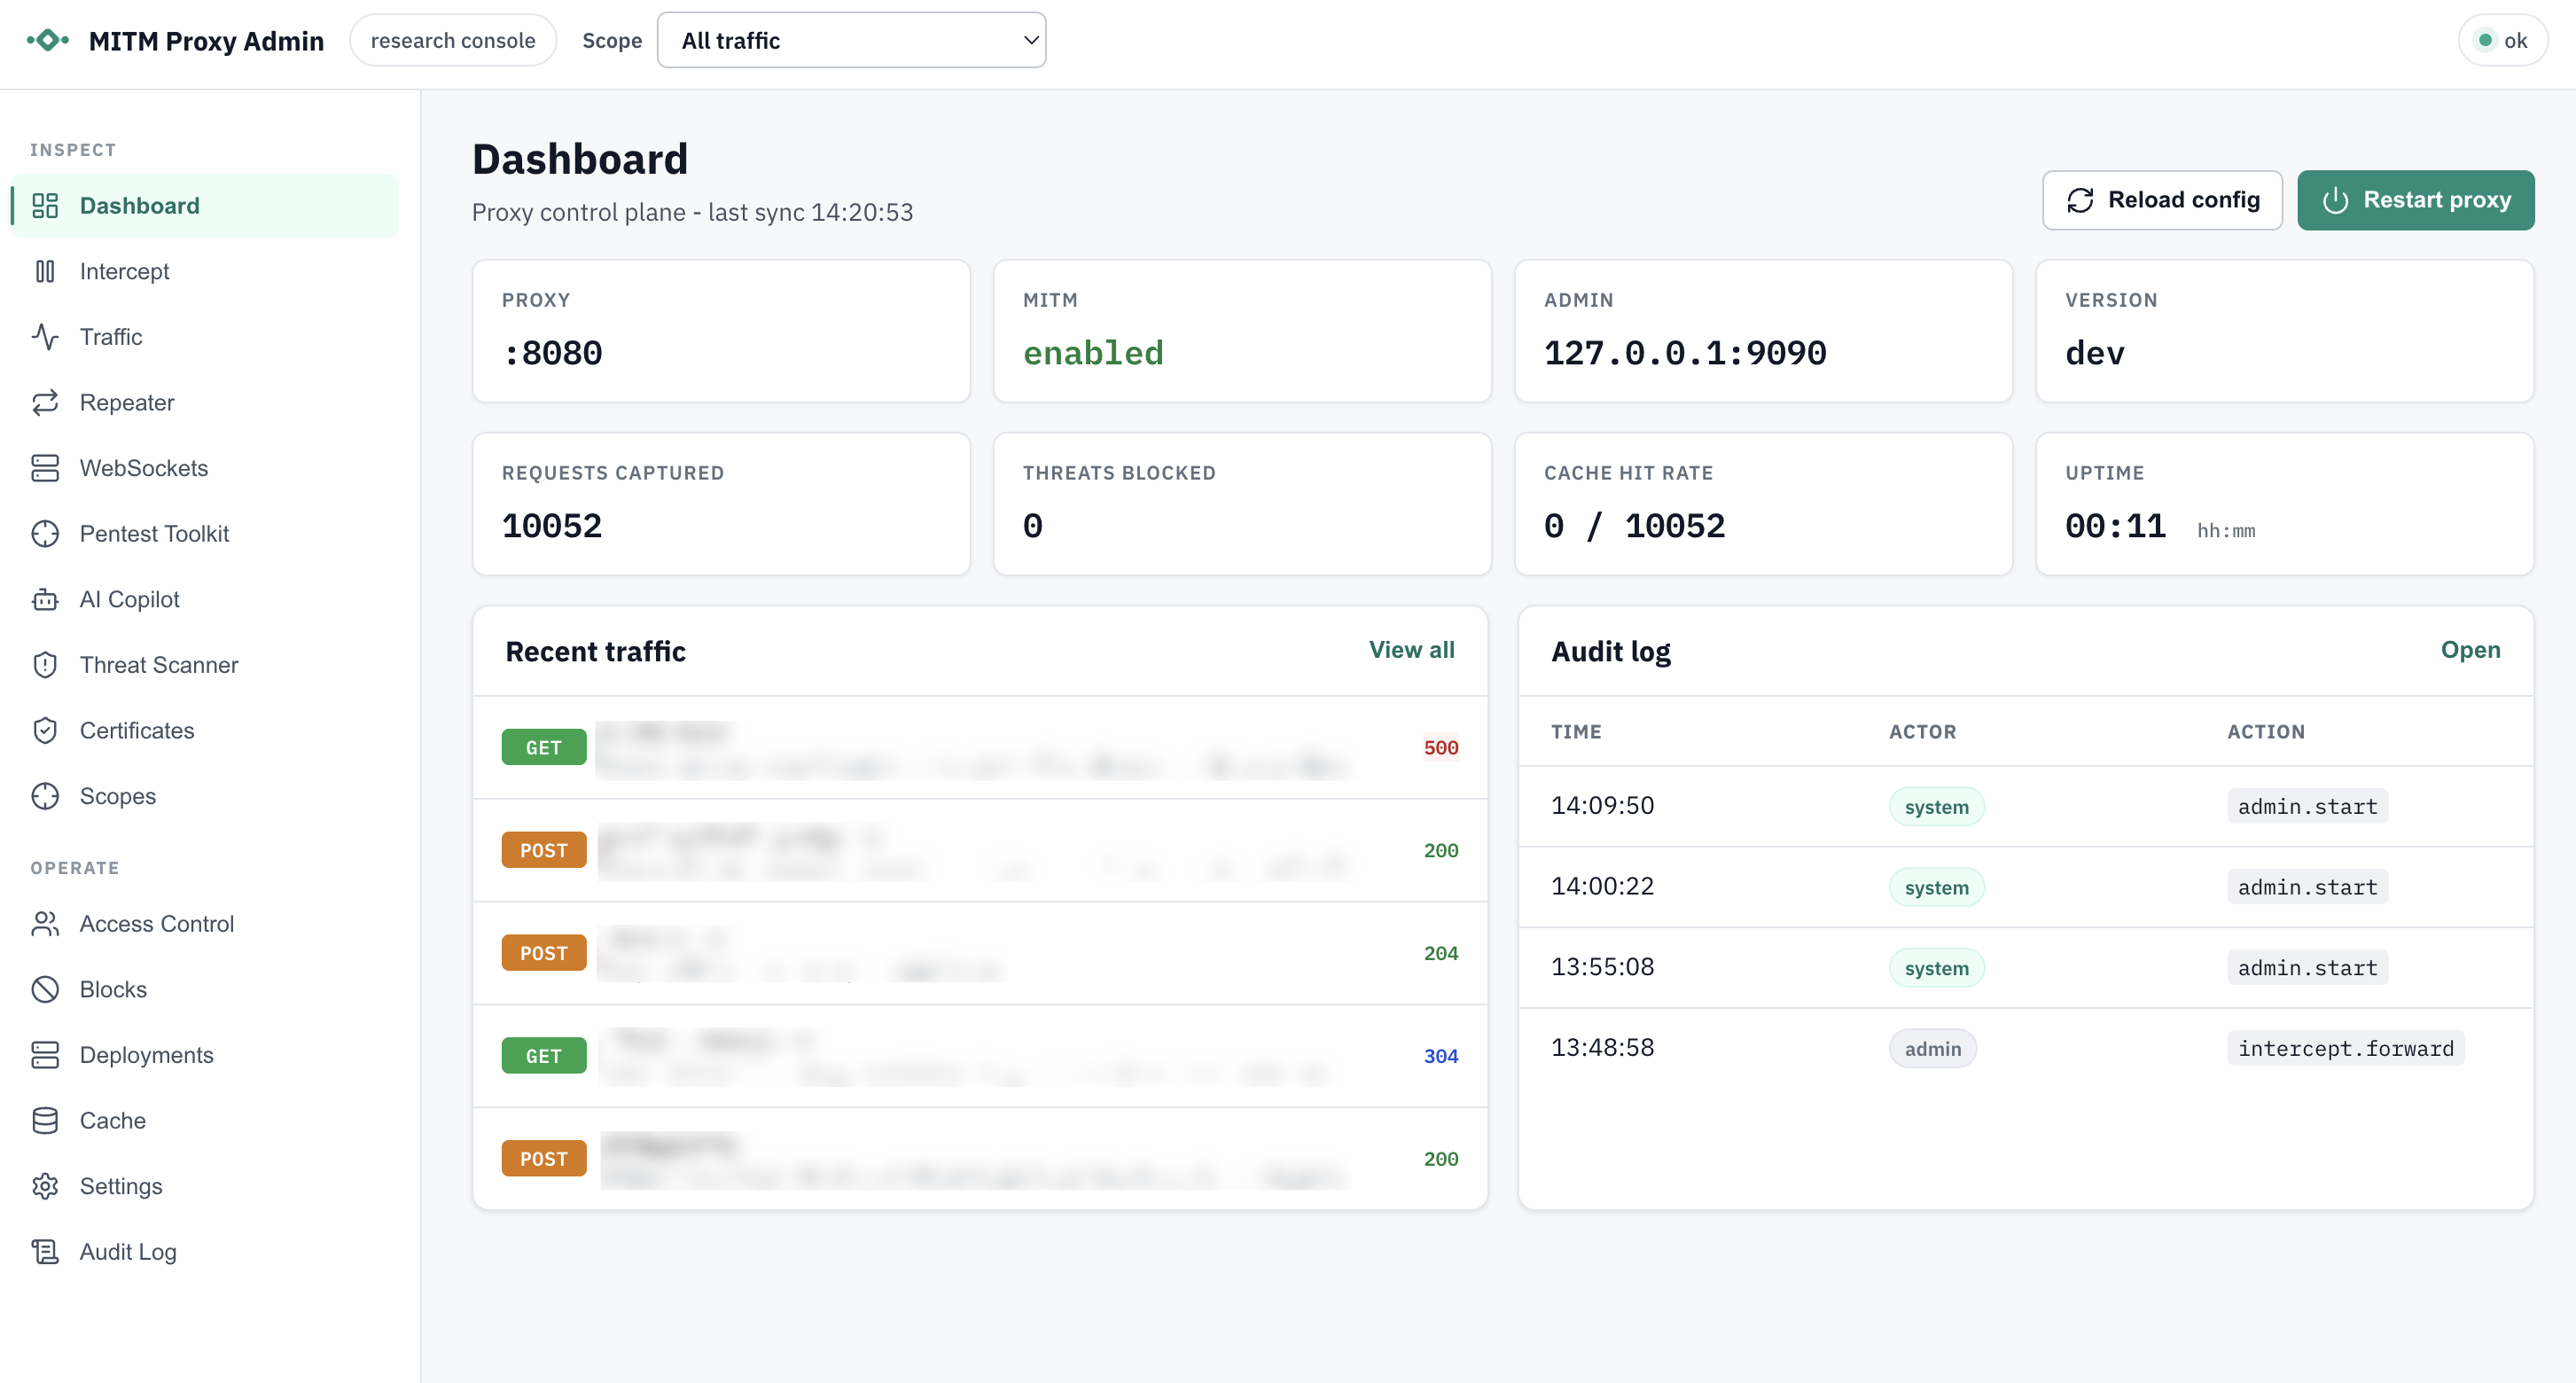 welfordian/mitm-proxy
Go-basierter MITM-HTTP/HTTPS-Proxy mit HTTP/2- und HTTP/1.1-Abfangfunktion, lokaler CA-/pro-Host-Zertifikatsgenerierung, CONNECT/WebSocket-Tunneling,…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 sensepost/dotnethookertoolkit
Frida-basiertes .NET Framework-Injektor und Managed-Method-Hooking-Toolkit für Laufzeitverfolgung, native Einstiegspunktauflösung und dynamische…
 vichhka-git/renef-skills
Agent Skill für die Bedienung von renef.io — dynamische Instrumentierung für Android ARM64: nativen/Java-Code hooken, Speicher patchen, Syscalls…
 gmh5225/driver-kaldereta
Unsignierter Kernel-Mode-Treiber, der Speichermodifikationen durchführt
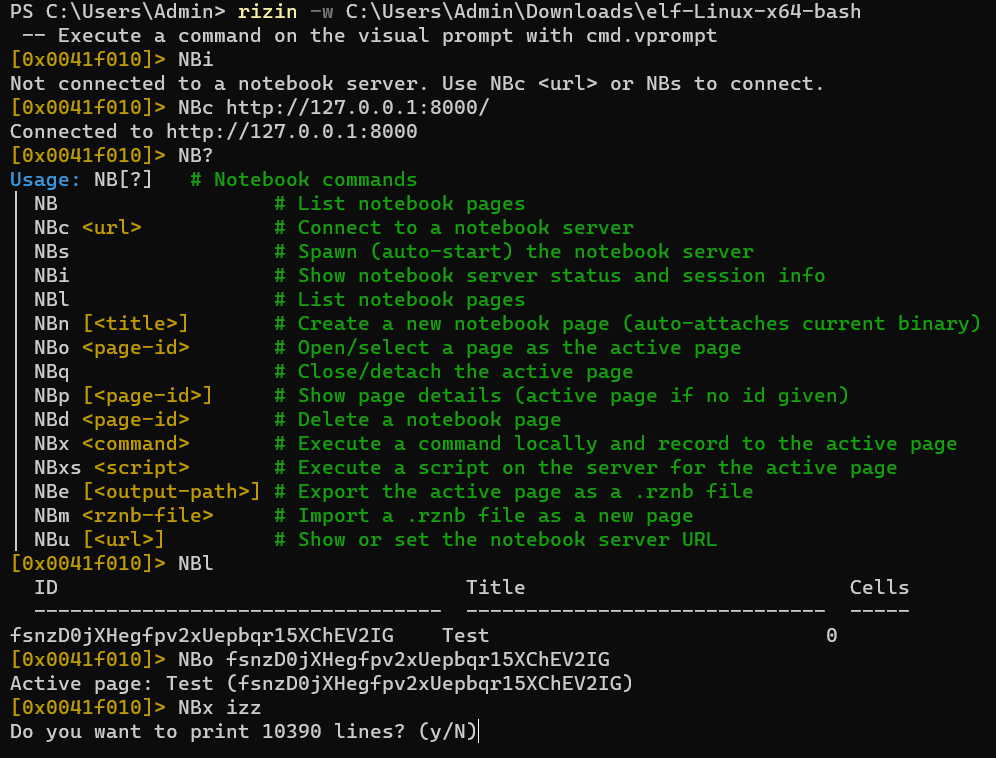 rizinorg/rizin-notebook
Ein Notizbuch zum Schreiben von Notizen während der Verwendung von rizin!
 jaydcarlson/c2-printf
Trace-Nachrichten über eine Silicon Labs C2-Debugger-Verbindung ausgeben.
 synacktiv/captainhook
Verfolgt Benutzereingaben, um Injektionsschwachstellen in Java-Methoden über JDWP und Frida zu erkennen, und identifiziert potenzielle Befehls- und…