
VivisectION
 atlas0fd00m/vivisection
Analyse-Plugins und Tools für Vivisect
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
21
atlas0fd00m/vivisectionAnalyse-Plugins und Tools für Vivisect
 synacktiv/thats_no_pipe
Windows Named Pipe Hooking-Toolkit
 saint0x/fzy
eine Systemprogrammiersprache, die nachweisbare Korrektheit, Determiniertheit und Leistung priorisiert
 aethervm/aethervm
LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
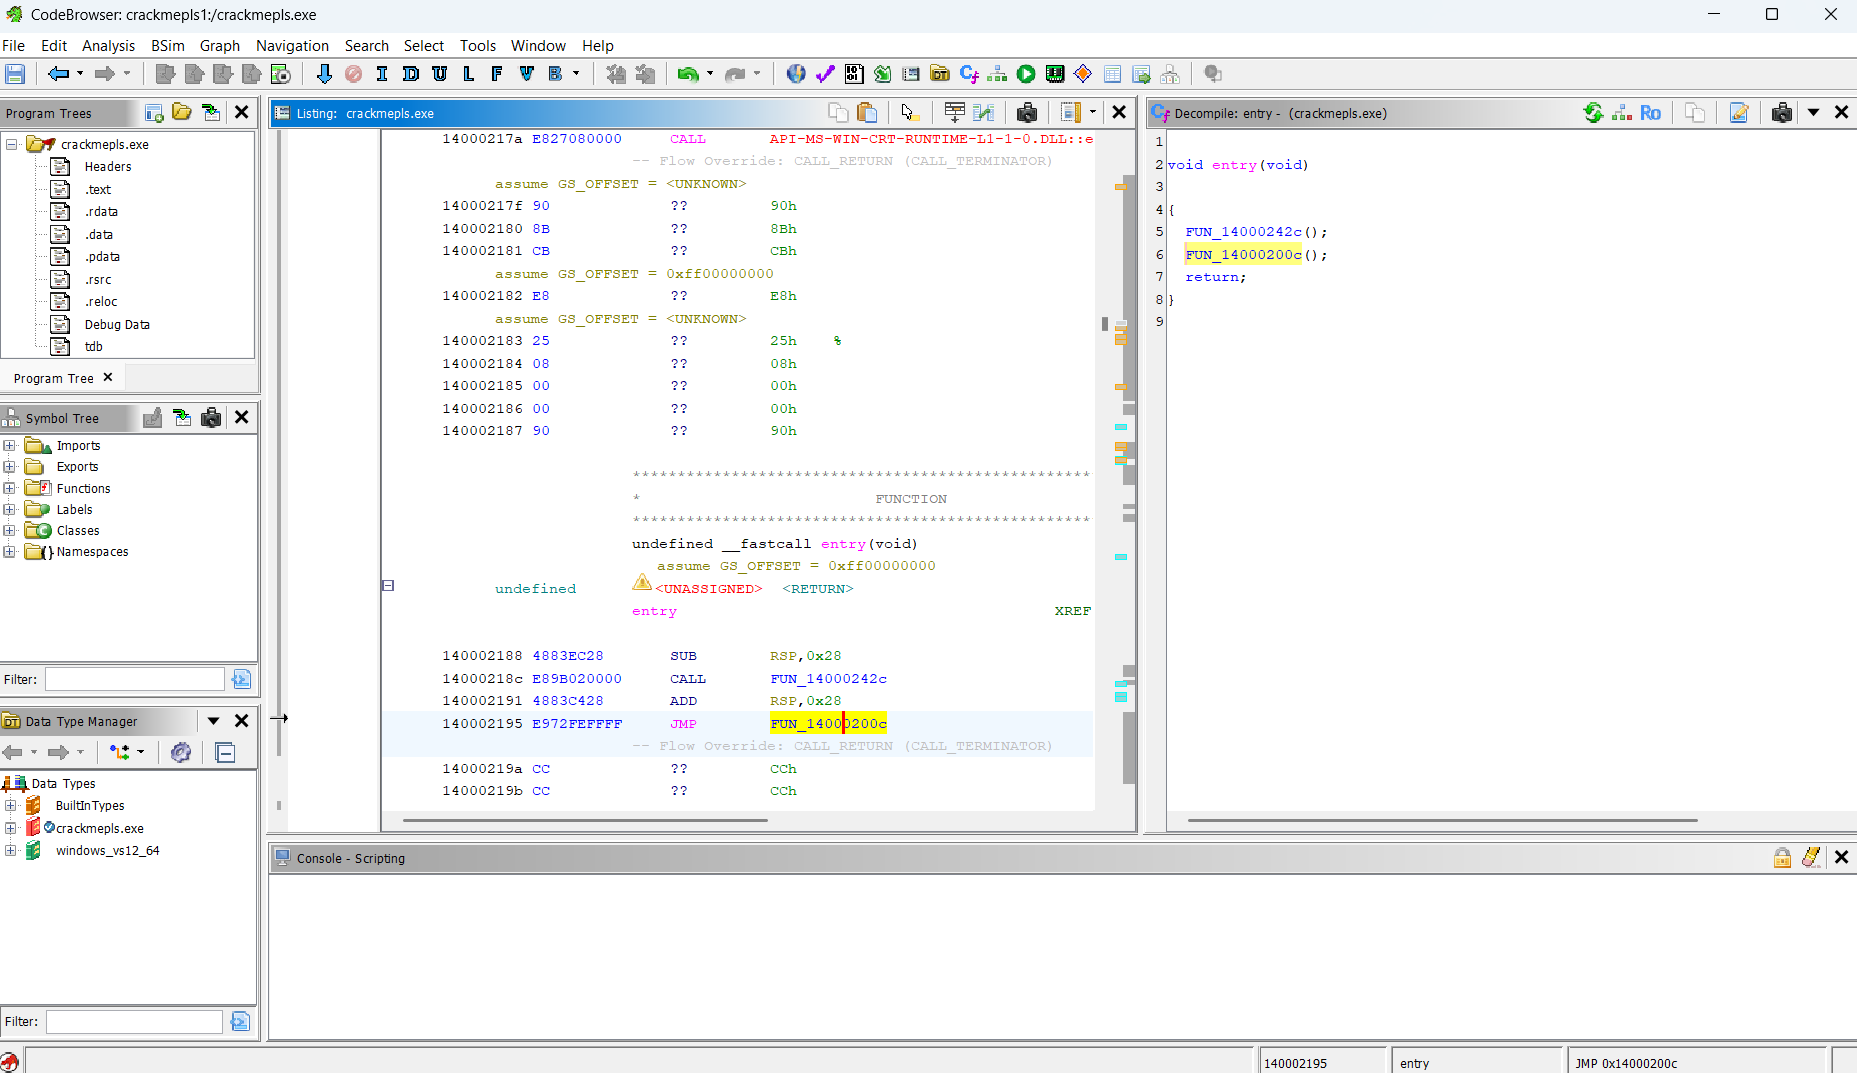 markoglasgow/gemma_crackme_tutorial
Schritt-für-Schritt-Anleitung zur Verwendung des lokalen KI-Modells Gemma 4 E4B von Google, um einen Windows-Crackme mit Ghidra zu…
 nccgroup/libdlmalloc
Heap-Analyse-Tooling für dlmalloc
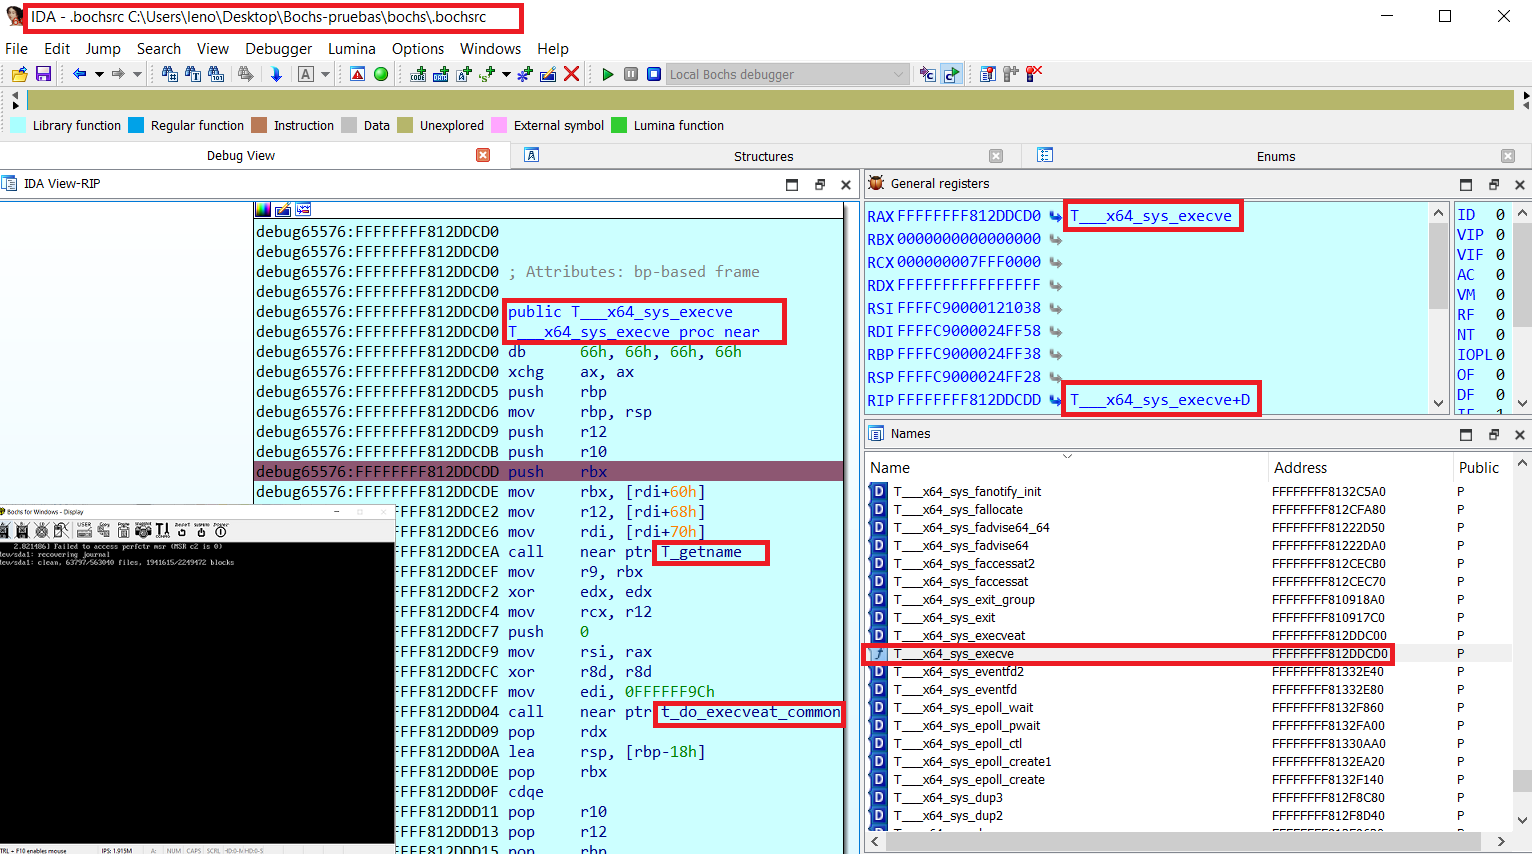 therealdreg/bochs_linux_kernel_debugging
Werkzeuge zum Debugging des Linux-Kernels unter Bochs (inkl. Symbole, nativer Bochs-Debugger und IDA PRO)
 dovughs/mora-hwbp
Auf Hardware-Breakpoints (DR0-DR7) basierende, patch-lose User-Mode-Hooking- und Telemetrie-Instrumentierungs-Engine (AMSI, WLDP & ETW-PoC).
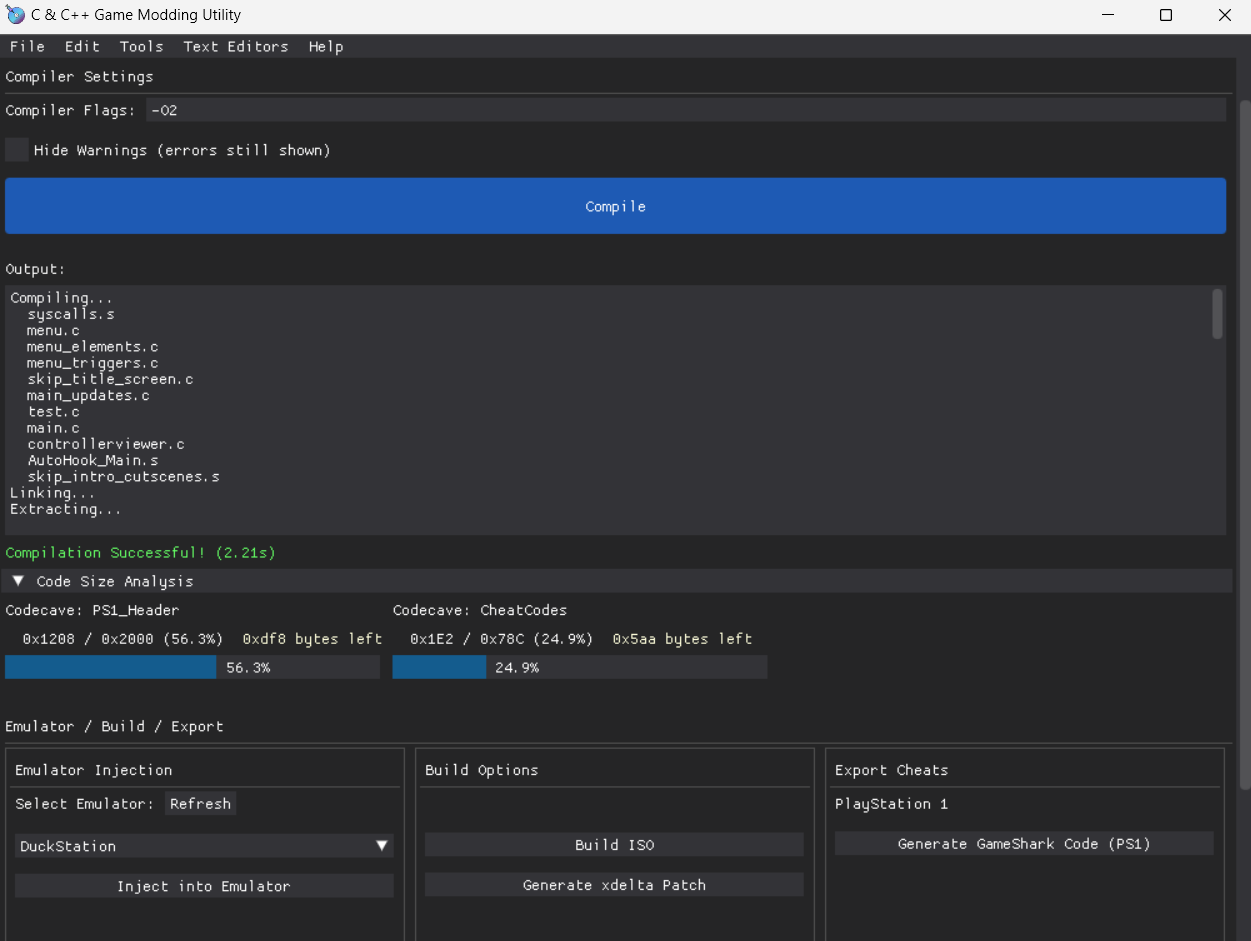 c0mposer/c-game-modding-utility
Ein Spiel-Modding-Tool, das das Injizieren von C/C++-Code erleichtert.
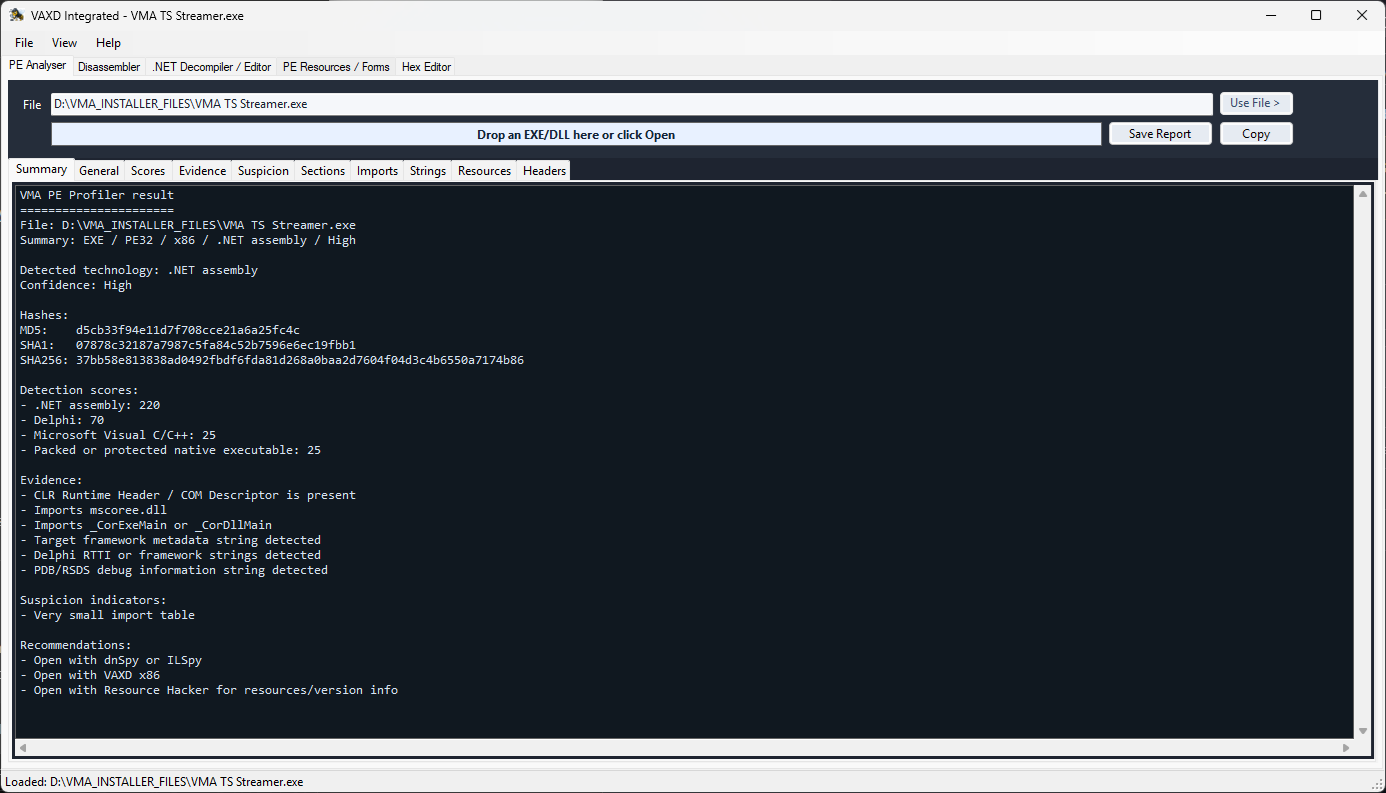 bicurico/vaxd
Leichtgewichtiger Windows-Disassembler, PE-Inspektions- und Patch-Unterstützungstool für native EXE-/DLL-Dateien.
 ignacioj/whacamole
Live-Speicheranalyse zur Erkennung von Malware-IOCs in Prozessen, Modulen, Handles, Tokens, Threads, .NET-Assemblys, Speicheradressraum und…
 bitstream93/shellcode-test-harness
Ein leichtgewichtiger Testrahmen, der die Shellcode-Entwicklung beschleunigen soll, indem er eine Ausführungsumgebung mit integrierter…
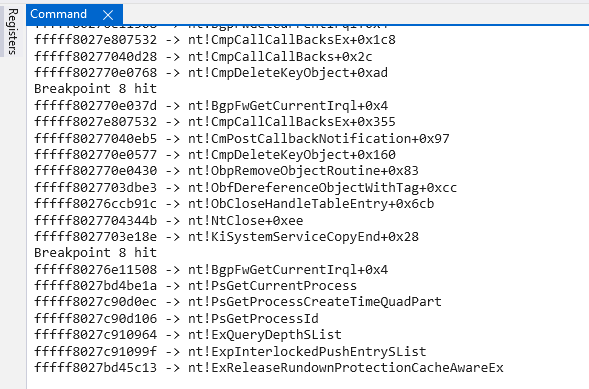 eversinc33/drvtrace
WinDbg-Plugin zum Verfolgen von Modulübergängen eines debuggten Treibers.
 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
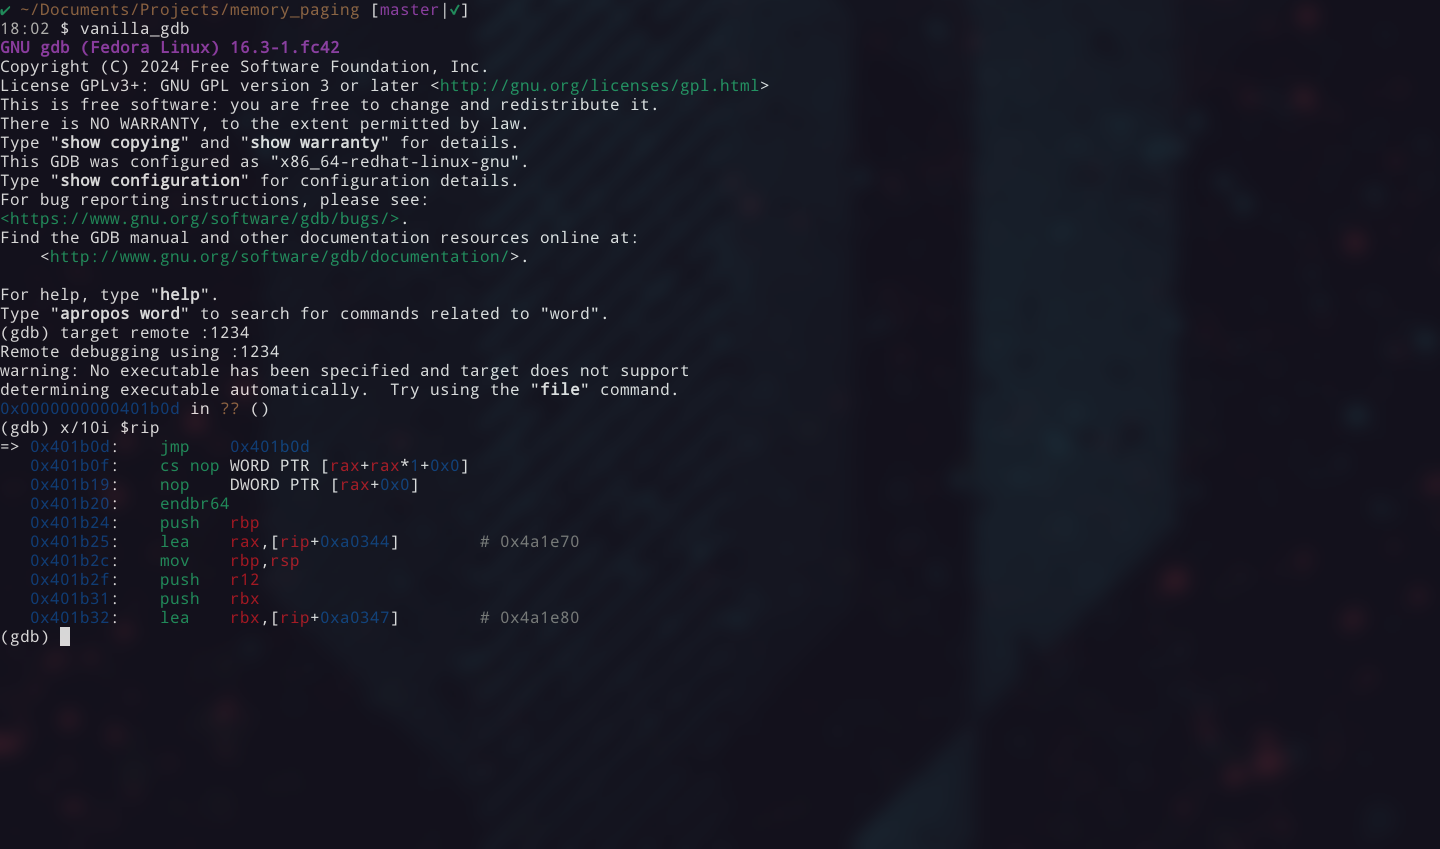 jazho76/page_table_walk
Gehe manuell x86-64-Seitentabellen in qemu und gdb durch. Zerlege eine virtuelle Adresse, folge cr3 durch alle Ebenen des physischen Speichers und…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 deepquantum/dconstruct
Ein Disassembler und experimenteller Decompiler für TLOU2 DC Scripts.