
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Debugger — Tools — Seite 15 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
432 Ergebnisse
themida-devirt preview

themida-devirt

GitHubbackengineering/themida-devirt

Themida Devirt-Ergebnisse

static-analysisreverse-engineeringdebuggers+3
112vor 5 Monaten
zafrida-ui preview

zafrida-ui

GitHubyilongmd/zafrida-ui

Ein Frida-UI-Tool-Fenster in PyCharm / JetBrains-IDEs.
android-securitydynamic-analysis-sandboxingios-security+6
83vor 11 Tagen
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — Geheimnisse im Prozessspeicher aufspüren (TruffleHog & gdb Mashup)
memory-forensicsdebuggersdigital-forensics+1
128vor 3 Jahren
Flutter-Reverse-Engineering-Labs preview

Flutter-Reverse-Engineering-Labs

GitHubbrnpl/flutter-reverse-engineering-labs

Praktische Aufgaben zum Erlernen des Reverse Engineerings von Flutter-Anwendungen.
android-securityreverse-engineeringdebuggers+6
52vor 1 Monat
asadbg preview

asadbg

GitHubnccgroup/asadbg

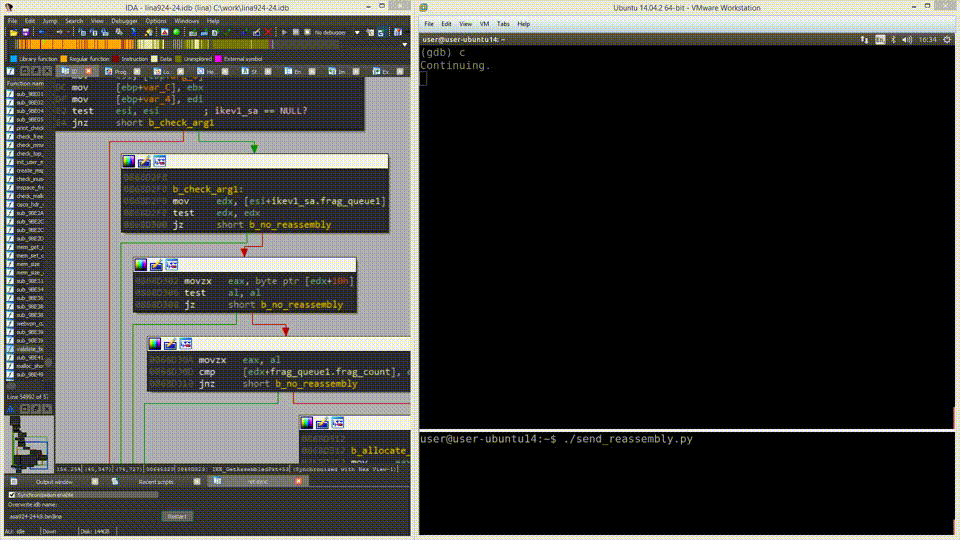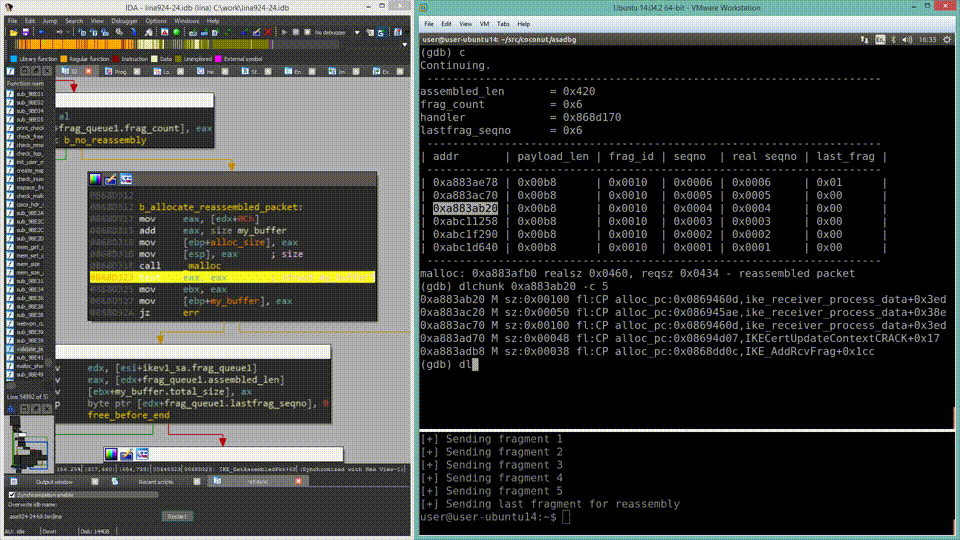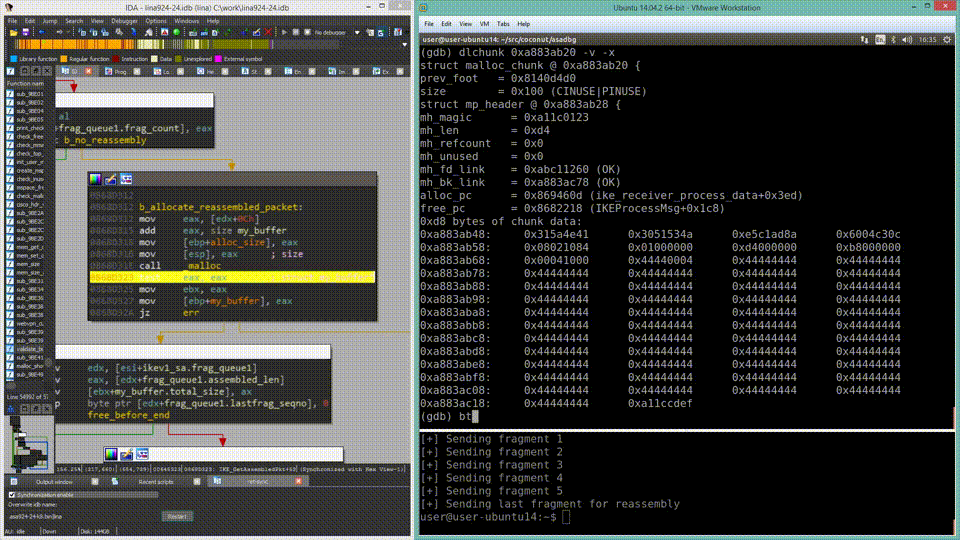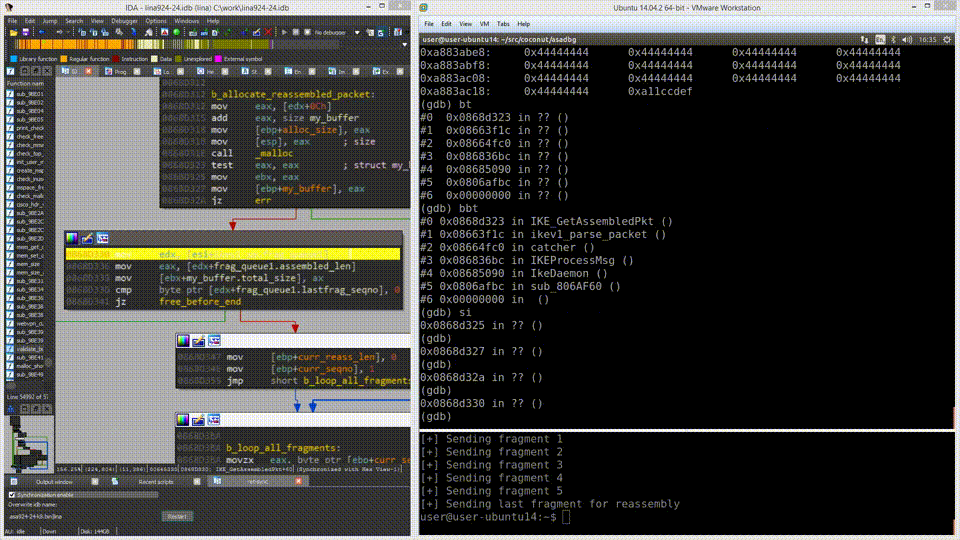
asadbg ist ein Framework von Tools, das die Automatisierung des Live-Debuggings von Cisco-ASA-Geräten unterstützt.
embedded-systems-securityreverse-engineeringscripting-automation+5
79vor 4 Jahren
IODIDE preview

IODIDE

GitHubnccgroup/iodide

Der Cisco IOS Debugger und die integrierte Disassembler-Umgebung
embedded-systems-securityreverse-engineeringdebuggers+2
79vor 8 Jahren
libptrace preview

libptrace

GitHubimmunityinc/libptrace

Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
dynamic-analysis-sandboxingexploitationreverse-engineering+3
175vor 6 Jahren
lupo preview

lupo

GitHubmalienist/lupo

WinDbg-Plugin für automatisierte dynamische Malware-Analyse und IOC-Extraktion. Führt im Debugger aus, um vordefinierte Indikatoren zu sammeln und…

ioc-managementdynamic-analysis-sandboxingdebuggers+2
102vor 4 Jahren
Enigma preview

Enigma

GitHubbunnybuzz/enigma

Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver…
static-analysisreverse-engineeringdebuggers+3
63vor 8 Tagen
snoop preview

snoop

GitHubpandaadir05/snoop

Ein moderner Syscall-Tracer, der auf eBPF basiert. Stellen Sie sich strace vor, aber mit einer echten TUI, intelligenten Filtern, TLS-Entschlüsselung…
dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
220vor 6 Monaten
UnconfuserEx preview

UnconfuserEx

GitHubmadmin3r/unconfuserex

Deobfuscator für ConfuserEx 2
static-analysisreverse-engineeringdebuggers+2
73vor 4 Monaten
functrace preview

functrace

GitHubinvictus1306/functrace

Ein Funktions-Tracer
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
92vor 7 Jahren
lst2x64dbg preview

lst2x64dbg

GitHubutkonos/lst2x64dbg

Extrahiere Labels aus IDA-, Ghidra-, Binary Ninja- und Relyze-Dateien und exportiere die x64dbg-Datenbank. Inklusive der radare2-Hauptadresse.

reverse-engineeringdebuggersutilities-frameworks+1
114vor 2 Jahren
REW-sploit preview

REW-sploit

GitHubrew-sploit/rew-sploit

Emulieren und analysieren Sie MSF- und *andere* Angriffe
defensive-toolsbluetooth-securitydynamic-analysis-sandboxing+6
144vor 2 Jahren
FstHook preview

FstHook

GitHubmalwaretech/fsthook

Eine Bibliothek zum Abfangen nativer Funktionen durch Hooking von KiFastSystemCall.

exploitationreverse-engineeringdebuggers+1
74vor 11 Jahren
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
42vor 19 Tagen
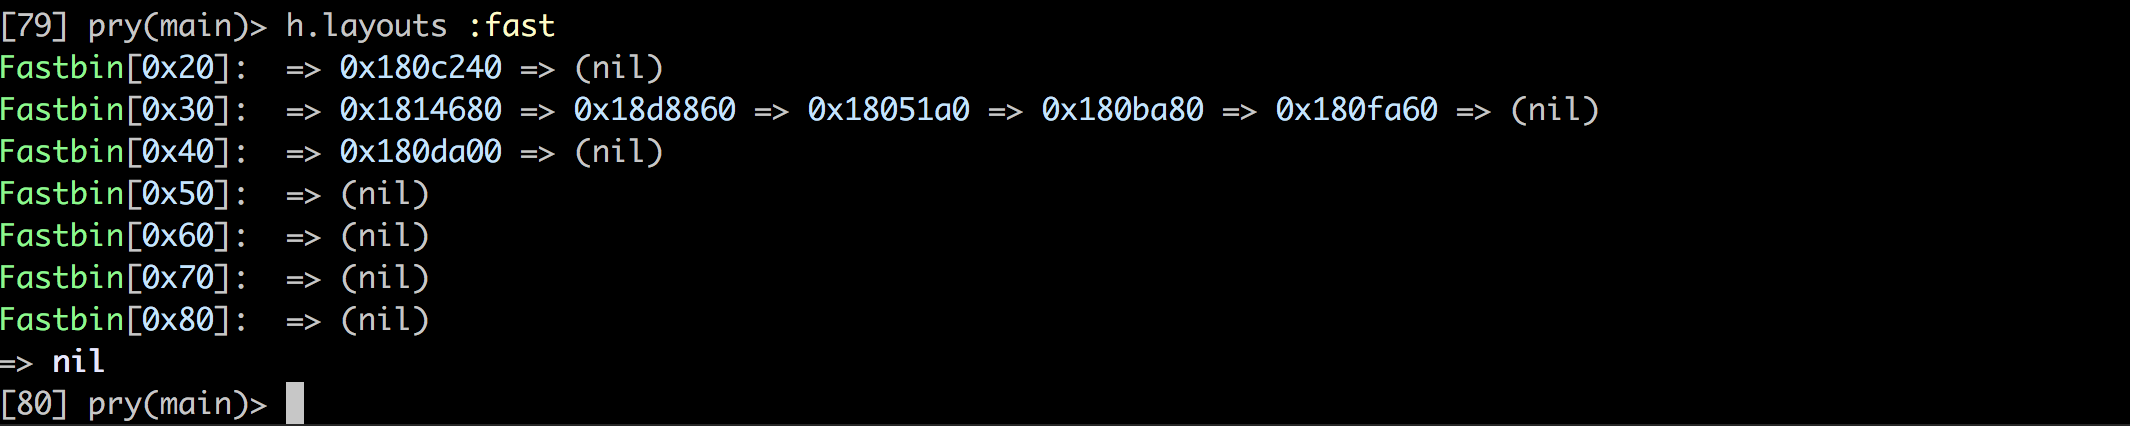
heapinfo preview

heapinfo

GitHubdavid942j/heapinfo

Eine interaktive Speicherinformation für pwning / exploiting
memory-forensicsexploitationdebuggers+3
98vor 3 Jahren
thematrix preview

thematrix

GitHubenkomio/thematrix

Ein PE-Loader und Windows-API-Tracer. Nützlich in der Malware-Analyse.

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
143vor 4 Jahren
Zurück1…141516…24Weiter