

luadec
 viruscamp/luadec
Lua-Decompiler für Lua 5.1, 5.2 und 5.3
general-purpose-utilitiesstatic-analysiscode-analysis+4
viruscamp/luadecLua-Decompiler für Lua 5.1, 5.2 und 5.3
 googleprojectzero/jackalope
Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android
 elderlypirate/bus_pirate
Multiprotokoll-Firmware für ein Hardware-Hacking-Tool mit Unterstützung für SPI, I2C, JTAG, UART, 1-Wire, Bus-Sniffing, Logikanalyse und…
 mxmssh/drltrace
Drltrace ist ein Bibliotheksaufruf-Tracer für Windows- und Linux-Anwendungen.
 veridiff/veridiff
Dynamischer Branch-Divergenz-Finder für nativen Code -- verfolgt zwei Frida-Ausführungen und findet die exakte Instruktion, an der sie divergieren.
 llnl/oghidra
OGhidra verbindet Large Language Models (LLMs) über Ollama mit der Reverse-Engineering-Plattform Ghidra und ermöglicht so KI-gesteuerte Binäranalyse…
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 illera88/ponce
Gewinner des IDA 2016 Plugin-Wettbewerbs! Symbolische Ausführung nur einen Klick entfernt!
 zodiacon/alltools
Alle einigermaßen stabilen Tools
 reyammer/shellnoob
Ein Toolkit zum Schreiben von Shellcode
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 bunnybuzz/enigma
Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver…
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 zhkl0228/unidbg
Ermöglicht die Emulation einer nativen Android-Bibliothek sowie eine experimentelle iOS-Emulation.
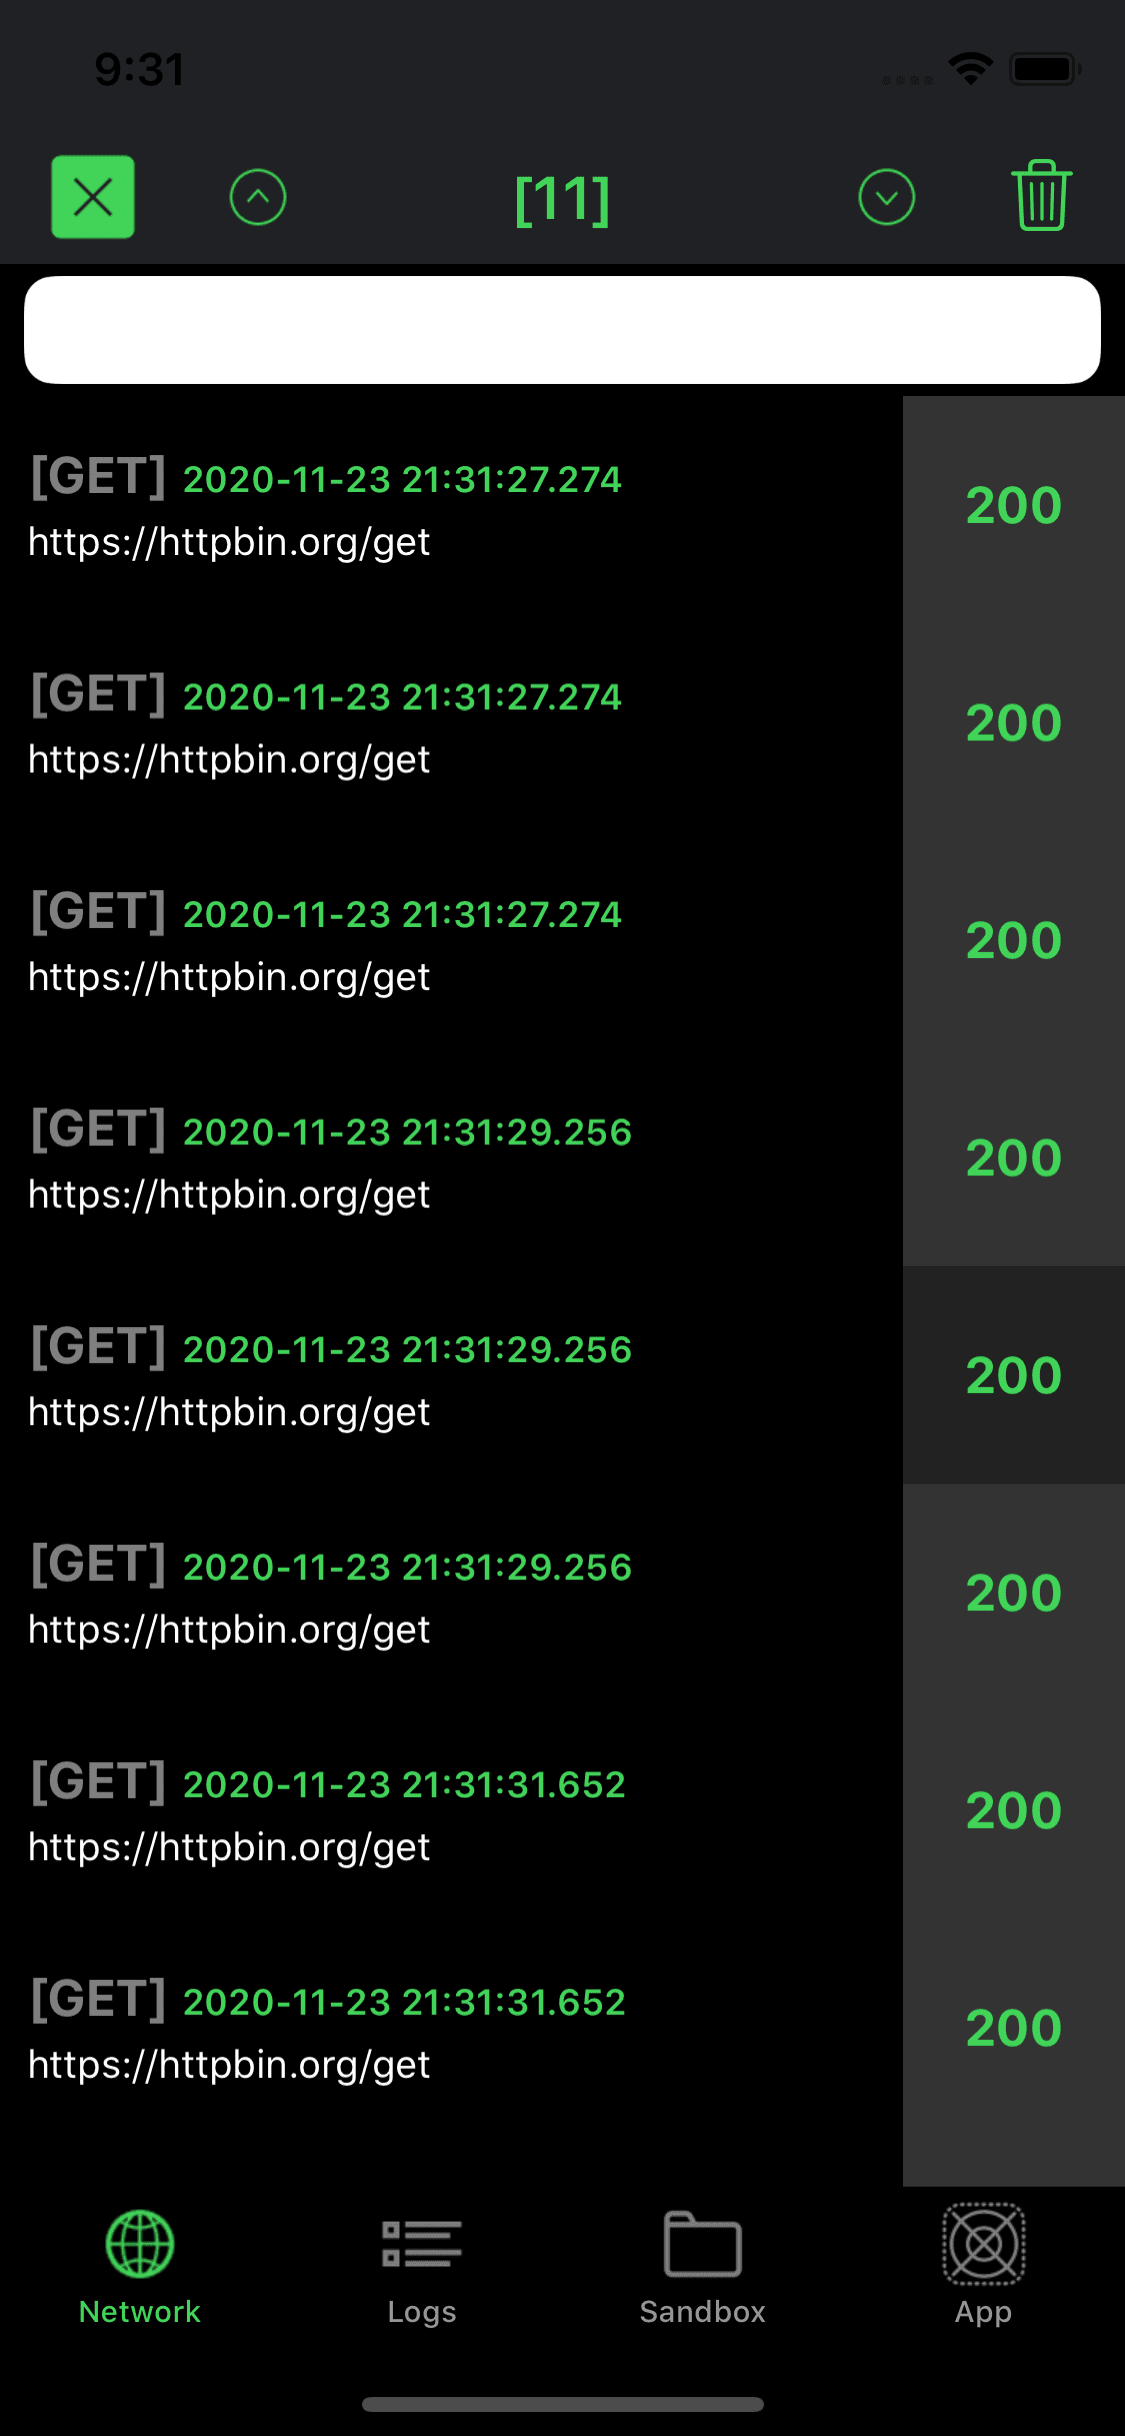 cocoadebug/cocoadebug
iOS-Debugging-Tool 🚀
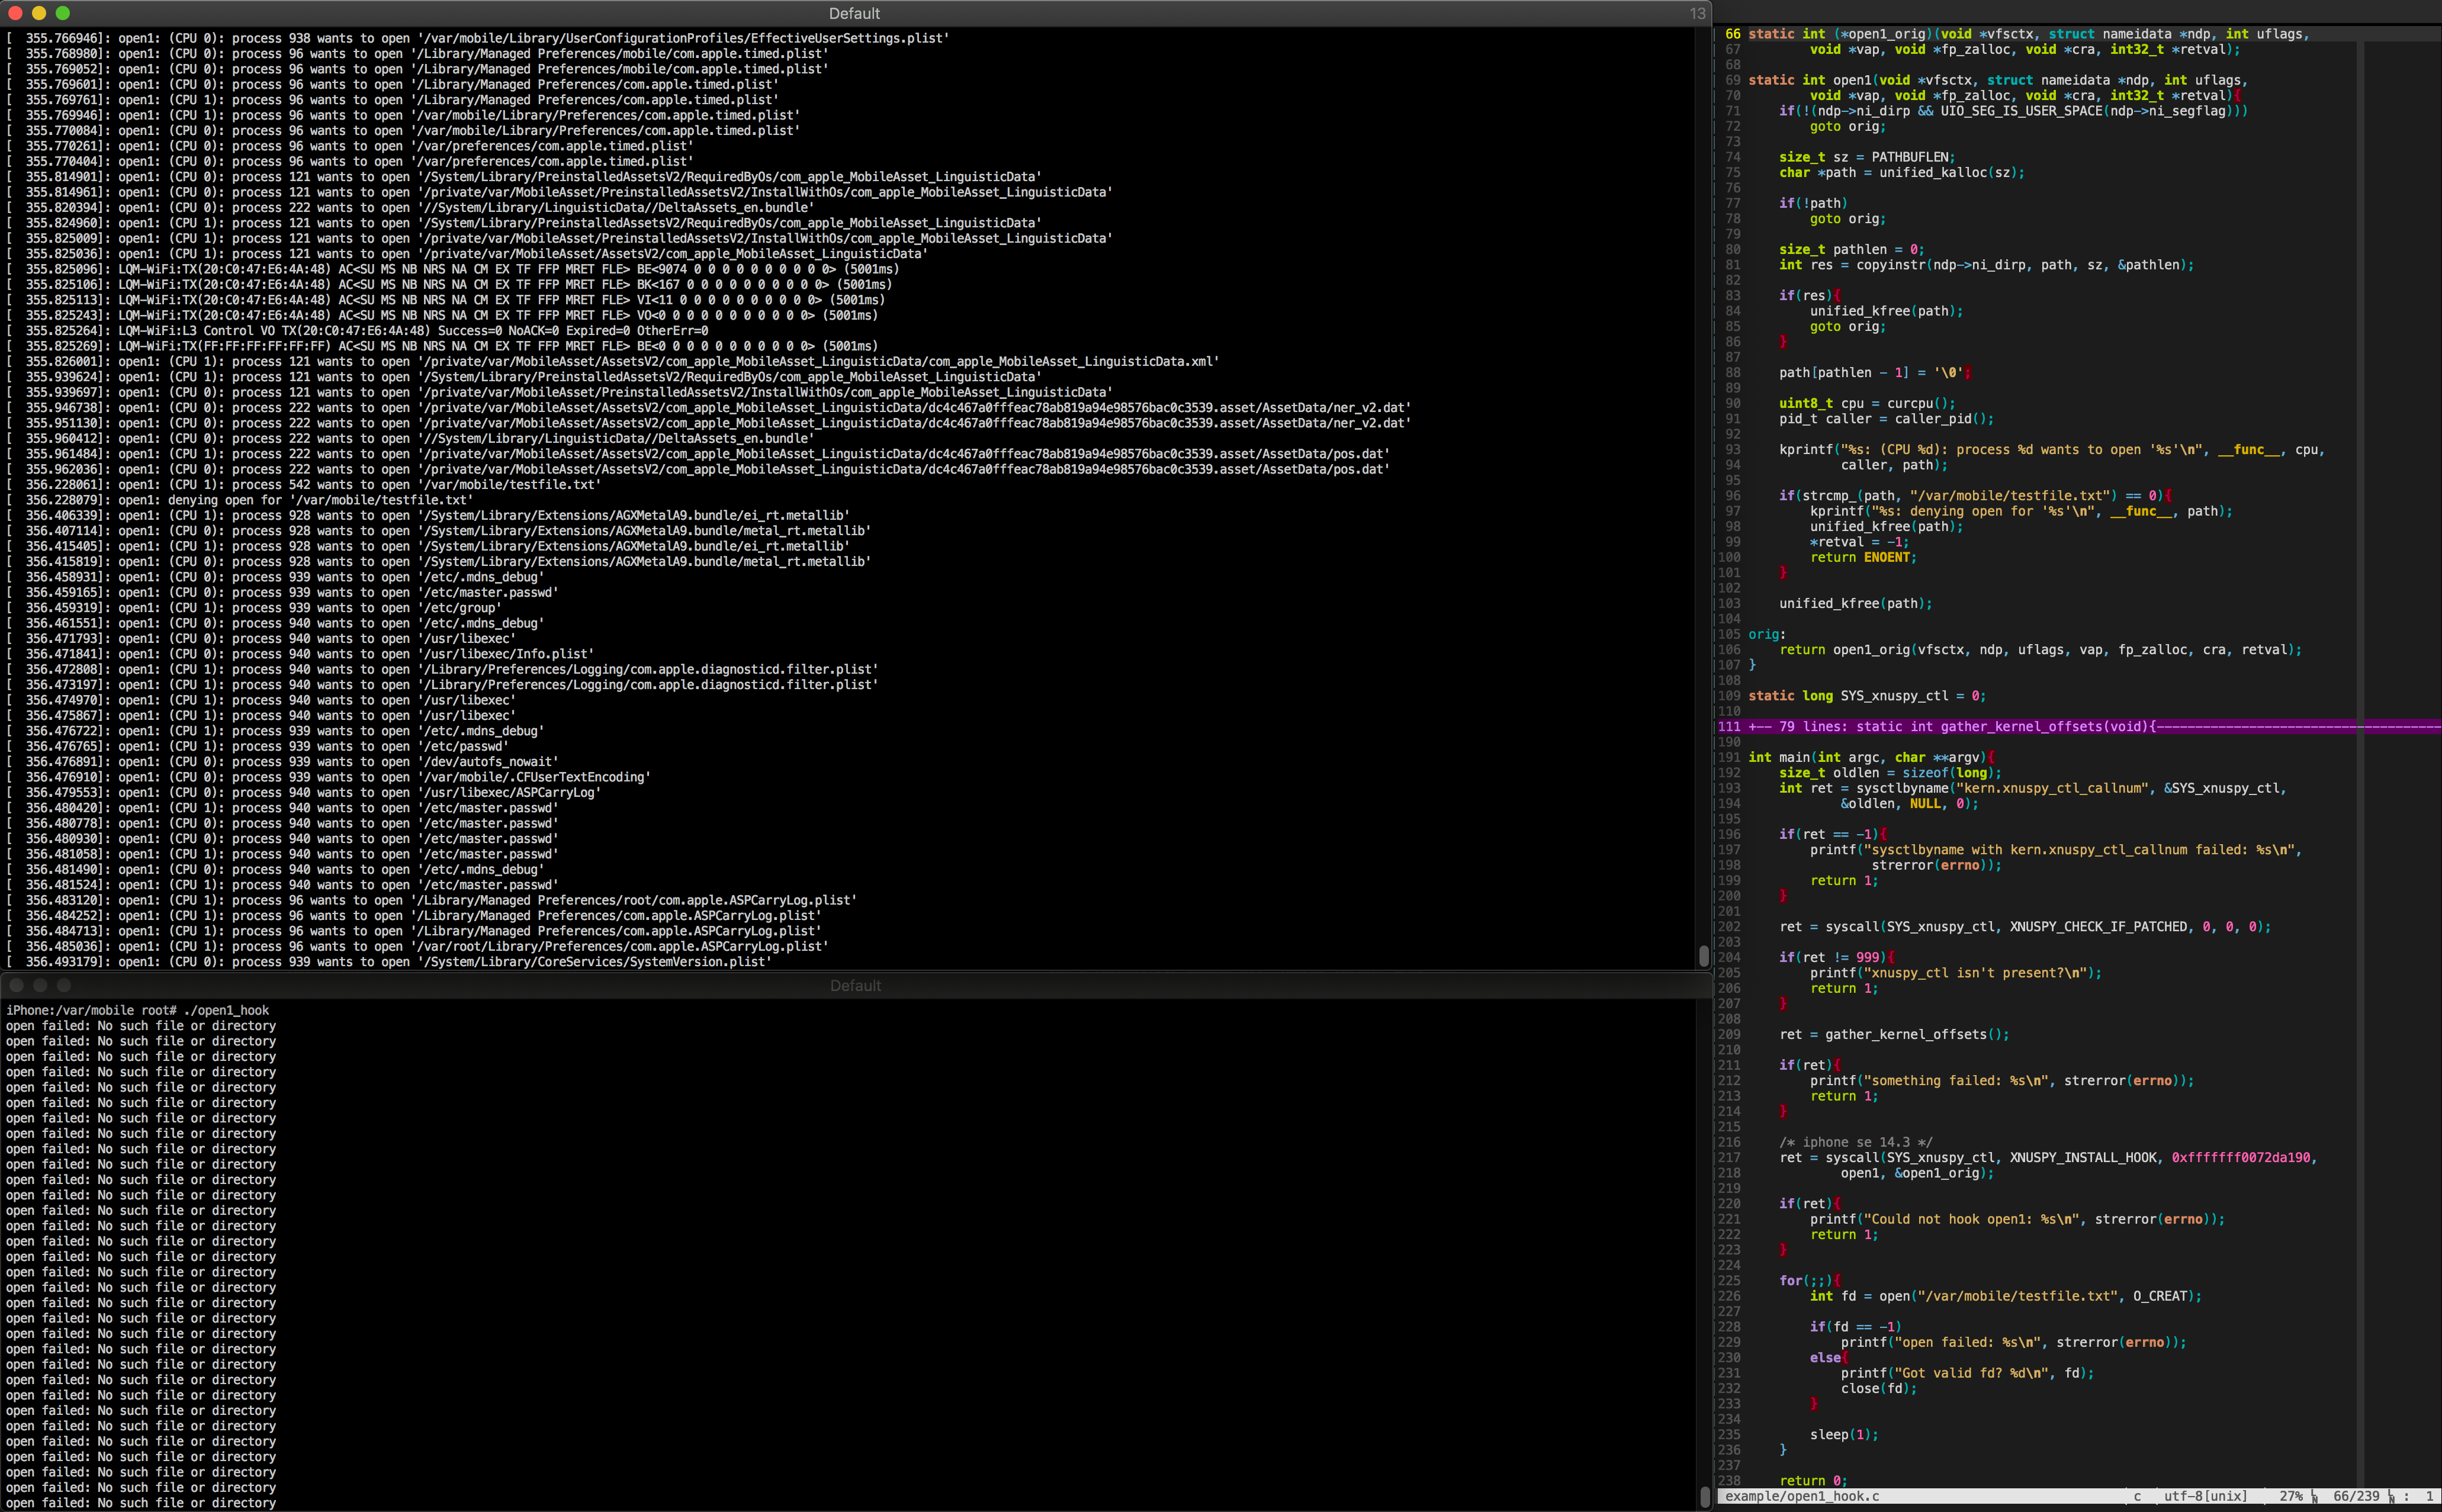 jsherman212/xnuspy
ein iOS-Kernel-Funktions-Hooking-Framework für checkra1n-fähige Geräte
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
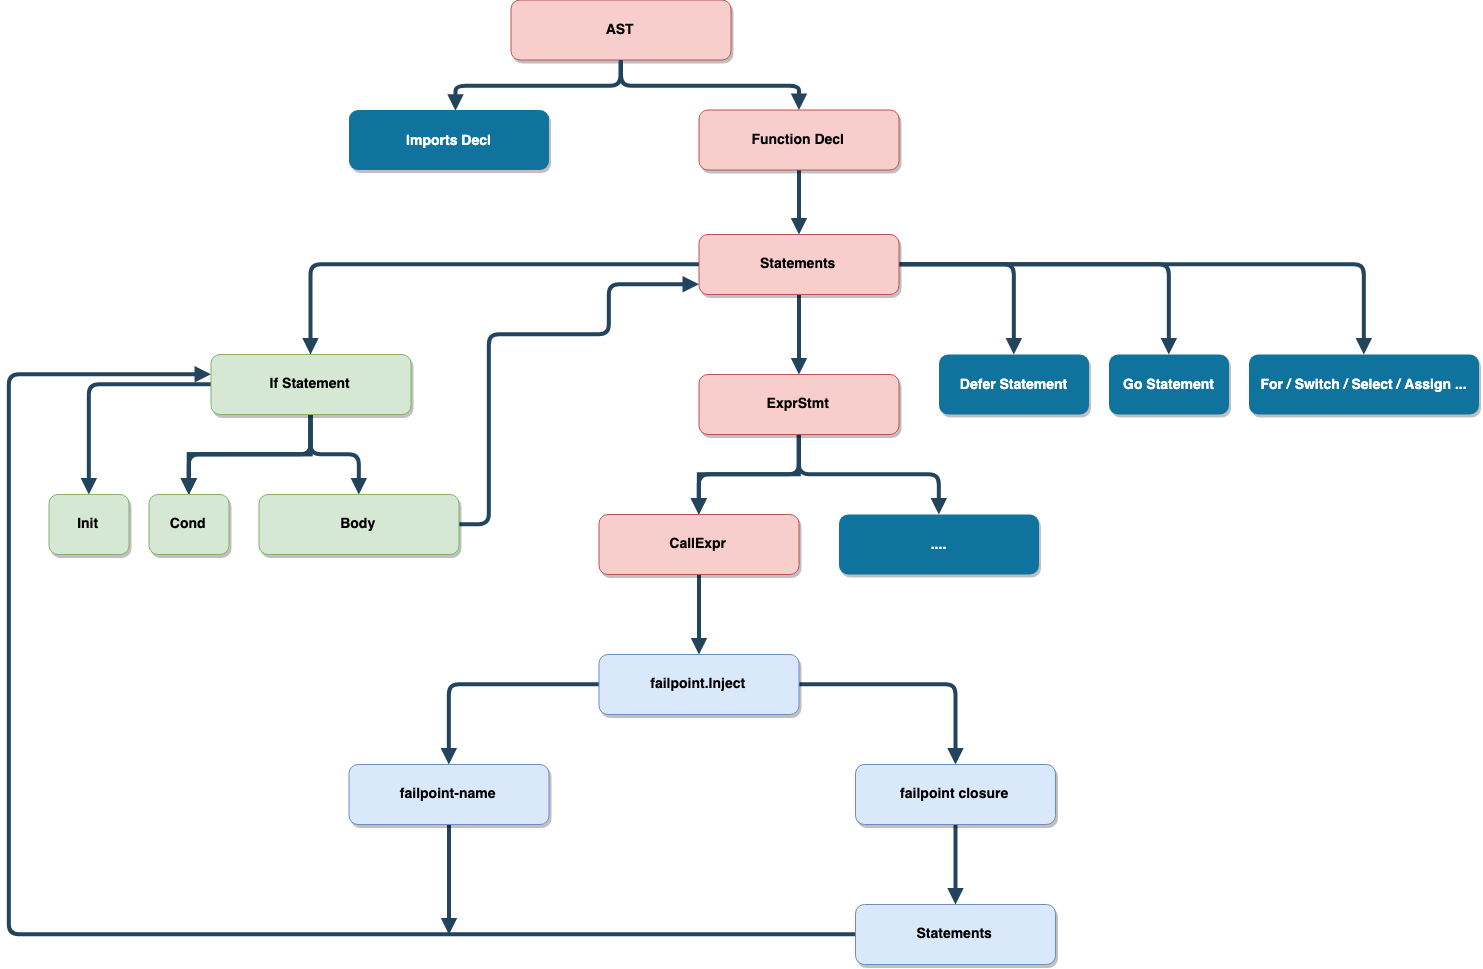 pingcap/failpoint
Fehlerinjektions-Bibliothek für Go, die zur Laufzeit steuerbare Failpoints hinzufügt, um über Umgebungsvariablen Panics, Sleeps, Returns und bedingte…