

Blackbone
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
darthton/blackboneWindows-Speicher-Hacking-Bibliothek
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 geo-tp/esp32-bit-pirate
Ein Hardware-Hacking-Tool mit webbasierter CLI, das jedes Protokoll spricht.
 frida/frida-gum
Plattformübergreifende Instrumentierungs- und Introspektionsbibliothek, geschrieben in C
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: Forged to Fight ist ein 3D-Kampfspiel, in dem du einige der charismatischsten Kämpfer direkt aus dem Transformers-Universum übernimmst.…
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 zardus/ctf-tools
Einige Setup-Skripte für Sicherheitsforschungstools.
 dovughs/mora-hwbp
Auf Hardware-Breakpoints (DR0-DR7) basierende, patch-lose User-Mode-Hooking- und Telemetrie-Instrumentierungs-Engine (AMSI, WLDP & ETW-PoC).
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 xteardx/diaphora-mcp
MCP Server für automatisiertes binäres Diffing.
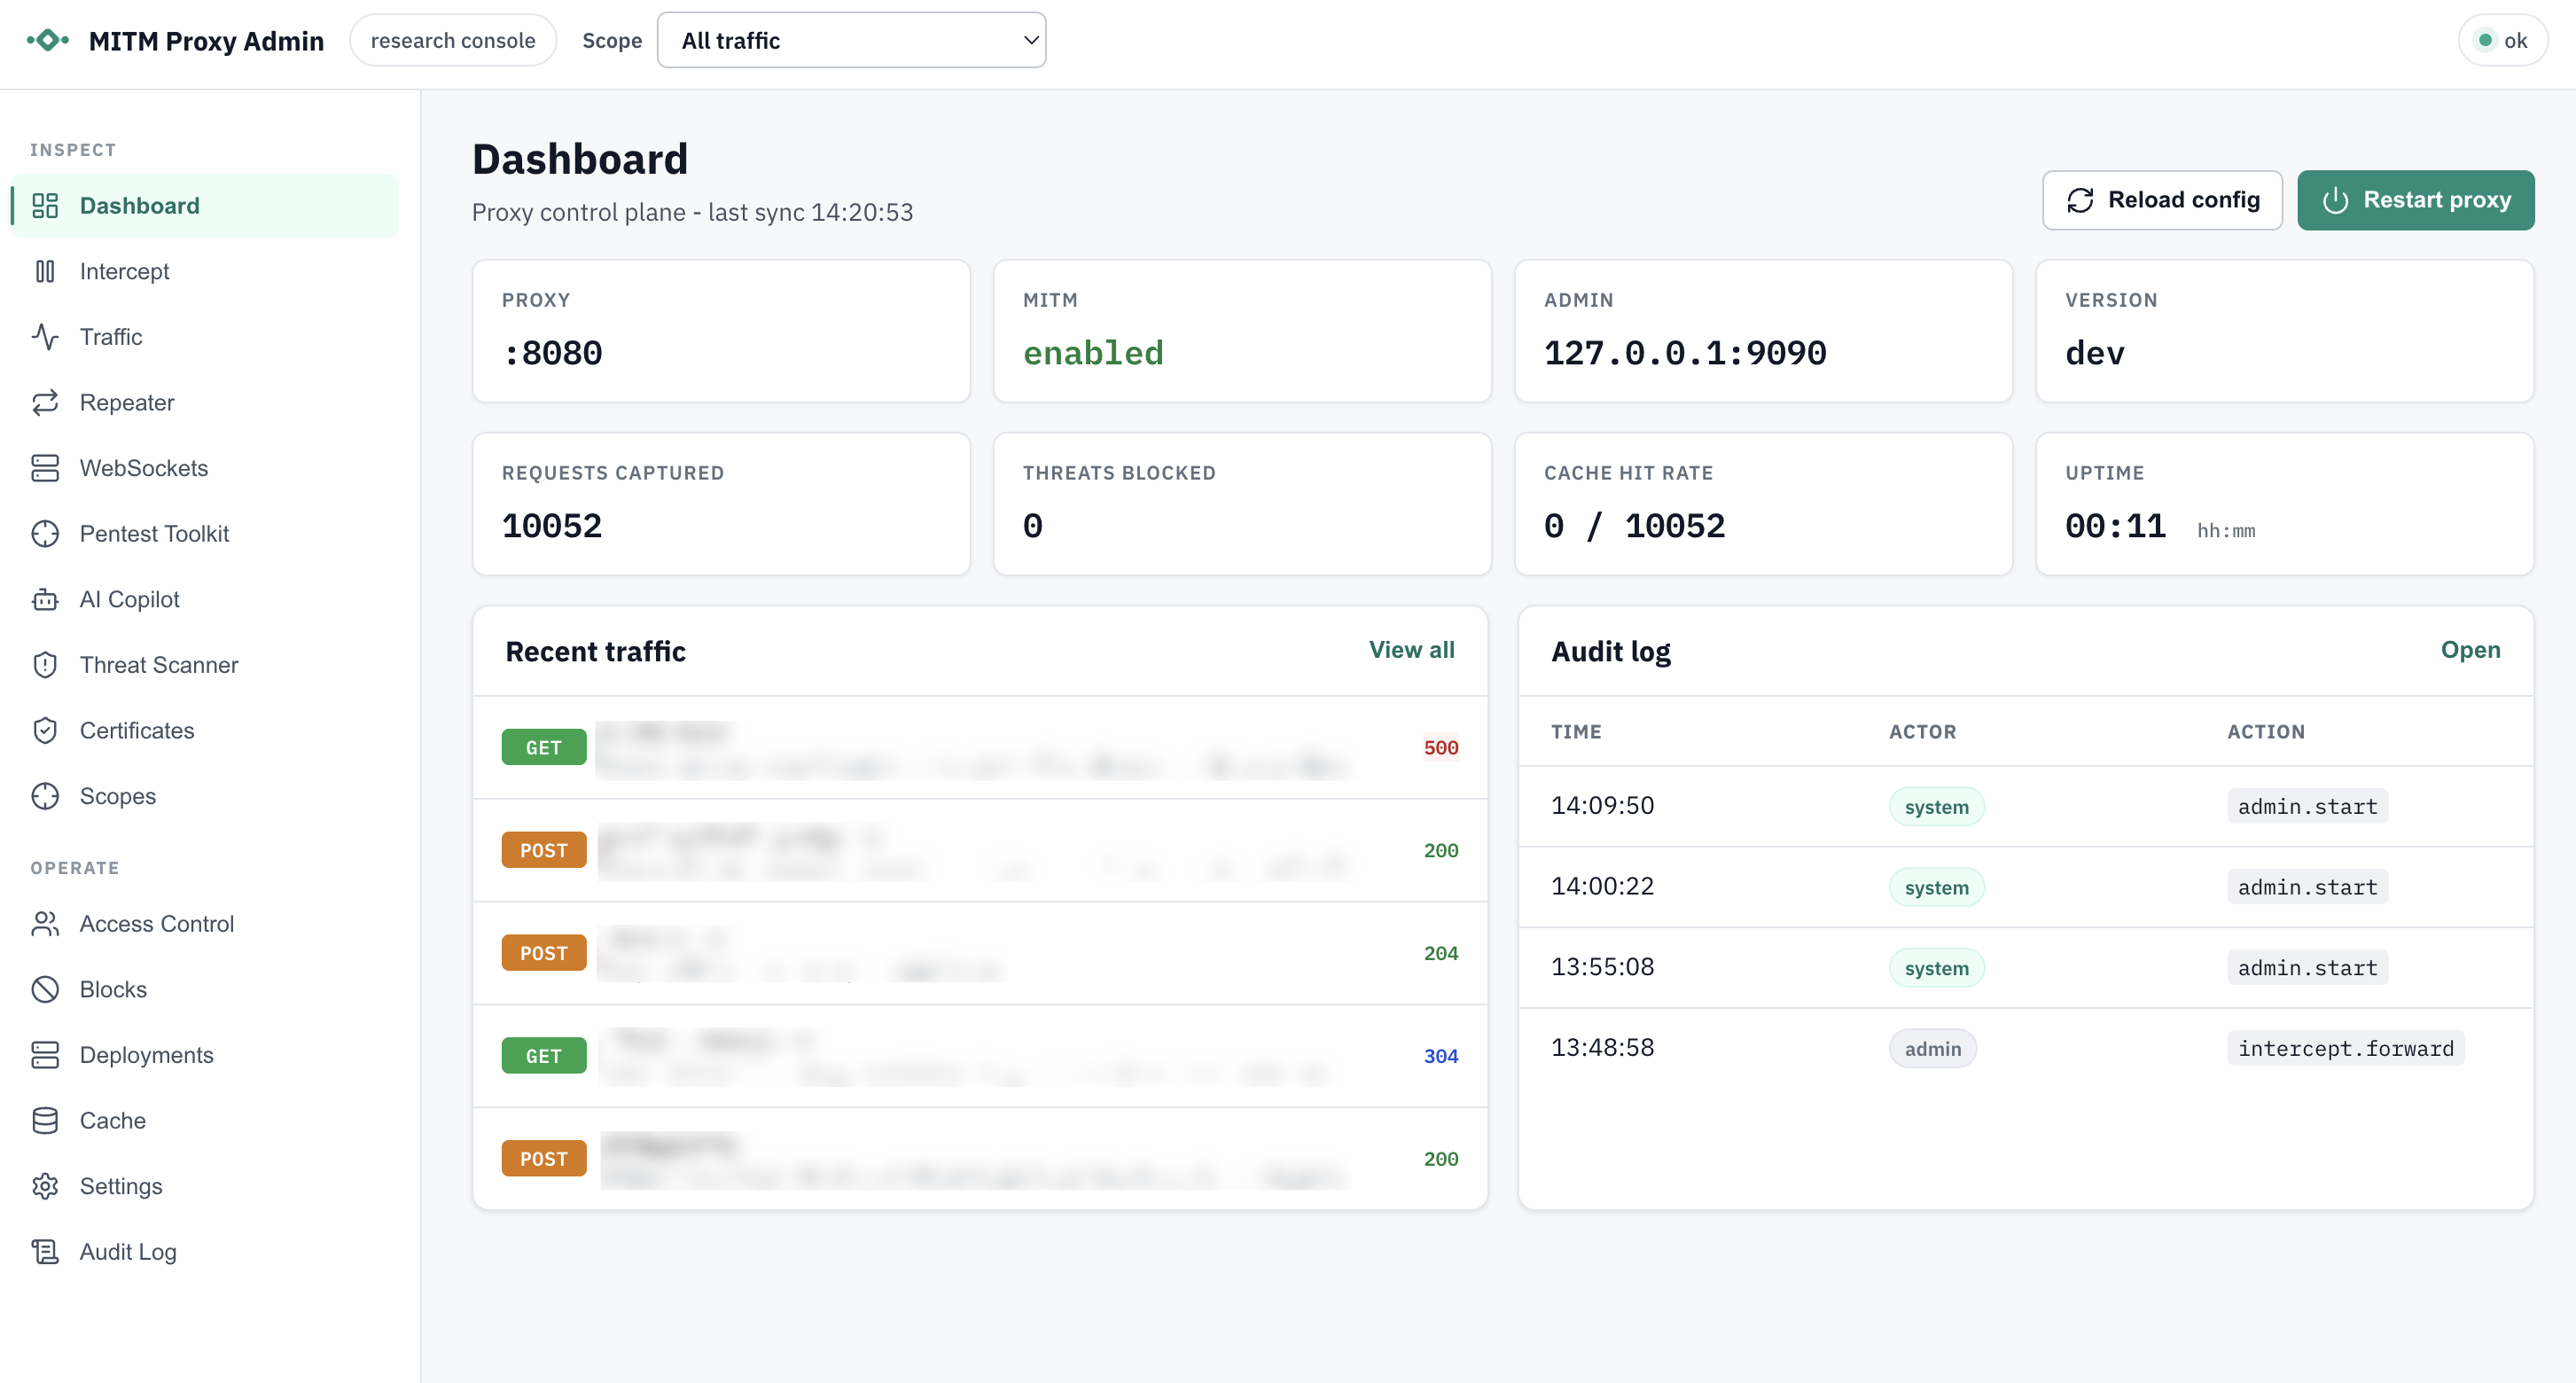 welfordian/mitm-proxy
Go-basierter MITM-HTTP/HTTPS-Proxy mit HTTP/2- und HTTP/1.1-Abfangfunktion, lokaler CA-/pro-Host-Zertifikatsgenerierung, CONNECT/WebSocket-Tunneling,…
 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
 go-delve/delve
Quellcode-Debugger für Go mit CLI-, API- und Headless-Modi; unterstützt Haltepunkte, Variableninspektion und Ausführungsverfolgung für effizientes…
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 icicle-emu/icicle-python
Python-Bindings für den Icicle-Emulator, die Grey-Box-Firmware-Fuzzing, Binäremulation und Reverse-Engineering-Workflows für x64- und ARM64-Ziele…
 idamcp/idamcp
MCP-Server, der IDA Pro mit KI-Agenten integriert und ein zustandsloses Gateway für die Verwaltung mehrerer Sitzungen, eine relationale…