

yara-x
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
defensive-toolsdisk-forensicsioc-management+14
virustotal/yara-xEine Neuimplementierung von YARA in Rust.
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 onekey-sec/unblob
Dateien aus beliebigen Containerformaten extrahieren
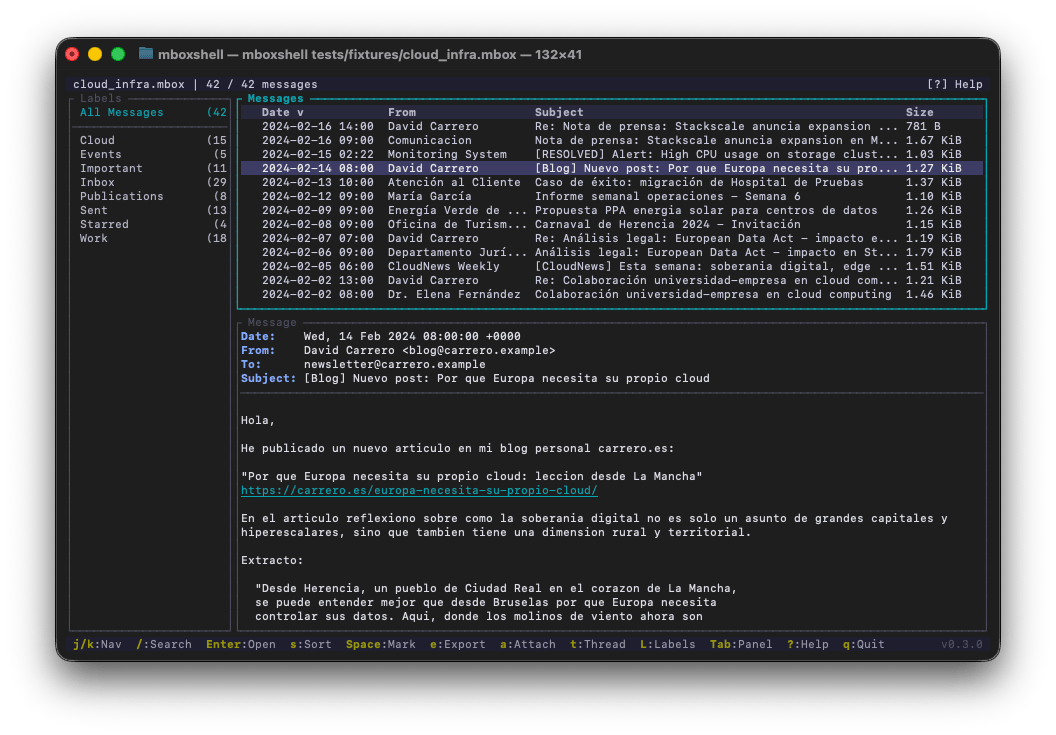 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 restic/restic
Schnelles, sicheres, effizientes Backup-Programm
 pgbackrest/pgbackrest
Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…

 o7-machinehum/phantomdrive
Scheinbar normaler USB-Stick mit einer versteckten Sicherheitsfunktion
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 cea-sec/usbsas
Werkzeug und Framework zum sicheren Lesen von nicht vertrauenswürdigen USB-Massenspeichergeräten.
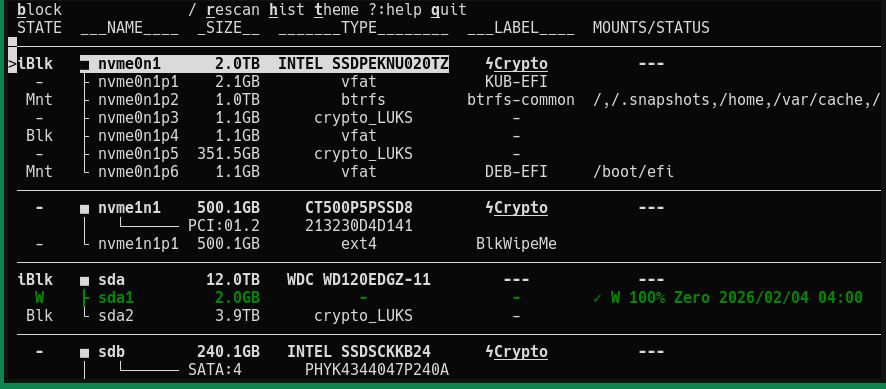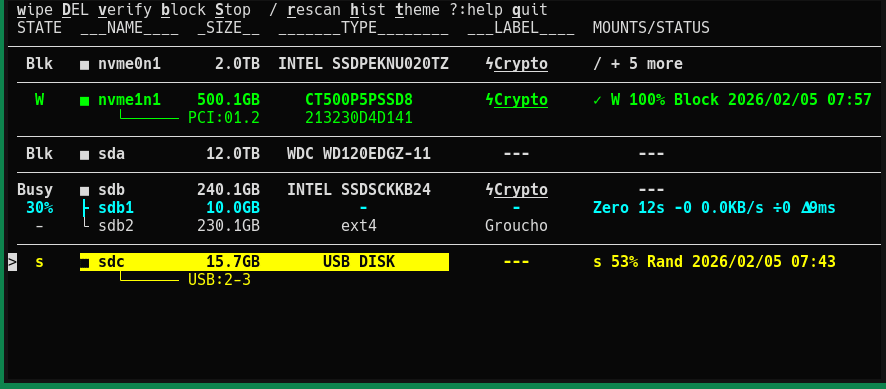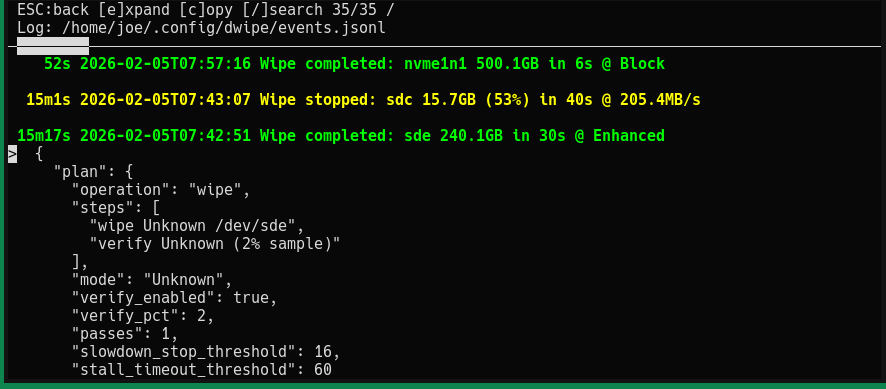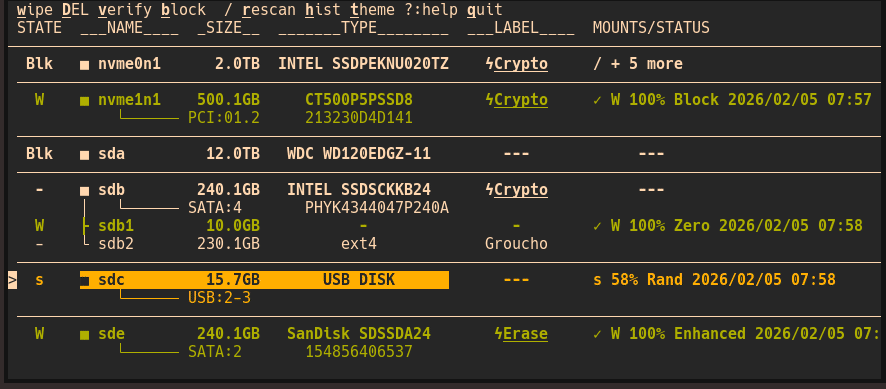 joedefen/dwipe
Werkzeug zum sicheren und effizienten Löschen von Geräten und Partitionen für Linux
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 radkawar/aws-firmware-dump
Erwirbt die EBS-Datenträger eines AWS-AMI, das Sie starten können, und streamt Snapshots über EBS-Direct-APIs in einen privaten S3-Bucket mit…
 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
 libyal/libvmdk
Bibliothek und Werkzeuge für den Zugriff auf das VMware Virtual Disk (VMDK)-Format