

pwndbg
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
embedded-systems-securitystatic-analysismemory-forensics+12
pwndbg/pwndbgExploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 owasp/wrongsecrets
Verwundbare App mit Beispielen zur falschen Verwendung von Geheimnissen.
 hacktricks-wiki/hacktricks
Willkommen auf der Seite, auf der Sie jeden Trick/jede Technik/was auch immer finden, den/die ich in CTFs, echten Anwendungen und beim Lesen von…
 tencent/ai-infra-guard
Eine Full-Stack-Plattform für KI-Red-Teaming, die KI-Ökosysteme über Agent Scan, Skills Scan, MCP scan, AI Infra scan und LLM-Jailbreak-Evaluation…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 x64dbg/x64dbg
Ein Open-Source-User-Mode-Debugger für Windows. Optimiert für Reverse Engineering und Malware-Analyse.
 danielmiessler/seclists
Kuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
 owasp/wrongsecrets-binaries
Quellcode für die Binaries von OWASP WrongSecrets
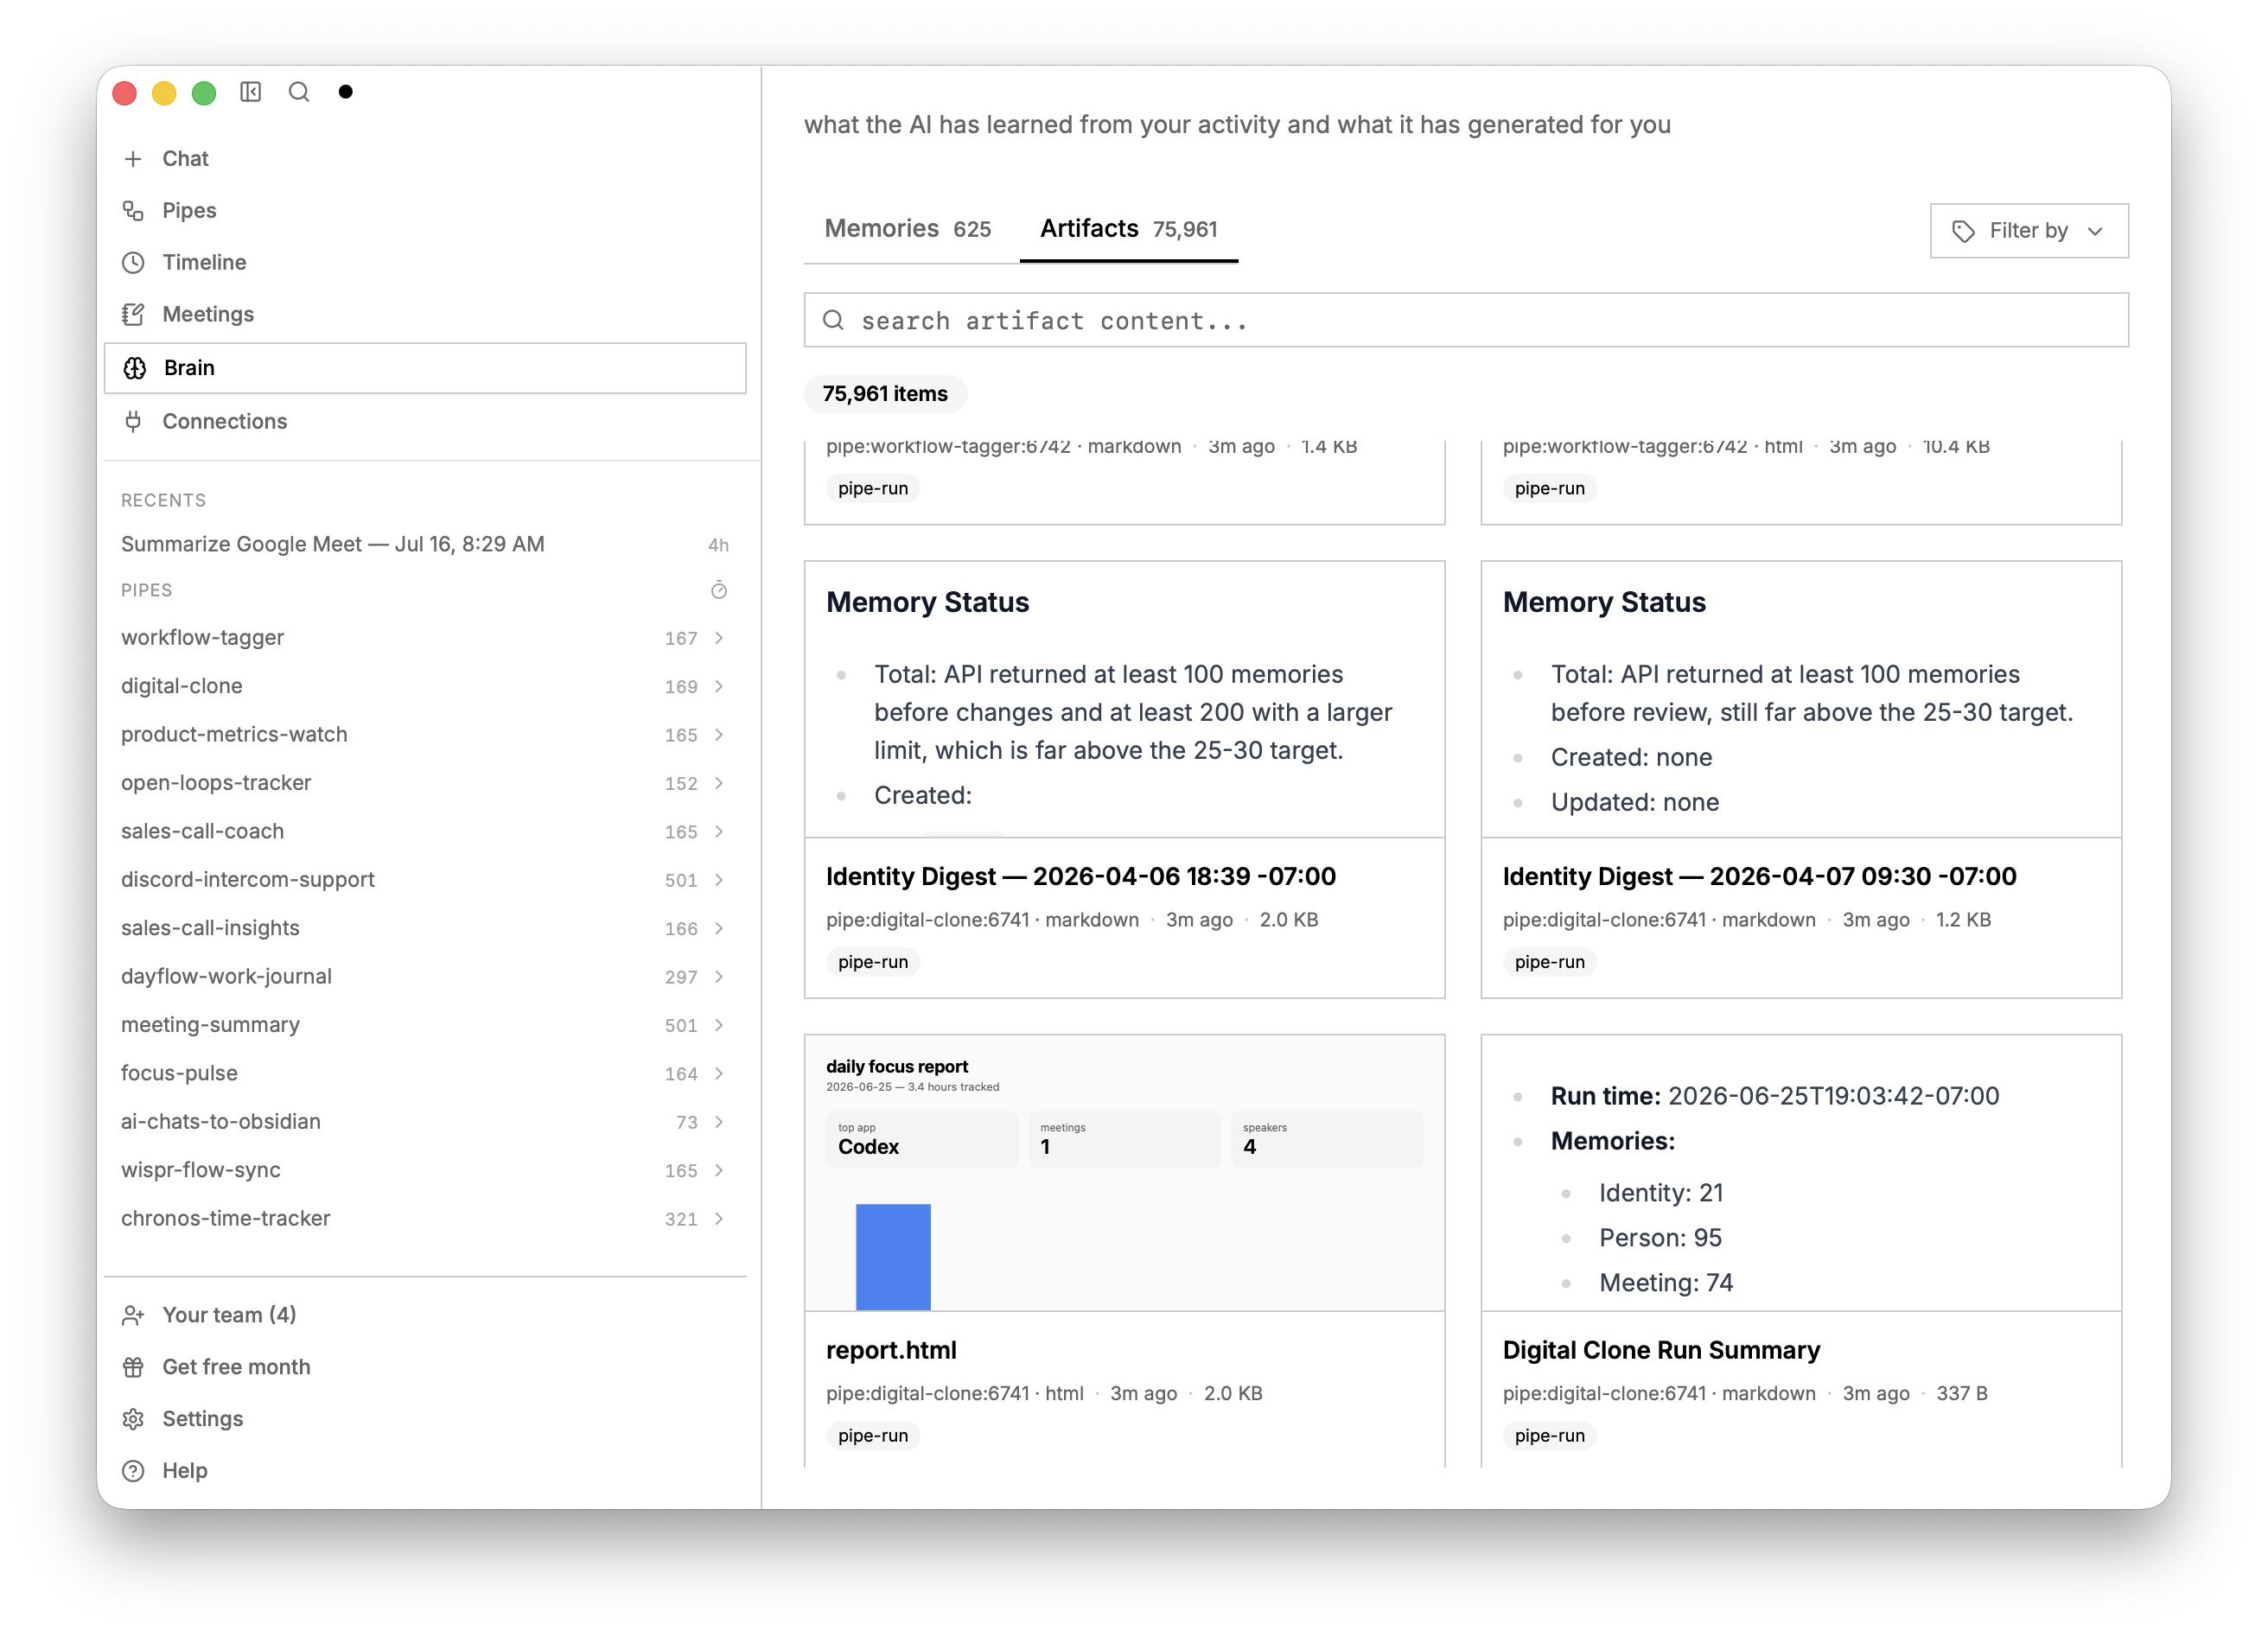 screenpipe/screenpipe
YC (S26) | Open Computer History | Zeichne kontinuierlich deine Computerarbeit im Unternehmen auf, kartiere deine Workflows, hilf dir, Arbeit zu…
 owasp/owasp-ctf-in-a-box
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten
 cliffe/secgen
Erstellen Sie zufällig unsichere VMs
 goochbeater/spiritual-spell-red-teaming
Ein Repository zum Jailbreaken verschiedener LLMs, hauptsächlich Claude
 gallopsled/pwntools
CTF-Framework und Exploit-Entwicklungsbibliothek
 oritwoen/boha
Crypto bounties, puzzles and challenges data library