opa
Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…

Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…

Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-,…

Minimale CVE-gehärtete Container-Image-Sammlung

Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…

JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff…

Cyber Panel – Das Hosting-Control-Panel für OpenLiteSpeed

All-in-One-IoT-Plattform – Geräteverwaltung, Datenerfassung, -verarbeitung und -visualisierung.

Eine quelloffene, cloud-native Sicherheitslösung zum Schutz von allem vom Build bis zur Laufzeit

Das Symfony PHP-Framework

Datenpipelines für Cloud-Konfigurations- und Sicherheitsdaten. Erstellen Sie Cloud-Asset-Inventare, CSPM, FinOps und Lösungen für…

Generiert SCAP-, Ansible-, Bash- und CEL-Sicherheitsinhalte zur Compliance-Bewertung und automatisierten Härtung von Linux-Hosts, Containern und…

Gehärtete, Azure-optimierte Linux-Distribution, erstellt aus Fedora-Quellen mit RPM-Paketierung, Supply-Chain-Sicherheit und deklarativer…

OPNsense GUI, API und System-Backend

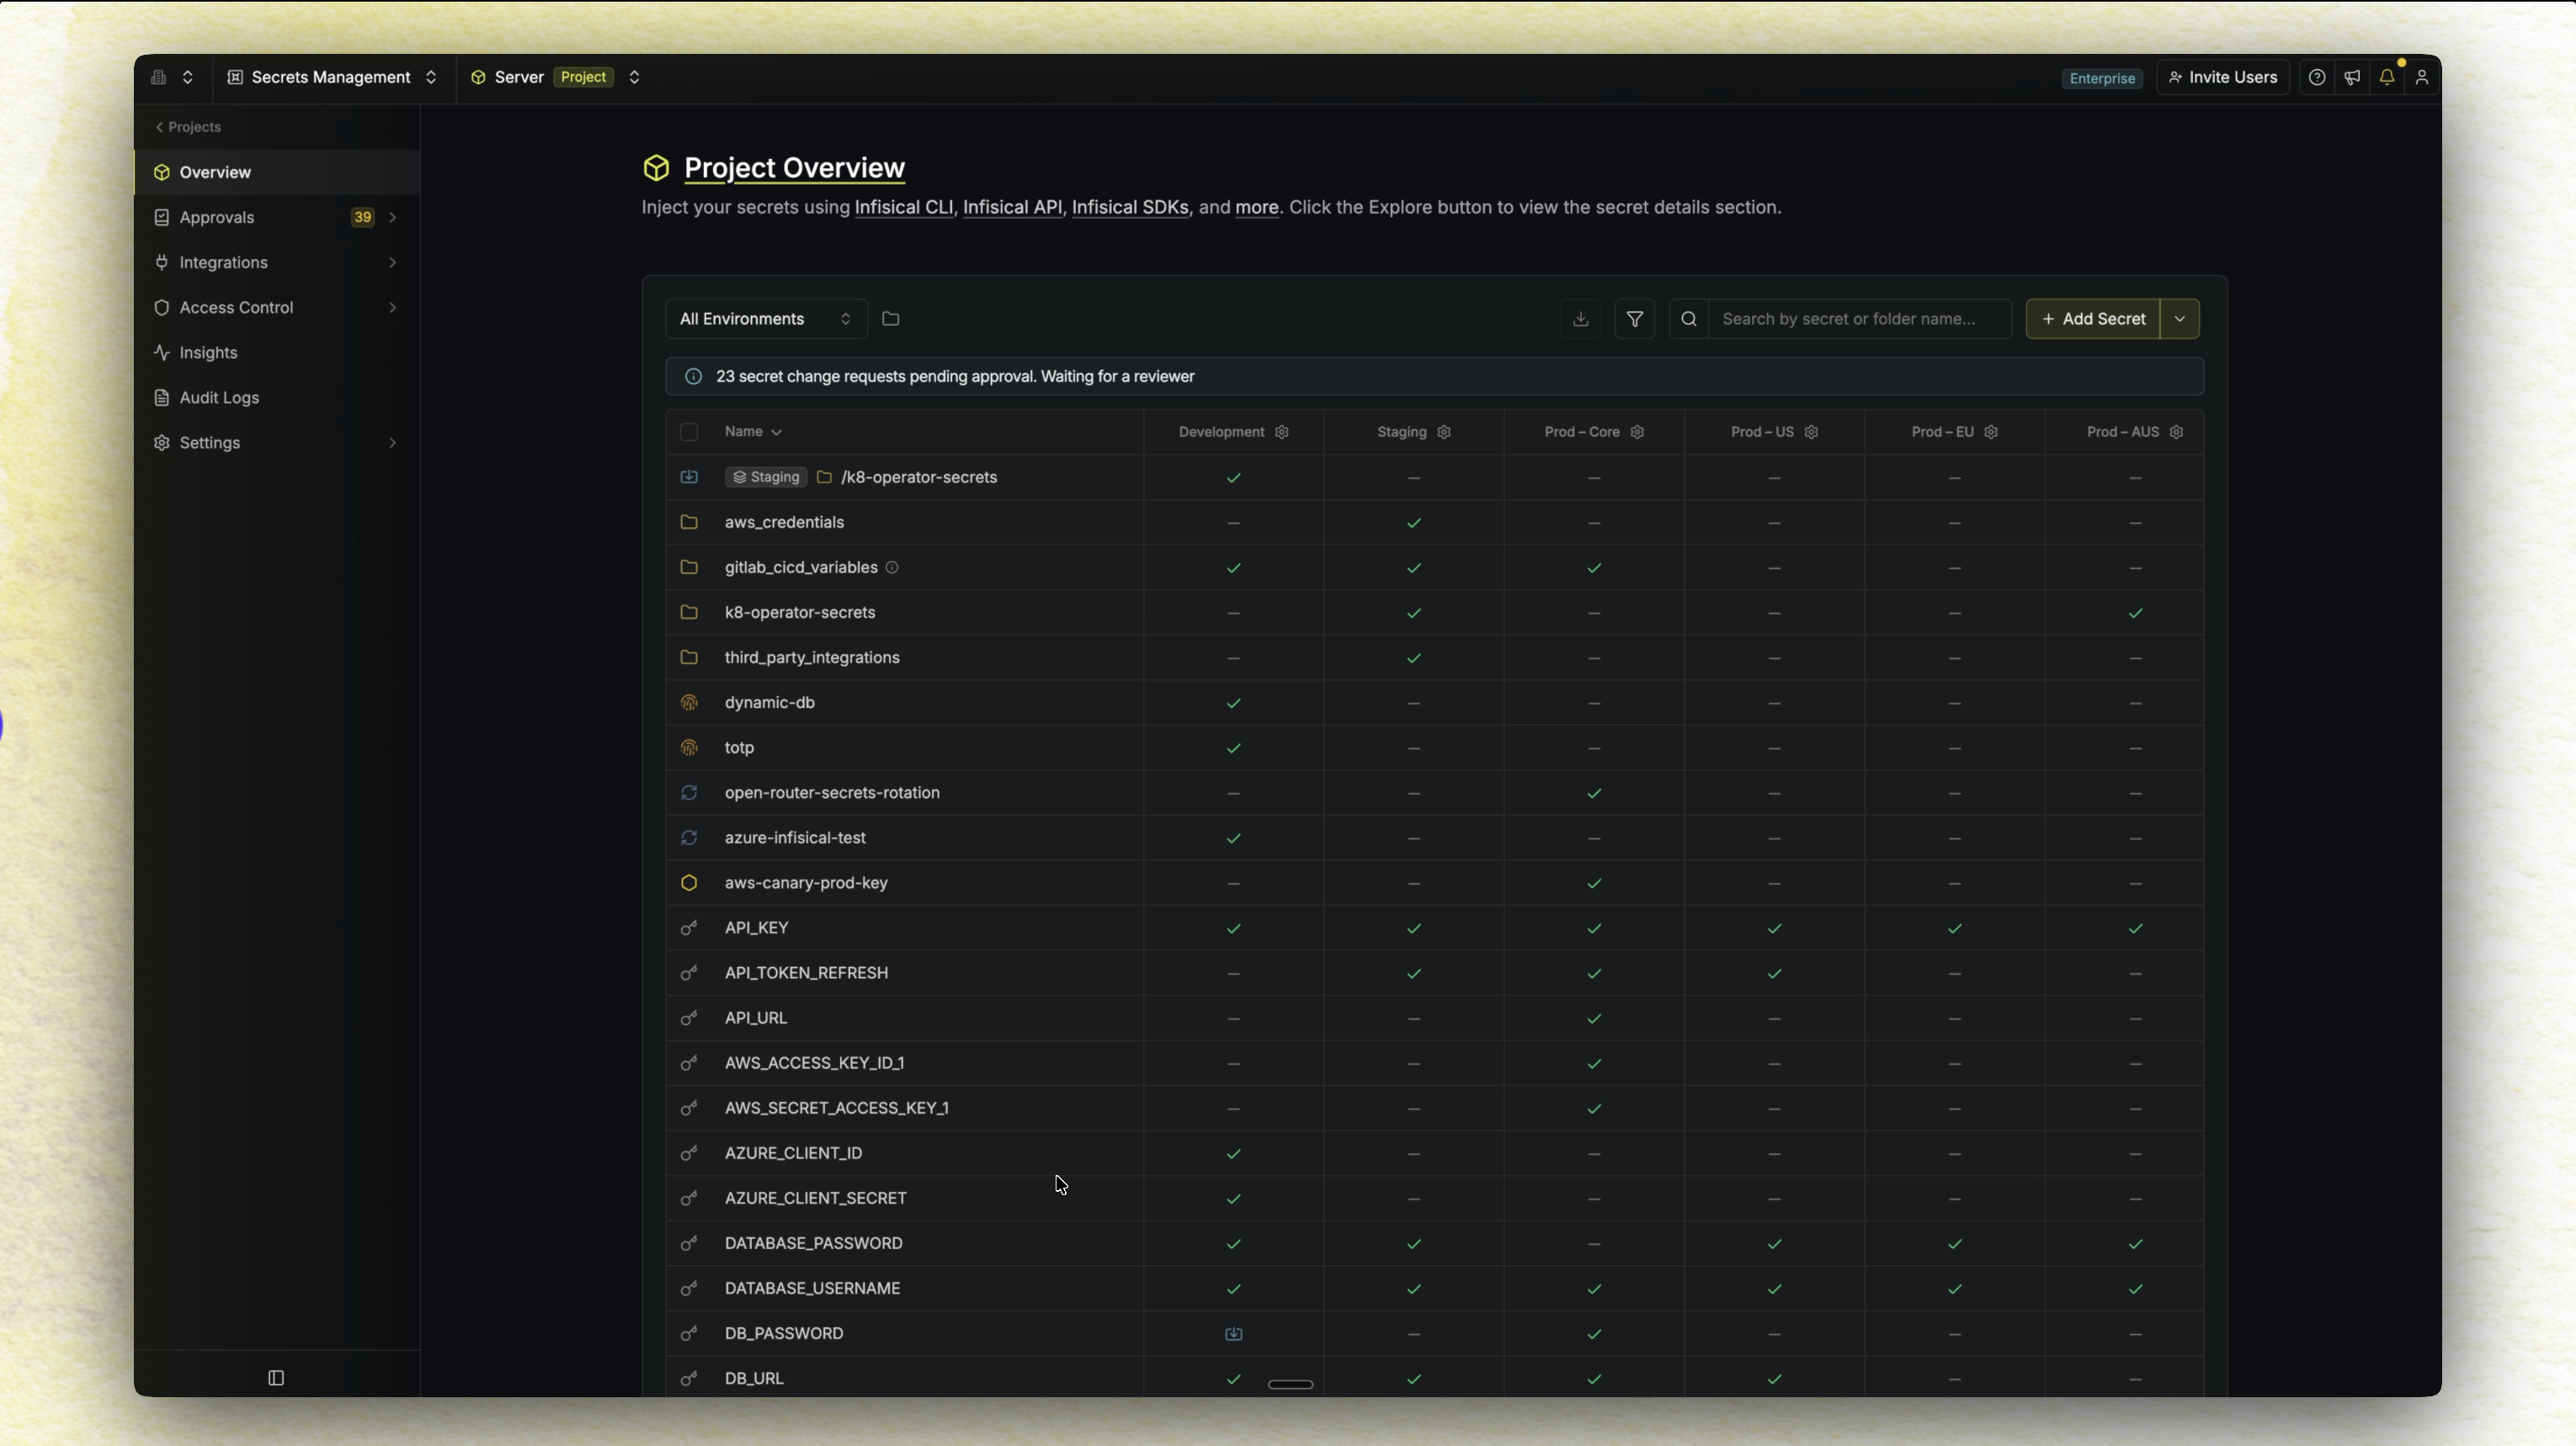
Infisical ist die Open-Source-Plattform für Secrets, Zertifikate und die Verwaltung privilegierter Zugriffe.

Open-Source-IPAM- und DCIM-Plattform, die eine zentrale Quelle der Wahrheit für die Modellierung, Dokumentation und Automatisierung von…

Open-Source-Antivirus für KI-Agenten: Blockiert riskante Tools, Secret-Zugriffe, Prompt-Injection, bösartige Pakete, MCP-Server, Plugins und Skills…

Einfaches und flexibles Tool zur Verwaltung von Geheimnissen

Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…