
dicerosbicornis
 maldevel/dicerosbicornis
Eine voll ausgestattete Windows-Backdoor, die E-Mail als C&C-Server nutzt.
encryption-decryption-toolsshellcodedata-exfiltration+5
16
maldevel/dicerosbicornisEine voll ausgestattete Windows-Backdoor, die E-Mail als C&C-Server nutzt.
 synacktiv/dcomillusionist
DCOM In-Memory- und dateilose Laterale-Bewegungstechniken durch .Net-Deserilization
 7h30th3r0n3/ollamahound
Massenaufklärung, Versions-Fingerprinting, CVE-Tester und Live-Exploitation-Framework für offene Ollama-Instanzen.
 aperocky/bepr
Ein minimales, authentifiziertes Reverse-Shell-Framework zum Erreichen von Hosts mit ausgehendem Internetzugang.
 redsiege/autofunkt
Python-Skript zur Automatisierung der Erstellung serverloser Cloud-Redirectors aus Cobalt Strike Malleable C2-Profilen
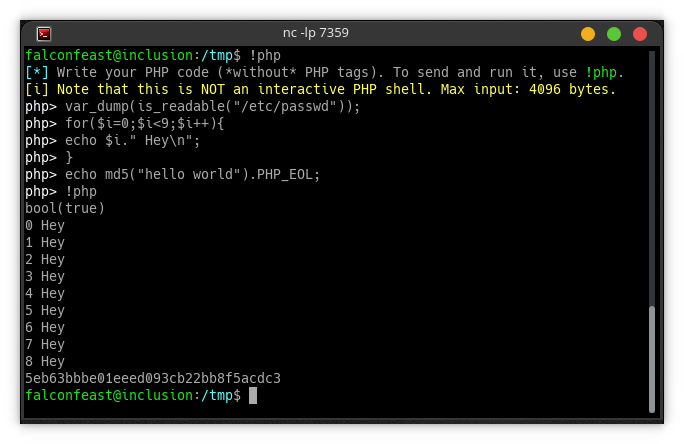 nickguitar/yaps
Yet Another PHP Shell - Das umfassendste PHP Reverse Shell
 stvemillertime/absolutely-positively-not-hacking-back-with-pcap
Streaming unerwarteter Netzwerk-Byte-Sequenzen mit hoher Wahrscheinlichkeit eines Bluescreens oder anderweitigen Absturzes von…
 st3rven/fronthunter
FrontHunter ist ein Werkzeug zum Testen großer Domainlisten, um Kandidaten für Domain Fronting zu identifizieren.
 r00k5a58/pyc2
Einfacher c2, in Python geschrieben, um Sicherheitskonzepte zu demonstrieren
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
SOC-Übung für das Labor zur Analyse und Reaktion auf die Befehlseinschleusungsschwachstelle in Palo Alto Networks PAN-OS (CVE-2024-3400) mit…
 trustedsec/trevorc2
TrevorC2 ist eine legitime (durchsuchbare) Website, die Client/Server-Kommunikation für verdeckte Befehlsausführung tunnelt.
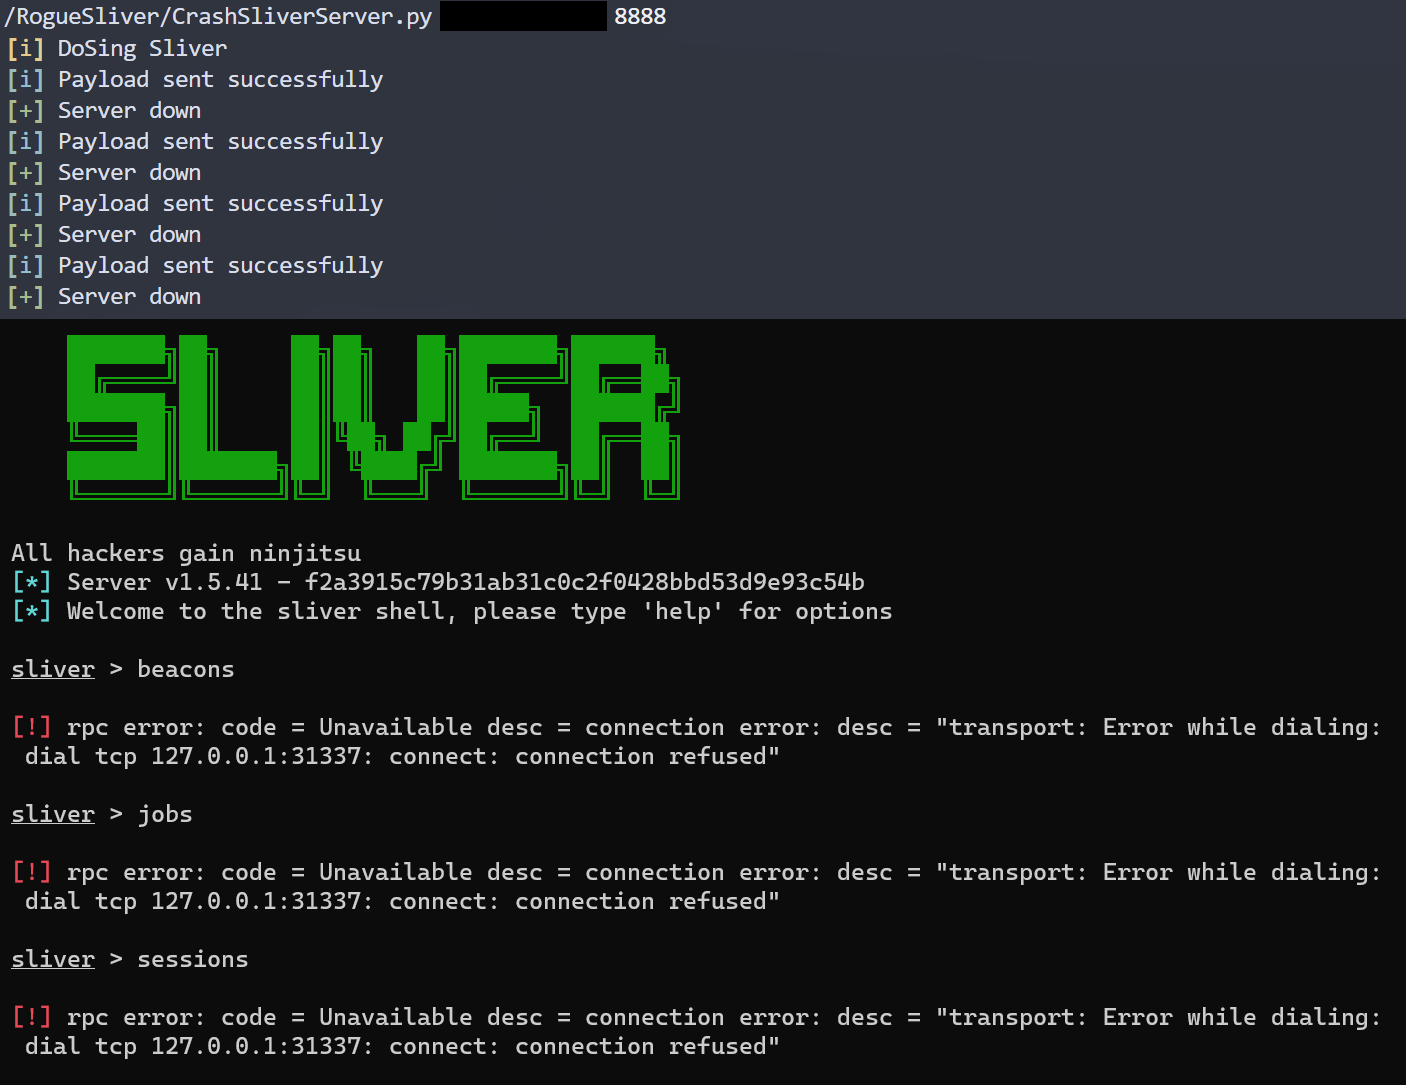 ace-responder/roguesliver
Eine Sammlung von Werkzeugen zur Störung von Kampagnen, die das Sliver-C2-Framework nutzen.
 jacobsoo/malconfig
Dies ist Teil eines Moduls für das Framework, das ich ständig weiterentwickle. Derzeit werden hier nur Informationen über die C2 preisgegeben.
 spiderlabs/jboss-autopwn
Ein JBoss-Skript zum Erhalten von Remote-Shell-Zugriff
 d4rk007/sak1to-shell
Multithreaded, Multi-Betriebssystem/Plattform (Linux/Windows) C2-Server und Windows Reverse-TCP-Shell-Client, beide in C geschrieben.
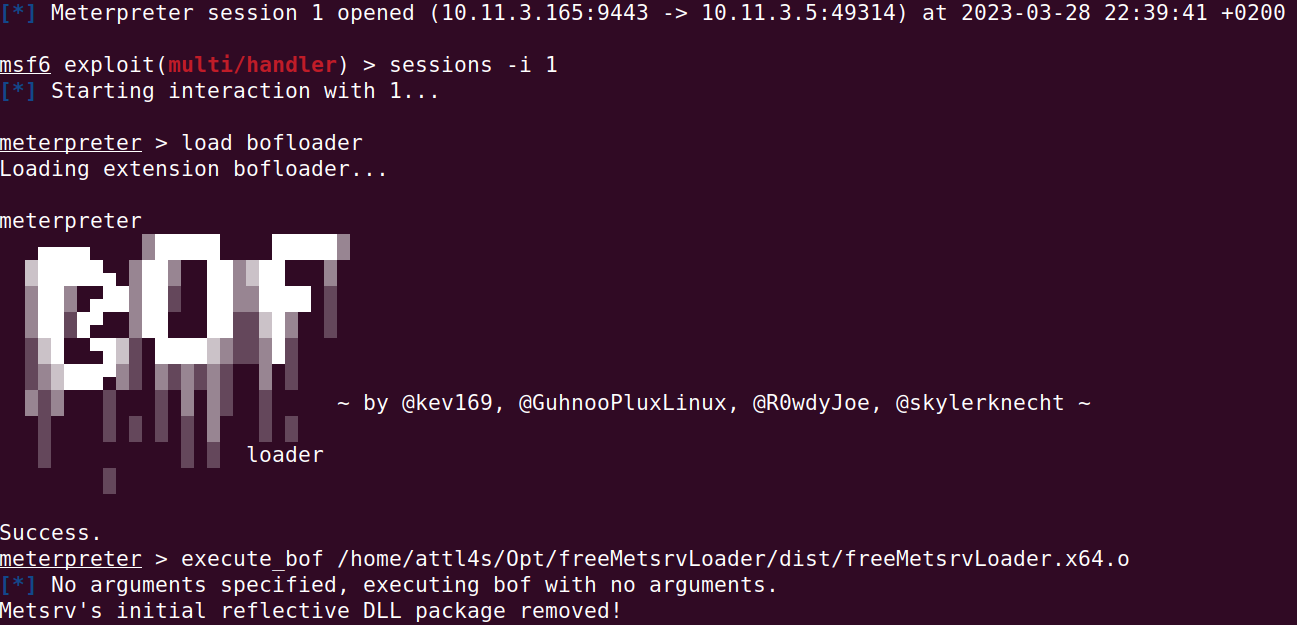 attl4s/freemetsrvloader
freeBokuLoader-Fork, der auf Metsrvs anfängliches Reflective-DLL-Paket abzielt und dieses freigibt.
 peewpw/exploithosting
Host-basiertes Exploitation-Tool für Penetrationstests und Red-Team-Operationen, das Payload-Zustellung und Post-Exploitation-Aktionen auf…
 zeop-cybersec/covenant_rce
PoC für Covenant C2 RCE