
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Command and Control — Tools — Seite 52 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
955 Ergebnisse
DBC2 preview

DBC2

GitHubarno0x/dbc2

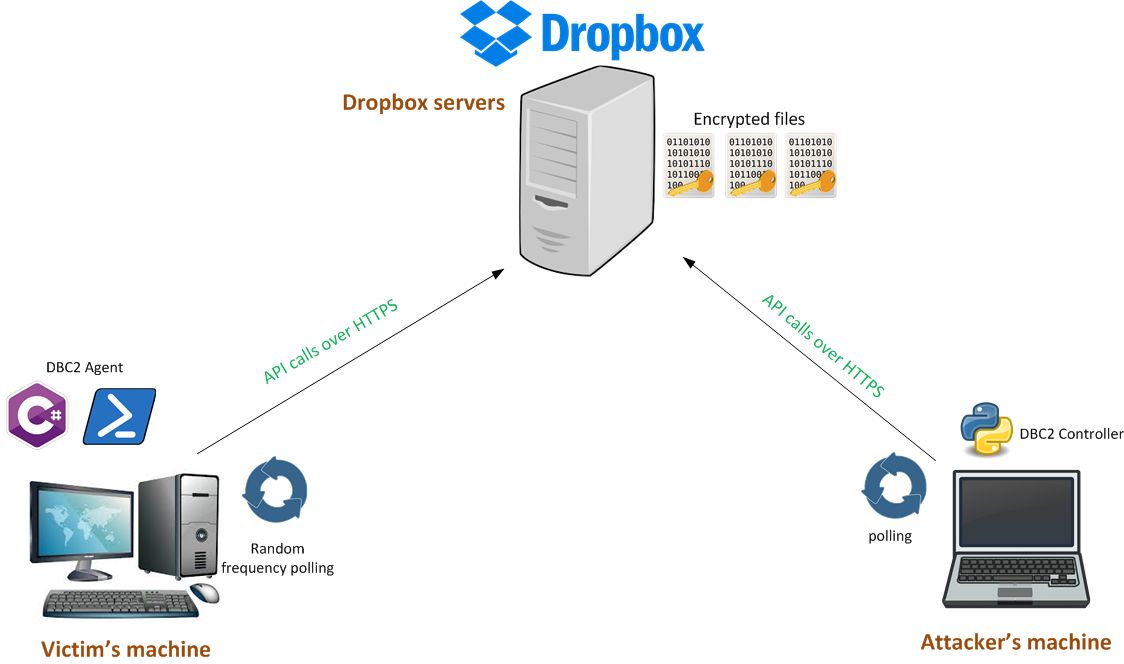
DBC2 (DropboxC2) ist ein modulares Post-Exploitation-Tool, bestehend aus einem Agenten, der auf dem Rechner des Opfers läuft, einem Controller, der…
penetration-testing-frameworkspayload-generationpost-exploitation+2
326
vor 8 Jahren
shadow-workers preview

shadow-workers

GitHubshadow-workers/shadow-workers

Shadow Workers ist ein kostenloses und Open-Source-C2 und Proxy, das für Penetrationstester entwickelt wurde, um bei der Ausnutzung von XSS und…
persistence-mechanismsweb-application-exploitationpenetration-testing+2
245vor 3 Jahren
procrustes preview

procrustes

GitHubvp777/procrustes

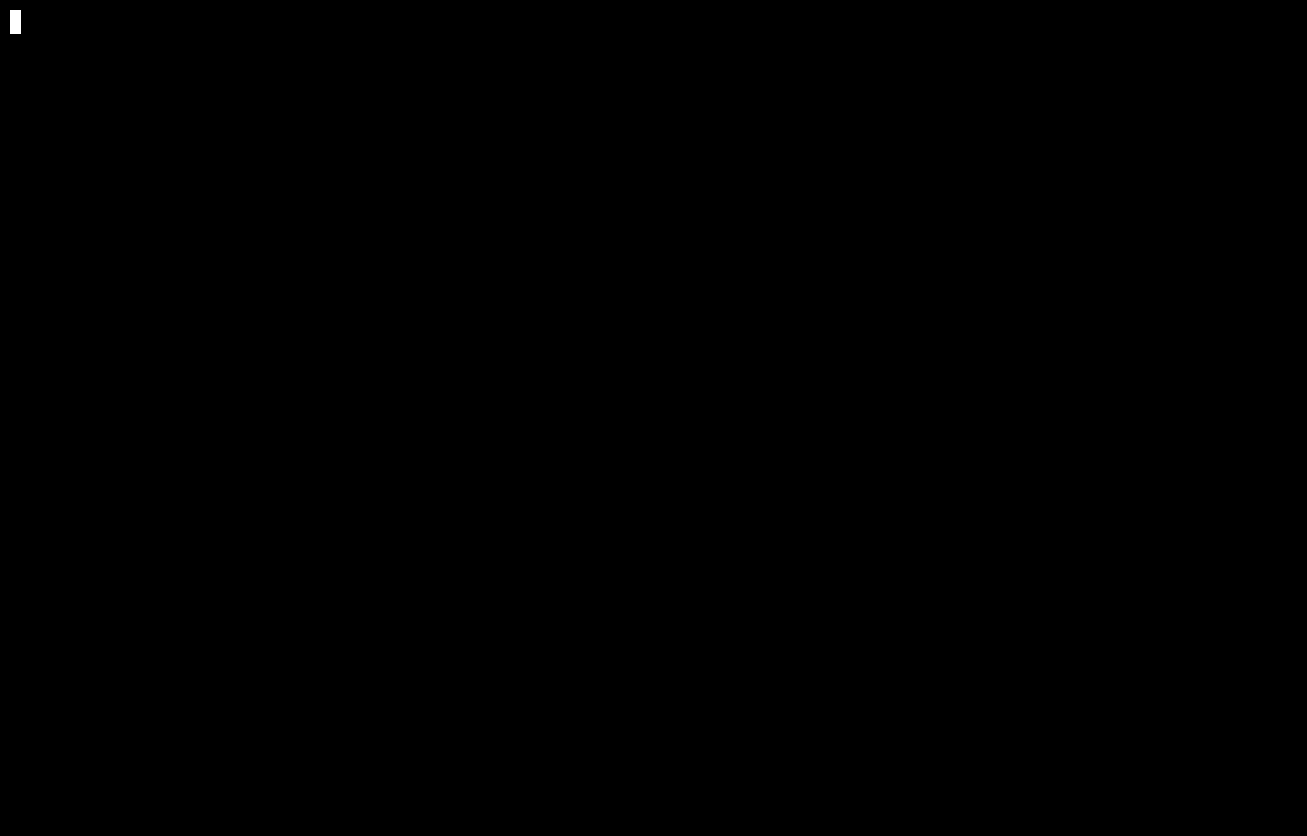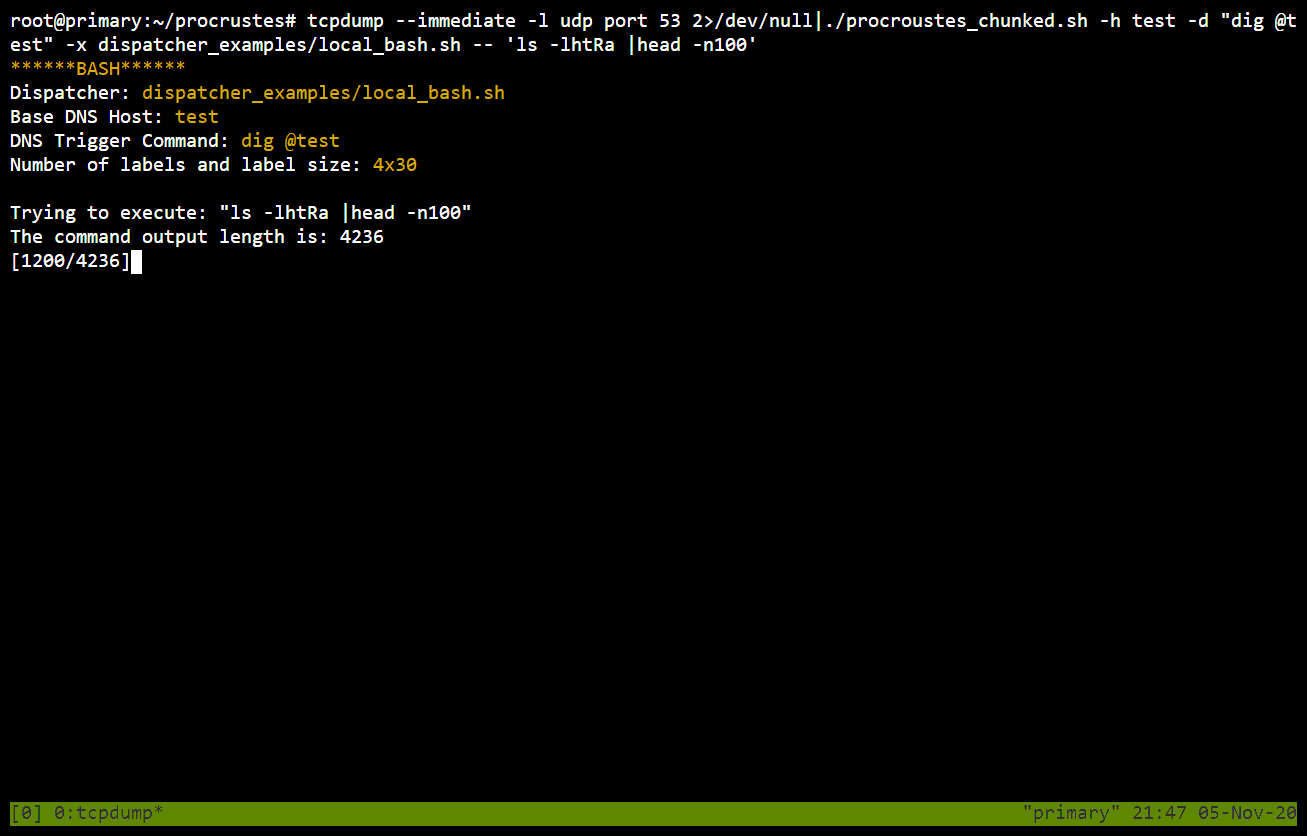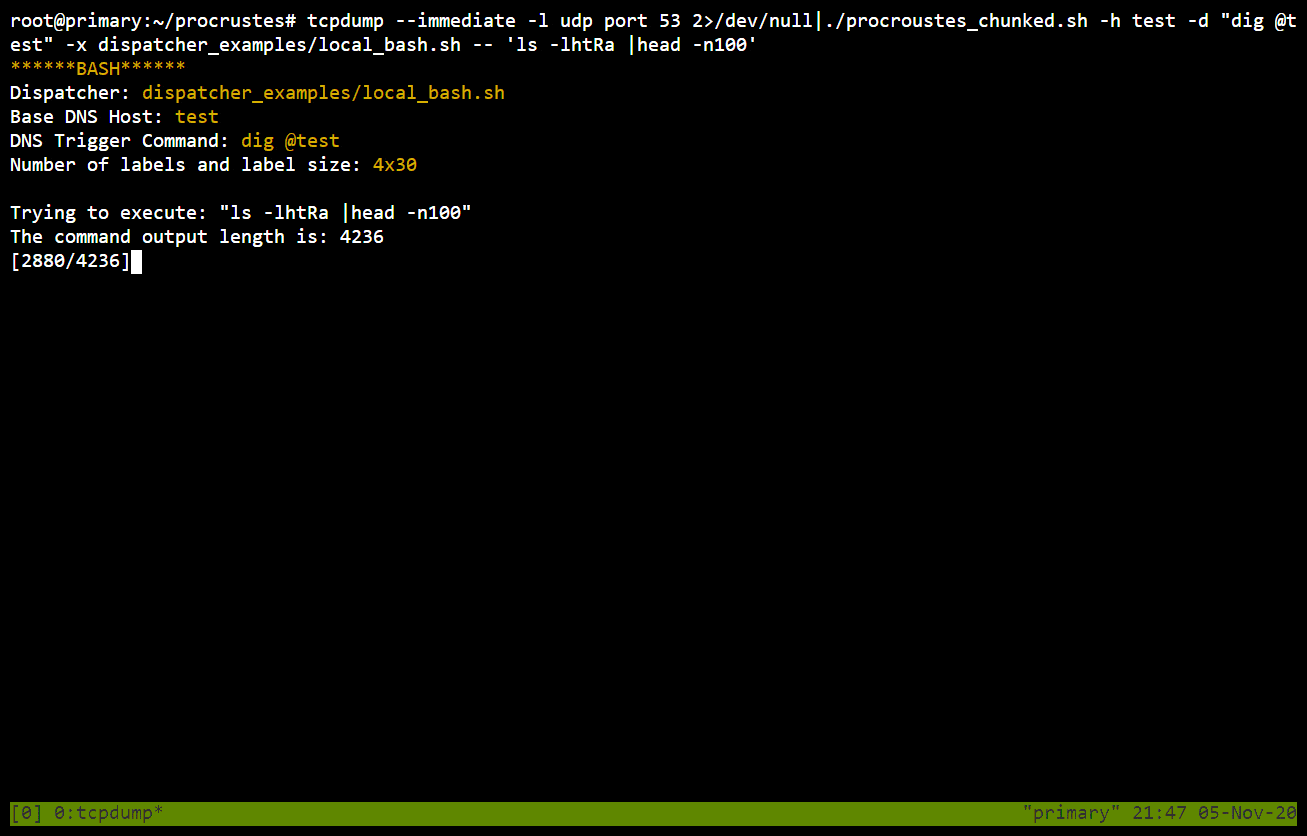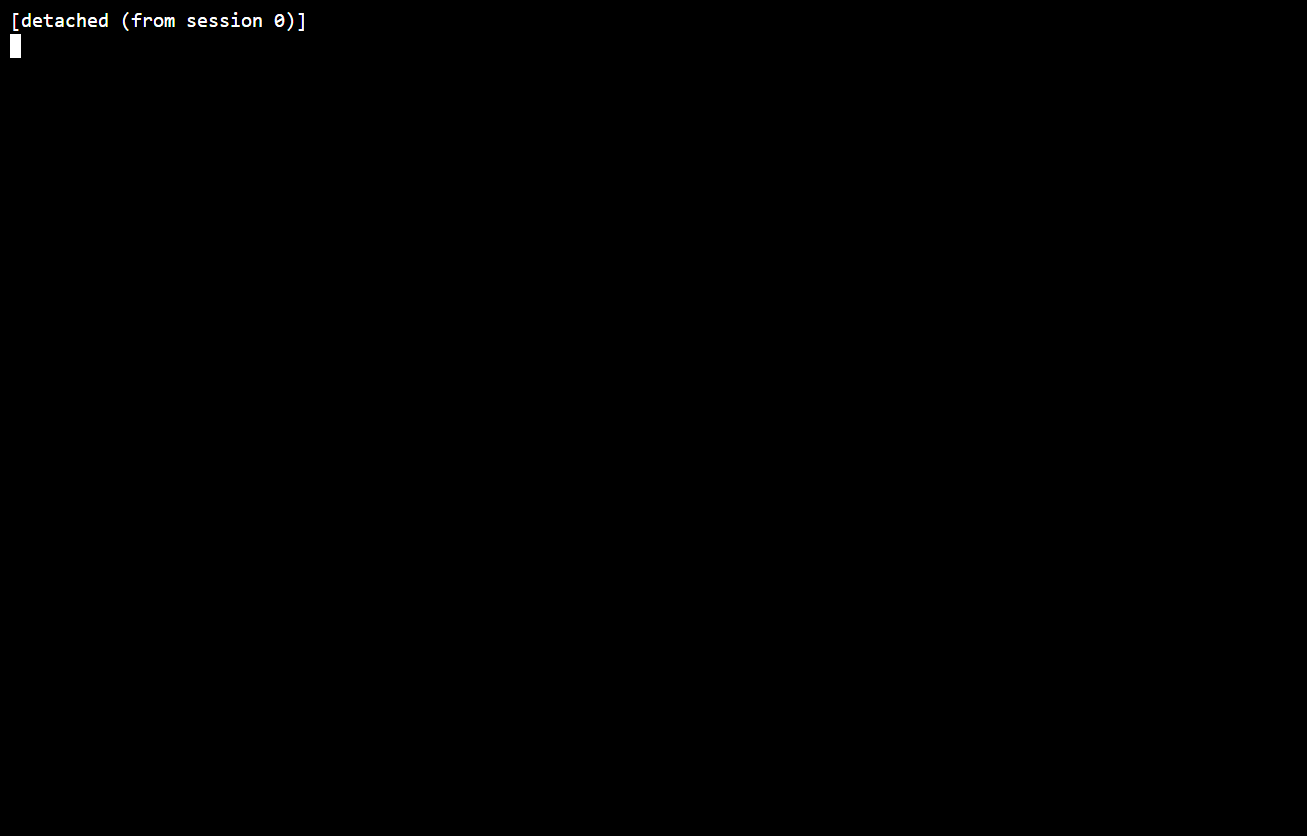
Ein Bash-Skript, das die Exfiltration von Daten über DNS automatisiert für den Fall, dass wir eine blinde Befehlsausführung auf einem Server mit…
exploitationdata-exfiltrationcommand-and-control+2
210vor 5 Jahren
REC2 preview

REC2

GitHubg0h4n/rec2

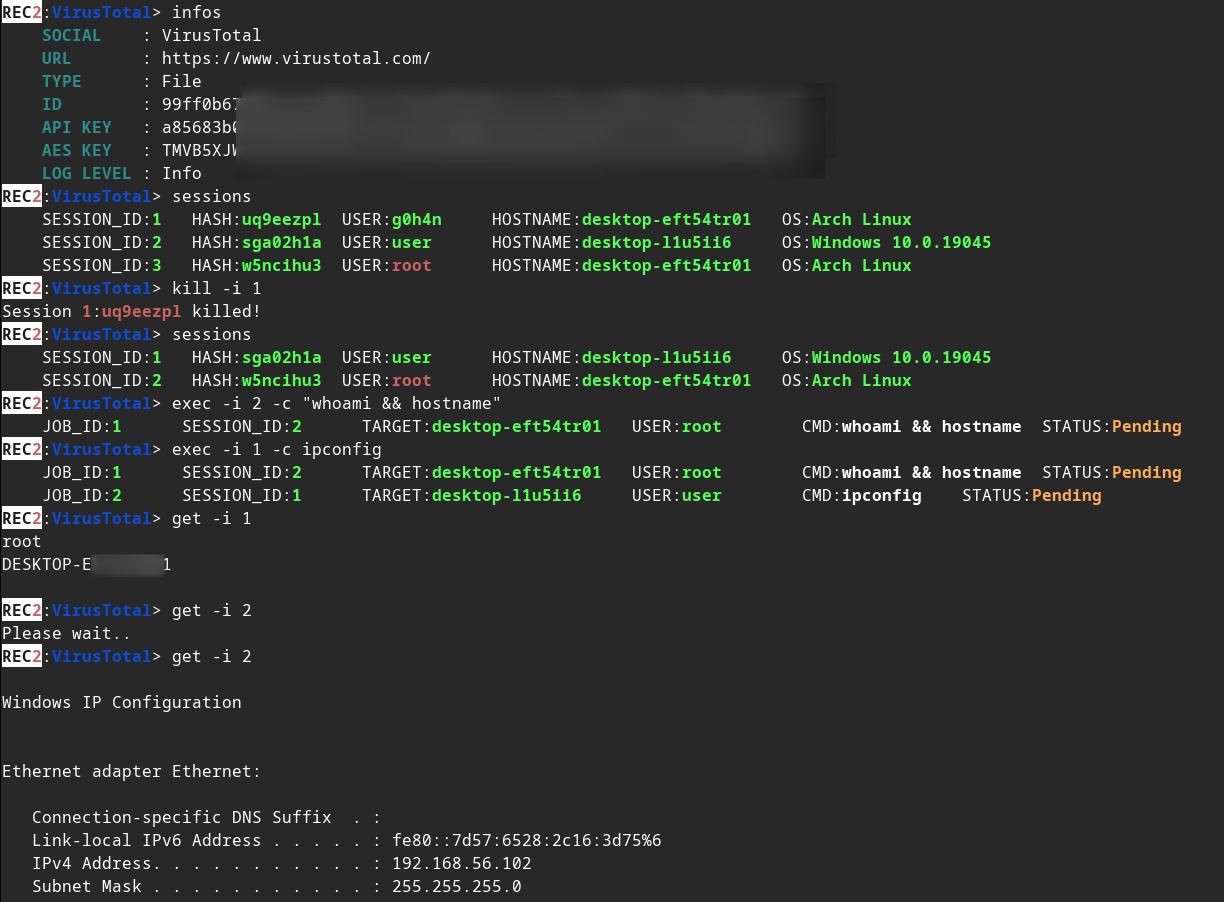
REC2 (Rusty External Command and Control) ist ein Client- und Server-Tool, das es Prüfern ermöglicht, Befehle über die VirusTotal- und Mastodon-APIs…
post-exploitationpenetration-testingcommand-and-control+3
162vor 2 Jahren
gitpwnd preview

gitpwnd

GitHubnccgroup/gitpwnd

GitPwnd ist ein Netzwerk-Penetrationstool, mit dem Sie ein Git-Repository für die Befehls- und Kontrolle kompromittierter Maschinen verwenden können
persistence-mechanismspost-exploitationpenetration-testing+3
145vor 5 Jahren
tsh-sctp preview

tsh-sctp

GitHubinfodox/tsh-sctp

TinySHell-Port auf SCTP
post-exploitationpenetration-testingcommand-and-control+3
125vor 13 Jahren
Out-FINcodedCommand preview

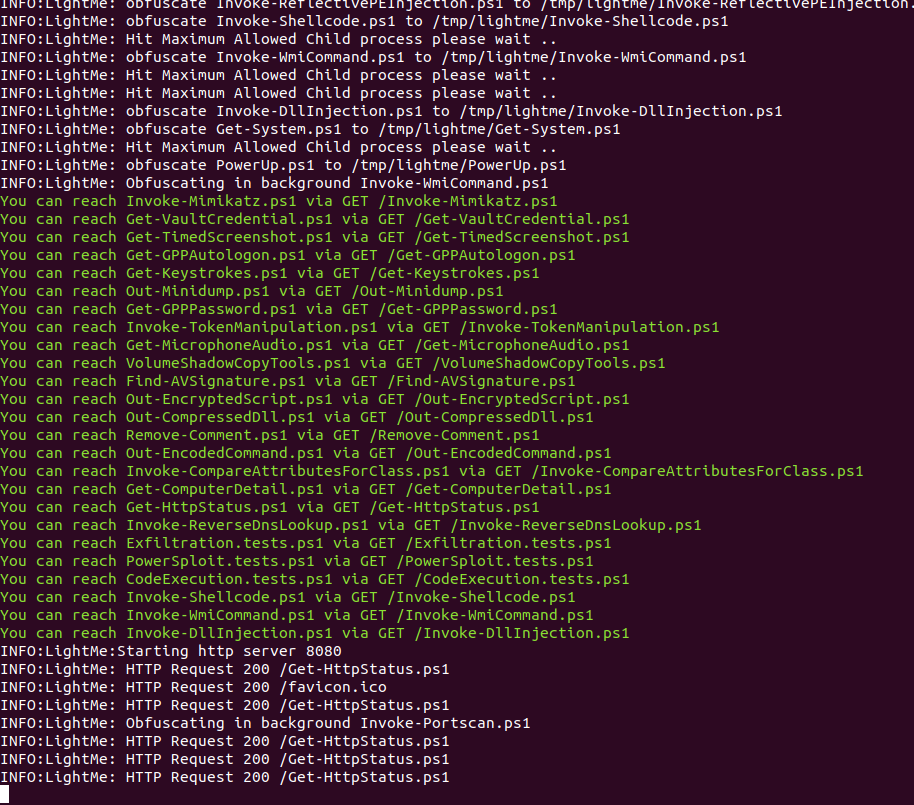
Out-FINcodedCommand

GitHubdanielbohannon/out-fincodedcommand

POC, das die von FIN-Bedrohungsakteuren verwendeten Verschleierungstechniken hervorhebt, basierend auf der replace-Funktionalität von cmd.exe und den…
defensive-toolspayload-generationcommand-and-control+2
108vor 9 Jahren
LightMe preview

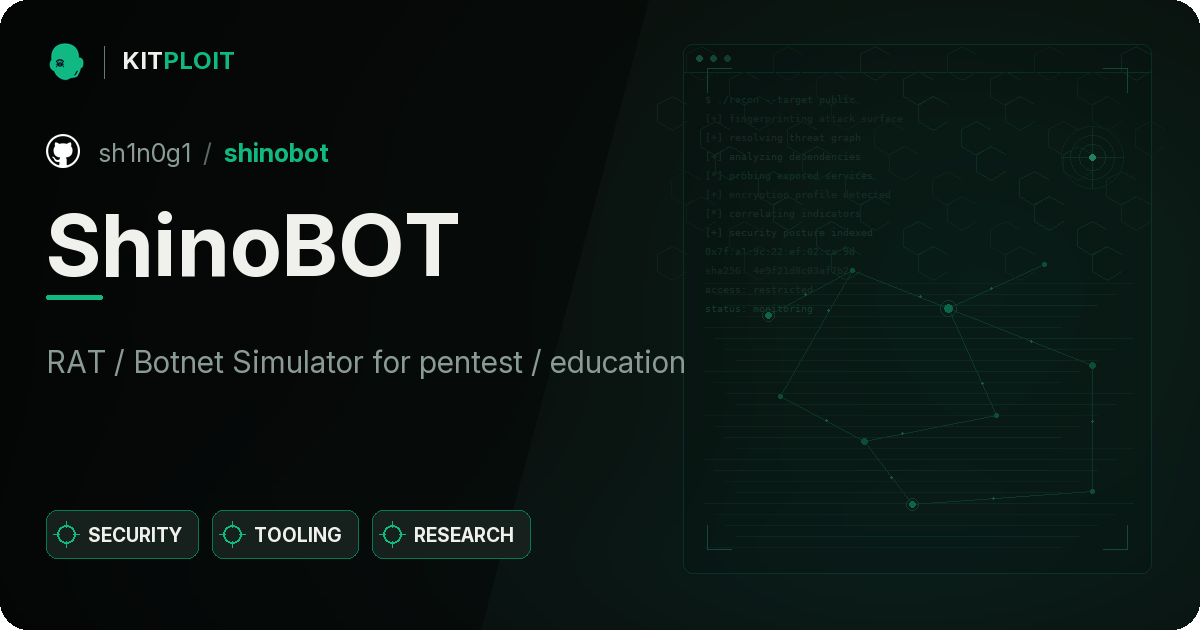
LightMe

GitHubsafebuffer/lightme

HTTP-Server zum Bereitstellen obfuskierter Powershell-Skripte/Payloads
payload-generationpenetration-testingcommand-and-control+2
95vor 5 Jahren
ShinoBOT preview

ShinoBOT

GitHubsh1n0g1/shinobot

RAT / Botnet Simulator für pentest / Ausbildung
payload-generationexploitationpenetration-testing+4
84vor 7 Jahren
win-rat preview

win-rat

GitHubmachine1337/win-rat

Eine vollständig unerkannte RAT für Windows, die jede Art von Antivirenschutz umgeht und dir eine CMD-Shell in deinem Terminal gibt.
payload-generationcommand-and-controlred-teaming+1
48vor 3 Jahren
about_cobaltstrike4.5_cdf preview

about_cobaltstrike4.5_cdf

GitHublovechoudoufu/about_cobaltstrike4.5_cdf

cobaltstrike4.5-Version geknackt, checksum8-Signatur entfernt, BeaconEye umgangen, Fehler behoben, bei dem die stage über den Pfad geleakt wurde,…
penetration-testing-frameworksexploit-frameworksids-ips-evasion+4
18vor 4 Jahren
pingback preview

pingback

GitHubcorelight/pingback

Ein Zeek-Paket zur Erkennung des Command-and-Control-Netzwerkverkehrs (C2) der Pingback-Malware über den ICMP-Tunnel.
network-securitymalware-analysiscommand-and-control+2
11vor 1 Jahr
CSPlugins preview

CSPlugins

GitHubal1ex/csplugins

Cobaltstrike-Plugins

exploitationids-ips-evasionpenetration-testing+4
414vor 5 Jahren
hive preview

hive

GitHubinfoskirmish/hive

# Der CIA-Hive-Quellcode, wie von Wikileaks veröffentlicht
data-exfiltrationcommand-and-controlred-teaming
167vor 4 Jahren
beacon_health_check preview

beacon_health_check

GitHubcobalt-strike/beacon_health_check

Dieses Aggressor-Skript verwendet das Notizfeld eines Beacons, um den Gesundheitszustand eines Beacons anzuzeigen.
penetration-testing-frameworkscommand-and-controlred-teaming
143vor 5 Jahren
ASPX_WebShell_COFFLoader preview

ASPX_WebShell_COFFLoader

GitHubepotseluevskaya/aspx_webshell_coffloader

ASPX-Web-Shell mit COFF-Loader zur Ausführung von Beacon Object Files (BOFs) auf Zielservern über einen halbinteraktiven Python-Client, entwickelt…
shellcodeweb-application-exploitationpenetration-testing+3
134vor 7 Monaten
BlockchainC2 preview

BlockchainC2

GitHubxpn/blockchainc2

Ein POC-C2-Server und Agent, um zu erkunden, ob und wie die Ethereum-Blockchain für C2 genutzt werden kann
exploitationpenetration-testingcommand-and-control+2
79vor 7 Jahren
amtracker preview

amtracker

GitHubjacobsoo/amtracker

Android-Malware-Tracker

android-securityreverse-engineeringinformation-gathering+3
28vor 2 Jahren
Zurück1…51525354Weiter