

nono
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
container-securitycode-analysisconfiguration-auditing+8
nolabs-ai/nonoagent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
Statisches Analyse-Regelpaket zur Erkennung von Sicherheitsschwachstellen, gefährlichen Codemustern und Konfigurationsproblemen in vielen Sprachen;…
 ezyang/htmlpurifier
Standards-konformer HTML-Filter in PHP geschrieben
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 c2sp/wycheproof
Projekt Wycheproof testet Kryptobibliotheken gegen bekannte Angriffe.
 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 microsoft/applicationinspector
Ein Quellcode-Analysewerkzeug, das entwickelt wurde, um interessante Merkmale und andere Eigenschaften sichtbar zu machen und die Frage 'Was ist im…
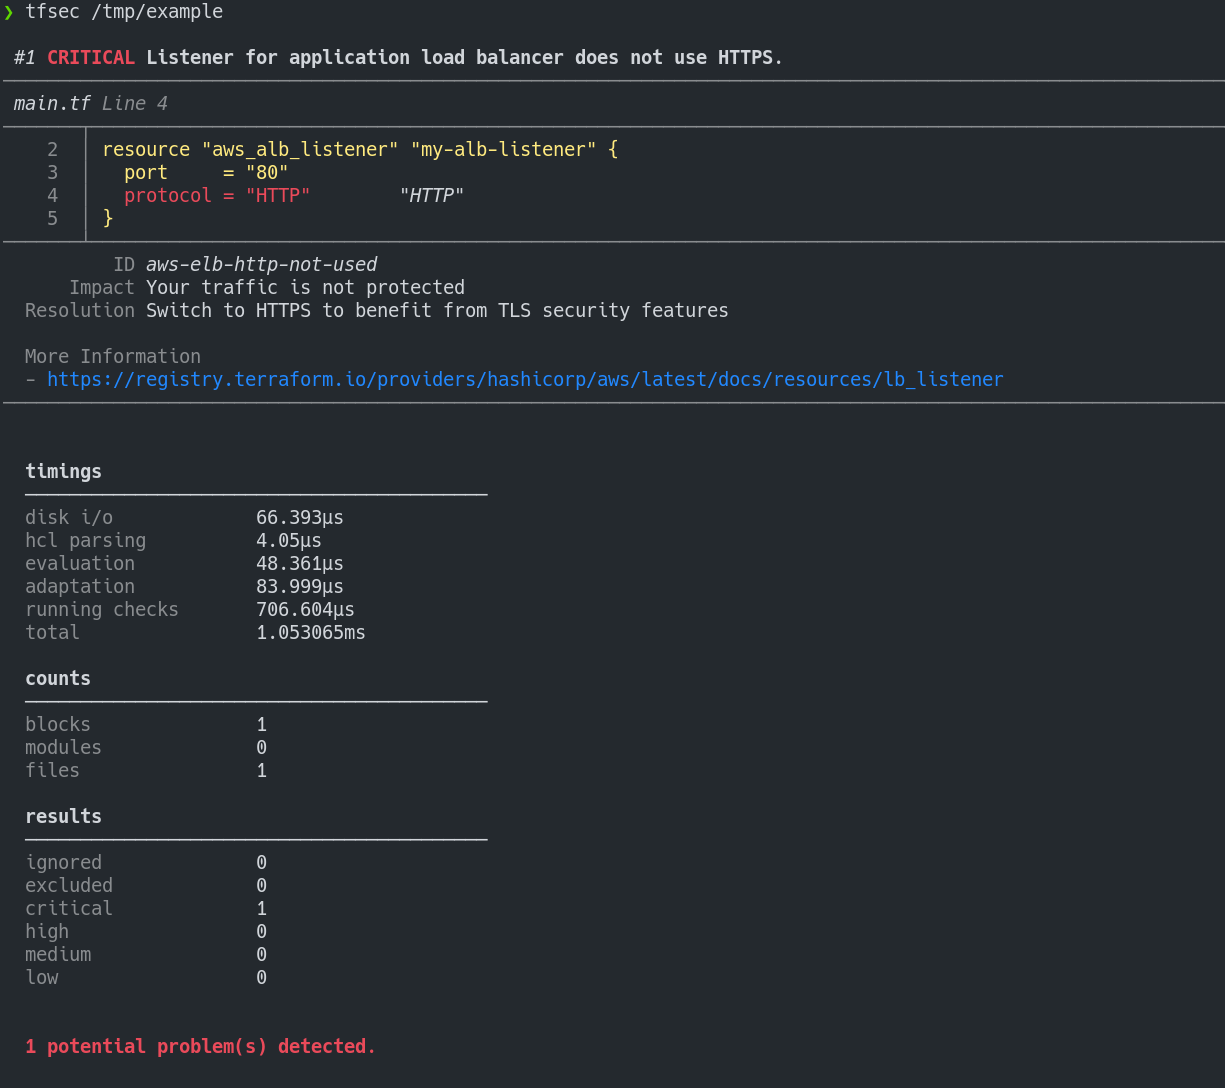 aquasecurity/tfsec
Tfsec ist jetzt Teil von Trivy
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 ajinabraham/nodejsscan
nodejsscan ist ein statischer Sicherheitscode-Scanner für Node.js-Anwendungen.
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
 patriksimek/vm2
Isolierte JavaScript-Sandbox für Node.js, die nicht vertrauenswürdigen Code mit eingeschränktem Zugriff auf eingebaute Module und Host-Ressourcen…
 dman95/sasm
SASM - einfache plattformübergreifende IDE für die Assemblersprachen NASM, MASM, GAS und FASM
 huhusmang/awesome-llms-for-vulnerability-detection
Die umfassendste, kontinuierlich aktualisierte Sammlung der Community zu Forschung über Large Language Models zur Erkennung von…
 yelp/detect-secrets
Eine unternehmensfreundliche Methode zur Erkennung und Verhinderung von Geheimnissen im Code.
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers