DSpace__DSpace_CVE-2022-31195_5-10

Gepatchte Version des DSpace-Repositorys, die CVE-2022-31195 behebt und eine sichere Plattform für das Management digitaler Assets mit verbesserter…

Gepatchte Version des DSpace-Repositorys, die CVE-2022-31195 behebt und eine sichere Plattform für das Management digitaler Assets mit verbesserter…

Ein pythonisches Framework für die Bedrohungsmodellierung

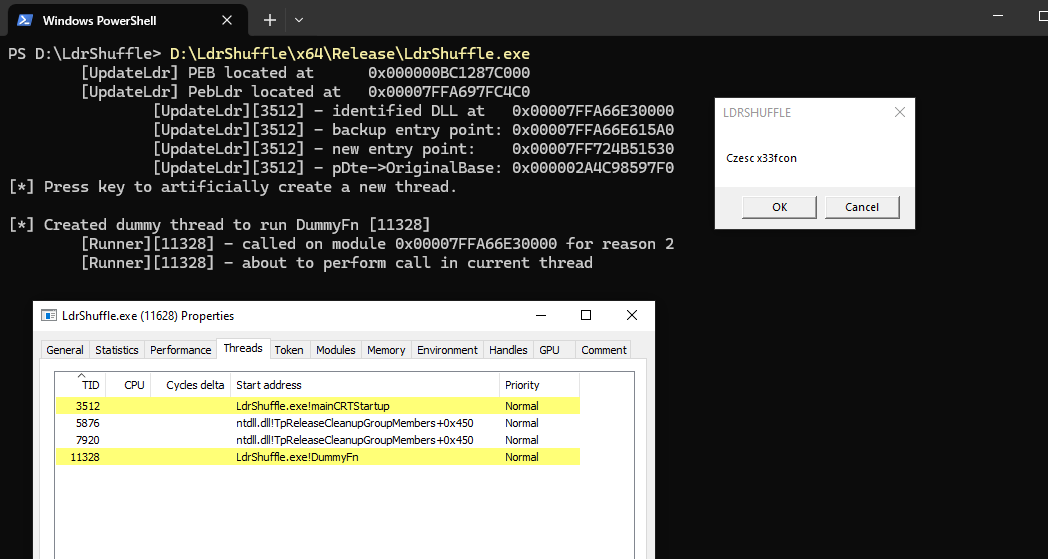
Codeausführungs-/Injektionstechnik durch Manipulation der DLL-PEB-Modulstruktur

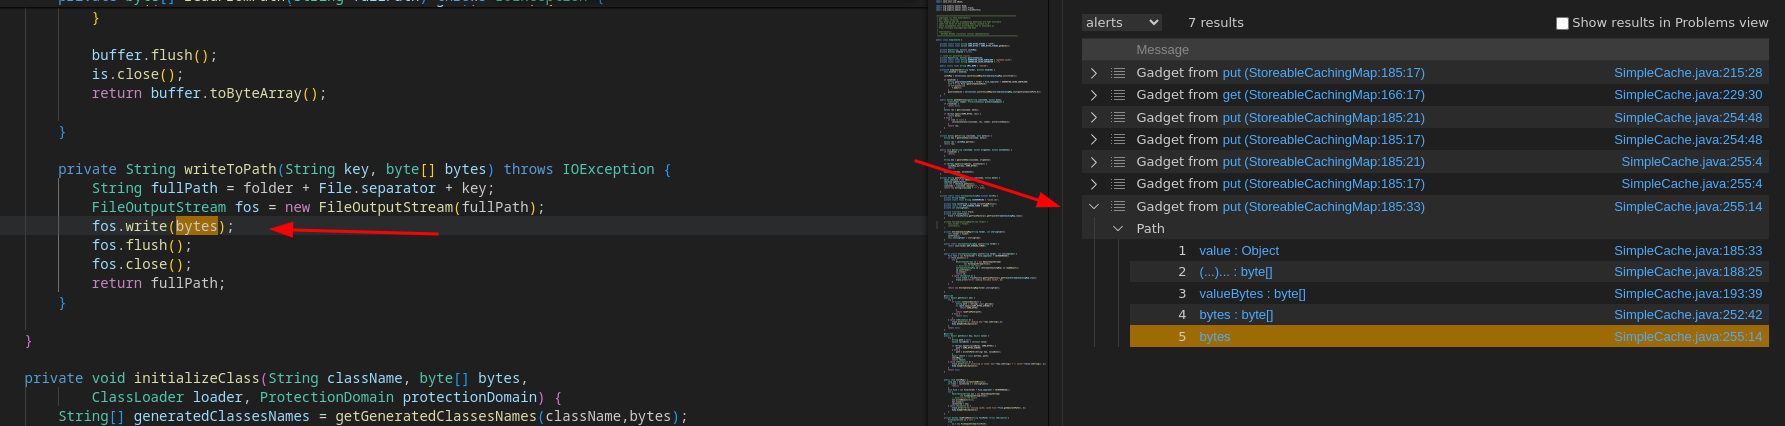
Finding von Java/C#-Gadget-Chains mit CodeQL

POC für RCE-Schwachstelle in der ParseExcel-Bibliothek und auch in ParseXLSX, als abhängige Bibliothek.

Dieses Repository speichert den Quellcode des verwundbaren Programms.

Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…

Der Web Exploit Detector ist eine Node.js-Anwendung, die verwendet wird, um mögliche Infektionen, bösartigen Code und verdächtige Dateien in…

Erkennungsskripte und Anleitung für die Schwachstelle CVE-2022-22965 (Spring4Shell) im Spring Framework, einschließlich PowerShell- und Bash-Scannern…

TCP-JSON-Bridge-Server für IDA Pro und Ghidra, die Dekompilierung, Xrefs, Symbole, Vtables, RTTI und Speicher-Patching für externe Skripte und…

Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.

Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images

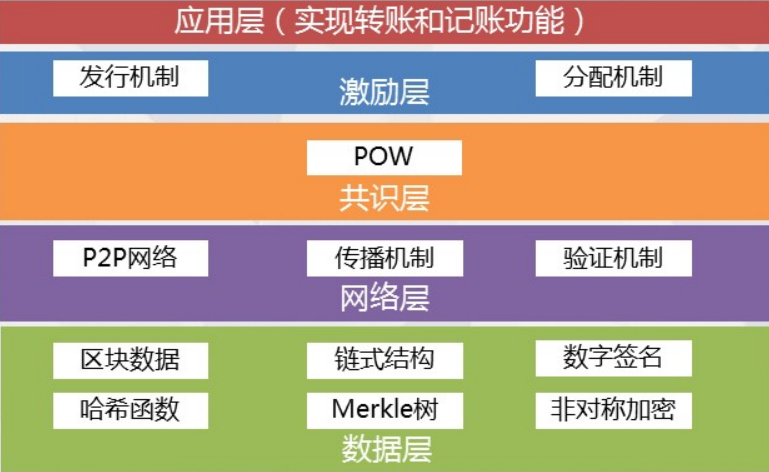
BlockChain Security Construction

Skript zum schnellen Überprüfen von CVE-2025-55182 (React) und CVE-2025-66478 (Next.js) – Kritische nicht authentifizierte RCE-Sicherheitslücken im…

KI-basiertes System zur Erkennung und Verschleierung von Schadcode mit Microservices für Erkennung, Packing und Code-Verschleierung sowie Benutzer-…

retire.js hat eine neue Heimat

Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…