

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Tools — Seite 67 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1207 Ergebnisse
soc-home-lab preview

soc-home-lab

GitHubszzxli/soc-home-lab

Praxisnahes Cybersicherheits-Lab: Mini-SOC auf AWS, CloudTrail-IOC-Analyzer, Phishing-Analyse-Lab, ELF-Binary-Triage, SOC-Agent-Fähigkeiten

ioc-managementphishingmalware-analysis+8
2
vor 4 Tagen
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…

static-analysisdynamic-analysis-sandboxingcode-analysis+4
11vor 6 Jahren
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

Minimalistischer VT-x-Hypervisor für Windows x64, der Syscall-, MSR-, IDT- und Kernel-Inline-Hooks sowie EPT-basierte Seitensubstitution und…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
951vor 7 Jahren
dotNIET preview

dotNIET

GitHubsynacktiv/dotniet

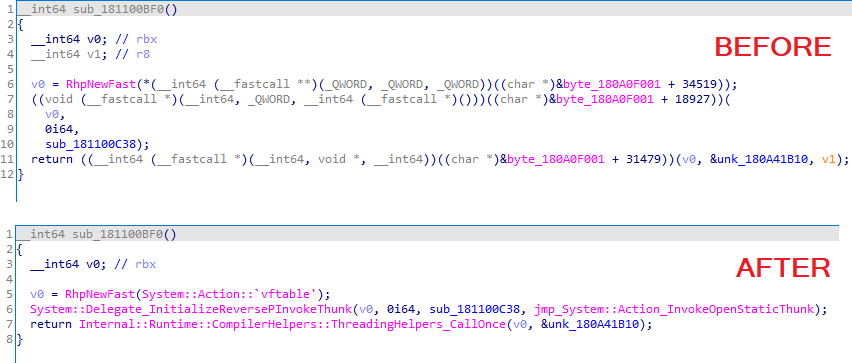
IDA-Pro-Plugin, das zur Laufzeit aufgelöste Symbole in .NET-Native-Binärdateien importiert, SharedLibrary.dll und ihre PDB parst, um fehlende Importe…
static-analysisreverse-engineeringbinary-analysis
112vor 5 Jahren
ChaseHQ preview

ChaseHQ

GitHubdpt/chasehq

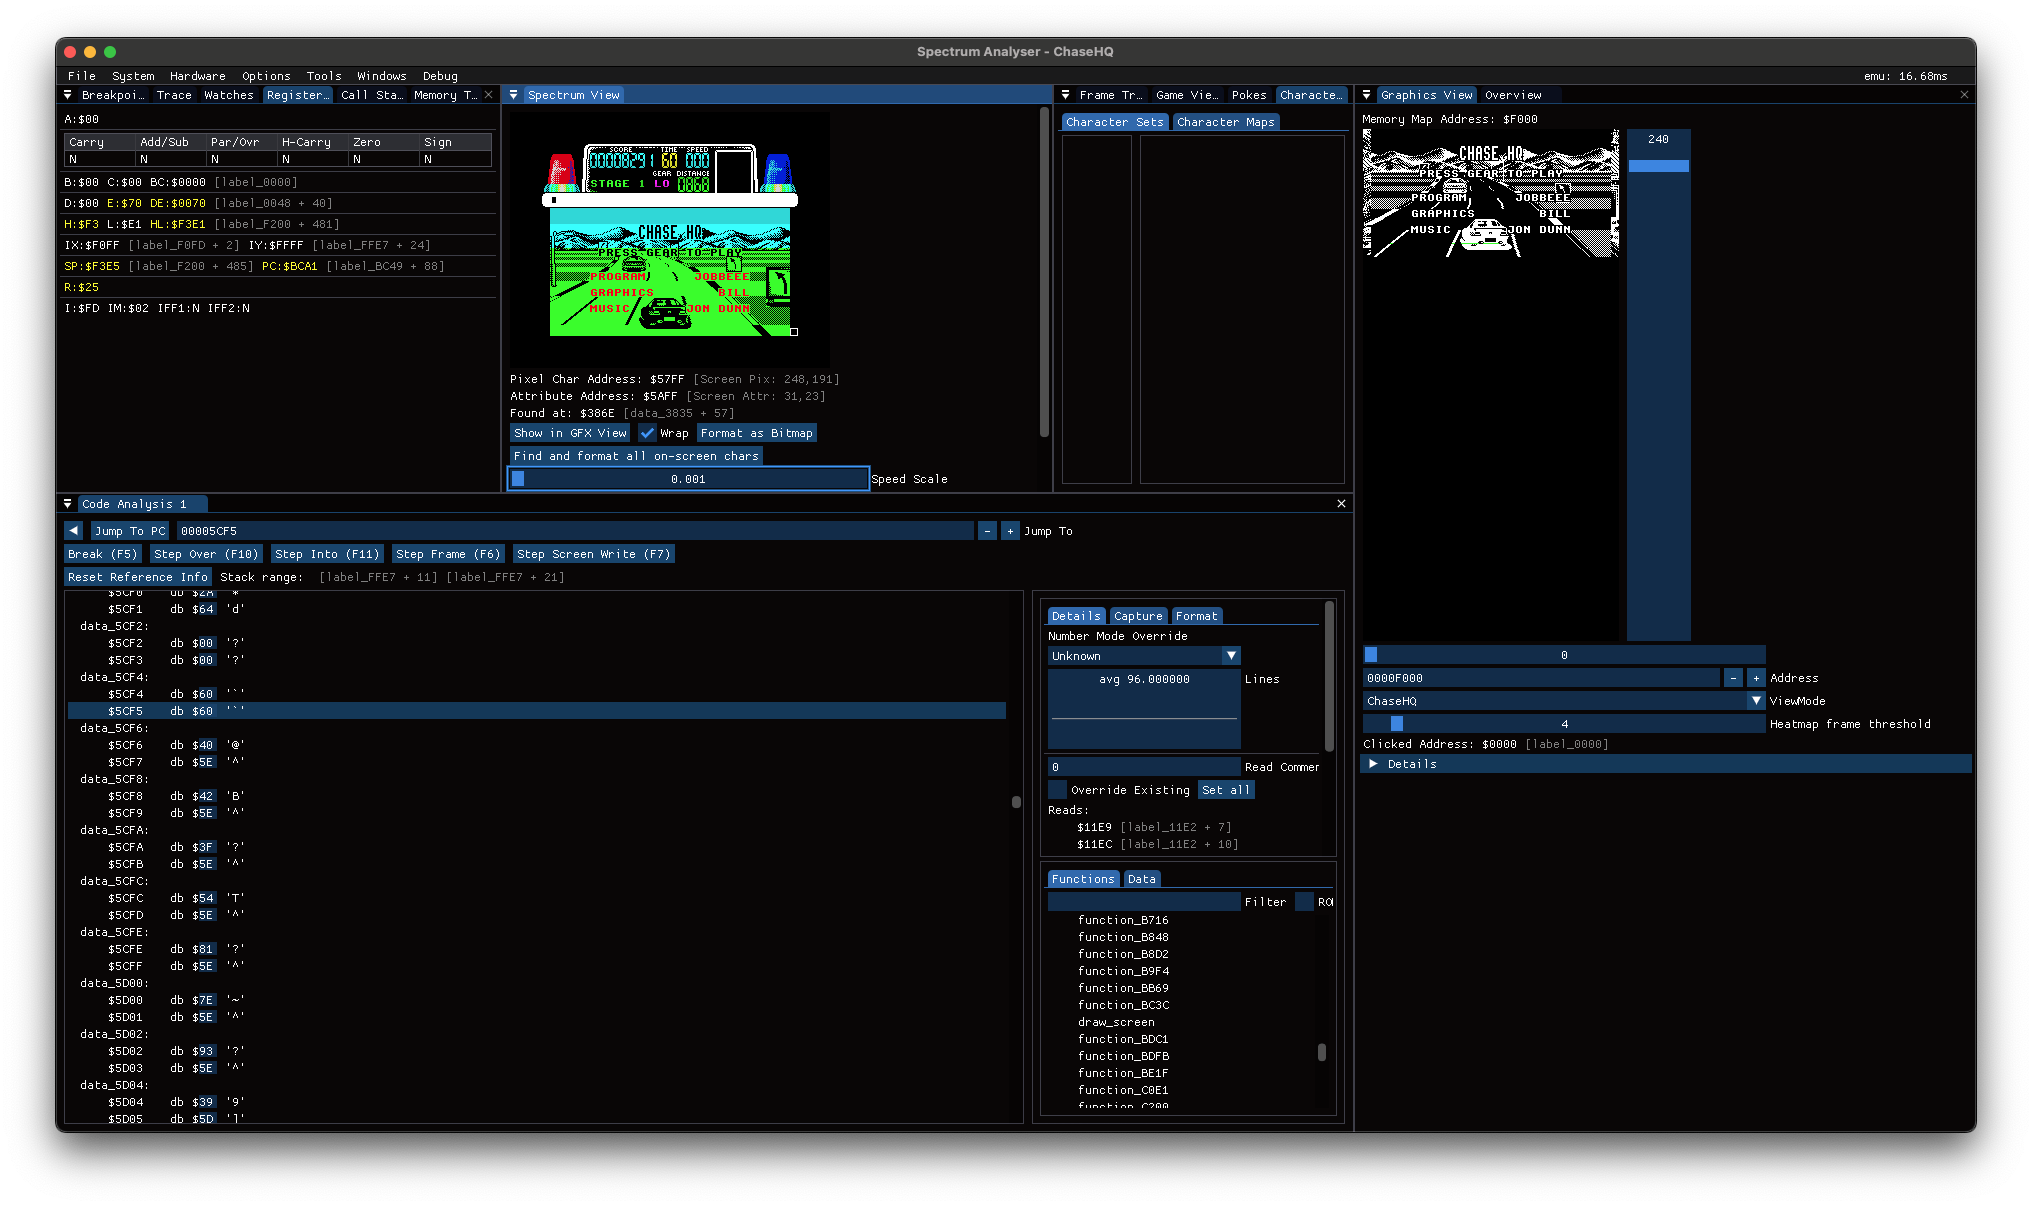
Chase H.Q. für ZX Spectrum — reverse-engineert und in portablem C rekonstruiert

reverse-engineeringhardware-iot-securitybinary-analysis+1
34vor 17 Tagen
IDA-Ghidra-bridge preview

IDA-Ghidra-bridge

GitHuboscarsantanaarias/ida-ghidra-bridge

TCP-JSON-Bridge-Server für IDA Pro und Ghidra, die Dekompilierung, Xrefs, Symbole, Vtables, RTTI und Speicher-Patching für externe Skripte und…

static-analysiscode-analysisdynamic-code-analysis+6
4vor 8 Tagen
asmsense preview

asmsense

GitHubkrxi/asmsense

Kleines Sprachmodell, das Funktionen in gestrippten x86-64-Binärdateien benennt und beschreibt, mit einem offenen Datensatz, Baselines und…

static-analysisreverse-engineeringbinary-analysis+6
16vor 1 Tag
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
vor 4 Jahren
moonwalk preview

moonwalk

GitHubteach2breach/moonwalk

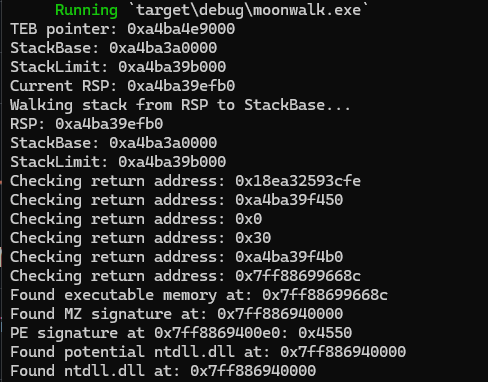
DLL-Basisadressen ohne PEB-WALK finden
post-exploitationbinary-analysiseducation+2
170vor 1 Jahr
KVM-Januscape preview

KVM-Januscape

GitHubxj2268-ta/kvm-januscape

CVE-2026-53359漏洞补丁

vulnerability-analysisexploitationbinary-analysis
2vor 3 Monaten
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
179vor 1 Jahr
ElectronVulnerableVersion preview

ElectronVulnerableVersion

GitHubgtgalaxi/electronvulnerableversion

Finde Electron-Apps, die anfällig für CVE-2023-4863 / CVE-2023-5129 sind

reconnaissancevulnerability-scannersvulnerability-analysis+3
7vor 3 Jahren
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
3vor 12 Tagen
fernflower preview

fernflower

GitHubjas502n/fernflower

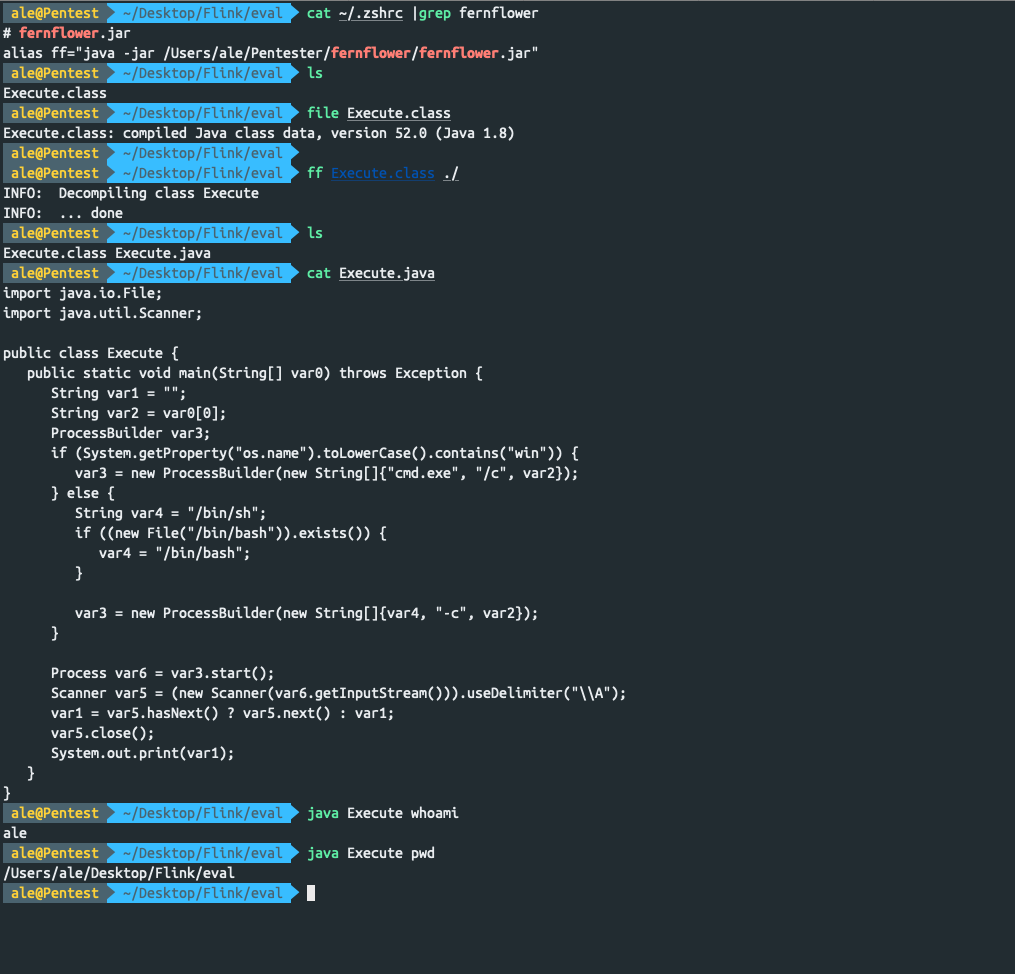
Schnelles Dekompilieren von Class-Dateien im Terminal

static-analysisreverse-engineeringbinary-analysis
5vor 6 Jahren
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor – Windows-UEFI-Blue-Pill-Typ-1-Hypervisor in Rust (Codename: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
415vor 5 Monaten
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Parst Windows-MiniDump-Dateien (MDMP) mit Kaitai Struct, extrahiert Speicher-Strings und scannt sie gegen YARA-Regeln für Forensik und Malware-Triage.

memory-forensicsforensicsmalware-analysis+3
vor 3 Jahren
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

Ein in C++ geschriebenes Programm zum Remote-Dumping manuell gemappter Module.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
2vor 5 Jahren
tvm-recover preview

tvm-recover

GitHubneurosaki987/tvm-recover

Devirtualisiert Tencent-VM-.tvm0-Abschnitte: hebt VM-Handler auf Gast-Ebene in Listings und LLVM IR an, rekonstruiert CFG und Dispatch und patcht den…

static-analysiscode-analysisdynamic-code-analysis+5
1vor 18h 27m
Zurück1…666768Weiter