

clawpatrol
 denoland/clawpatrol
Wire-Level-Proxy-Firewall für KI-Agenten, die SQL-, Kubernetes- und HTTP-Datenverkehr mittels HCL-Regeln abfängt und regelt, mit Tunnel-Isolation pro…
defensive-toolscontainer-securityweb-proxies-interception+6
975
denoland/clawpatrolWire-Level-Proxy-Firewall für KI-Agenten, die SQL-, Kubernetes- und HTTP-Datenverkehr mittels HCL-Regeln abfängt und regelt, mit Tunnel-Isolation pro…
 bishopfox/sj
Ein Tool zur Überprüfung von Endpunkten, die in offengelegten (Swagger/OpenAPI) Definitionsdateien definiert sind.
 vighnesh91/securiscan
Standard-Bibliothek-Python-Sicherheits-Triage-Engine, die Web-Apps, APIs, LLMs und mobile Pakete über passive Header-Inspektion, aktive…
 mitmproxy/mitmproxy_rs
Rust-Komponenten zum Abfangen und Umleiten von Datenverkehr, die WireGuard-Geräte-Proxying und lokale App-Umleitung unter macOS, Windows und Linux…
 vid4l-07/roxy
Terminalbasierter HTTP-Intercepting-Proxy mit TUI zum Erfassen, Inspizieren und Modifizieren von Anfragen in Echtzeit, plus ein Repeater zum erneuten…
 zappaboy/vuln-scanner
Schwachstellenbewertungs-Scanner mit Berichtserstellung
 ffuf/ffuf
Schneller Web-Fuzzer, geschrieben in Go
 wallarm/gotestwaf
Ein Open-Source-Projekt in Golang zur Bewertung verschiedener API-Sicherheitstools und WAFs hinsichtlich Erkennungslogik und Umgehungen
 kamalx06/xxeripper
Black-Box-XXE-Scanner, der In-Band-, fehlerbasierte und blinde Out-of-Band-Injektionen durch statistisches Baselining, Parser-Fingerprinting und…
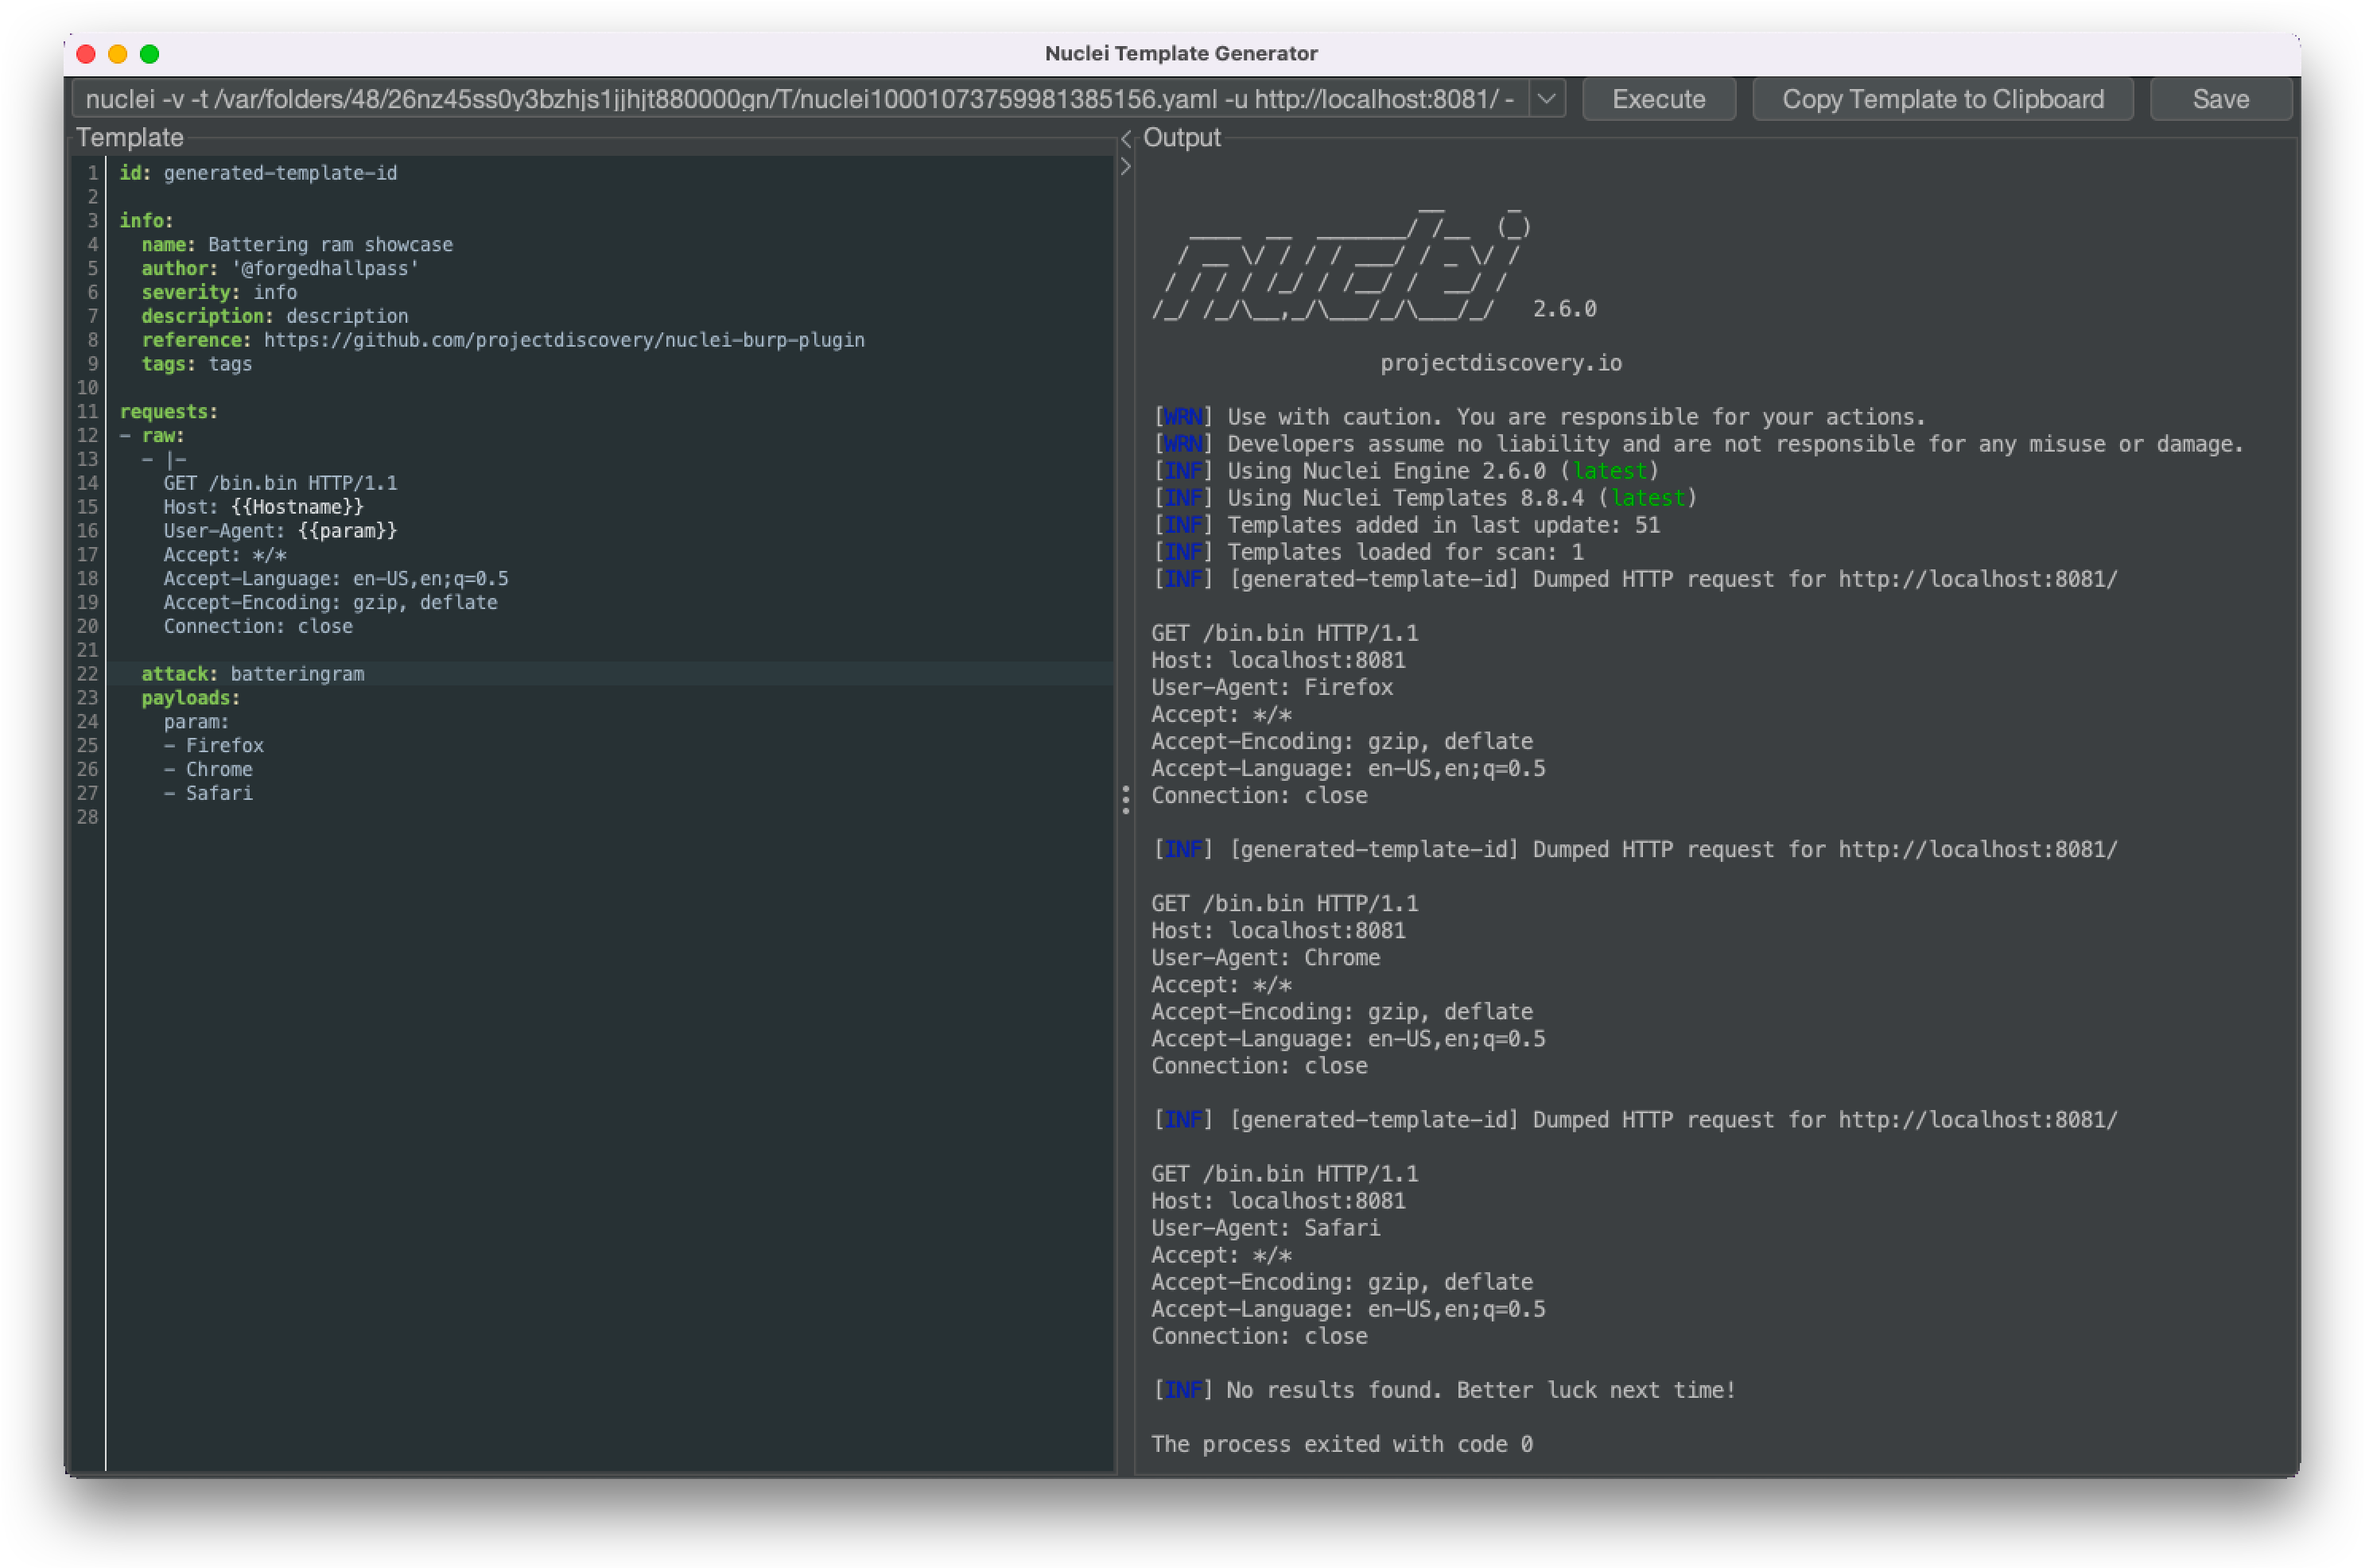 projectdiscovery/nuclei-burp-plugin
Burp Suite Plugin zum Erstellen und Ausführen von Nuclei-Schwachstellenvorlagen direkt aus HTTP-Anfragen und -Antworten, mit…
 chaitin/safeline
Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und…
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
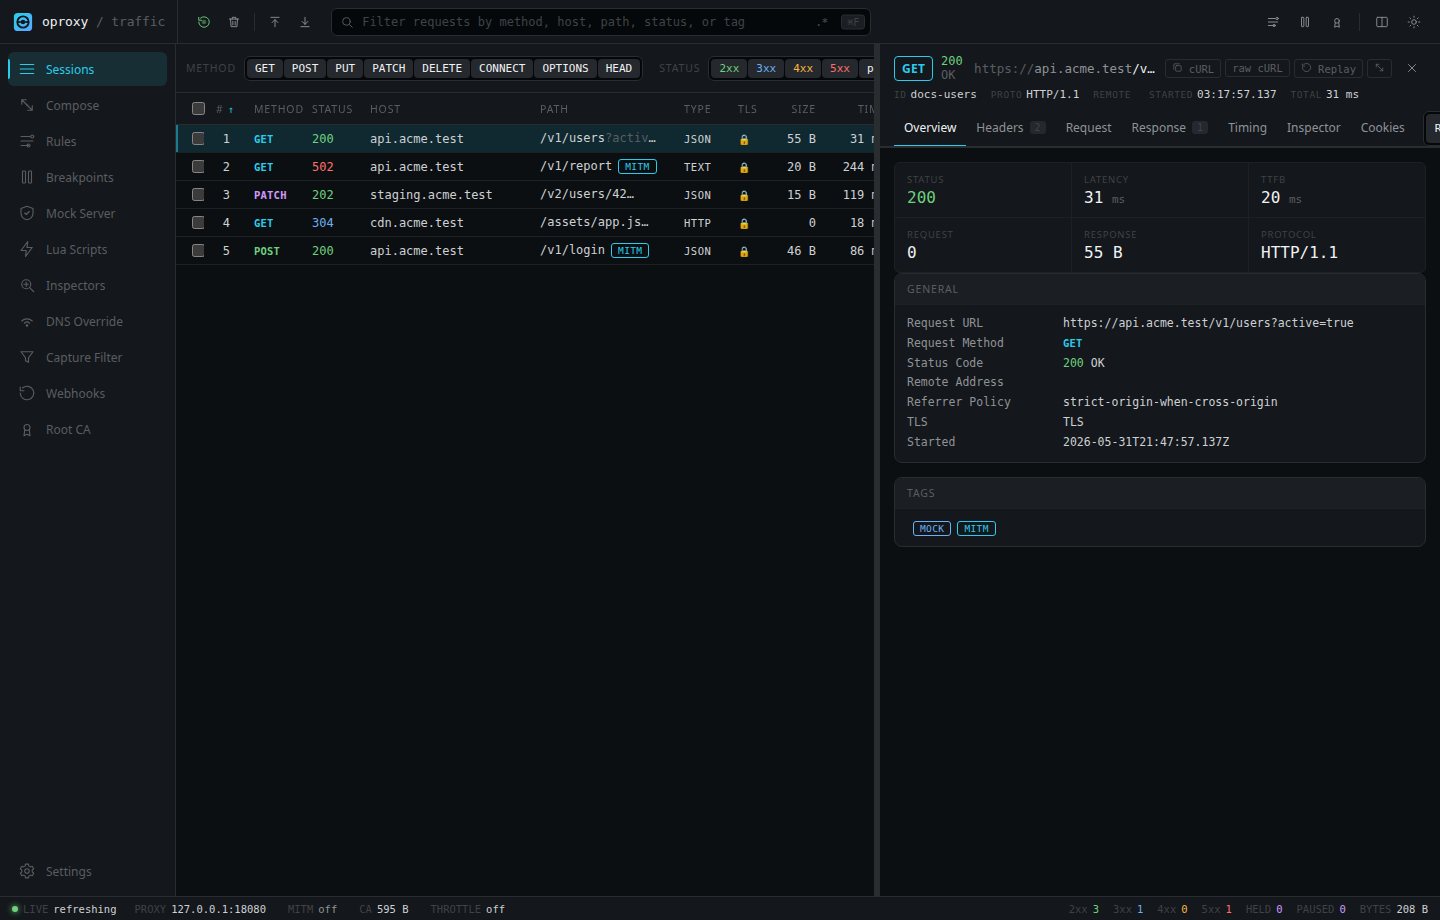 sauravrao637/oproxy
Open-Source-MITM-Proxy zum Abfangen, Untersuchen und Simulieren von Netzwerkverkehr.
 t0xodile-swig/http3-adapter
Burp-Suite-Erweiterung, die Anfragen abfängt und über HTTP/3 sendet, Antworten für Burp zurückkonvertiert, mit Unterstützung für kettled-Anfragen und…
 lumoslab-innovation/openhunterai
Local-first KI-Red-Team für Web-, API- und LLM-Anwendungssicherheit. Angreiferorientierte Argumentation, evidenzbasierte Befunde und Skills für…
 rogerorr/nttrace
Ein strace-ähnliches Programm für die Windows 'native' API
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…